- Xuất hiện mã độc mới nguy hiểm tấn công ứng dụng ngân hàng trực tuyến
- Thủ đoạn móc túi tiền tỉ từ người dùng smartphone
1. Vốn làm trong lĩnh vực ngân hàng, anh Hoàng Văn M. (trú tại Ba Đình, Hà Nội) luôn rất quan tâm đến việc bảo mật điện thoại. Ngoài việc sắm cho mình chiếc Iphone mới nhất có chương trình bảo mật bằng vân tay, anh M. cũng luôn cài đặt các phần mềm anti virus để bảo vệ điện thoại trước những mối nguy hiểm khi lướt web hay giao dịch online. Thế nhưng anh vẫn bị mất tiền, khi cài một ứng dụng mà không kiểm tra kỹ.
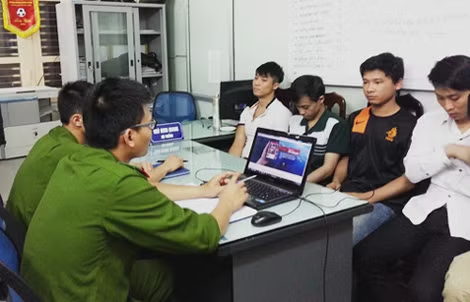 |
| Nhóm đối tượng thuộc Công ty IMMC chuyên cài mã độc để móc túi người dùng. |
Theo như M. kể, khoảng tháng 5-2017 anh vào Appstore (kho ứng dụng dành cho các máy dùng hệ điều hành Ios của apple) và tải về một phần mềm mobile protection. Sau khi cài đặt, phần mềm báo máy anh đang bị nguy hiểm, và khuyến nghị đặt máy ở chế độ "secure internet" (bảo vệ trên mạng). Khi bấm vào chế độ bảo vệ, một hộp thoại mở ra đề nghị anh chạm vân tay vào để hoàn tất. Vài tuần sau, anh M. sững sờ khi phát hiện ra tài khoản của mình biến mất vài trăm đô la. Kiểm tra kỹ, anh phát hiện chính phần mềm bảo vệ điện thoại đã âm thầm trừ đi gần 100 USD/ mỗi tuần.
Liên hệ với chuyên gia công nghệ thông tin, anh M. mới vỡ lẽ mình đã bị lừa. Bởi phần mềm mobile protection anh đã "mua" thực ra chả có một công dụng gì cả. Kẻ lập ra chủ yếu với mục đích lừa người cài đặt và âm thầm rút tiền trong tài khoản người dùng.
Một vụ việc khác, Nguyễn Tuấn Anh (32 tuổi) là Trưởng phòng Kinh doanh Công ty CP IMMC đã đánh vào lòng tham "kiếm tiền trên mạng" để rút ruột hàng chục tỷ đồng của những khách hàng ngây thơ.
Thủ đoạn của Tuấn Anh là giao cho Đoàn Việt Dũng (31 tuổi), là cộng tác viên kỹ thuật của Công ty IMMC lập trình, xây dựng hệ thống "Chợ nội dung số m.money.vn", viết trên 300 ứng dụng sử dụng trên điện thoại di động có chức năng tự động gửi tin nhắn ẩn đến đầu số định sẵn.
Các đầu số này sẽ tự động trừ tiền trong tài khoản của thuê bao di động chuyển đến "túi" của Công ty IMMC mà chủ điện thoại không hề hay biết. 300 ứng dụng này gồm khoảng 200 ứng dụng Hotclip (xem phim trực tuyến trên Android Phone) và trên 100 ứng dụng game offline. Các ứng dụng sẽ được thành viên của m.money.vn chia sẻ trên các website như: Zingvtc.sextgem.com, xemsextructuyen.wap.lc, hinhsex3x. sextgem.com…
Nhằm thu hút các thành viên tham gia phát tán ứng dụng, các đối tượng còn lập một trang Facebook có tên "Mmoney.vn - Dịch vụ kiếm tiền online hàng đầu Việt Nam", trong đó quảng cáo tỷ lệ chia sẻ "hợp tác - làm giàu" cho thành viên lên tới 85%.
Trong vòng chưa đầy một năm từ khi website "Chợ nội dung số m.money.vn" hoạt động, đã có trên 2.400 thành viên tham gia. Các thành viên này chịu trách nhiệm phát tán các ứng dụng vi phạm đã khiến cho trên 800.000 thuê bao di động bị mắc bẫy mất tiền mà không biết khi sử dụng các ứng dụng với số tiền bị "móc túi" khoảng trên 9 tỉ đồng.
Theo ông Nguyễn Minh Đức, một chuyên gia thuộc Công ty chuyên về an toàn thông tin Cyradar, trước đây những tin tặc thường dùng thủ đoạn tạo ra các đoạn mã ẩn trong phần mềm ứng dụng hoặc trò chơi miễn phí để người dùng cài đặt. Khi đã được cài vào smartphone, các đoạn mã ẩn trong các ứng dụng này âm thầm gửi câu lệnh đến các đầu số có kinh doanh dịch vụ giá trị gia tăng (VAS). Mỗi câu lệnh được gửi đi, đồng nghĩa với người tiêu dùng bị trừ một khoản tiền trong tài khoản.
Tinh vi hơn, tin tặc thường cài mã độc vào các ứng dụng miễn phí trong các chợ ứng dụng. Khi người dùng sơ suất cài đặt, các mã độc sẽ tự "bung" ra và âm thầm thu thập các dữ liệu như danh bạ, tin nhắn, thậm chí là mật khẩu của tài khoản email, facebook, ngân hàng trực tuyến và gửi về cho hacker. Từ đó các đối tượng sẽ có thể rút tiền của người dùng.
2. Mới đây, Công ty an ninh mạng BKAV qua phân tích hàng loạt vụ việc đánh cắp tài khoản ngân hàng trực tuyến đã chỉ ra 2 cách mà hacker thường sử dụng để chiếm đoạt tài khoản ngân hàng của người dùng tại Việt Nam gồm "Sử dụng mã độc đánh cắp thông tin" và "Giả mạo website ngân hàng, tổ chức tài chính".
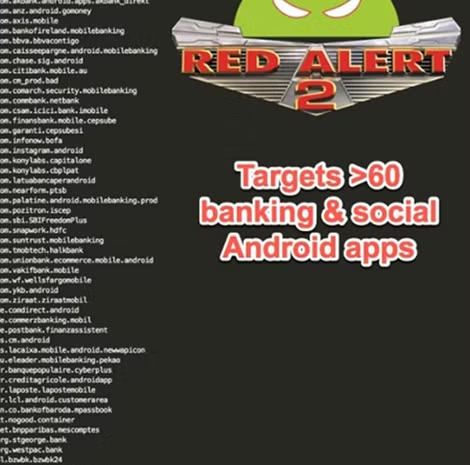 |
| Mã độc Red alert 2.0 có thể tấn công hàng trăm ứng dụng ngân hàng trực tuyến và mạng xã hội. |
Cách thức thứ nhất hacker tạo một ứng dụng độc hại, thường là núp bóng ứng dụng phổ biến hoặc phần mềm bẻ khóa (crack) rồi đẩy lên Internet. Khi người dùng tải về và sử dụng, mã độc sẽ được kích hoạt để đánh cắp thông tin cá nhân, tài khoản, mật khẩu chiếm tài khoản và tiến hành các giao dịch lấy cắp tiền.
Cách thức thứ hai là hacker tạo ra các website có giao diện giống hệt trang của ngân hàng, dịch vụ chuyển tiền… Bước tiếp theo, chúng mạo danh ngân hàng, người thân, bạn bè gửi đường dẫn trang web đó tới nạn nhân. Trên trang giả mạo, người dùng sẽ được yêu cầu nhập thông tin cá nhân, tài khoản. Một khi thực hiện theo các hướng dẫn này là người dùng đã tự cung cấp tài khoản của mình cho hacker.
Còn theo Cục An toàn thông tin thuộc Bộ Thông tin và Truyền thông, từ đầu năm 2017 đến nay, các chuyên gia an toàn thông tin đã phát hiện và ghi nhận nhiều chiến dịch tấn công nhằm vào ứng dụng trên nền tảng Android, đặc biệt là ứng dụng ngân hàng trực tuyến.
Sự chuyển đổi mục tiêu tấn công các ứng dụng trên nền tảng Windows sang nền tảng Android liên quan đến một thực tế là ngày càng nhiều giao dịch trực tuyến được sử dụng trên thiết bị di động thay vì máy tính cá nhân. Tại Việt Nam, nhiều ngân hàng đã phát triển ứng dụng ứng dụng ngân hàng trực tuyến trên nền tảng di động để phục vụ khách hàng, ví dụ như: Vietcombank, BIDV, Agribank, Techcombank...
Đặc biệt vào giữa tháng 9-2017, một loại mã độc ngân hàng mới gọi là Red Alert 2.0 đã được rao trên thị trường chợ đen với giá thuê 500 USD/tháng.
Mã độc Red Alert 2.0 được viết hết sức tinh vi với các tính năng để ăn trộm thông tin của người dùng một cách dễ dàng, lại đang rao trên chợ đen nên có khả năng nhiều đối tượng sẽ mua để thực hiện các chiến dịch tấn công khác nhau.
Red Alert 2.0 có khả năng ăn trộm thông tin đăng nhập, tin nhắn SMS, thu thập danh sách liên lạc, giả mạo và hiển thị phủ lên các ứng dụng hợp pháp đã cài đặt trên điện thoại của người dùng.
Đặc biệt Red Alert 2.0 có khả năng chặn và ghi lại các cuộc gọi từ ngân hàng và các tổ chức tài chính tới người dùng, làm cho người dùng không thể nhận được các cảnh báo tài khoản bị tấn công từ phía ngân hàng.
Mã độc Red Alert 2.0 còn có khả năng xâm nhập vào một số cửa hàng ứng dụng của bên thứ ba bằng cách sử dụng nhiều kỹ thuật để ngụy trang các ứng dụng nổi tiếng, hợp pháp ví dụ như: WhatsApp, Viber… cũng như giả mạo các bản cập nhật Flash Player.
Sau khi người dùng tải và cài đặt ứng dụng đã bị chèn mã độc Red Alert 2.0 trên thiết bị di động, mã độc này sẽ đợi người dùng mở một ứng dụng ngân hàng, nếu phát hiện đây là ứng dụng có giao diện mà nó có thể mô phỏng, mã độc này sẽ giả lập ứng dụng ban đầu bằng giao diện người dùng giả mạo. Giao diện giả mạo sẽ đưa ra thông báo cho người dùng về việc có lỗi trong khi đăng nhập và yêu cầu người dùng xác thực lại tài khoản của mình.
Ngay khi người dùng nhập thông tin đăng nhập vào giao diện người dùng giả mạo, Red Alert 2.0 sẽ ghi lại và gửi thông tin này tới máy chủ điều khiển và chiếm quyền kiểm soát tài khoản. Đặc biệt, kể cả đối với các ứng dụng sử dụng xác thực 2 bước (qua SMS, cuộc gọi) mã độc Red Alert 2.0 vẫn có thể vượt qua với chức năng chặn tin nhắn, cuộc gọi trên các thiết bị di động bị nhiễm mã độc.
Còn theo một lãnh đạo phòng Cảnh sát phòng chống tội phạm sử dụng công nghệ cao (PC50) Công an TP Hà Nội thời gian vừa qua, qua theo dõi và phân tích, cơ quan công an phát hiện việc cài đặt các ứng dụng dành cho smartphone luôn tiềm ẩn nhiều nguy cơ nếu người dùng chưa có ý thức bảo vệ thông tin, danh tính và tài sản của mình đúng cách. Đặc biệt là khi chợ ứng dụng ngày càng phát triển ồ ạt, số lượng ứng dụng mới và hay ra đời ngày càng nhiều, thì người dùng càng dễ đưa điện thoại của mình vào "vùng" nguy hiểm.
Người dùng chủ quan sẽ có thể tải ứng dụng có chứa sẵn mã độc ẩn bên trong về điện thoại. Sau khi được khởi chạy mã độc trong ứng dụng sẽ len lỏi vào hệ điều hành điện thoại để đánh cắp dữ liệu lưu trữ, phá hỏng bộ nhớ hoặc tự động thực hiện cuộc gọi hay gửi tin nhắn đến những đầu số tính phí cao ngất ngưởng. Nguy hiểm hơn, hacker có thể đánh cắp tài khoản ngân hàng, mật khẩu, mã xác thực… để từ đó thực hiện các giao dịch trực tuyến nhằm chiếm đoạt tài sản.
Cơ quan công an khuyến cáo người dân trước khi cài đặt một ứng dụng cần phải tìm hiểu kỹ về nó. Ứng dụng phải có nguồn gốc rõ ràng, được phát triển bởi các cá nhân/công ty có uy tín. Nếu phát hiện ứng dụng không rõ nguồn gốc xuất xứ, cần từ chối tải. Ngoài ra người dùng cũng cần sử dụng các phần mềm bảo vệ cho điện thoại.
Một điểm người dân cần đặc biệt lưu ý là khi sử dụng các ứng dụng ngân hàng trực tuyến trên nền tảng di động cần hết sức cảnh giác, tránh để lộ lọt thông tin dẫn đến việc mất tiền oan. Nên đặt mật khẩu đăng nhập với những ký tự khó đoán, phi logic. Hạn chế việc sử dụng bảo mật vân tay để đăng nhập. Không để quá nhiều tiền trong tài khoản trong một thời gian dài, thiếu sự kiểm tra. Hạn chế việc dùng một mật khẩu cho nhiều tài khoản và chế độ "lưu giữ" sẵn mật khẩu của tài khoản trên hệ thống… vì có thể bị kẻ gian lợi dụng trộm cắp.
| Cảnh báo cho người sử dụng thiết bị android Mới đây Công ty bảo vệ kỹ thuật số ESET (Úc) đã phát hiện ra một phần mềm độc hại có tên Android/Spy.Agent.SI có khả năng lấy cắp các dữ liệu của người sử dụng các ứng dụng ngân hàng. Theo Nick FitzGerald, chuyên gia của ESET, phần mềm độc hại này được thiết kế bắt chước 20 phần mềm ứng dụng ngân hàng sử dụng trên điện thoại ở Australia, New Zealand, Thổ Nhĩ Kỳ và có thể mô phỏng màn hình đăng nhập của Paypal, Skype, ebay và Whatsapp. Nhiều ngân hàng lớn tại Úc có nguy cơ bị ảnh hưởng gồm Commonwealth, Westpac, National Australia Bank và ANZ. Cũng theo FitzGerald, phần mềm này chặn tên đăng nhập và mật khẩu hoặc số tài khoản và mật khẩu của người sử dụng, bất kể khi nào họ đăng nhập vào hệ thống. Sau đó, nếu ngân hàng sử dụng hệ thống xác nhận kép sẽ gửi một mã số nào đó thông qua tin nhắn tới điện thoại của người đăng ký của tài khoản đang đăng nhập, phần mềm này chặn tin nhắn và gửi nội dung này tới cho tin tặc. "Kiểu tấn công này chưa nhiều nhưng nguy hiểm ở chỗ tin tặc đang tấn công vào cơ chế xác nhận kép được các ngân hàng sử dụng phổ biến hiện nay," chuyên gia này cảnh báo. Để tránh việc bị tấn công, người dùng tuyệt đối không được bỏ chức năng bảo đảm an toàn được lập cho điện thoại thông minh sử dụng Android. Mặc định, các thiết bị Android chỉ cho phép người dùng tải ứng dụng từ Google Play và không cho phép tải từ những nguồn khác. Có nghĩa là phần mềm độc hại không thể cài vào điện thoại của bạn theo cách thông thường trừ khi người sử dụng loại bỏ chương trình bảo vệ này. Phần mềm độc hại Android/Spy.Agent.SI là một phiên bản nhái các ứng dụng đăng nhập vào ngân hàng trên màn hình điện thoại. Khi người sử dụng điện thoại chạy hệ điều hành Android đăng nhập tài khoản qua phần mềm nhái này, thông tin ngân hàng sẽ bị đánh cắp và hệ thống bảo vệ an ninh bị ngăn chặn. |