Khóc ròng sau một cú bấm link
Trong thời đại công nghệ số, mạng xã hội được xem như một xã hội thu nhỏ nằm gọn trên chiếc điện thoại thông minh. Mọi thứ đều có thể tìm thấy ở đó, nhưng nó cũng là “con dao hai lưỡi” có thể cắt cứa người dùng bất cứ lúc nào, bằng những phương thức không ai có thể lường trước được.
Ông L.V. Q., vốn là một bác sĩ tim mạch được nhiều người biết tới. Bác sĩ Q. thường xuyên có những bài chia sẻ chuyên môn trên mạng xã hội. Thời gian gần đây, không thấy bác sĩ Q. lên mạng nữa, phóng viên đã liên hệ hỏi thăm thì được biết vị bác sĩ này vừa gặp một tai nạn rất xấu hổ, tạm thời chia tay với cộng đồng mạng. Sau khi gặng hỏi, bác sĩ Q. mới kể, tài khoản mạng xã hội của ông bị hack trong một lần ông bấm vào đường link do bệnh nhân quen gửi nhờ xem hộ bệnh án. Hóa ra, người này cũng bị chiếm quyền tài khoản, sau đó đối tượng giả danh bệnh nhân gửi link mã độc cho vị bác sĩ. Bác sĩ Q. bấm link, toàn ra những ký hiệu, chữ số không liên quan gì đến bệnh án. Chỉ ít phút sau, tài khoản của bác sĩ Q. báo lỗi, không thể truy cập.
“Tôi nghĩ do lỗi đơn thuần nên không để tâm nhưng hôm sau, tôi nhận được một số cuộc gọi, tin nhắn từ người thân, đồng nghiệp. Họ hỏi tôi có làm ăn gì không mà vay tiền; một đồng nghiệp còn gửi cả hình ảnh tôi trong bộ dạng khỏa thân và clip nhạy cảm. Tôi thật sự choáng váng”, bác sĩ Q. chia sẻ.
Bác sĩ Q. nhận ra tài khoản của mình bị chiếm quyền nên trình báo cơ quan chức năng đề nghị hỗ trợ xóa tài khoản, ngăn chặn việc phát tán tin xấu độc của bản thân lên mạng xã hội, đồng thời liên hệ với ngân hàng khóa các loại thẻ tín dụng. “Sau vụ việc, tôi cũng giải thích với anh em đồng nghiệp, người thân tài khoản bị hack nhưng vẫn luôn cảm giác buồn bã, xấu hổ trong lòng”, bác sĩ Q. tâm sự.
Bi hài hơn phải kể đến vụ việc của bà L.B.V (50 tuổi, ngụ phường Bàn Cờ, TP Hồ Chí Minh). Bà V. chia tay chồng đã lâu, muốn tìm ý trung nhân để nương tựa khi về già. Bà thường xuyên lên mạng xã hội, vào các trang hẹn hò trực tuyến, đăng ký kết bạn, làm quen. Một lần, bà gặp được đối tác ưng ý nên quyết định tìm hiểu. Hai người nhắn tin, trao đổi, gửi hình ảnh cho nhau nhằm tạo thêm niềm tin. Quen online được hơn một tháng thì bà V. nhận các tập tin đính kèm dưới dạng đường link, bấm vào xem thì tá hỏa thấy toàn hình ảnh nhạy cảm của mình với nhiều người đàn ông khác nhau.
Đối tác nhắn cho bà V. dọa sẽ tung hết những thông tin này ra bên ngoài. Bà V. sợ nhân phẩm bị hoen ố nên đã chuyển tiền cho “người yêu” để xóa các tập tin, đồng thời ngăn chặn phát tán. “Mặc dù tôi biết mình là nạn nhân bị cắt ghép hình ảnh, nhưng nếu để lộ ra ngoài sẽ mất hết danh dự với người thân, bạn bè. Không phải ai cũng tin lời tôi nói, nên tôi muốn xử lý cho sạch mấy cái clip này”, bà V. chia sẻ.
Tuy nhiên, điều bà V. không ngờ tới là tài khoản của “người yêu” bà bị trúng mã độc trong quá trình người này tham gia mạng xã hội. Đối tượng xấu đã chiếm đoạt tài khoản và giả danh “người yêu” gửi cho bà các clip cắt ghép nhạy cảm để tống tiền. “Tôi thất vọng ê chề sau khi tiền mất, tình tan, thông tin cá nhân bị chiếm đoạt; rồi bị làm nhục. Những người lớn tuổi như tôi dùng mạng xã hội, tham gia các hội nhóm mà thiếu hiểu biết thì hậu quả khôn lường”, bà V. đúc kết bài học chua xót.
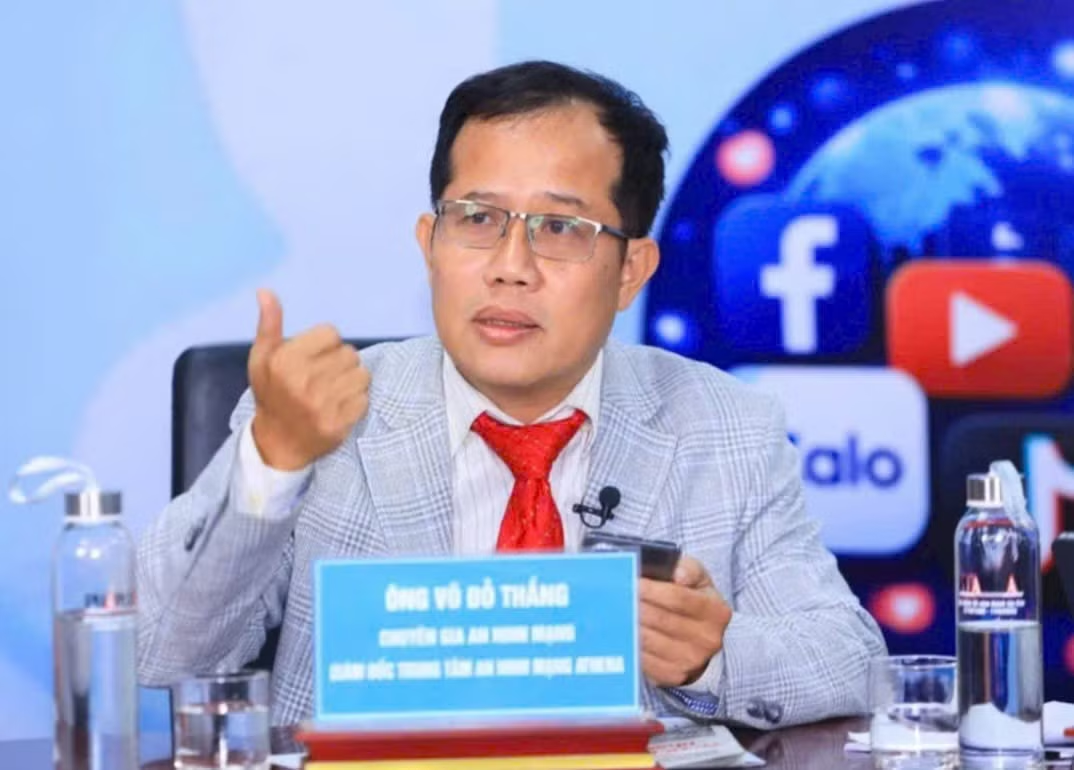
Theo chuyên gia an ninh mạng Võ Đỗ Thắng, Giám đốc Trung tâm An ninh mạng Athena, mã độc được nhúng khéo léo vào các tệp tin phổ biến như Word, Excel, PowerPoint hay các phần mềm không rõ nguồn gốc. Sau khi được cài cắm, các tệp này được phát tán qua đường link trên mạng xã hội như Facebook, Zalo, Telegram... Chỉ cần người dùng nhấp vào, mã độc sẽ tự động kích hoạt và xâm nhập thiết bị. Trong quá trình tham gia mạng xã hội, nếu nghi ngờ link lạ hoặc dấu hiệu bất thường qua tin nhắn, hình ảnh, người dùng có thể copy đường link dán vào phần mềm diệt virus hoặc công cụ kiểm tra an toàn để quét mã độc. Trong trường hợp lỡ bấm vào link lạ hoặc tải ứng dụng giả, người dùng cần ngắt kết nối Internet ngay lập tức, xóa ứng dụng hoặc link độc. Việc ngắt mạng giúp cắt đứt liên lạc giữa mã độc và máy chủ của hacker, hạn chế rò rỉ dữ liệu. “Trước làn sóng tội phạm mạng ngày càng tinh vi, biện pháp quan trọng nhất vẫn là nâng cao ý thức và trang bị kỹ năng, kiến thức để tránh rơi vào các chiêu thức lừa đảo. Tự bảo vệ mình là “vaccine” duy nhất trên không gian mạng”, ông Võ Đỗ Thắng chia sẻ.
Ma trận mã độc
Không ít người cho rằng mình đủ tỉnh táo để không bị lừa, cho đến khi chỉ một cú bấm khiến tài khoản mạng xã hội bị chiếm đoạt hoặc toàn bộ số tiền trong ngân hàng “bốc hơi” trong vài giây. Các đường link độc thường được gắn vào những kịch bản đánh mạnh vào tâm lý khiến người dùng không kịp trở tay.
Sự việc xảy ra với H.M.D (22 tuổi, mới tốt nghiệp ra trường ngành sư phạm) cũng vừa trở thành một vụ lừa đảo qua link độc trên mạng xã hội.
Theo lời kể của D., vì muốn kiếm thêm thu nhập trong thời gian chờ xin việc, cô đã chú ý đến một bài đăng tuyển mẫu chụp quần áo của một cửa hàng có uy tín. D. liên hệ với cửa hàng và được gửi cho một đường link yêu cầu đăng ký. Ngay khi bấm vào, D. liên tục nhận được thông báo có thiết bị lạ đăng nhập vào tài khoản Facebook của mình. Đến hôm sau, D. chính thức mất quyền truy cập.
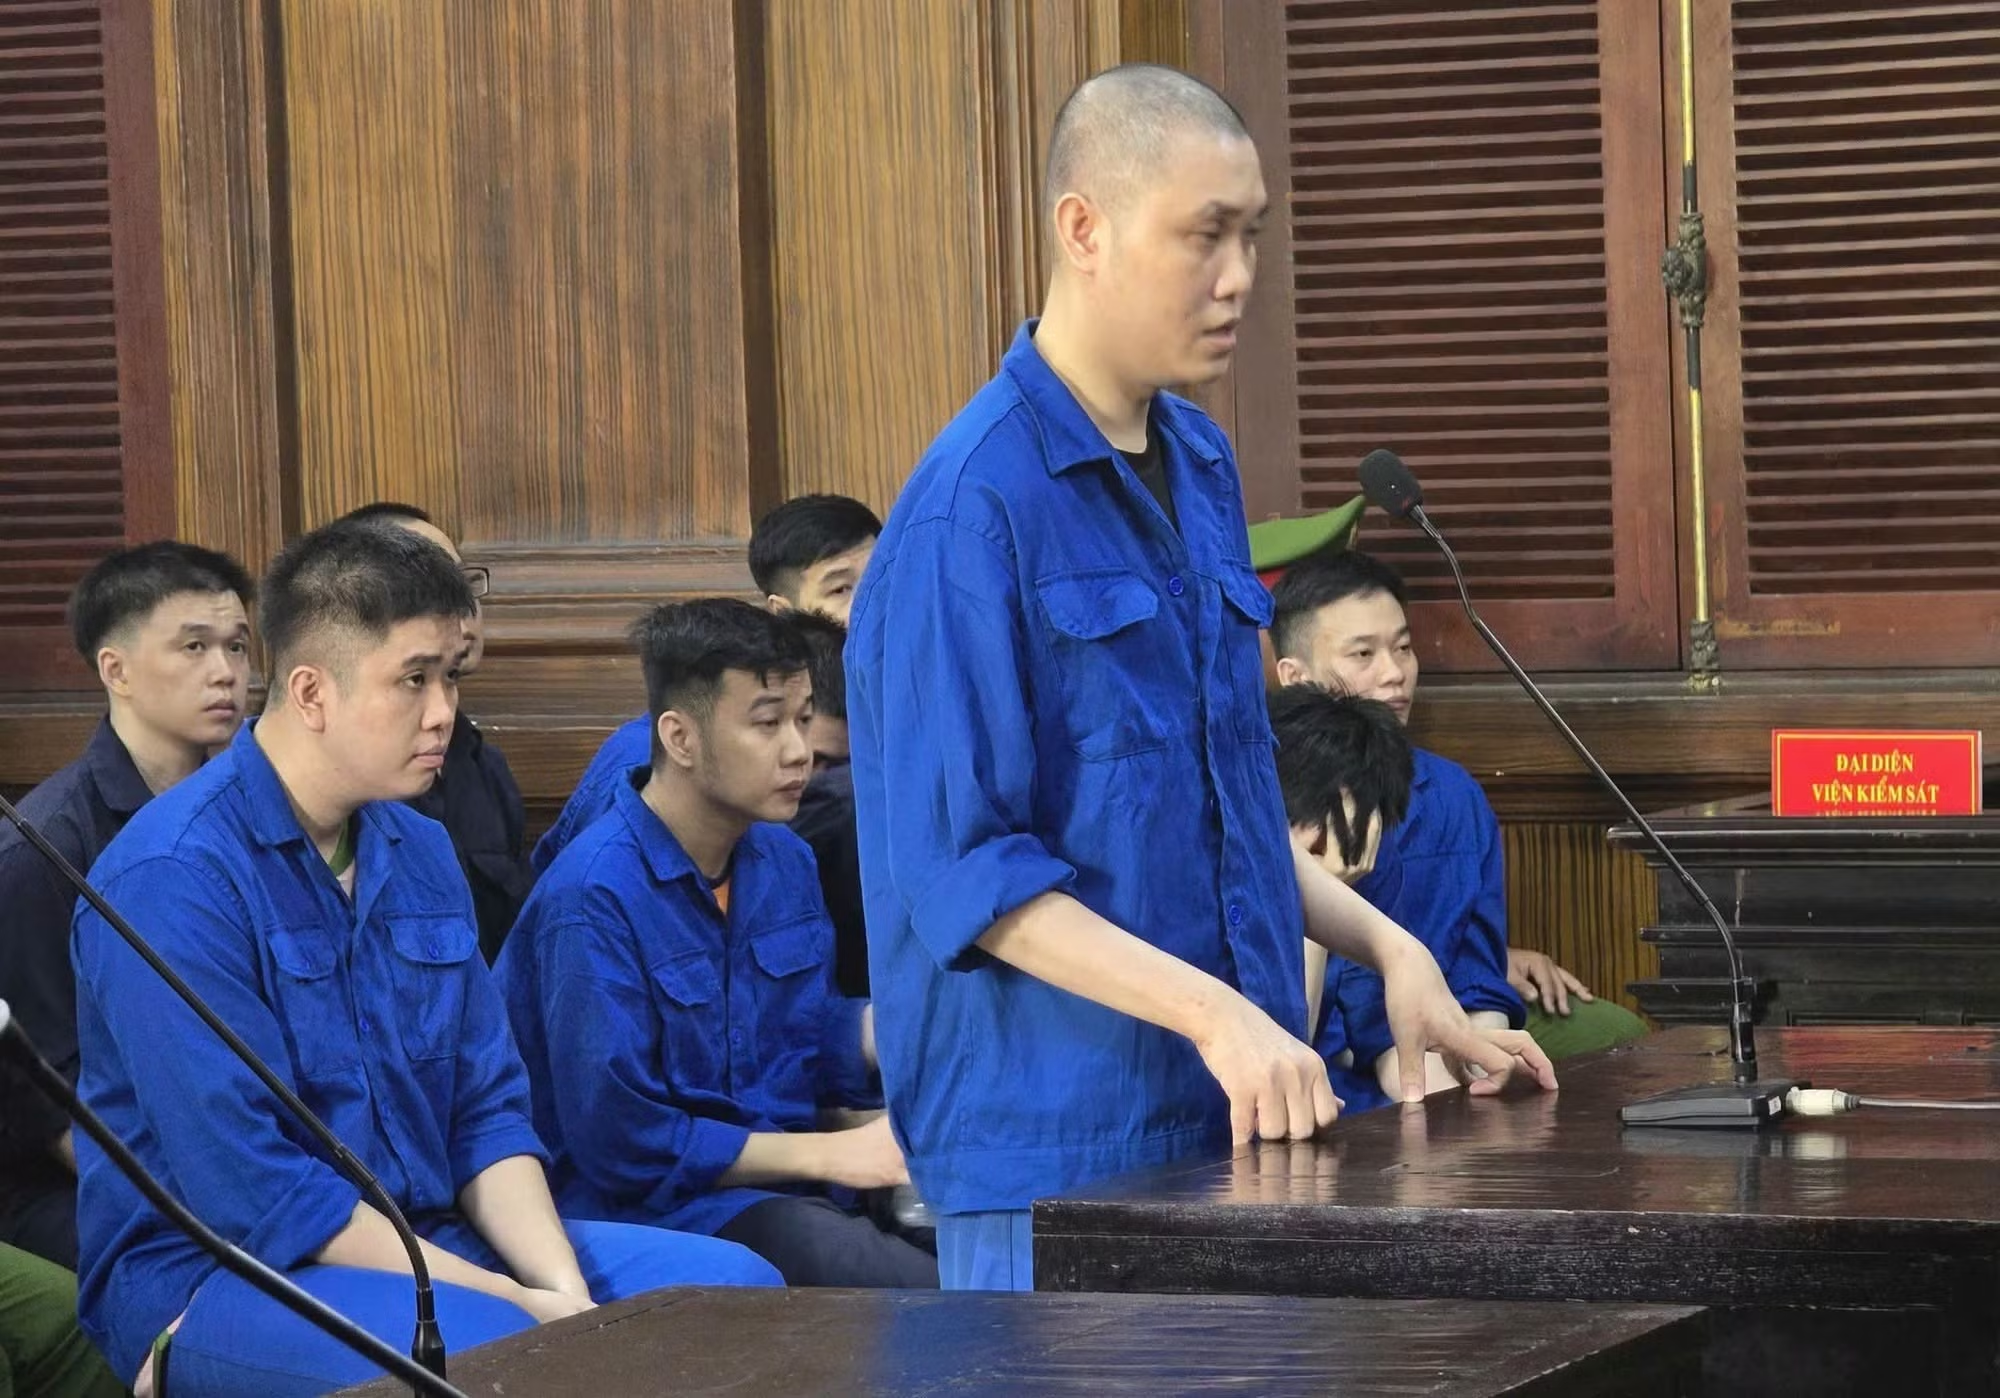
Nhóm bị cáo dùng mã độc chiếm quyền sử dụng máy tính để trục lợi hầu tòa
Lợi dụng tài khoản bị chiếm đoạt, đối tượng đã giả danh D. để nhắn tin lừa đảo bạn bè, người thân chuyển tiền với lý do đang phải cấp cứu tại bệnh viện. “Người thân của em đã chuyển vào tài khoản của đối tượng tổng cộng 25 triệu. Chưa kết, sau đó đối tượng còn chiếm đoạt thông tin cá nhân của em, chỉnh sửa, cắt ghép thành các nội dung nhạy cảm rồi mang bán cho các trang web hẹn hò, kết bạn, thậm chí trang web “đen”, D. chia sẻ và cho biết hiện tại phải lập một tài khoản mới để liên kết với bạn bè và cảnh báo về việc giả mạo tài khoản cũ của cô.
Một trường hợp khác là V.K.L (25 tuổi, nhân viên văn phòng tại phường Xuân Hòa, TP Hồ Chí Minh) rơi vào tình huống bi đát hơn khi gặp một thủ đoạn lừa đảo rất tinh vi. L. nhận được 5 triệu của một người lạ chuyển khoản. Sau đó, người này nhắn tin cho L. nói đã chuyển khoản nhầm và xin gửi lại tiền. Để tạo lòng tin, đối tượng còn gửi kèm mã QR ngân hàng. Không nghi ngờ gì, L. đã quét mã theo hướng dẫn, nhưng ngay sau đó toàn bộ số tiền trong tài khoản ngân hàng bị rút sạch. “Tôi chuyển trả lại đúng 5 triệu nhưng tài khoản thông báo bị trừ toàn bộ hơn 30 triệu trong tài khoản. Tôi gọi điện cho ngân hàng hỏi thì được trả lời chính tôi đã thực hiện các lệnh chuyển tiền đi. Ngân hàng cảnh báo, có thể tôi đã quét mã QR độc và bị kẻ xấu chiếm quyền tài khoản để rút tiền”, anh L. kể.
Từ việc tạo mã độc, nhúng vào các đường link, tập tin rồi phát tán, lan truyền dưới dạng bài tuyển dụng, quảng cáo, bình bầu hoặc chuyển nhầm tiền, gửi nhầm tin... trên các nền tảng mạng xã hội, hàng ngàn người dùng đã trở thành nạn nhân của hành vi lừa đảo trên không gian mạng.
Ngày 16/9 vừa qua, Tòa án nhân dân TP Hồ Chí Minh đã đưa vụ án Lê Ngọc Sơn cùng Lê Đức Tài ra xét xử sơ thẩm về các tội “Sản xuất, mua bán, trao đổi hoặc tặng cho công cụ, thiết bị, phần mềm để sử dụng vào mục đích trái pháp luật; Xâm nhập trái phép vào mạng máy tính, mạng viễn thông hoặc phương tiện điện tử của người khác”.
Đây là đường dây lừa đảo qua mạng bằng cách tạo mã độc nhằm đánh cắp thông tin tài khoản mạng xã hội để trục lợi số tiền hàng chục tỷ đồng của hàng ngàn nạn nhân.
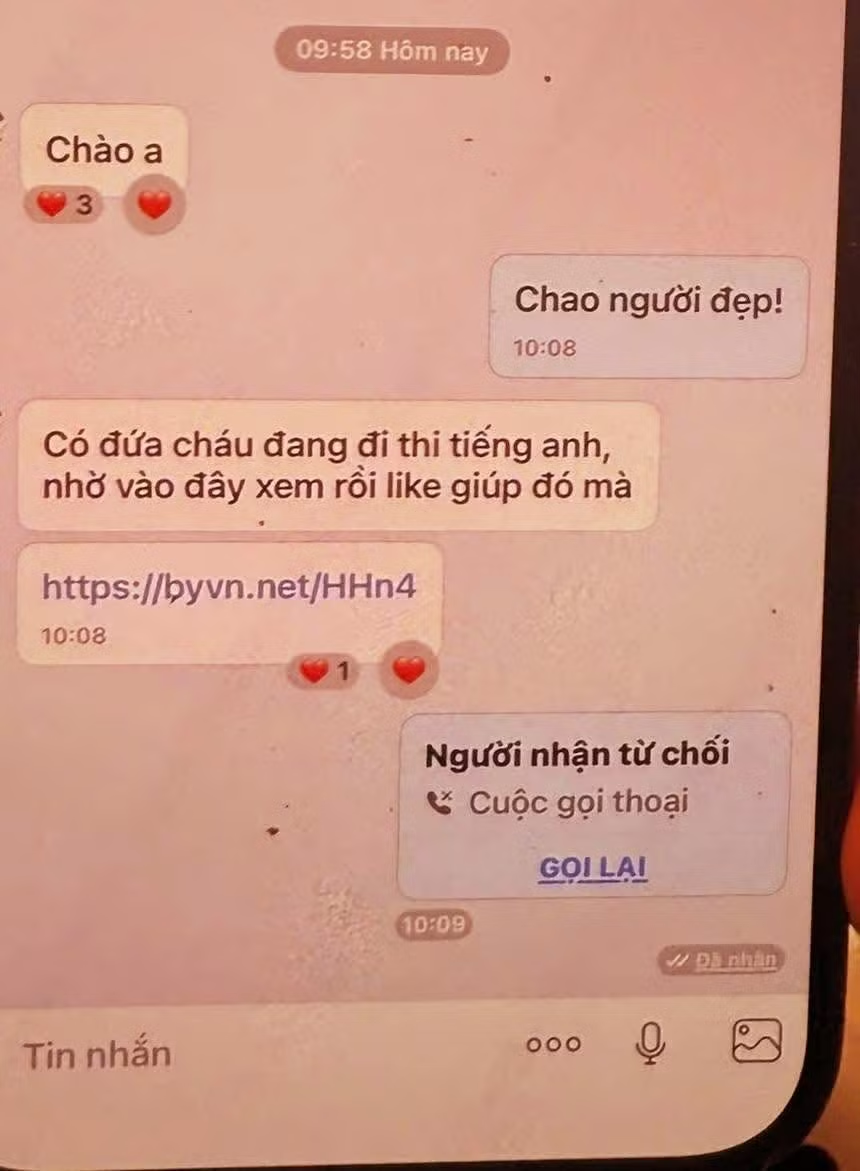
Tin nhắn tài khoản bị Tin nhắn tài khoản bị hack do bấm link có chứa mã độchack do bấm link có chứa mã độc
Theo cáo trạng, Lê Ngọc Sơn bàn bạc với Lê Đức Tài, là bạn học và có trình độ cử nhân công nghệ thông tin. Tài đồng ý tham gia và tạo mã độc, sau đó nhúng vào các tập tin hợp pháp như Word, PDF để đánh lừa người dùng tải về. Sơn sử dụng mạng xã hội để phát tán các tập tin này thông qua những kịch bản tuyển dụng, quảng cáo có gắn đường link. Khi người dùng tin tưởng tải và mở tập tin, mã độc tự động thực thi, xâm nhập máy tính và đánh cắp thông tin đăng nhập tài khoản quảng cáo Facebook. Thông tin đánh cắp được tự động gửi về lưu trữ trên Google Sheet.
Sau khi có tài khoản, Sơn sử dụng để chạy quảng cáo bán hàng tại chính quốc gia hoặc khu vực của chủ tài khoản. Chi phí quảng cáo bị Facebook trừ trực tiếp vào tiền hoặc hạn mức tín dụng của người quản lý tài khoản bị chiếm đoạt.
Từ cuối năm 2022 đến khoảng tháng 5/2023, do mã độc nhiều lần bị phần mềm diệt virus phát hiện, Tài tiếp tục chỉnh sửa mã nguồn nhằm vượt qua các cảnh báo bảo mật.
Đến khoảng tháng 5/2023, khi mã độc cũ không còn hiệu quả, Sơn đề nghị Tài tạo mã độc mới. Tài tìm mua mã nguồn điều khiển từ xa trên Telegram với giá 40.000 USD (khoảng 1 tỉ đồng). Sau đó, Tài tiếp tục phát triển thành công cụ có khả năng vượt qua cảnh báo bảo mật, tải mã nguồn thực thi và chiếm quyền điều khiển máy tính.
Tài còn tự phát triển công cụ botbuilder (nền tảng giúp người dùng thiết kế, tạo lập và triển khai mã nguồn) để nhúng mã độc vào các tập tin hợp pháp. Khi nạn nhân tải và mở tập tin, mã độc sẽ tự động thực thi. Sau đó, các đối tượng có thể truy cập máy tính đã bị chiếm quyền, xem dữ liệu, màn hình và thực hiện nhiều thao tác từ xa.
Trong quá trình vận hành, bị cáo Lê Ngọc Sơn và Lê Đức Tài chịu trách nhiệm về hành vi sản xuất phần mềm, công cụ có tính năng xâm nhập trái phép nhằm sử dụng vào mục đích bất hợp pháp. Các bị cáo còn lại tham gia ở nhiều vai trò khác nhau trong việc phát tán, sử dụng mã độc, xâm nhập máy tính và khai thác trái phép các tài khoản quảng cáo.
Dữ liệu từ máy chủ đặt tại một căn hộ ở TP Hồ Chí Minh thể hiện có 12.485 máy tính bị lây nhiễm mã độc và chiếm quyền điều khiển. Trong đó, 125 máy có địa chỉ IP tại Việt Nam, còn 12.360 máy thuộc hơn 90 quốc gia.