- Bắt siêu trộm từ khóa iCloud
- Trộm tài khoản iCloud của khách rồi rủ vợ đi tống tiền
- Mất tiền tỷ vì “miếng fomát” không mất tiền từ bạn trai tây
- Khi trai Tây lừa tình, gạt tiền2
- Nhiều quý cô mất tình, tiền vì 'sập bẫy facebook' của trai Tây1
Cơ quan Công an đánh giá 2017 tiếp tục là một năm mà các cá nhân, tổ chức phải đối mặt với nhiều nguy cơ, thách thức của các loại tội phạm công nghệ cao trên mạng Internet.
1. Có thể nói một trong những nguy cơ thường trực của người sử dụng Internet là việc bị chiếm mất tài khoản. Đó có thể là tài khoản email, iCloud, tài khoản mạng xã hội như facebook, twitter, zalo… đặc biệt là những tài khoản có khả năng thanh toán trực tuyến như tài khoản ngân hàng. Cũng chính vì mối lợi thường trực khi chiếm đoạt được các tài khoản đó mà hacker đã "ra sức" tìm mọi cách để lừa được người dùng "trao" tài khoản của họ cho chúng.
Còn nhớ tháng 8-2016, dư luận xôn xao trước vụ việc một khách hàng của ngân hàng Vietcombank thông báo tài khoản ATM của chị này "bỗng dưng" biến mất 500 triệu đồng. Đại diện của ngân hàng VCB cho rằng, có cơ sở để xác định khách đã truy cập vào một trang web giả mạo qua điện thoại cá nhân vào ngày 28-7-2016. Từ việc truy cập này, thông tin và mật khẩu của khách hàng đã bị đánh cắp. Sau đó, tài khoản khách hàng đã bị lợi dụng vào đêm ngày 3 rạng sáng 4-8-2016.
 |
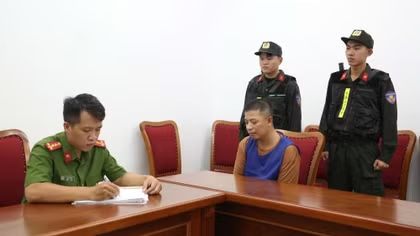
| Cơ quan Công an đọc lệnh bắt tạm giam đối với Phạm Văn Khanh - đối tượng chuyên hack nick Facebook để lừa đảo. |
Theo các chuyên gia bảo mật, vụ việc này thể hiện hacker đã sử dụng thủ đoạn "phishing" để đánh cắp tài khoản của khách hàng rồi sử dụng internet banking để rút tiền từ tài khoản này sang một tài khoản khác. ("phishing" có thể hiểu là việc xây dựng những hệ thống lừa đảo nhằm đánh cắp các thông tin nhạy cảm, như tên đăng nhập, mật khẩu hay thông tin về các loại thẻ tín dụng của người dùng).
Thậm chí tinh vi hơn, hacker còn có thể lừa được các chủ tài khoản iCloud, facebook tự "dâng" tài khoản cho chúng, qua thủ đoạn phising. ICloud là tài khoản dùng để sao lưu, đồng bộ hình ảnh, video, danh bạ... giữa các thiết bị của Apple. Tài khoản này cũng cho phép người dùng định vị thiết bị đồng thời có thể khóa thiết bị khi bị mất cắp, xóa dữ liệu trên thiết bị từ xa. Nếu không có iCloud thì một chiếc điện thoại Iphone chỉ như một… cục gạch.
Mới đây, thành viên Nguyễn N.A. của một diễn đàn chuyên về khoa học công nghệ chia sẻ, sau khi anh bị mất một chiếc điện thoại di động Iphone 6 Plus anh đã bật chức năng "Find My Phone" và để chế độ "lost mode" rồi điền số điện thoại của mình vào để hiển thị khi IPhone được bật lên (hy vọng ai đó nhặt được sẽ liên hệ lại).
Hôm sau, N.A. truy cập vào trang iCloud.com để xem vị trí của chiếc Iphone hiện đang ở đâu thì phát hiện thiết bị đang ở chế độ offline, cũng không thấy báo vị trí cuối cùng ở đâu cả. N.A. chỉ thấy một đường dẫn được gửi đến điện thoại của anh.
Lười gõ dòng link dài ngoằng trên điện thoại vào máy tính (và cũng do quá mệt mỏi) nên anh đã click vào đường link trên điện thoại mà không để ý rằng liên kết đó hoàn toàn không phải từ Apple.
Vào đường link thì giao diện giống hệt như trang đăng nhập iCloud của Apple. N.A đăng nhập vào và chưa đầy 2 giây sau máy tính của anh (đang đăng nhập trên trang iCloud.com chính thức của Apple) thông báo rằng nó đang… xóa hết dữ liệu trong chiếc iphone. Vài giây sau iCloud.com tiếp tục thông báo là chiếc iPhone 6 Plus đã được xóa khỏi tài khoản của N.A..
Vậy là quá trình phishing để cướp tài khoản iCloud đã hoàn tất! Khi có được chiếc iPhone và tài khoản iCloud, hacker hoàn toàn có thể sử dụng chiếc điện thoại một cách bình thường hoặc bán cho người khác. Chính N.A cũng thừa nhận dù là dân IT nhưng anh vẫn mắc vào một lỗi sơ đẳng đó.
Theo anh Dương Thanh Hải, một chuyên gia bảo mật thuộc công ty Cyradar (tập đoàn FPT) thì hiện trên mạng Internet đang tồn tại rất nhiều kiểu phishing, trong đó kiểu làm giả tên miền và giao diện các công ty nổi tiếng đang trở nên khá phổ biến. Qua tiến hành nghiên cứu trên khoảng 16 triệu tên miền được sinh ra trong 2 tháng gần đây anh Hải và cộng sự đã thấy rõ hơn được điều này. Có tới 58 tên miền có sử dụng các kí tự unicode tên gần giống với các hãng nổi tiếng, hoàn toàn có thể được dùng để mạo danh các hãng uy tín.
Đơn cử như trang mạng xã hội Facebook.com có tới 8 tên miền mới được lập mà đều hao hao như nó (chỉ thay đổi một chút trong các ký tự, như thay chữ "k" thành "k"). Khi vào tên miền Facebook.com có thể thấy giao diện y hệt như trang Facebook thật. Rồi các tên tuổi lớn như Google, Gmail, Apple, Icloud… đều có rất nhiều tên miền giống hệt được lập. Dù rằng thời điểm hiện tại, các tên miền kia chưa có những dấu hiệu bất thường, song nó lại tiềm ẩn nguy cơ "phishing". "Nhiều khả năng hacker đang chờ một thời điểm "đẹp" sẽ kích hoạt chiến dịch phishing thông qua những tên miền trên. Khi đó người dùng sẽ rất khó có thể phân biệt được thật- giả và tài khoản sẽ bị chiếm đoạt" - anh Hải cho biết.
2. Còn nhớ tháng 3-2013, Cơ quan CSĐT Công an TP Hà Nội khởi tố đối tượng Nguyễn Minh Thi về hành vi sử dụng mạng máy tính, mạng viễn thông, mạng Internet để chiếm đoạt tài sản. Đây cũng gần như là chuyên án đầu tiên mà thủ đoạn lừa đảo chiếm đoạt tài sản qua việc làm quen, kết bạn trên mạng xã hội được cơ quan công an khám phá.
 |
| Một nhóm đối tượng chuyên dùng mạng xã hội lừa đảo phụ nữ Việt sa lưới. |
Mặc dù đã được cơ quan điều tra phối hợp với các phương tiện thông tin đại chúng cảnh báo kịp thời, song liên tiếp các năm 2014 đến 2016 có không dưới 300 chị em phụ nữ ở nhiều các tỉnh thành trên cả nước trở thành nạn nhân của trò lừa đảo này. Dường như lực lượng công an đang phải "chạy theo" những kẻ lừa đảo.
Thượng tá Ngô Minh An, Phó trưởng phòng Cảnh sát phòng chống tội phạm sử dụng công nghệ cao (PC50) Công an TP Hà Nội cho chúng tôi biết, trong năm 2016, PC50 Công an Hà Nội đã tiếp nhận rất nhiều đơn trình báo của chị em phụ nữ với số tiền thiệt hại từ vài trăm triệu đến hàng tỷ đồng, trong đó người mất nhiều tiền nhất là 5,4 tỷ đồng. Bị hại trong các vụ giả danh trai Tây để lừa đảo đa phần là phụ nữ đơn thân trong độ tuổi 35-45.
Thủ đoạn của chúng dường như rất "cũ" song vẫn có rất nhiều chị em mắc. Qua mạng xã hội, đối tượng lập tài khoản có thông tin là người nước ngoài đang sinh sống tại các nước châu Âu, châu Mỹ kết bạn rồi chát, tán tỉnh. Các đối tượng này thường sử dụng ảnh đại diện là một người đàn ông trung niên, ngoại hình hấp dẫn đang đứng cạnh những biệt thự tuyệt đẹp, siêu xe, du thuyền… làm "mồi nhử" những phụ nữ đang cô đơn.
Sau thời gian trò chuyện, kết thân rồi tỏ tình, "trai Tây" thông báo gửi quà hoặc tiền cho bạn gái Việt Nam để tiến tới mối quan hệ dài lâu. Khi đã có chút tình cảm yêu đương với "Tây" thì những người phụ nữ này trở nên mê muội. Cộng thêm lòng tham trước món quà giá trị lớn "từ trên trời rơi xuống", những nạn nhân của "trai Tây" bị hút vào cái bẫy.
Tới đây, "trai Tây" chuyển sang kết nối với người Việt giả danh nhân viên hải quan hoặc người của công ty chuyển phát nhanh thông báo tiền, hàng đang bị cơ quan chức năng giữ ở sân bay, yêu cầu nạn nhân nộp phí bằng cách chuyển tiền vào tài khoản cho công ty để làm thủ tục thông quan, lấy hàng.
Bọn chúng sẽ dùng tài khoản Visacard của một ngân hàng Việt Nam do đối tượng mở sẵn. Khi bị hại chuyển tiền, các đối tượng tổ chức rút tiền bên ngoài lãnh thổ Việt Nam. Ngay sau khi chiếm đoạt tiền thì "trai Tây" cũng tìm cách cắt liên lạc như xóa Facebook, hủy kết bạn với bị hại. Không ít nạn nhân vì xấu hổ đã âm thầm chịu đựng, không dám trình báo. Có người thì một thời gian sau mới đến cơ quan công an.
Thậm chí còn xuất hiện những trường hợp, bị hại bị "trai Tây" lừa chụp ảnh khỏa thân, chat sex… rồi dùng những hình ảnh đó uy hiếp, bắt phải chuyển tiền cho chúng.
3.Năm 2016 cũng chứng kiến nhiều cuộc tấn công mạng tiềm ẩn rất nhiều nguy cơ. Điển hình là cuộc tấn công vào các sân bay tại Việt Nam vào tháng 7-2016; hay vụ FPT Telecom phát hiện các camera giám sát liên tục tấn công Ddos vào đường truyền internet của nhiều gia đình gây tình trạng nghẽn mạng. Việc camera liên tục gửi các gói tin ra ngoài có thể do camera được đặt lệnh truyền hình ảnh cho bên thứ ba, xâm phạm quyền riêng tư của người dùng.
Tại sự kiện Security World 2016, Đại tá Võ Tuấn Dũng, Phó Cục trưởng Cục Phòng chống tội phạm công nghệ cao (C50 Bộ Công an) cho biết, Việt Nam đã được dự báo có thể là một trong những khu vực nóng bỏng về tội phạm sử dụng công nghệ cao.
Dữ liệu của hãng bảo mật Symantec cho thấy, Việt Nam hiện đang đứng thứ 11 trên toàn cầu về các hoạt động đe dọa tấn công mạng. Những hoạt động đe dọa nhắm vào cơ quan doanh nghiệp tổ chức tại Việt Nam bao gồm: tấn công có chủ đích, các mối đe dọa trên thiết bị di động, phát tán mã độc, virus và đánh cắp dữ liệu. "Nguy cơ mất an ninh, an toàn thông tin chính từ các biện pháp quản lý bảo mật kém, nhiều lỗ hổng, dễ phá giải hoặc người sử dụng có quyền truy cập hệ thống nắm được các điểm yếu hay vô tình tạo cơ hội cho người khác truy cập đánh cắp dữ liệu" - Đại tá Dũng khẳng định.
Bên cạnh đó, hệ thống thông tin số, thông tin cá nhân, thẻ tín dụng, thông tin của khách hàng, doanh nghiệp cũng trở thành mục tiêu tấn công. Tin tặc liên kết với các tội phạm công nghệ cao ở nước ngoài trên các lĩnh vực bao gồm trộm cắp thông tin thẻ tín dụng; gian lận cước viễn thông; tấn công truy cập bất hợp pháp vào những trang web thương mại điện tử từ nước ngoài; lừa đảo chiếm đoạt tài sản qua mạng Internet; tội phạm đánh bạc và tổ chức đánh bạc qua mạng; truyền bá văn hóa phẩm đồi trụy.
Trên cơ sở đó, để hướng tới môi trường Internet an toàn, các cơ quan, doanh nghiệp, tổ chức cần phải rà soát, kiểm tra lỗ hổng bảo mật của website; sử dụng tường lửa, các chương trình diệt virus mạnh; khắc phục kịp thời các sơ hở; áp dụng các biện pháp quản lý quyền được khai thác thông tin, dữ liệu của cơ quan tổ chức; sử dụng các thiết bị có độ bảo mật cao nhằm hạn chế khả năng bị tấn công.
Ngoài ra, các cơ quan quản lý nhà nước cần tăng cường công tác quản lý Nhà nước về an ninh, an toàn mạng, bảo mật dữ liệu về sử dụng mạng Internet như sử dụng công cụ kĩ thuật, nâng cao năng lực đầu tư cho công tác an ninh mạng khi xây dựng vận hành các trang web của nhà nước và doanh nghiệp. "Cơ quan nhà nước phải tăng cường công tác phổ biến tuyên truyền cũng như đẩy mạnh hợp tác quốc tế trong phòng chống tội phạm công nghệ cao" - Đại tá Võ Tuấn Dũng cho biết.
| Theo báo cáo của Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT), trong năm 2015, đơn vị này đã ghi nhận được 5.898 sự cố lừa đảo (Phishing), 8.850 sự cố thay đổi giao diện (Deface), 16.837 sự cố mã độc (Malware) tăng 1,7 lần so với năm ngoái, đã cảnh báo và khắc phục được 3.885 sự cố (trong đó có 87 sự cố liên quan đến các tên miền "gov.vn"). Nhìn chung mã độc đa số là các liên kết ẩn được nhúng vào website thực hiện các thao tác không mong muốn. Ví dụ như like fanpage Facebook, ẩn link. VNCERT cũng ghi nhận 1.451.997 lượt địa chỉ IP cả nước bị nhiễm mã độc và nằm trong các mạng Botnet (tăng 1,6 lần so với năm ngoái) trong đó gửi cảnh báo cho 3.779 lượt địa chỉ IP của các cơ quan nhà nước; điều phối, yêu cầu ngăn chặn 7.540 địa chỉ máy chủ điều khiển mạng Botnet và bóc gỡ mã độc tại 1.200.000 địa chỉ IP tại các máy bị nhiễm thuộc quản lý của các doanh nghiệp ISP. VNCERT phối hợp với các tổ chức quốc tế xử lý và ngăn chặn 200 website giả mạo (giả mạo giấy phép do Bộ TT&TT cấp, giả mạo webmail của VNN, VDC, giả mạo website Ngân hàng Nhà nước…). |