Nỗi lo lỗ hổng an ninh phần mềm xe hơi

Công ty An ninh mạng RunSafe Security (Mỹ) mới đây đã công bố kết quả một cuộc khảo sát 2.000 tài xế ở Mỹ, Anh và Đức. Có đến 90% tài xế được hỏi cho biết vấn đề an ninh phần mềm xe hơi có ảnh hưởng trực tiếp đến quyết định mua xe của họ. Có 35% người được hỏi cho biết họ sẵn sàng trả thêm tiền để mua mẫu xe an toàn hơn về phần mềm. Khó có thể chối bỏ rằng thị trường đang càng ngày quan tâm tới tính bảo mật phần mềm của xe hơi, nhưng trên thực tế thì các hãng sản xuất xe vẫn chưa đuổi kịp được yêu cầu của người tiêu dùng.

Nguy hiểm khắp nơi

Chuyên gia an ninh mạng Eaton Zveare (Mỹ) trả lời phỏng vấn trang tin Automotive News: “Một chiếc xe hạng sang hiện nay có hơn 150 bộ điều khiển điện tử (ECU) đảm nhận các chức năng như phanh tự động, cruise control, LIDAR,... Mỗi ECU đều lưu lại dữ liệu có thể bị tin tặc lợi dụng. Đấy là chưa kể các phần mềm kết nối với tài khoản ngân hàng hay tài khoản Spotify của chúng ta. Tài xế thời hiện đại đang để lại quá nhiều “dấu vân tay điện tử” trên chiếc xe của họ mà bản thân không hề biết”. Các ECU liên quan đến chức năng mở cửa xe, định vị toàn cầu, kết nối Bluetooth và hỗ trợ đậu xe là những mục tiêu rủi ro nhất trên xe hơi hiện đại.

Nói cách khác thì chiếc xe càng có nhiều cách kết nối với thế giới bên ngoài thì lại càng gặp nhiều hiểm họa. Năm 2015, hai nhà nghiên cứu người Mỹ Charlie Miller và Chris Valasek đã thực hiện thành công thử nghiệm chiếm quyền kiểm soát 100% chiếc xe Jeep Cherokee thông qua lỗ hổng mật khẩu Wi-Fi của xe. Sau khi xâm nhập hệ thống xe thành công, hai nhà nghiên cứu có thể theo dõi mọi chuyển động của xe hay thậm chí là buộc xe dừng giữa đường mà tài xế không làm gì được. Phát hiện trên buộc tập đoàn Fiat Chrysler thu hồi 1,4 triệu xe Jeep Cherokee để sửa lỗi.

Nỗi lo lỗ hổng an ninh phần mềm xe hơi -0
Hệ thống GPS gặp nhiều nguy hiểm từ hacker.

Một trường hợp khác mới được phát hiện hồi đầu tháng 7/2025 có liên quan đến bốn lỗ hổng bảo mật trong thư viện phần mềm BlueSDK của OpenSynergy (Đức). BlueSDK là giải pháp phần mềm Bluetooth thiết kế dành riêng cho ô tô và hiện được sử dụng trên hàng triệu xe Mercedes-Benz, Volkswagen và Skoda. Lỗ hổng bảo mật của BlueSDK cho phép tin tặc xâm nhập vào ECU điều khiển các bộ phận cơ bản trên xe và buộc ECU thực hiện code độc. Đối tượng chỉ cần lại gần ô tô của nạn nhân để xác định được nguồn sóng Bluetooth của thiết bị giải trí trên xe, còn việc xâm nhập hệ thống được phần mềm thực hiện tự động 100%.

Tin tặc không chỉ nhắm đến những chiếc xe đơn lẻ. Chuyên gia Matt Brady tại Công ty An ninh mạng Palo Alto Networks (Mỹ) nhận xét: “Ngành công nghiệp ô tô chịu thiệt hại rất nặng từ những vụ tấn công mạng bởi vì dây chuyền sản xuất đã tự động hóa gần như toàn bộ. Một dây chuyền buộc phải tạm ngừng để sửa lỗi bảo mật hoàn toàn có thể gây thiệt hại hàng trăm triệu USD, rồi khiến doanh nghiệp không thể hoàn thành nghĩa vụ nợ và phải chịu hạ mức tín dụng”.

Một ví dụ minh chứng cho nhận xét của ông Brady là vụ tấn công mạng vào nhà máy sản xuất xe Land Rover của Tập đoàn Jaguar (Anh). Ngày 31/8/2025 và được cho là vụ tấn công mạng nguy hại nhất trong lịch sử nước Anh với thiệt hại ước tính khoảng 1,9 tỷ Bảng. Jaguar phải mất hơn một tháng để vá lỗ hổng bảo mật và khắc phục thiệt hại. Dây chuyền sản xuất xe Land Rover chỉ mới trở lại hoạt động bình thường vào ngày 1/10 vừa qua.

Jaguar trong những năm gần đây đã đầu tư rất nhiều vào việc hiện đại hóa dây chuyền sản xuất. Họ bắt đầu hợp tác với Tập đoàn công nghệ Tata Technologies (Ấn Độ) từ năm 2023 để đưa vào ứng dụng SAP S/4HANA, một hệ thống cơ sở dữ liệu quản lý tổng thể từ khâu kế toán, nhân sự đến phân phối và bán hàng. Nhưng tháng 8/2023, ba nhóm tin tặc Scattered Spider, Lapsus$ và ShinyHunters đã phối hợp để khai thác lỗ hổng bảo mật trong các hệ thống SAP. Jaguar không phải là công ty duy nhất tại Mỹ và Anh bị ba nhóm tin tặc trên tấn công đòi tiền chuộc.

Đại học Óbuda (Hungary) và đại học Oslo (Na Uy) mới đây đã xuất bản báo cáo một cuộc điều tra chung về vấn đề an ninh mạng trong ngành sản xuất ô tô. Kết quả điều tra không khỏi khiến giới chuyên gia lo ngại.

Ông Paul Shaver, Giám đốc bộ phận bảo mật môi trường vận hành của Mandiant (công ty con của Tập đoàn Google), giải thích: “Dây chuyền sản xuất ô tô hiện đại phụ thuộc rất nhiều vào công nghệ Internet of Things (IoT) và trí tuệ nhân tạo (AI). Có quá nhiều “cửa sau” để tin tặc nhắm vào. Cuộc điều tra của hai trường đại học cho thấy tuy các nhà sản xuất xe nhận thức được sự cấp bách của vấn đề, họ vẫn chưa đáp ứng đầy đủ yêu cầu của tình hình. Một số công ty chỉ chú trọng đến tính bền vững của hệ thống, số khác thì lại chỉ tập trung vào bảo mật thông tin. Chưa có doanh nghiệp nào sở hữu một mạng lưới sản xuất an toàn từ đầu đến cuối. Họ không thể chắc chắn rằng nhà cung cấp, nhà thầu phụ rồi nhà phân phối của mình đang an toàn”.

Ông Shaver viện dẫn vụ tấn công hồi tháng 6/2024 nhắm vào Tập đoàn CDK Global (Mỹ): “CDK Global cung cấp phần mềm quản lý cho hơn 15.000 đại lý xe hơi trên toàn nước Mỹ và Canada. 15.000 đại lý này đều bị buộc phải tạm ngưng hoạt động khi CDK Global bị tin tặc Đông Âu tấn công đòi tiền chuộc. CDK buộc phải trả 25 triệu USD tiền điện tử Bitcoin cho hacker. Số tiền này chưa là gì so với khoản thiệt hại 605 triệu USD”.

Đối mặt với thử thách

Các tổ chức mang tầm quốc gia và quốc tế đang đẩy mạnh việc thiết lập những bộ quy chuẩn mới về an ninh phần mềm xe hơi. Đơn cử như Diễn đàn Thống nhất quy chuẩn về phương tiện do Liên hợp quốc tổ chức từ ngày 11 đến 14/11/2025. Diễn đàn đã thống nhất đưa ra được Quy định Liên hợp quốc số 155 bắt buộc các công ty ô tô trên toàn cầu phải áp dụng hệ thống quản lý bảo mật an ninh dữ liệu Cybersecurity Management Systems (CSMS). Hiện nay doanh nghiệp xe hơi nào chưa áp dụng CSMS sẽ không được phép nhập khẩu sản phẩm của mình vào Châu Âu.
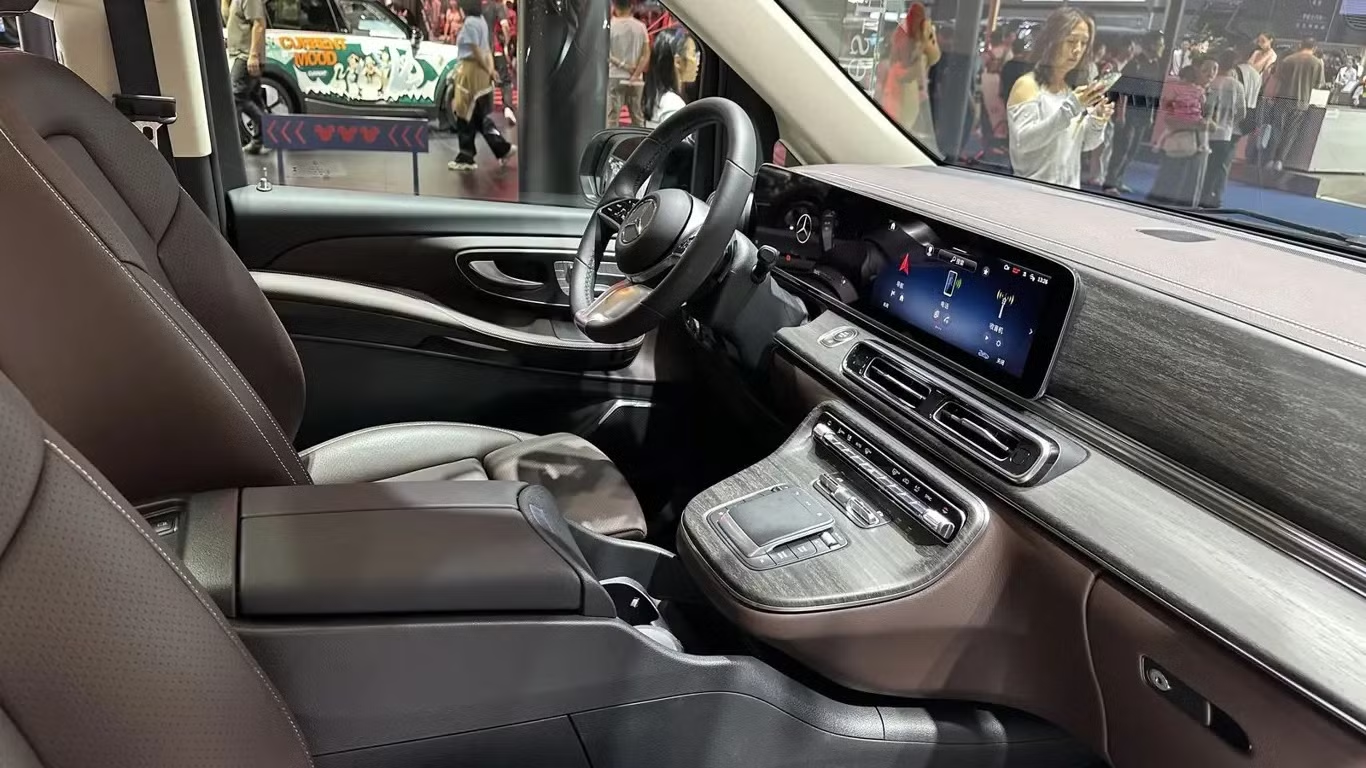
Nỗi lo lỗ hổng an ninh phần mềm xe hơi -0
Tiện nghi hoàn toàn có thể đi cùng hiểm họa.

Giáo sư ngành an ninh mạng David Brumley tại Đại học Carnegie Mellon (Mỹ) nhận xét: “Sự xuất hiện của càng nhiều bộ quy chuẩn về an ninh phần mềm xe hơi là điều tốt nhưng cũng có thể là “con dao hai lưỡi”. Ví dụ như các quy chuẩn do Tổ chức tiêu chuẩn hóa quốc tế (ISO) ban hành. ISO 21434 là tiêu chuẩn áp dụng cho phần mềm đang trong quá trình phát triển, còn ISO R155 áp dụng cho phần mềm đang được triển khai trong dây chuyền sản xuất và sản phẩm. Tôi đã gặp không ít chuyên gia rồi nhà sản xuất nhầm lẫn giữa hai bộ tiêu chuẩn này. Ngay cả việc đọc kỹ, hiểu kỹ từng tiêu chuẩn một mà họ cũng không làm. Kết quả là nhiều xe hơi đang được cho xuất xưởng với bộ phần mềm đầy lỗ hổng và hoàn toàn không đáp ứng được R155”.

Nhưng vẫn có những tín hiệu tích cực từ phía nhà sản xuất. Các công ty ô tô đang đẩy mạnh việc đáp ứng tiêu chuẩn về lập trình an toàn, về kiểm tra code, về thường xuyên kiểm tra tính bảo mật của sản phẩm. Phần mềm trên xe càng ngày có thêm nhiều lớp bảo vệ nhằm ngăn chặn sự xâm nhập trái phép từ các nguồn chưa rõ. Một nhóm các nhà sản xuất ô tô ở Mỹ và Châu Âu mới đây đã thống nhất được về việc tăng cường khả năng mã hóa cho CAN bus. CAN bus là chuẩn giao tiếp chung cho phép các ECU trong một xe có thể giao tiếp với nhau mà không cần thông qua máy tính. Đã có nhiều trường hợp tin tặc chiếm được quyền điều khiển xe bằng cách tấn công vào CAN bus.

Ông Paul Shaver cho biết: “Hệ thống phát hiện xâm nhập trên nhiều xe vẫn còn quá lỏng lẻo và chưa thể theo dõi dòng thông tin theo thời gian thực. Một vấn đề cấp bách khác là áp dụng công nghệ sinh trắc học và công nghệ băng thông siêu rộng để phân biệt xem nguồn truy cập nào là chính chủ, nguồn nào là trái phép. Ngoài ra còn việc cải thiện khả năng mã hóa thời gian thực để đảm bảo rằng việc cập nhật phần mềm xe qua mạng diễn ra thật an toàn”.

Xu hướng hiện nay là sử dụng AI để theo dõi, phân tích dòng dữ liệu rồi tìm ra những chiến lược mới để bảo vệ phần mềm của xe hơi, của dây chuyền sản xuất. Ngoài lợi ích nhãn tiền của công nghệ này, một điểm mạnh khác mà nó đem lại là cho phép nhà sản xuất thu thập được rất nhiều dữ liệu trong thời gian ngắn, từ đó xây dựng cơ sở dữ liệu về các hiểm họa rồi dựa vào đó mà đưa ra giải pháp.

Tuy nhiên công nghệ hiện đại nào cũng không thể thay thế được con người, hay đúng hơn trong trường hợp này là ý thức của doanh nghiệp. Giáo sư David Brumley cho biết: “Đến tận năm 2024 mà Audi vẫn cho xuất xưởng xe với vô số lỗ hổng trong những phần mềm như FreeImage. FreeImage và các phần mềm của bên thứ ba trên xe của Audi đã không được cập nhật từ lâu lắm rồi. Phải đến khi các cấp quản lý Châu Âu vào cuộc thì Audi mới gỡ bỏ phần mềm không an toàn.... Bộ tiêu chuẩn có hoàn thiện đến đâu, công nghệ có hiện đại đến đâu mà nhà sản xuất không có ý thức rồi không có phía chức năng buộc nhà sản xuất có ý thức thì tiêu chuẩn, công nghệ cũng chẳng có tác dụng”.
Lê Công Vũ

Các tin khác

Lỗ hổng trong quản lý dữ liệu quan trắc môi trường

Lỗ hổng trong quản lý dữ liệu quan trắc môi trường

Hệ thống quan trắc môi trường tự động là trụ cột quan trọng của quản trị môi trường, cung cấp dữ liệu phục vụ giám sát và bảo vệ sức khỏe cộng đồng. Tuy nhiên liên tiếp thời gian qua, nhiều vụ việc dữ liệu quan trắc môi trường bị can thiệp, thao túng, không chỉ đặt ra trách nhiệm của các bộ, ngành, cá nhân có liên quan, mà còn đặt ra câu hỏi về doanh nghiệp được hưởng lợi, cơ chế quản lý dữ liệu và khả năng truy đến cùng chuỗi hành vi nếu có sự móc nối giữa các bên.

Đừng để hình ảnh "đại ca" trở thành hình mẫu cho người trẻ

Đừng để hình ảnh "đại ca" trở thành hình mẫu cho người trẻ

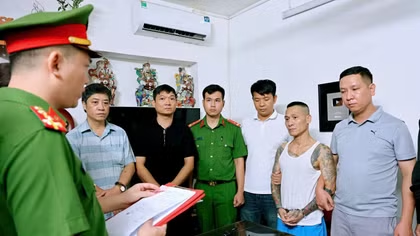
Từng hai lần lĩnh án tù, Nguyễn Văn Dũng tiếp tục xuất hiện trong các phim ngắn với vai “đại ca” giang hồ. Trong vụ án liên quan kênh YouTube “Đời TV”, lời khai của những người tham gia cho thấy Dũng được mời đóng phim vì có lượng người theo dõi, có thể giúp kênh tăng lượt xem.

Công an TP Đồng Nai: Bình yên từ thế trận lòng dân

Công an TP Đồng Nai: Bình yên từ thế trận lòng dân

Là một trong những nơi tập trung nhiều khu, cụm công nghiệp ở phía Nam, thu hút hàng triệu người từ khắp nơi đổ về làm công nhân và lao động tự do nên TP Đồng Nai luôn là địa bàn mà các đối tượng tội phạm, đặc biệt là trộm cắp, cướp giật chọn làm nơi gây án. Đối tượng mà chúng nhắm đến thường là công nhân. Không để tình trạng này tiếp diễn, Ban Giám đốc Công an TP Đồng Nai đã chỉ đạo Phòng Cảnh sát hình sự và Công an các xã, phường tăng cường nắm tình hình địa bàn, phối hợp tuần tra khép kín để kịp thời đấu tranh, triệt phá.

Côn trùng gắn công nghệ của tương lai

Côn trùng gắn công nghệ của tương lai

Công ty khởi nghiệp của Đức SWARM Biotactics chế tạo côn trùng lai máy móc phục vụ mục đích quốc phòng - nhưng đây không phải là lần đầu tiên các nhà khoa học gắn camera lên những loài côn trùng. Các nhà nghiên cứu điều khiển côn trùng bằng cách gửi xung điện đến râu của chúng, khuyến khích gián di chuyển. Nếu thành công, các đàn robot này có thể được sử dụng cho nhiều nhiệm vụ như trinh sát hoặc tìm kiếm cứu nạn.

Ngăn chặn UAV gây mất an toàn bay

Ngăn chặn UAV gây mất an toàn bay

Thời gian vừa qua, trong khu vực cấm, hạn chế bay ở sân bay Tân Sơn Nhất, TP Hồ Chí Minh liên tục xuất hiện UAV hoạt động. Tình trạng này không những gây ảnh hưởng nghiêm trọng đến an toàn của những chuyến bay ở cả hai chiều cất, hạ cánh; mà còn khiến nhiều chuyến bay phải tạm dừng nhiều giờ liền, nhiều chuyến phải hạ cánh gấp hoặc di chuyển đến sân bay khác để dừng chờ; gây thiệt hại hàng chục, thậm chí hàng trăm tỷ đồng cho nhiều loại chi phí.

Vì sao “Mái nhà thế giới” trở thành nguồn cơn thảm họa?

Vì sao “Mái nhà thế giới” trở thành nguồn cơn thảm họa?

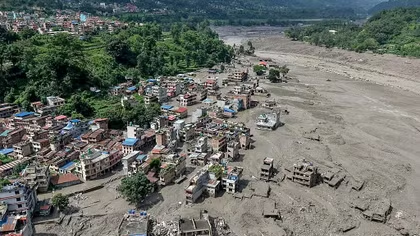
Một khối băng và đá trên dãy Langtang bất ngờ sụp xuống, kéo theo lũ bùn đá tràn qua biên giới Trung Quốc và Nepal, phá hủy cửa khẩu, đường sá, nhà máy điện và nhiều khu dân cư. Nhưng Rasuwa không chỉ là câu chuyện về một thiên tai dữ dội, nó cảnh báo một thực tế rất đáng lo ngại. Himalaya,“mái nhà thế giới” và nguồn nước của phần lớn châu Á, đang biến đổi nhanh trong khi hạ tầng và các hành lang kết nối ngày càng tiến sâu vào những vùng núi dễ tổn thương. Khi băng, đá, nước và địa hình cùng mất ổn định, một biến cố trên sườn núi có thể nhanh chóng trở thành khủng hoảng xuyên biên giới.

Màn giăng bẫy khách hàng vào Spa đã bị triệt phá như thế nào?

Màn giăng bẫy khách hàng vào Spa đã bị triệt phá như thế nào?

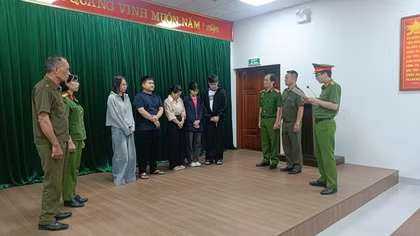
Cơ quan CSĐT Công an tỉnh Bắc Ninh đã khởi tố vụ án, khởi tố bị can đối với 5 đối tượng vì có hành vi lừa dối khách hàng. Các đối tượng trên là chủ cơ sở, “bác sĩ”, “khách hàng” của Spa Sigma và Spa “Royal Luxury” ở tỉnh Bắc Ninh với những thủ đoạn lừa dối khách hàng hết sức bài bản, tinh vi.

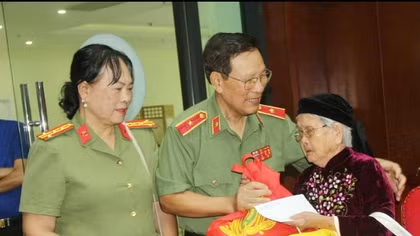
Thiếu tướng Trịnh Xuân Thu luôn hướng về quê hương bằng những việc làm ý nghĩa để tri ân Mẹ Việt Nam anh hùng và các anh hùng, liệt sĩ.

Công an tỉnh Thanh Hóa phát huy truyền thống anh hùng

Trong cuộc kháng chiến chống Mỹ, cứu nước, Thanh Hóa là một trong những địa bàn trọng điểm bị không quân, hải quân Mỹ đánh phá ác liệt. Hàm Rồng, Nam Ngạn, Phà Ghép, Đò Lèn, Đồi Nhơm... trở thành những “tọa độ lửa” trên tuyến chi viện chiến lược. Mỗi cây cầu, bến phà, cung đường nơi đây đều ghi dấu những trận đánh khốc liệt và sự hy sinh của quân, dân Thanh Hóa để giữ vững mạch giao thông ra tiền tuyến.

“Tế Điên” và lời hứa hoàn lương dang dở

“Tế Điên” và lời hứa hoàn lương dang dở

Bỏ học từ lớp 4, lang thang ở ga Nam Định rồi trượt dài từ trộm cắp, cướp tài sản đến ma túy, Nguyễn Văn Thùy dành hơn 20 năm cuộc đời để... đi tù. Khi trở về, những tưởng đã "rẽ lối" thành công sang lĩnh vực truyền thông với hình ảnh “Tế Điên” trên mạng xã hội, kể chuyện tù tội và khuyên giới trẻ hoàn lương, nhưng, như một diễn viên quen "ăn đèn" sân khấu, “Tế Điên" một lần nữa vướng vòng lao lý cũng chính bởi những phát ngôn thiếu kiểm soát của mình.

Về "khẩu súng gây đau tim" của CIA

Về "khẩu súng gây đau tim" của CIA

Mỹ đã tham gia công ước cấm vũ khí sinh học, nhưng Cục Tình báo Trung ương Mỹ (CIA) lại bí mật phát triển một loại vũ khí ám sát bí mật: "khẩu súng gây đau tim". Sự thật khí tài này vừa được tạp chí trực tuyến Cơ khí phổ thông (PMC) Mỹ lật lại trong số ra trung tuần tháng 8/2026.

8 công nghệ hoạt động như… “phép thuật”

8 công nghệ hoạt động như… “phép thuật”

Một số công nghệ đột phá vẫn mang lại cảm giác như thể chúng được hiện thực hóa từ truyện hư cấu, ngay cả khi chúng đã xuất hiện được một thời gian. Đó là bởi vì chúng ta học cách áp dụng chúng vào cuộc sống hàng ngày thông qua các ứng dụng và thiết bị mà chúng hỗ trợ, nhưng chúng ta lại không bao giờ dành thời gian để tìm hiểu điều gì làm cho những công nghệ này hoạt động.

AI và cuộc chiến giành quyền viết luật chơi

AI và cuộc chiến giành quyền viết luật chơi

Bên dưới bề nổi của cuộc thương chiến vi chip bán dẫn đang nổi bật trên các trang báo quốc tế là một cuộc chiến ngầm khốc liệt hơn gấp bội: Cuộc đua áp đặt thể chế, giành quyền định đoạt trật tự số toàn cầu. Xem ra, quyền lực đích thực của kỷ nguyên mới không nằm ở chỗ ai làm ra con chip nhanh nhất, mà thuộc về kẻ quyết định AI được phép vận hành theo những quy tắc nào.

Chiều 6/8, việc công an xuất hiện tại nhà Bùi Xuân Huấn đã thu hút nhiều người quay phim, phát trực tiếp qua mạng xã hội

Một thập niên nổi tiếng nhờ thị phi

Không có chuyên môn, nghề nghiệp nổi bật làm bệ phóng, Bùi Xuân Huấn, tức Huấn “Hoa Hồng” vẫn xây dựng được sức ảnh hưởng lớn trên mạng xã hội bằng những màn khoe tiền, phát ngôn gây sốc và các bài giảng về “đạo lý”. Từ một hiện tượng mạng mang màu sắc “giang hồ”, Huấn từng bước thương mại hóa sự nổi tiếng, tham gia kinh doanh, bán hàng trực tuyến và làm từ thiện. Tuy nhiên, hành trình ấy cũng liên tục đi kèm tranh cãi, những lần bị xử phạt và gần đây nhất là việc cơ quan điều tra có mặt tại nơi ở của người này.

Thư cảm ơn của tỉnh ủy lai châu tới công ty TNHH KF FAN của ông Trần Đình Tiệp sau khi ông gửi 1,1 tỉ đồng ủng hộ đồng bào khó khăn

Khánh Sky và kết cục được báo trước

Từ một vụ tranh cãi về hoạt động từ thiện, câu chuyện nhanh chóng leo thang thành những màn livestream chửi bới, kéo đến tận nơi đối chất, rồi kết thúc bằng việc cơ quan công an vào cuộc. Đằng sau vụ việc Khánh Sky là một hiện tượng đáng báo động hơn: Nhiều gã “giang hồ mạng” hiện nay đang kiếm cơm bằng những drama gây tranh cãi và vướng vào pháp luật như là kết cục đương nhiên.

Trung tá Nguyễn Ngọc Tiến cùng đồng nghiệp nghiên cứu kịch bản trước khi quay phim

Người kể chuyện pháp luật bằng những thước phim triệu view

Đoạn clip ghi lại hình ảnh một trung tá CSGT phụ vợ bán nước mía sau giờ làm việc bất ngờ thu hút hàng triệu lượt xem, giúp nhiều người biết đến Trung tá Nguyễn Ngọc Tiến, cán bộ Phòng CSGT Công an TP Hà Nội. Phía sau khoảnh khắc đời thường ấy là một hành trình hơn 20 năm bền bỉ đứng giữa những ngã tư Thủ đô, chứng kiến biết bao mất mát vì tai nạn giao thông, thế nên, cách mà anh Tiến tuyên truyền pháp luật bằng những clip sống động khiến người dân, đặc biệt là các bạn trẻ vô cùng thích thú. Mọi người gọi anh là "Trung tá triệu view".

Những phát minh đi trước thời đại

Những phát minh đi trước thời đại

Giám sát động đất, động cơ hơi nước, phẫu thuật và vật liệu tiên tiến... Một hành trình khám phá những phát minh cổ đại đi trước thời đại.

Vũ khí Hàn Quốc đang xâm lấn thị trường châu Âu

Vũ khí Hàn Quốc đang xâm lấn thị trường châu Âu

Cuộc xung đột tại Ukraine kéo dài đã đẩy các quốc gia thành viên châu Âu của NATO vào một cuộc chạy đua vũ trang quy mô lớn chưa từng có kể từ sau Chiến tranh Lạnh. Trong bối cảnh các tập đoàn công nghiệp quốc phòng nội địa phương Tây bị quá tải và Mỹ có dấu hiệu muốn giảm bớt vai trò đầu tàu dẫn dắt phòng thủ cựu lục địa, một hiện tượng địa chính trị kỳ lạ đã xuất hiện: dòng vũ khí từ cường quốc công nghiệp Đông Bắc Á - Hàn Quốc - đang ồ ạt đổ bộ về phía Tây.