20.000 mạng lừa đảo và 25 quốc gia
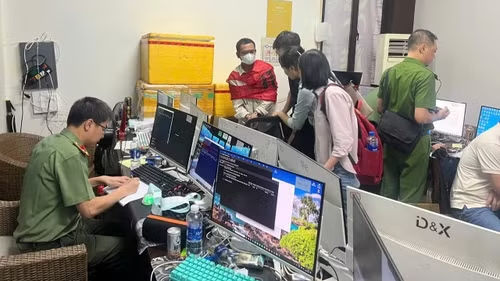
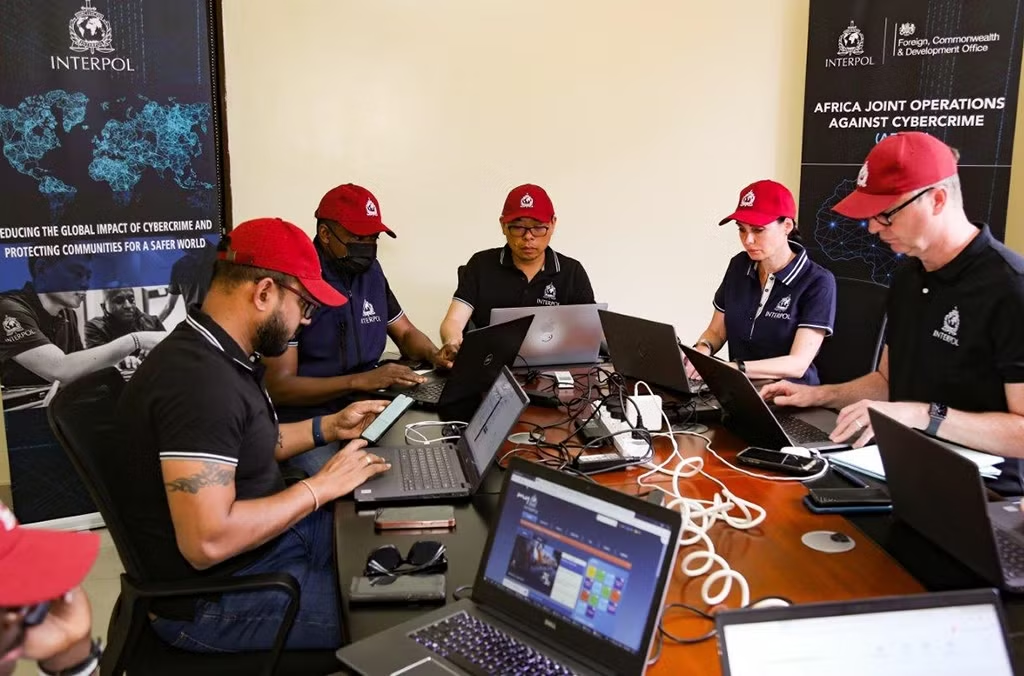
Theo Interpol, hoạt động này nêu bật sức mạnh của sự hợp tác giữa các cơ quan thực thi pháp luật quốc tế, chính quyền quốc gia và các đối tác khu vực tư nhân khi chủ động chống lại tội phạm mạng. Cụ thể, trong chiến dịch chung kéo dài 4 tháng do Interpol và Afripol thực hiện, 20.000 mạng lừa đảo ở 25 quốc gia châu Phi khác nhau đã bị đánh sập. Ít nhất 14 đối tượng đã bị bắt giữ. Về chi tiết, các nhà chức trách đã đánh sập 2 web đen của Cameroon, phá vỡ 615 máy chủ lưu trữ phần mềm độc hại ở Kenya, đóng cửa 185 địa chỉ IP ở Gambia, bắt giữ 2 trùm lừa đảo ở Mauritius và thực hiện một loạt vụ bắt giữ khác.
Đại diện của Interpol cho biết, mạng lừa đảo xuyên quốc gia này hoạt động với 3.786 máy chủ chỉ huy, 14.134 IP nạn nhân được liên kết với các trường hợp đánh cắp dữ liệu, 1.415 liên kết và tên miền lừa đảo, 939 IP lừa đảo và hơn 400 URL, IP và botnet độc hại. Nhóm tội phạm lừa đảo này đã lừa hơn 40 triệu USD trong đó bao gồm cả việc bán tác phẩm nghệ thuật giá trị giá 850.000 USD.
Chưa hết, các nhà chức trách ở Eritrea còn đánh sập chợ Darknet đang bán các công cụ hack và các thành phần tội phạm mạng dưới dạng dịch vụ. Nhiều trường hợp lừa đảo tiền điện tử cũng được giải quyết ở Cameroon trong khi Tanzania thu hồi hơn 150.000 USD tiền từ các vụ vi phạm dữ liệu và bản quyền. Đó là chưa kể việc gỡ bỏ và dọn dẹp cơ sở hạ tầng độc hại liên quan đến hoạt động của mạng botnet và các hoạt động lừa đảo trực tuyến, thư rác và tống tiền trực tuyến nhằm vào các nạn nhân tiềm năng. Các quốc gia tham gia cũng đã có thể cải thiện an ninh mạng quốc gia của mình bằng cách vá các lỗ hổng mạng và dọn dẹp các trang web của chính phủ bị xóa, bảo vệ cơ sở hạ tầng quan trọng dễ bị tổn thương, giảm nguy cơ xảy ra các cuộc tấn công mạng.
Tổng thư ký Interpol Jurgen Stock khẳng định, hợp tác giữa Interpol và Afripol được triển khai từ hồi tháng 4 và được chỉ huy, dẫn dắt bởi Trung tâm chỉ huy Interpol ở Kigali (Rwanda) và bộ phận hoạt động chống tội phạm mạng của Afripol. Ban Giám đốc tội phạm mạng của Interpol. Tình báo khu vực tư nhân cũng đã được sử dụng để cô lập các mạng giả mạo và các nhóm khu vực tư nhân cũng cung cấp hỗ trợ hoạt động tại chỗ. “Chiến dịch Africa Cyber Surge II đã dẫn đến việc củng cố các bộ phận chống tội phạm mạng ở các quốc gia thành viên cũng như củng cố quan hệ đối tác với các bên liên quan, chẳng hạn như các nhóm ứng phó khẩn cấp máy tính và nhà cung cấp dịch vụ Internet”, ông Jurgen Stock nói. Còn theo tin từ hãng AP, tài trợ cho hoạt động này còn có Văn phòng phát triển và khối thịnh vượng chung của Vương quốc Anh, Văn phòng Ngoại giao Liên bang Đức và Hội đồng Châu Âu.
“Khi các hệ thống kỹ thuật số, công nghệ truyền thông và trí tuệ nhân tạo ngày càng nổi bật, điều cấp bách là các bên công và tư nhân phải hợp tác chặt chẽ để ngăn chặn những công nghệ này khỏi bị bọn tội phạm mạng khai thác. Các hoạt động phối hợp như Africa Cyber Surge II là cần thiết để phá vỡ các mạng lưới tội phạm và xây dựng mức độ bảo vệ cá nhân, tổ chức và toàn xã hội. Việc tiếp tục hợp tác sẽ làm giảm tác động toàn cầu của tội phạm mạng và sẽ giúp bảo vệ các cộng đồng tốt hơn”, quyền Giám đốc điều hành của Afripol Jalel Chelba cho biết.
Băng đảng bạo lực giống mafia
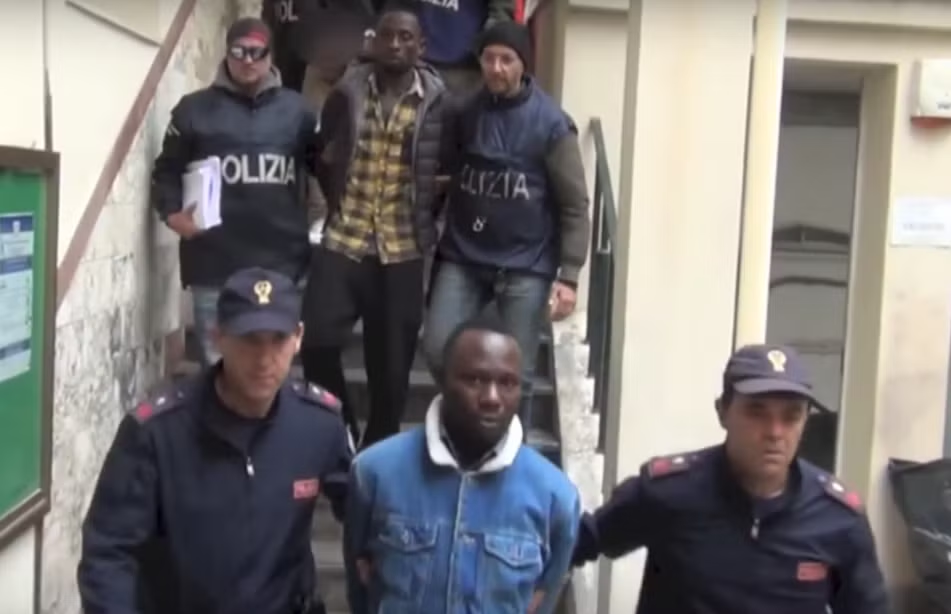
Trên thực tế, phần I của chiến dịch Africa Cyber Surge diễn ra từ tháng 7/2022 đến tháng 11/2022. Chiến dịch này đã dẫn đến một loạt cuộc điều tra và hoạt động chống lại tội phạm mạng trong khu vực. Các vụ bắt giữ gần đây nhất diễn ra sau nhiều tháng thực hiện chiến dịch trên khắp châu Phi khi cơ quan thực thi pháp luật quốc tế cố gắng phá vỡ các băng nhóm tội phạm mạng hoạt động ở một số quốc gia trên lục địa đen này. Cụ thể là: trùm tội phạm OPERA1ER làm lây nhiễm mã độc trong các ngân hàng đã bị còng tay; Mỹ dẫn độ người Nigeria bị buộc tội lừa đảo qua email trị giá hơn 6 triệu USD; một người đàn ông ở Florida và các cộng sự người châu Phi đã bị buộc tội đánh cắp dữ liệu, phần mềm quan trọng… Hồi tuần trước, Interpol cũng thông báo việc bắt giữ hơn 100 người trên khắp châu Âu và châu Phi vì tội lừa đảo; thu giữ hơn 2,4 triệu USD tài sản thuộc tổ chức tội phạm mạng.
Theo Interpol, nhóm tội phạm có trụ sở tại Tây Phi này được mô tả là một băng đảng "bạo lực, giống như mafia" chuyên về lừa đảo tình cảm, gian lận thẻ tín dụng, rửa tiền và các hoạt động bất hợp pháp khác. Vào tháng 7, cảnh sát ở Bờ Biển Ngà cho biết, họ đã bắt giữ một "nhân vật chủ chốt" nghi ngờ là thành viên của nhóm tội phạm mang tên OPERA1ER đã đánh cắp tiền từ hơn 30 ngân hàng và tổ chức tài chính trên 15 quốc gia. Ước tính, số tiền mà OPERA1ER đánh cắp ở châu Phi, châu Á và Mỹ Latinh rơi vào khoảng từ 11 triệu đến 30 triệu USD.
Chưa hết, Interpol còn nghi ngờ OPERA1ER có liên quan đến hoạt động của tổ chức tội phạm Black Axe. Hai năm trước, Interpol đã bắt giữ 75 thành viên của Black Axe. Tuy nhiên, thời gian qua, Black Axe và các nhóm tội phạm khác ở Tây Phi vẫn tiếp tục phát triển mạng lưới lừa đảo xuyên quốc gia, lừa tiền của hàng triệu nạn nhân. Hiện vẫn có 15 quốc gia gồm: Argentina, Australia, Côte d'Ivoire, Pháp, Đức, Ireland, Italia, Malaysia, Nigeria, Tây Ban Nha, Nam Phi, Các tiểu vương quốc Arab thống nhất (UAE), Anh, Hàn Quốc và Mỹ… tham gia vào một đợt truy quét khác mang tên Jackal, truy lùng các thành viên của Black Axe. Đợt truy quét Jackal đã dẫn đến 49 cuộc khám xét tài sản, thu giữ 12.000 thẻ SIM, một nhà ở, ba ôtô và hàng chục nghìn USD; chặn 1,8 triệu USD trong tài khoản ngân hàng của các nghi phạm. Interpol cho biết mạch máu của các tổ chức tội phạm xuyên quốc gia như Black Axe là những quỹ tài chính bất hợp pháp và các nhà chức trách đã theo dõi các hoạt động chuyển tiền từ các vụ lừa đảo tài chính trực tuyến để đưa sang các hoạt động tội phạm khác như ma túy và buôn người.
Và sự hợp tác của các công ty mạng
OPERA1ER còn được biết đến với các bí danh như NX$M$, DESKTOP Group và Common Raven. Lần đầu tiên, Group-IB (Công ty về an ninh mạng hoạt động trên phạm vi toàn cầu có trụ sở chính tại Singapore) đã phát hiện ra hoạt động lừa đảo trực tuyến của OPERA1ER khi chúng phát tán phần mềm chứa các mã độc qua email bằng các công cụ truy cập từ xa vào năm 2018. Thông tin chi tiết về phương thức, thủ đoạn hoạt động phạm tội của OPERA1ER đã được Group-IB và Orange S.A (Công ty viễn thông của Pháp, cung cấp dịch vụ chủ yếu ở châu Âu, châu Phi và Trung Đông) công bố vào tháng 11/2022.
Theo những thông tin mà Group-IB, Orange S.A cung cấp, Ban Phòng, chống tội phạm sử dụng công nghệ cao của Interpol đã phối hợp với Afripol điều phối thực hiện kế hoạch Nervone về phòng, chống tội phạm mạng tại châu Phi nhằm theo dõi hành vi và xác định vị trí có thể diễn ra hoạt động phạm tội của nhóm này. Và với những thông tin mới do Bộ phận Điều tra tội phạm của Cơ quan Mật vụ Mỹ cùng các nhà nghiên cứu an ninh mạng của Booz Allen Hamilton DarkLabs, Interpol và các quốc gia tham gia chiến dịch đã xác định thêm một số đầu mối quan trọng liên quan đến OPERA1ER.
Còn trong chiến dịch Africa Cyber Surge II, Group-IB - một đối tác lâu năm trong khu vực tư nhân của Interpol đã thu thập và chia sẻ theo yêu cầu của tổ chức hơn 1.000 chỉ số được rút ra từ mục “Tình báo đe dọa đầu ngành” của công ty, liên quan đến cơ sở hạ tầng độc hại trên khắp châu Phi; dữ liệu chứa các miền, URL và địa chỉ IP của máy chủ được sử dụng trong các cuộc tấn công lừa đảo và phần mềm độc hại. Các quốc gia thành viên Interpol ở Châu Phi đã tận dụng thông tin này trong một số hoạt động ngăn chặn, bắt giữ.
Thậm chí, trong các hoạt động điều hành được tổ chức tại Tanzania hồi tháng 6, Phó trưởng phòng Điều tra tội phạm công nghệ cao châu Á-Thái Bình Dương của Group-IB, Kristina Ivanova đã chia sẻ kiến thức chuyên môn về các kỹ thuật để giải quyết các vụ lừa đảo, lừa đảo và gian lận trực tuyến xâm phạm email doanh nghiệp, đồng thời đóng góp vào một cuộc thảo luận nhóm về tầm quan trọng của quan hệ đối tác khu vực công-tư trong việc giải quyết tội phạm mạng. Các chuyên gia của Group-IB cũng hỗ trợ các cơ quan thực thi pháp luật quốc gia trên lục địa châu Phi thông qua một loạt hội thảo thực tế dành riêng cho việc phân tích các trường hợp tội phạm mạng thực sự.
Được biết, Group-IB có chính sách không khoan nhượng đối với tội phạm mạng và là đối tác chính thức trong khu vực tư nhân của Interpol từ năm 2017. Công ty đã tham gia vào nhiều sáng kiến chống tội phạm ở châu Phi bao gồm: Falcon I và II, Delilah. Các trung tâm nghiên cứu và tình báo về mối đe dọa của công ty được đặt tại Trung Đông (Dubai), châu Á-Thái Bình Dương (Singapore) và châu Âu (Amsterdam). Group-IB cũng là đối tác tích cực trong các cuộc điều tra toàn cầu do các tổ chức thực thi pháp luật quốc tế như Europol và Interpol dẫn đầu và là thành viên của Nhóm tư vấn về an ninh Internet của Trung tâm tội phạm mạng châu Âu Europol (EC3), được thành lập để thúc đẩy sự hợp tác chặt chẽ hơn giữa Europol và các đối tác thực thi pháp luật hàng đầu của mình.
Ngoài ra, đóng góp cho chiến dịch Africa Cyber Surge II còn có British Telecom, FortiGuard Labs của Fortinet, Kaspersky, Unit 42-Palo Alto Networks, Shadowserver và Trend Micro. Các thông tin mà những đối tác tư nhân cung cấp đã góp phần xây dựng 28 báo cáo hoạt động mạng của Interpol, nêu bật các mối đe dọa và các loại hoạt động tội phạm khác nhau, đồng thời đưa ra các khuyến nghị hành động mà các cơ quan có thẩm quyền quốc gia nên thực hiện. Sự hợp tác này tỏ ra rất thành công với 80% ISP được xác định tham gia với cơ quan thực thi pháp luật để giảm thiểu rủi ro, xác định điểm yếu trong cơ sở hạ tầng và thông báo cho khách hàng. Trong số các quốc gia tham gia, 18 quốc gia đã công nhận Nhóm ứng phó khẩn cấp trên mạng (CERT), tất cả đều đang tích cực làm việc với các cơ quan thực thi pháp luật và ISP. Các thỏa thuận đã được thiết lập giữa các tổ chức này để chính thức hóa các phản ứng trong tương lai.
Nhận thức về các mối đe dọa toàn cầu của tội phạm mạng, Afripol và Interpol đã có nhiều sáng kiến nhằm nâng cao nhận thức và kỹ năng cho lực lượng cảnh sát châu Phi như: chiến dịch nâng cao nhận thức, hội nghị khu vực và châu lục, trại huấn luyện và chương trình xây dựng năng lực. Afripol đã tổ chức phiên đầu tiên của Afripol Bootcamp về điều tra tội phạm mạng: lừa đảo, phần mềm độc hại, OSINT, Darknet và tiền điện tử trong khuôn khổ của chính sách ứng phó chống lại tội phạm mạng này. Để xây dựng năng lực cho các sĩ quan cảnh sát ở các quốc gia châu Phi và giúp mua các thiết bị, dụng cụ phù hợp để đối phó với tội phạm mạng, Afripol còn thiết lập quan hệ hợp tác với các tổ chức quốc tế như Inteprol thông qua chương trình hỗ trợ Interpol cho Liên minh châu Phi (ISPA), cũng như với các tổ chức cảnh sát khác như Cảnh sát Liên bang Đức và các tổ chức quốc gia, khu vực.
 Sứ mệnh của Interpol trong thế kỷ 21