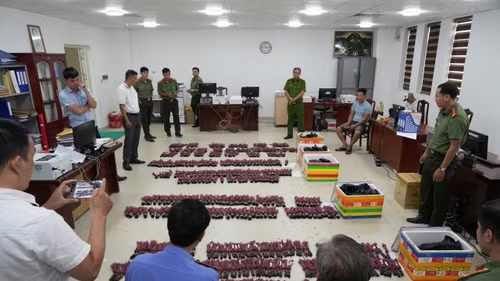
Mùa Thu năm 2020, hàng chục chiếc thùng chứa cá ngừ đóng hộp đã rời Ecuador trên một chuyến tàu đến Bỉ. Khi đến nơi, lực lượng cảnh sát đã thu giữ lô hàng và phát hiện ra rằng bên trong những chiếc thùng này không phải là cá ngừ mà là gần 590kg cocaine được đóng gói cẩn thận. Tuy nhiên, đây không phải là một phát hiện “may mắn”. Nhà chức trách Bỉ đã biết số ma túy nằm trong đó, bởi họ đã đọc tin nhắn mã hóa của những đối tượng được cho là tội phạm buôn ma túy.
Từ các yêu cầu nhập khẩu cho đến vận chuyển hậu cần container, FBI đã nhìn thấu tất cả, đồng thời xử lý hàng loạt các đoạn tin nhắn có từ tháng 10-2019 trên ứng dụng điện thoại được mã hóa tên là ANOM. Các đặc vụ liên bang đã không hề bẻ khóa mật mã của ANOM hoặc trả tiền cho một nguồn tin trực tiếp tham gia vụ vận chuyển ma túy nói trên. Họ đã cùng với cảnh sát Australia dành 3 năm qua để điều hành toàn bộ hệ thống điện thoại này. Hóa ra, những đối tượng giả danh thương nhân buôn cá ngừ chỉ là một phần nhỏ trong các hoạt động hành pháp liên quan đến ANOM.
Trên thực tế, câu chuyện về “cơ duyên” giữa FBI và ANOM rất thú vị. Theo tài liệu của tòa án Mỹ, cơ quan này từng triệt phá thành công một hệ thống liên lạc an toàn khác được tiếp thị cho các tội phạm, sau đó thuyết phục một trong những nhà phát triển của nó trở thành “nguồn tin mật”. Năm 2018, nhà chức trách Mỹ đã chi 120.000 USD cộng thêm phụ phí và cơ hội được giảm án tù cho một nhà phát triển điện thoại thông minh để đổi lấy việc hợp tác với FBI triển khai chiến dịch “Lá chắn Trojan”. Theo yêu cầu của FBI, đối tượng không rõ danh tính này đã bí mật cài ANOM - một ứng dụng máy tính giúp chuyển tiếp mọi thông tin liên lạc được gửi qua nền tảng này tới FBI - vào trong những chiếc điện thoại được các tội phạm sử dụng.
“Nguồn tin mật” này - đối tượng trước đây từng buôn ma túy - đã tạo ra một chiếc điện thoại được mã hóa cứng, trong đó có cài ứng dụng ANOM. Nguồn tin này đã tham gia công tác điều tra sau khi nhà chức trách phá hủy Phantom Secure - mạng lưới điện thoại thông minh được mã hóa, đồng thời bắt giữ giám đốc điều hành (CEO) của loại điện thoại này vào năm 2018.
Cảnh sát cho biết trong vòng ít nhất một thập kỷ, các nhóm tội phạm có tổ chức đã sử dụng những mạng lưới điện thoại như Phantom Secure để tổ chức các cuộc giao dịch ma túy, tấn công các đối thủ và rửa tiền mà không bị phát hiện. Trong số các tính năng của loại điện thoại này, có một tính năng cho phép xóa nội dung bên trong từ xa nếu chúng bị thu giữ.
Tuy nhiên, khi một mô hình ngừng kinh doanh, những mô hình mới sẽ lập tức nhảy vào thị trường “béo bở” này. FBI quyết định sẽ tự khởi chạy, cài mã khóa tổng vào các thiết bị đính kèm với mỗi tin nhắn và cho phép các nhân viên hành pháp giải mã và lưu trữ các đoạn tin nhắn khi chúng được truyền đi. Một quan chức cho biết tại Mỹ, chi phí đăng ký thuê bao dịch vụ này là 1.700 USD/6 tháng.
 |
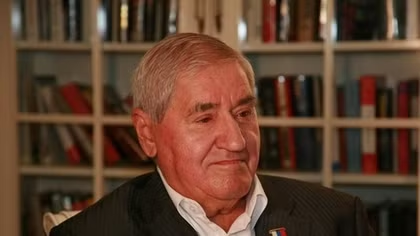
| Reese Kershaw - Ủy viên Cảnh sát từng phối hợp với FBI trong chiến dịch tại Australia. |
“Từ những nguồn lực ít ỏi nhất”
Năm 2018, lực lượng điều tra và phân tích của cảnh sát Australia đã gặp FBI. Với sự ủng hộ của nhà chức trách, nguồn tin mật nói trên đã khai thác các nhà phân phối tin cậy, vốn đang nhắm đến thị trường Australia. Nhà phát triển chỉ giao cho các nhà phân phối 50 thiết bị để bán. Báo cáo của đặc vụ FBI cho biết các nhà phân phối đã đồng ý sau khi nhận thấy cơ hội kiếm lời từ thương vụ này.
Theo tài liệu trên, khi AFP theo dõi các tin nhắn và hình ảnh được chia sẻ trên các thiết bị, “100% người dùng ANOM trong giai đoạn thử nghiệm đã sử dụng ANOM để tham gia các hoạt động phi pháp”. Nhờ hình thức phát triển tự nhiên và qua truyền miệng, kể từ đó, ANOM đã trở thành ứng dụng điện thoại phổ biến với tội phạm nước ngoài.
Kershaw nhấn mạnh các nhân viên hành pháp đang sở hữu “một công cụ lợi hại” chưa từng có. Bên cạnh hàng trăm vụ bắt giữ và hàng tấn ma túy bị thu giữ, giới chức Australia cho biết đã ngăn chặn thành công 21 âm mưu giết người, trong đó có một vụ giết người hàng loạt nhờ ứng dụng ANOM.
Tuy nhiên, do “vấn đề công nghệ”, FBI không thể trực tiếp giám sát các điện thoại ở Australia. Mặc dù vậy, vào cuối năm 2019, theo yêu cầu của một quốc gia không xác định - cũng là nơi đặt máy chủ của các điện thoại nói trên, FBI đã được phép truy cập thường xuyên và nhanh chóng hơn đối với nội dung cần theo dõi.
FBI và các cơ quan hành pháp của nhiều quốc gia khác đã phát hiện ra rằng các tội phạm có tổ chức ở Italy, các “Hội Tam Hoàng” (các băng đảng xã hội đen có nguồn gốc từ Trung Quốc) ở châu Á, các nhóm tội phạm xe máy và các tổ chức buôn bán ma túy xuyên quốc gia đều sử dụng loại điện thoại này.
Tài liệu nói trên và cả Kershaw cũng cho biết các tội phạm đã sử dụng điện thoại một cách công khai, thậm chí không sử dụng các từ mã hóa, cũng như thường xuyên chia sẻ hình ảnh về các lô hàng ma túy lớn và chi tiết về cách thức vận chuyển các lô hàng này. Trong số những hình ảnh được chia sẻ trong tài liệu, có những lô hàng ma túy bất hợp pháp và một chiếc “túi ngoại giao”, được xác định là của Pháp và có thể được dùng để vận chuyển cocaine từ Colombia. Bên cạnh đó, tài liệu cũng tiết lộ có cả bằng chứng tham nhũng của các quan chức chính phủ và cảnh sát, và rằng các nhóm tội phạm đang “bị phát giác nhờ các hoạt động điều tra trước đó… Việc xem xét các tin nhắn qua ứng dụng ANOM giúp phát hiện nhiều vụ tham nhũng cấp cao ở một số quốc gia”.
Theo tài liệu của FBI, các đợt truy quét nhắm vào nhóm đối tượng sử dụng một loại điện thoại được mã hóa khác, Sky ECC, hồi tháng 3 vừa qua cho thấy mức độ phổ biến của ANOM tăng cao, với lượng người dùng chủ động tăng từ 3.000 lên 9.000 chỉ trong vài tháng. Tuy nhiên, với việc yêu cầu cho phép FBI truy cập thông tin đã hết hạn hôm 7-6 vừa qua, chiến dịch tình báo tội phạm qua điện thoại đã kết thúc.
 |
| ANOM - Ứng dụng được cài vào điện thoại của các tội phạm. |
“Đi trong bóng tối” và mặt trái của hoạt động do thám tình báo
Việc tiếp quản ANOM là một công việc tình báo đầy táo bạo. Điều này cũng làm nảy sinh những thắc mắc trong cuộc tranh luận trên phạm vi rộng hơn liên quan đến mã hóa.
Trong những năm gần đây, Bộ Tư pháp Mỹ (DOJ) và các cơ quan hành pháp trên toàn thế giới đã ngày càng tăng cường truy cập vào các nền tảng giao tiếp được mã hóa theo dạng “đầu-cuối”, vốn làm xáo trộn dữ liệu và khiến chúng rất khó bị giải mã khi được gửi trên Internet.
Các nội dung như dữ liệu tin nhắn hoặc cuộc gọi thoại chỉ được giải mã cục bộ trên thiết bị của người gửi và người nhận, khiến các cơ quan rất khó truy cập chúng từ xa hoặc thông qua trát đòi hầu tòa. Trong nhiều trường hợp, các dịch vụ này cũng chỉ đơn giản hoạt động như một phương thức truyền thông tin liên lạc được mã hóa và hoàn toàn không lưu lại dữ liệu.
FBI gọi tình trạng lần mò thông tin trong các đoạn dữ liệu này là “đi trong bóng tối”. FBI cùng các cơ quan hành pháp khác trên khắp thế giới luôn ưu tiên việc các công ty phát hành ứng dụng tạo ra một “lối đi bí mật” nhằm cho phép họ truy cập hệ thống.
Các nhà nghiên cứu về bảo mật đều nhất trí rằng không thể tạo ra một điểm yếu như vậy mà không gây nguy hiểm cho tính bảo mật của tất cả dữ liệu trong một nền tảng nhất định. Trường hợp của ANOM, cùng một số vụ bắt giữ khác trong những năm gần đây, cho thấy rằng "đi trong bóng tối" không phải là một trở ngại như nhiều cơ quan hành pháp từng nhận định.
Joseph Lorenzo Hall, Phó chủ tịch tổ chức phi lợi nhuận Internet Society chuyên về an ninh mạng và mã hóa, cho biết: “Khi lực lượng chức năng tuyên bố rằng họ cần các công ty xây dựng những lối đi bí mật để giúp họ truy cập vào thông tin liên lạc được mã hóa đầu-cuối của các tội phạm, thì những ví dụ như ANOM cho thấy đây không phải một mục tiêu quá khó khăn”.
Trong quá khứ, FBI và DOJ đã nhiều lần nhấn mạnh nhu cầu nói trên nhằm phục vụ công tác điều tra. Năm 2016, cơ quan này đã công khai yêu cầu Apple tạo ra một công cụ cho phép họ mở khóa chiếc iPhone 5C của một trong những đối tượng tham gia vụ xả súng ở San Bernardino.
Apple đã kiên quyết phản đối và vụ tranh chấp cuối cùng đã kết thúc sau khi FBI mua được một công cụ của bên thứ ba để truy cập thiết bị này. Trường hợp tương tự cũng xảy ra vào năm ngoái, khi DOJ lấy được dữ liệu cần thiết mà không cần ép buộc Apple phải sản xuất một công cụ phá khóa iPhone phổ thông.
Thực tế cho thấy các cơ quan hành pháp vẫn có thể truy cập thông tin liên lạc được mã hóa nếu họ có thể truy cập và mở khóa các thiết bị vật lý liên quan. Trong rất nhiều trường hợp, các bản sao lưu dữ liệu đám mây đã cung cấp bằng chứng then chốt cho việc điều tra. Các nền tảng chính thống như Facebook đang tích cực phát triển một số cách thức nhằm tố cáo những hoạt động gây hại mà không cần tìm ra nội dung thực của các tin nhắn mã hóa.
Tuy nhiên, thành công gần đây của FBI trong việc khắc phục tình trạng “đi trong bóng tối” khiến những người phản đối cách điều tra này tin rằng đó là một mối đe dọa hiện hữu, bởi nó có thể tác động đến bảo mật thông tin cá nhân của người dùng. Trong nhiều trường hợp, ANOM mang đến những giải pháp sáng tạo cho lực lượng chức năng.
Bất chấp cảnh báo từ giới chuyên gia, khi ngày càng có nhiều chính phủ trên khắp thế giới tìm cách tạo ra những “cửa hậu” kỹ thuật số, trong đó một số nước như Australia đang áp dụng các quy định liên quan, thì ANOM có thể trở thành ví dụ cho thấy khả năng truy cập đặc biệt này là thực sự có ích.
Theo các tài liệu được công bố trong tuần qua, FBI đã nỗ lực tuân thủ luật pháp nước ngoài và tránh áp dụng phương pháp ANOM đối với người dân Mỹ trong suốt 3 năm triển khai sáng kiến. Bên cạnh đó, đến nay chưa có mối đe dọa nào về việc FBI có thể triển khai một hệ thống được kiểm duyệt hoàn toàn đối với người dân Mỹ.
Tu chính án thứ tư của nước này cấm việc khám xét và thu giữ một cách “không hợp lý”, đồng thời định hướng rõ ràng cho các yêu cầu về trát hầu tòa của chính phủ. Hơn nữa, các lệnh giám sát liên tục, chẳng hạn như lệnh nghe trộm, thậm chí còn khó thực thi hơn đối với cơ quan hành pháp, bởi chúng sẽ cho phép giám sát hàng loạt.
Tuy nhiên, từ trường hợp chương trình PRISM của Cơ quan An ninh Quốc gia Mỹ, có thể thấy rằng các chương trình giám sát kỹ thuật số trong nước chưa được kiểm tra không nằm ngoài tầm kiểm soát của nước này.
Tuy nhiên, một bài học cần rút ra từ ANOM là mặc dù ứng dụng này rất hiệu quả đối với công tác điều tra tội phạm, song nó cũng đi kèm với khả năng xâm phạm quyền riêng tư của những người vô tội.
Ngay cả một sản phẩm dùng cho các đối tượng tình nghi cũng có thể ảnh hưởng đến cả những người tuân thủ pháp luật, khiến họ vô tình bị giám sát gắt gao trong quá trình truy bắt tội phạm. Bất kỳ lý lẽ nào nhằm bình thường hóa khái niệm tiếp cận toàn diện của chính phủ, ngay cả trong một vụ án cụ thể, đều có thể trở thành “con dao hai lưỡi”.
| Theo Cơ quan cảnh sát châu Âu (Europol), năm 2020, cuộc điều tra với sự tham gia của 9.000 nhân viên hành pháp tới từ 17 quốc gia đã cho thấy nhà chức trách đã theo dõi 27 triệu tin nhắn từ 12.000 thiết bị ở 100 quốc gia và theo dõi hoạt động của hơn 300 nhóm tội phạm có tổ chức. Cho đến nay, cảnh sát đã tiến hành hơn 800 vụ bắt giữ và thu giữ hơn 8 tấn cocaine, 22 tấn cần sa, 2 tấn ma túy tổng hợp, 250 khẩu súng, 55 phương tiện hạng sang, cùng hơn 48 triệu USD tiền mặt và tiền điện tử từ chiến dịch theo dõi nói trên. Europol cho biết sẽ tiếp tục triển khai các vụ bắt giữ và tịch thu tương tự. |