Giả danh “hacker” Nhật Bản để trả thù
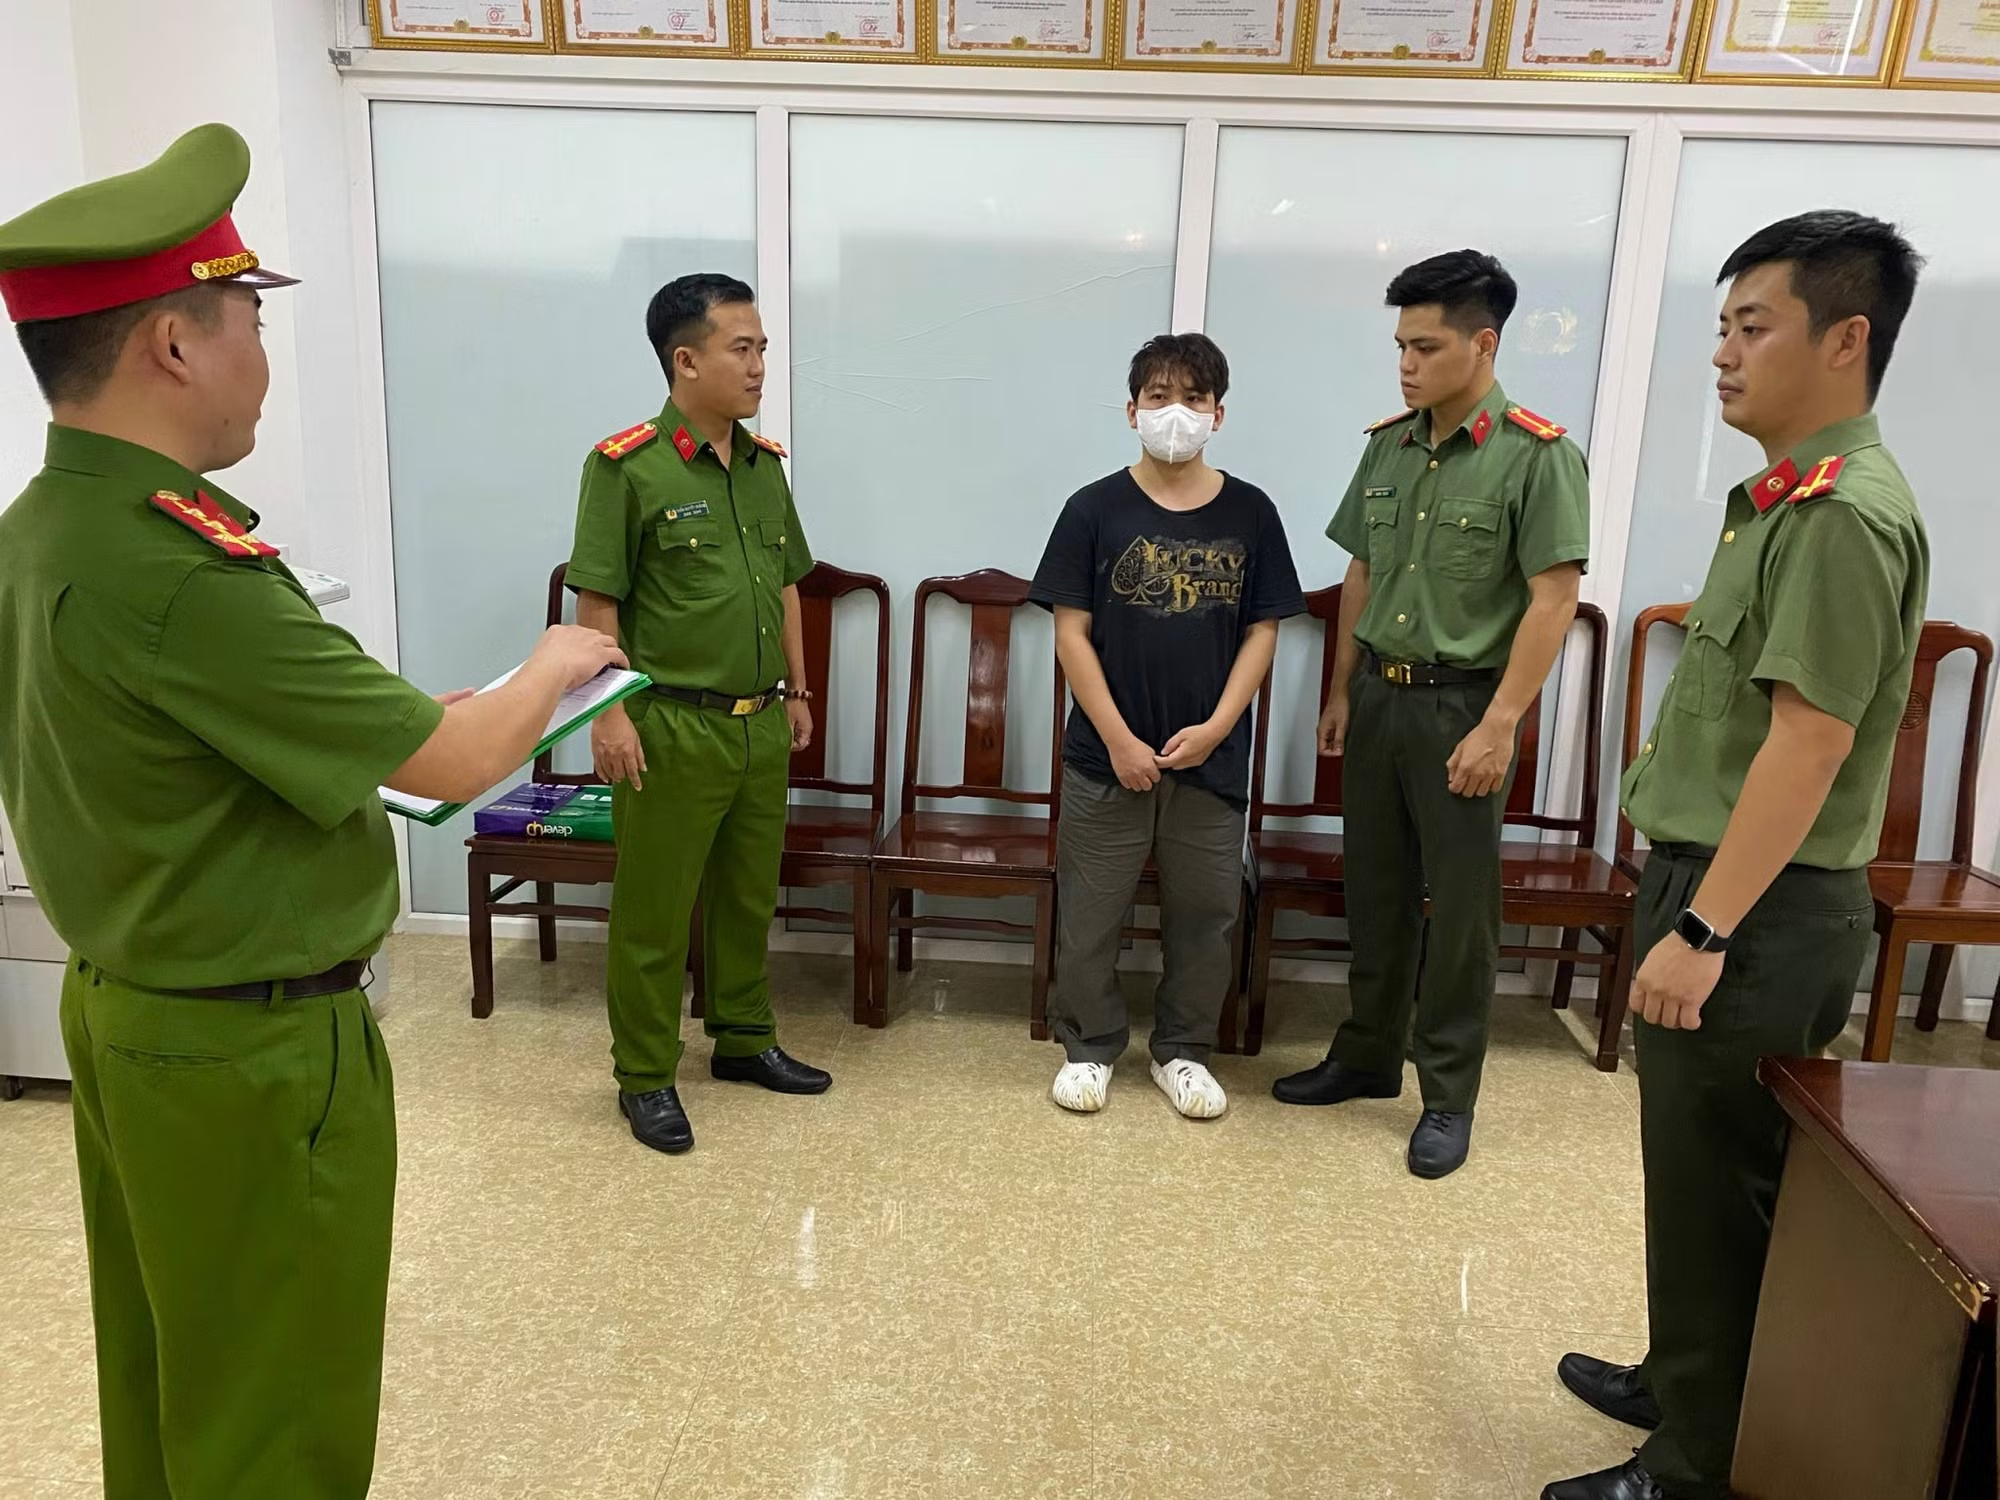
Cuối tháng 11/2023, Cơ quan Cảnh sát điều tra Công an tỉnh Thừa Thiên Huế bắt giữ Nguyễn Nhật Trường (sinh năm 2000, trú xã Sơn Thủy, huyện A Lưới) về hành vi “Xâm nhập trái phép vào mạng máy tính, mạng viễn thông hoặc phương tiện điện tử của người khác”. Theo hồ sơ vụ án, cuối năm 2022, Công ty MGI (đóng tại Khu đô thị mới An Cựu City, TP Huế) bất ngờ khi phát hiện liên tiếp các cuộc tấn công, xâm nhập vào hệ thống mạng và hệ thống phần mềm mà công ty đang xây dựng, phát triển.
Đại diện công ty phát hiện truy cập thành công bất thường vào hệ thống điều hành công việc của công ty và xâm nhập vào tài khoản Microsoft của nhân viên công ty trên hệ thống quản lý. Phát hiện mã độc trên hệ thống khiến hệ thống bị hạn chế dịch vụ; hệ thống phần mềm mà công ty đang xây dựng, phát triển và vận hành cho khách hàng phát hiện bị tấn công theo phương thức từ chối dịch vụ vào cơ sở dữ liệu khách hàng bằng nhiều địa chỉ IP khác nhau; tin tặc gửi email nặc danh đến email khách hàng, đe dọa tấn công hệ thống và đính kèm thông tin bảo mật mà tin tặc lấy được khi truy cập vào hệ thống quản lý công việc của công ty. Đồng thời tin tặc cũng tấn công với hình thức gửi tin nhắn rác để gây treo hệ thống.
Theo một trinh sát cho biết, thời điểm mạng máy tính của công ty MGI bị tấn công, xâm nhập gây ảnh hưởng nghiêm trọng đến uy tín, hoạt động sản xuất kinh doanh của công ty. Các hợp đồng với khách hàng trước nguy cơ bị hủy và đền bù với khoản tiền rất lớn. Sau khi phát hiện hệ thống của công ty hoạt động trên tên miền bị hạn chế dịch vụ và bị nhiễm mã độc, đại diện của công ty MGI phải huy động nhiều nhân viên phân tích nghiệp vụ cấp cao làm việc liên tục để thực hiện ngăn chặn các cuộc tấn công.…
Các nhân viên bảo mật đã theo dõi, lọc dữ liệu truy cập từ người dùng vào tên miền. Qua đó, phát hiện hơn 40.000 lượt yêu cầu tấn công vào hệ thống sử dụng các địa chỉ IP ở nhiều quốc gia khác nhau. Tuy đã sử dụng nhiều biện pháp để hạn chế và khóa truy cập nhưng vẫn không thể ngăn chặn một cách triệt để gây ảnh hưởng nghiêm trọng đến hoạt động công ty MGI. Đồng thời việc “hacker” xâm nhập hệ thống của công ty có thể thu thập thông tin trao đổi nội bộ của Công ty, thông tin các dự án đang triển khai, gây thiệt hại lớn đến các dự án phần mềm của công ty vì đối tượng xâm nhập vào tài khoản lập trình viên có thể thay đổi các mã lập trình và xóa toàn bộ dữ liệu.
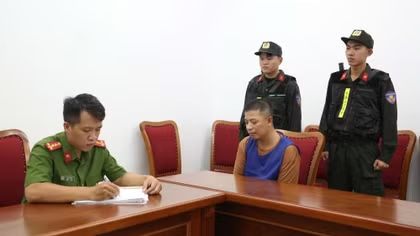
Nhận thấy vụ việc có dấu hiệu vi phạm nghiêm trọng, ảnh hưởng đến ANTT, gây xáo trộn hoạt động, thiệt hại cho doanh nghiệp…; Ban Giám đốc Công an tỉnh Thừa Thiên Huế chỉ đạo Phòng An ninh mạng và phòng chống tội phạm sử dụng công nghệ cao phối hợp với các đơn vị của Công an tỉnh sớm điều tra, làm rõ thủ phạm. Áp dụng đồng bộ các biện pháp nghiệp vụ sắc bén, chỉ sau một thời gian, Phòng An mạng và Phòng chống tội phạm sử dụng công nghệ cao đã phối hợp Phòng Cảnh sát hình sự Công an tỉnh Thừa Thiên Huế và các đơn vị chức năng xác định đối tượng Nguyễn Nhật Trường (SN 2000, trú xã Sơn Thủy, huyện A Lưới) là đối tượng đã tấn công, xâm nhập trái phép hệ thống mạng máy tính của Công ty MGI.
Quá trình đấu tranh, Trường khai nhận đã sử dụng laptop cá nhân thực hiện xâm nhập vào các thư điện tử (email) của các nhân viên trong Công ty MGI. Sau khi xâm nhập vào các tài khoản trên, Nguyễn Nhật Trường đọc được các nội dung trao đổi nội bộ trong công ty MGI và phát hiện địa chỉ trang web của công ty với khách hàng tại Hoa Kỳ do công ty MGI quản lý.
Do vậy, Trường đã thu thập thông tin email các đối tác tại Hoa Kỳ và lập ra 1 email nặc danh để giả danh mình là nhóm hacker tại Nhật Bản nhắn đe dọa tới các thư điện tử của các nhân viên đối tác MGI tại Hoa Kỳ. Trường tự nhận là 1 đội hacker thông báo với các đối tác của công ty MGI, tự nhận mình đã tấn công trang web và gửi email đến một số đối tác tại Hoa Kỳ thông báo sẽ tấn công mạng. Hành động của Trường buộc Công ty MGI tiến hành trực liên tục 24/24h trong thời gian dài để ngăn chặn các đợt tấn công tiếp theo của Trường.
Bên cạnh đó, Trường khai nhận đã thực hiện 3 đợt tấn công vào 2 trang web do công ty MGI quản lý. Theo đó, Trường sử dụng máy tính laptop, lập trình chương trình tấn công máy tính, thực hiện 600 lượt tấn công theo hình thức “spam” trong thời gian khoảng 30 phút. Sau khi phát hiện bị tấn công, công ty MGI khóa 2 trang web trên trong thời gian khoảng 24h để khắc phục thiệt hại của đợt tấn công lần thứ nhất. Sau đó, Trường tiếp tục sử dụng laptop cá nhân tiến hành 600 lượt tấn công vào 2 trang web trên của Công ty MGI. Cuối cùng, Trường sử dụng phần mềm tấn công 300 lượt rải rác trong 5 ngày gây nên mối đe dọa thường xuyên liên tục đến hệ thống của công ty MGI...
Lúc Trường bị Công an bắt giữ khiến nhiều bạn bè, người quen biết bất ngờ khi cậu sinh viên miền núi vốn hiền lành, thật thà được cha mẹ nuôi ăn học đến nơi đến chốn lại vướng vòng lao lý. Quá trình đấu tranh, Trường khai nhận, sở dĩ đối tượng tấn công, xâm nhập vào hệ thống máy tính của công ty MGI là do có mâu thuẫn với một cá nhân đang làm việc tại công ty này. Lúc đầu, Trường chỉ nghĩ đơn giản, giả danh “hacker Nhật Bản” xâm nhập vào máy tính của công ty này để nhằm “giải tỏa” sự bực tức rồi dừng lại nhưng không ngờ, cậu sinh viên vừa tốt nghiệp đại học ngành công nghệ thông tin lại trượt dài với những hành vi phạm pháp do mình gây ra khiến cho bố mẹ, người thân suy sụp…
Hiện Cơ quan Cảnh sát điều tra Công an tỉnh Thừa Thiên Huế đã khởi tố vụ án, khởi tố bị can đối với Nguyễn Nhật Trường về “Tội xâm nhập trái phép vào mạng máy tính, mạng viễn thông hoặc phương tiện điện tử của người khác” được quy định tại điều 289 Bộ luật Hình sự. Theo điều 289, Bộ luật hình sự 2017 quy định về tội xâm nhập trái phép vào mạng máy tính, mạng viễn thông hoặc phương tiện điện tử của người khác như sau: Người nào cố ý vượt qua cảnh báo, mã truy cập, tường lửa, sử dụng quyền quản trị của người khác hoặc bằng phương thức khác xâm nhập trái phép vào mạng máy tính, mạng viễn thông hoặc phương tiện điện tử của người khác chiếm quyền điều khiển; can thiệp vào chức năng hoạt động của phương tiện điện tử; lấy cắp, thay đổi, hủy hoại, làm giả dữ liệu hoặc sử dụng trái phép các dịch vụ, thì bị phạt tiền từ 50 triệu đồng đến 300 triệu đồng đồng hoặc phạt tù từ 1 năm đến 5 năm… Mức phạt tù cao nhất đối với tội xâm nhập trái phép vào mạng máy tính, mạng viễn thông hoặc phương tiện điện tử của người khác lên đến 12 năm.
Phát tán tin nhắn từ trạm viễn thông BTS giả
Khoảng đầu năm 2023, tại một số tỉnh, thành miền Trung như: Thừa Thiên Huế, Đà Nẵng, Quảng Nam; hàng ngàn thuê bao di động của người dân liên tục nhận được nhiều tin nhắn rác như: rao bán văn bằng, chứng chỉ giả; cho vay tiền không thế chấp; tin nhắn mời chào, khiêu khích bán dâm với những lời lẽ phản cảm, thô tục… Việc này đã gây nhiều phiền hà cho người dân, ảnh hưởng không nhỏ đến ANTT trên địa bàn. Trước tình hình đó, Phòng An ninh mạng và phòng chống tội phạm sử dụng công nghệ cao Công an tỉnh Quảng Nam đã vào cuộc điều tra và xác định có 2 đối tượng có hành vi “xâm nhập trái phép mạng máy tính, viễn thông hoặc phương tiện điện tử của người khác”.
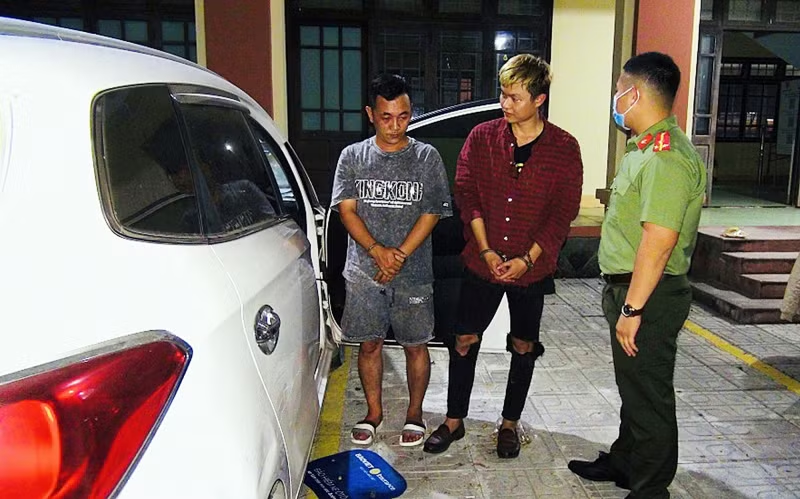
Theo đó, tại đường Nguyễn Hoàng thuộc phường An Sơn (TP Tam Kỳ, Quảng Nam), Tổ công tác Công an tỉnh Quảng Nam đã phối hợp với cơ quan liên quan dừng kiểm tra xe ôtô BKS 92A-061.97 do Phạm Đức An (SN 1992, trú huyện Hiệp Đức, Quảng Nam) điều khiển, chở theo Đỗ Quốc Chinh (SN 1990, trú huyện Hòa Vang, TP Đà Nẵng). Tại thời điểm kiểm tra, trên xe 2 đối tượng có 1 máy tính xách tay đang bật màn hình và các thiết bị khác. Kiểm tra máy tính, lực lượng chức năng phát hiện 1 phần mềm đang chạy thể hiện các thông số các mạng di động tại vị trí xe ôtô đang đỗ.
Qua đấu tranh, Chinh khai nhận, thông qua quen biết một người đàn ông có quốc tịch Trung Quốc, từ tháng 2/2023, Chinh nhận 1 máy tính và 2 thiết bị giả trạm BTS các nhà mạng và được người này hướng dẫn cài đặt, để phát tán tin nhắn quảng cáo qua SMS bằng phần mềm Teminal. Theo quy ước, 10.000 tin nhắn được gửi đi, người này sẽ trả cho Chinh 500 nghìn đồng qua ví tiền ảo USDT. Sau khi cài đặt và thực hiện phát tán tin nhắn thành công, Chinh hướng dẫn cho em ruột là Đỗ Quốc Bảo và Phạm Đức An cùng thực hiện.
Quá trình thực hiện hành vi sử dụng thiết bị lập trạm BTS giả để phát tán tin nhắn SMS, Chinh được người đàn ông Trung Quốc trả khoảng 5000 USDT (tương đương 110 triệu đồng), trong đó Chinh đã chuyển cho Bảo 30 triệu đồng và An 30 triệu đồng. Cơ quan Công an xác định, các đối tượng đã thực hiện việc phát tán tin nhắn đến các thuê bao di động tại các tỉnh: Thừa Thiên Huế, Quảng Nam, TP Đà Nẵng. Cơ quan CSĐT Công an tỉnh Quảng Nam đã ra quyết định khởi tố bị can, bắt tạm giam Đỗ Quốc Chinh và Phạm Đức An về tội “Xâm nhập trái phép mạng máy tính, mạng viễn thông hoặc phương tiện điện tử của người khác”…
Theo các chuyên gia An ninh mạng, thực tế cho thấy, hành vi tấn công mạng máy tính hay viễn thông gây ra hậu quả vô cùng nặng nề cho các tổ chức, doanh nghiệp như: rò rỉ thông tin, xáo trộn hoặc gián đoạn hoạt động kinh doanh, làm ảnh hưởng tới uy tín, thương hiệu... Hiện nay, trên môi trường mạng Internet có một số hình thức tấn công mạng phổ biến như: tấn công mạng bằng phần mềm độc hại, tấn công giả mạo, tấn công trung gian, tấn công từ chối dịch vụ, tấn công cơ sở dữ liệu…
Trong bối cảnh hiện nay, các hành vi vi phạm liên quan đến tấn công mạng có xu hướng ngày càng tinh vi phức tạp, tiềm ẩn nguy cơ gây ra những hậu quả vô cùng nghiêm trọng cho xã hội. Cơ quan Công an khuyến cáo, đối với các tổ chức, doanh nghiệp có sử dụng, ứng dụng công nghệ thông tin trong hoạt động của đơn vị mình, cần tăng cường công tác bảo mật, đảm bảo an toàn thông tin. Xây dựng các quy trình bảo đảm an toàn thông tin trong quá trình khai thác, vận hành các trang thiết bị hệ thống công nghệ thông tin. Đồng thời, thường xuyên tổ chức các khóa đào tạo nâng cao trình độ, kỹ năng bảo mật an toàn thông tin trên không gian mạng cho toàn bộ cán bộ, nhân viên và đội ngũ nhân sự để hạn chế thấp nhất việc bị hacker tấn công.
Tại kỳ họp HĐND tỉnh Thừa Thiên Huế ngày 8/12, trả lời chất vấn đại biểu về tội phạm sử dụng công nghệ cao ngày càng gia tăng, Đại tá Nguyễn Đình Thừa, Phó giám đốc Công an tỉnh cho biết, thời gian qua, lực lượng Công an phối hợp với ngành chức năng phát hiện hơn 60 triệu lượt mã độc, ngăn chặn 170.000 lượt phát tán mã độc, hơn 500 email nói xấu… và phát hiện 31 lỗ hổng nghiêm trọng đề nghị xử lý.
Thời gian qua, Công an Thừa Thiên Huế bắt nhiều vụ tội phạm công nghệ cao và phối hợp với cơ quan tố tụng đưa ra xét xử nhiều vụ việc nhằm răn đe, giáo dục. Đồng thời, tăng cường tuyên truyền nâng cao cảnh giác, đấu tranh với luận điệu xuyên tạc. Phát động phong trào toàn dân đấu tranh với tội phạm trên không gian mạng…
 Lập trạm BTS giả trên ô tô, phát tán tin nhắn rác tới nhiều tỉnh thành