Hàng loạt chiêu thức mới hack tài khoản ngân hàng

Tài khoản của bạn “bỗng dưng” nhận được một khoản tiền. Bạn chưa kịp sung sướng thì liền sau đó có một nhân viên ngân hàng gọi điện (hoặc nhắn tin) cảnh báo đang có giao dịch đáng ngờ, tài khoản đang bị “treo” hoặc tạm khóa và hướng dẫn chủ tài khoản cách thức xử lý. Nhưng, sau khi thực hiện các bước như hướng dẫn thì bao nhiêu tiền đã bị bốc hơi sạch...

“Thả con săn sắt, bắt con... cá mập”

Anh Hoàng Phương, nhân viên một tổ chức quốc tế ở Hà Nội cay đắng nhớ lại. Một buổi trưa, anh đang lơ mơ ngủ thì nhận được một tin nhắn báo biến động tài khoản. Ngân hàng thông báo anh vừa nhận được một khoản tiền 200.000 đồng. Ban đầu anh không để ý vì số tiền nhỏ và có thể ai đó chuyển nhầm. Song, vài phút sau thì có một nữ giới gọi đến số điện thoại của anh. Cô gái có giọng nói khá dễ thương xưng là nhân viên ngân hàng S., cho biết tài khoản anh có một giao dịch đáng ngờ, đề nghị anh phối hợp xử lý.

Lúc này Phương mới hơi chột dạ, liền làm theo các bước hướng dẫn của cô nhân viên. Ban đầu là truy cập vào một đường link, dẫn đến trang chủ đăng nhập vài khoản và mật khẩu ngân hàng. Cho đến bước gửi xong mật khẩu OTP thì Phương mới cảm thấy có điều gì đó sai sai. Nhưng, không kịp nữa rồi, số tiền mấy chục triệu trong tài khoản đã nhanh chóng bị rút sạch.

Giống anh Phương, một buổi tối chị Mai Lan (giáo viên một trường THCS tại quận Long Biên) thấy tài khoản của mình được cộng 500.000 đồng. 2 phút sau, tài khoản của chị lại tiếp tục nhận được thêm 50.000 đồng kèm một tin nhắn với nội dung chuyển nhầm, mong chị cho xin lại. Vốn trước kia cũng từng chuyển nhầm vài lần, chị Lan liền chuyển lại ngay.

Tin nhắn thông báo tài khoản bị ngưng sử dụng để dụ bị hại truy cập website lừa đảo.

Tin nhắn thông báo tài khoản bị ngưng sử dụng để dụ bị hại truy cập website lừa đảo.

Tuy nhiên, lát sau có một người phụ nữ gọi điện đến nói rằng vài phút trước tài khoản của chị Lan có những giao dịch đáng ngờ, khả năng bị hack. Cô ta cũng đề nghị chị đăng nhập vào tài khoản Internet banking để thực hiện các biện pháp bảo mật. Sau khi bấm vào đường link gửi đến điện thoại, chị Lan thấy giao diện của ngân hàng T. hiện ra liền thực hiện việc đăng nhập tài khoản. Ít phút sau, chị choáng váng khi thấy hàng loạt giao dịch chuyển tiền được thực hiện. Số tiền hàng trăm triệu của chị đã bị đối tượng rút sạch sẽ.

Đại diện Ngân hàng Vietcombank cho biết, thời gian qua ngân hàng nhận được nhiều phản ánh của khách hàng bị lừa đảo chiếm đoạt tài sản bằng nhiều thủ đoạn tinh vi. Một trong đó là sau khi chuyển một khoản tiền nhỏ vào tài khoản khách hàng, các đối tượng lừa đảo sẽ mạo danh ngân hàng/tổ chức chuyển tiền quốc tế gọi điện hoặc gửi tin nhắn hiển thị tên thương hiệu ngân hàng đến số điện thoại khách hàng.

Tội phạm sẽ thông báo rằng khách hàng có một giao dịch chuyển tiền đến bị treo và yêu cầu khách hàng truy cập vào đường dẫn trong tin nhắn để tra soát giao dịch, xác thực thông tin, mở khóa lệnh chuyển tiền...

Khi truy cập vào các trang thông tin mạo danh, khách hàng sẽ được yêu cầu cung cấp tên truy cập, mật khẩu, mã OTP dịch vụ ngân hàng điện tử hoặc cung cấp thông tin thẻ. Từ các thông tin do khách hàng cung cấp, tội phạm sẽ thực hiện hành vi chiếm đoạt tiền trong tài khoản.

Cú chuyển nhầm tai hại

Vào buổi tối một ngày đầu tháng 3-2021, chị Phạm Thị T. (trú tại quận Đống Đa, Hà Nội) trong quá trình thao tác trên ứng dụng ngân hàng S., đã chuyển nhầm 23 triệu đồng cho một tài khoản khác. Chị T. lên mạng Internet đăng bài viết nhờ bạn bè tìm cách lấy lại tiền đã chuyển nhầm. Sau đó chị T. liên hệ với tổng đài của ngân hàng S., thông báo việc chuyển nhầm tiền. Khoảng 15 phút sau, ngân hàng đã thực hiện thủ tục tra soát và tài khoản của chị T. nhận lại số tiền chuyển nhầm.

Bất ngờ, sáng hôm sau, chị T. nhận được một cuộc gọi nói là nhân viên ngân hàng, yêu cầu chị xác nhận đã nhận lại được tiền. Do nghĩ đây là các bước thủ tục cần thiết của ngân hàng trong việc giao dịch nên chị T. đã tin tưởng thực hiện theo. Người này sau đó nói rằng chị T. phải đăng nhập để xác nhận nên đã gửi cho chị T. một tin nhắn có đường link, hướng dẫn chị T, truy cập đăng nhập tài khoản, mật khẩu của chị T và đọc mã OTP cho đối tượng để hoàn tất thủ tục. Do nghĩ tiền đã về tài khoản nên chị T. hoàn toàn không mảy may nghi ngờ.

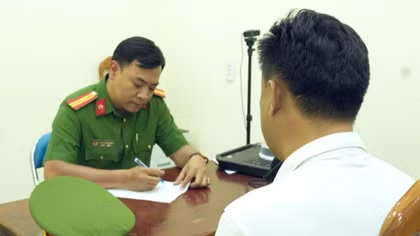
Ngay sau đó, chị T. tá hỏa khi phát hiện tài khoản ngân hàng “bay” mất 200 triệu đồng. Biết “sập bẫy” lừa của các đối tượng, chị T. đến Công an quận Đống Đa trình báo...

Một tin nhắn brandname giả mạo.

Một tin nhắn brandname giả mạo.

Tiếp nhận tin báo, chỉ huy Công an quận Đống Đa chỉ đạo Đội Điều tra tổng hợp phối hợp với các đơn vị liên quan tiến hành xác lập chuyên án đấu tranh, truy bắt đối tượng gây án. Đến cuối tháng 3-2021, bằng các biện pháp nghiệp vụ và tài liệu chứng cứ thu thập được, ban chuyên án đã làm rõ và bắt giữ nhóm đối tượng đã thực hiện hành vi chiếm đoạt tài sản của chị T. gồm: Trương Huy Cường (SN 1993), Lê Minh Hoàng (SN 1998) và Lưu Quốc Toàn (SN 1987, cùng trú tại tỉnh Quảng Nam).

Để thực hiện hành vi phạm tội, Lê Minh Hoàng lên mạng Internet mua tên miền và lập trang web http://bom... Sau đó, Hoàng lập trình thành trang web có giao diện giống giao diện của ngân hàng S., có ô để người bị hại điền tên đăng nhập và mật khẩu, đồng thời lập một tài khoản email được đăng nhập đồng thời 3 điện thoại của Lê Minh Hoàng, Trương Huy Cường và Lưu Quốc Toàn để cả ba quản lý.

Ngày 8-3-2021, Cường sử dụng Facebook tìm kiếm từ khóa “ck nhầm” thì thấy bài viết của chị T. đăng về bị chuyển khoản nhầm. Cường tìm và xác định số điện thoại của chị T. Đến sáng 9-3, Cường đã gọi cho chị T., giả danh là cán bộ của ngân hàng S., trao đổi về việc chuyển nhầm tiền và đề nghị chị T. cho Cường làm thủ tục tra soát giao dịch. Cường gửi tin nhắn có chứa đường link ngân hàng giả, yêu cầu chị T. đăng nhập và cung cấp mật khẩu.

Khi “con mồi” đã sập bẫy, Cường nhanh chóng đăng nhập Internet banking của chị T thì mừng húm khi thấy trong tài khoản có đến 700 triệu đồng. Tuy nhiên, hạn mức giao dịch chỉ là 200 triệu đồng/lần nên đã đặt lệnh chuyển 200 triệu đồng của nạn nhân. Sau đó, đối tượng tiếp tục liên lạc yêu cầu chị T. đọc mã OTP gửi về điện thoại. Lúc này chị T. không hề nghi ngờ nên đã đọc mã OTP cho đối tượng. Ngay lập tức, 200 triệu đồng trong tài khoản chị T. “không cánh mà bay”.

Sau khi chiếm đoạt được 200 triệu đồng, Cường thông báo với Toàn để “rửa tiền”. Các đối tượng sử dụng tiền thật để mua tiền “ảo” trong game, sau đó thao tác đổi từ tiền “ảo” trong game ra tiền thật với phí giao dịch là 20%, tài khoản của Toàn nhận về số tiền khoảng 160 triệu đồng, chia cho các đối tượng tiêu xài cá nhân.

Cao thủ brandname “fake”

Bên cạnh thủ đoạn trên, thời gian gần đây đã xuất hiện thủ đoạn mới, các đối tượng tấn công vào hệ thống gửi tin nhắn của ngân hàng để lừa đảo.

Đầu tháng 4-2021, anh Dương Văn K đến chi nhánh ngân hàng V. nộp vào tài khoản của mình 2 triệu đồng và được tin nhắn thông báo biến động số dư của ngân hàng V. thông báo tài khoản có thêm 2 triệu đồng.

Tuy nhiên, trên đường về nhà, anh được thêm một tin nhắn với nội dung: “V. tran trong thong bao, tai khoan cua quy khach hien tai da bi khoa. Dang nhap www.v...com de xac thuc ngay hom nay”. Đáng chú ý tin nhắn này nằm trong thông báo biến động số dư của ngân hàng V...

Nhóm đối tượng hack tài khoản chiếm đoạt 200 triệu đồng của chị T. bị Công an quận Đống Đa bắt giữ. Từ trái qua: Trương Huy Cường, Lê Minh Hoàng và Lưu Quốc Toàn.

Nhóm đối tượng hack tài khoản chiếm đoạt 200 triệu đồng của chị T. bị Công an quận Đống Đa bắt giữ. Từ trái qua: Trương Huy Cường, Lê Minh Hoàng và Lưu Quốc Toàn.

Ngỡ rằng mình đang có nguy cơ bị chiếm đoạt tài khoản, anh K. đã nhấp vào đường link. Tại đường link này có logo của ngân hàng V. và anh K. đã thao tác theo các bước họ yêu cầu rồi mã OTP báo về điện thoại. Mã OTP cũng nằm trong sms banking, thông báo biến động số dư của ngân hàng V. nên anh K. vững dạ chuyển đi. Tuy nhiên, chỉ ít phút sau, tài khoản của anh đã bị rút hàng chục triệu đồng. Anh K. rất hoang mang, đã phản hồi lại ngân hàng V. đề nghị giải thích về việc tin nhắn lừa đảo lại nằm cùng với những tin nhắn mà trước đó ngân hàng gửi cho anh.

Theo ông Nguyễn Tử Quảng, Giám đốc điều hành Tập đoàn Bkav, sở dĩ các đối tượng có thể mạo danh Brandname ngân hàng hay bất kì đơn vị nào mà chúng mong muốn, là bởi chúng có một trạm phát sóng BTS giả.

Trạm này khi được kích hoạt cùng với một số thiết bị chuyên dụng, có thể phát ra sóng để đánh lừa các điện thoại xung quanh trong khu vực, rằng nó mới chính là trạm phát sóng của nhà mạng. Cùng với đó, hacker có thể dễ dàng mạo danh hệ thống để gửi tin nhắn lừa đảo tới người dùng theo nội dung và chức danh mà chúng mong muốn. “Khi điện thoại bị đánh lừa, đối tượng sẽ cho phát tin nhắn với Brandname tùy ý. Trong trường hợp gần đây là tên của các ngân hàng”, ông Quảng cho biết.

Đại diện Cục An toàn thông tin (Bộ Thông tin và Truyền thông) cũng cho biết các tin nhắn mạo danh này không xuất phát từ hệ thống của các tổ chức tài chính, ngân hàng và doanh nghiệp viễn thông mà được phát tán thông qua các thiết bị phát sóng di động giả mạo. Đây là các thiết bị có nguồn gốc từ nước ngoài, được các đối tượng mua bán, sử dụng trái phép nhằm mục đích thực hiện các cuộc tấn công phát tán tin nhắn rác lừa đảo người dùng, đặc biệt là người dùng tại các khu vực đô thị.

Vì thế, cơ quan chức năng khuyến cáo người dân khi tiến hành giao dịch online cần nâng cao cảnh giác. Khi phát hiện thấy tài khoản có sự bất thường hoặc chuyển nhầm, nhận nhầm thì  liên hệ trực tiếp với ngân hàng để giải quyết, không nên mang lên mạng để hỏi han, đồng thời không gửi mật khẩu OTP cho bất kỳ cá nhân nào yêu cầu. Hiện tại hầu hết các ngân hàng đều sử dụng phương thức Smart OTP, xác thực bằng sinh trắc học..., khách hàng cũng nên chuyển sang hình thức này, hạn chế sử dụng việc nhận mật khẩu OTP qua SMS để tránh bị lừa đảo...
M.Tiến - M.Trí

Các tin khác

FBI đã triệt phá chợ đen trực tuyến Silk Road ra sao?

FBI đã triệt phá chợ đen trực tuyến Silk Road ra sao?

Vụ án rửa tiền và vận hành chợ đen mang tên Silk Road (Con đường tơ lụa) là một trong những vụ án lớn nhất liên quan đến đồng tiền Bitcoin được FBI triệt phá, tịch thu hơn 3,3 tỷ USD kèm theo nhiều tranh cãi chưa có hồi kết.

Bóc gỡ băng nhóm đòi nợ thuê “núp bóng” doanh nghiệp

Bóc gỡ băng nhóm đòi nợ thuê “núp bóng” doanh nghiệp

Để thực hiện ý đồ phạm tội, Phạm Văn Hoành mở công ty mua bán nợ để làm bình phong, ký hợp đồng “ma” rồi giao cho đám đàn em đi gây rối, hăm dọa con nợ buộc trả tiền, hưởng phần trăm hoa hồng. Những tưởng với phương thức, thủ đoạn tinh vi của mình sẽ che mắt được cơ quan chức năng, nhưng Hoành đã nhầm bởi toàn bộ hoạt động vi phạm pháp luật của hắn bị cơ quan Công an làm rõ.

An ninh hàng không: Khi mối đe dọa đã đổi chiều vào trong buồng lái

An ninh hàng không: Khi mối đe dọa đã đổi chiều vào trong buồng lái

Sáng ngày 30/9/2026, chuyến bay FZ1073 của flydubai từ Dubai tới Tel Aviv, chở hơn 170 hành khách, đột ngột chúi mũi ở độ cao hàng nghìn mét giữa không trung. Vụ việc sau đó được chính Thủ tướng Israel Benjamin Netanyahu xác nhận là do một phi công muốn “cố tình tìm cách cho máy bay lao xuống đất” nhưng đã được ngăn chặn kịp thời bởi các hành khách đã giúp "ngăn chặn một thảm họa kiểu 11/9". Nhưng chính vụ việc này lại đang làm chúng ta phải nhìn lại vấn đề an ninh hàng không theo cách ngược lại với vụ 11/9.

Vợ chồng nhà tình báo Liên Xô thâm nhập “thánh địa” NATO

Vợ chồng nhà tình báo Liên Xô thâm nhập “thánh địa” NATO

Mikhail Fyodorov (1916-2004) và Galina Ivanovna (1920-2010) là cặp vợ chồng điệp viên nằm vùng đầu tiên của Liên Xô được Cơ quan Tình báo Đối ngoại Nga giải mật. Dù đã hoạt động hiệu quả hơn 15 năm, thông tin về họ đến nay vẫn còn khá ít ỏi. Quốc gia nơi hai người thu thập bí mật chỉ được mô tả chung chung là “một nước Tây Âu nào đó”. Đáng chú ý, năm 1959, vợ chồng Fyodorov đã tuyển mộ thành công một nguồn tin đặc biệt quan trọng ngay tại trụ sở NATO.

Khi các quốc gia Mỹ Latin phải học cách chiến đấu chung

Khi các quốc gia Mỹ Latin phải học cách chiến đấu chung

Trong thời gian qua, trước tình trạng an ninh phức tạp, nhiều quốc gia khu vực Nam Mỹ đã đồng loạt tuyên chiến với các băng đảng tội phạm có tổ chức. Nhưng khi tội phạm xuyên quốc gia ngày càng phát triển, để thực hiện thành công những chiến dịch truy quét lớn, sự chia sẻ thông tin và phối hợp cùng hành động là yêu cầu bắt buộc.

Lật tẩy những “tổng đài” lừa đảo xuyên quốc gia

Lật tẩy những “tổng đài” lừa đảo xuyên quốc gia

Sau khi bị truy quét tại nhiều nước trong khu vực, các nhóm lừa đảo xuyên quốc gia có xu hướng dịch chuyển địa bàn, thuê căn hộ, biệt thự, khách sạn để hoạt động. Những vụ việc vừa bị phát hiện tại Hà Nội, Bắc Ninh, Phú Thọ, TP Hồ Chí Minh… cho thấy thủ đoạn tổ chức ngày càng khép kín, tinh vi; đặt ra yêu cầu siết chặt quản lý cư trú và kịp thời nhận diện những điểm bất thường.

Tàu cá chở lượng ma túy khủng xuyên lãnh hải

Tàu cá chở lượng ma túy khủng xuyên lãnh hải

1,16 tấn ma túy được vận chuyển bằng tàu cá tại vùng biển giáp ranh Việt Nam - Indonesia bị thu giữ, 9 đối tượng bị khởi tố với nhiều tội danh. Đây được xác định là đường dây mua bán, vận chuyển ma túy xuyên quốc gia trên biển có quy mô, tính chất đặc biệt nghiêm trọng với lượng tang vật thu giữ trên biển lớn nhất từ trước đến nay tại Việt Nam. Đồng thời cho thấy sự tinh vi trong phương thức, thủ đoạn, liều lĩnh của các đối tượng buôn ma túy.

Thắp lửa bình yên nơi phố núi Lạng Sơn

Thắp lửa bình yên nơi phố núi Lạng Sơn

Giữa phố núi Lạng Sơn, có những cán bộ, chiến sĩ không chỉ giữ bình yên cuộc sống cho nhân dân bằng những công việc, nhiệm vụ chuyên môn thầm lặng mà còn bằng những video tuyên truyền pháp luật thu hút hàng triệu lượt xem. Chính từ những việc làm bình dị ấy, một "thế trận lòng dân" đã và đang được bồi đắp vững chắc nơi cửa ngõ biên cương.

Cuộc chiến của INTERPOL trước làn sóng tội phạm mới ở Trung Đông - Bắc Phi

Cuộc chiến của INTERPOL trước làn sóng tội phạm mới ở Trung Đông - Bắc Phi

Trong bối cảnh khu vực Trung Đông - Bắc Phi (MENA) liên tục phải đối mặt với những bất ổn trong thập kỷ qua, giới tội phạm quốc tế đã tìm thấy ở đây những cơ hội mới để thiết lập mạng lưới của mình. Từ các trung tâm lừa đảo trực tuyến vận hành như những "nhà máy" tội phạm mạng, những tuyến đường ma túy cho tới các mạng lưới buôn người lợi dụng làn sóng di cư, MENA đang trở thành tâm điểm mới của vấn đề an ninh toàn cầu.

Triệt phá nhiều đường dây cờ bạc dưới dạng cá độ bóng đá

Triệt phá nhiều đường dây cờ bạc dưới dạng cá độ bóng đá

Qua hơn 2 tháng liên tục theo dõi, từ giữa tháng 7 cho đến giữa tháng 8/2026, Phòng Cảnh sát điều tra tội phạm về trật tự xã hội (Cảnh sát hình sự) phối hợp với các đơn vị nghiệp vụ Công an TP Hồ Chí Minh đã triệt phá thành công 6 đường dây tổ chức đánh bạc dưới hình thức cá độ bóng đá. Trong thời gian trên, cơ quan Công an cũng đã tiến hành khởi tố vụ án, khởi tố và tạm giam 40 bị can để điều tra về các tội “Tổ chức đánh bạc” và “Đánh bạc”. Bước đầu xác định tổng số tiền giao dịch lên đến 559 tỷ đồng.

Điệp viên vào vai thực tập sinh tại trụ sở NATO

Điệp viên vào vai thực tập sinh tại trụ sở NATO

Một nữ thực tập sinh từng làm việc tại SHAPE, Bỉ đã bị bắt với cáo buộc gián điệp sau khi bộ phận an ninh NATO phát hiện dấu hiệu bất thường. Từ thông tin ban đầu, cơ quan chức năng nhanh chóng triển khai điều tra, khám xét nơi ở và nơi làm việc của

James Bond - sự thật phía sau huyền thoại

James Bond - sự thật phía sau huyền thoại

Nếu James Bond bước ra từ màn ảnh, có lẽ ông sẽ khó sống sót lâu trong thế giới tình báo thực sự. Ngoài đời, một điệp viên càng nổi tiếng càng dễ bị lộ, còn người thành công thường là kẻ không ai nhớ mặt. Kỳ lạ thay, một trong những nhân vật quan trọng truyền cảm hứng cho Ian Fleming - nhà văn Anh, người sáng tạo nhân vật James Bond - lại là Dusko Popov, một điệp viên hai mang với phong thái hào hoa và khả năng giao tiếp đặc biệt.

Vì sao ngày càng nhiều thanh thiếu niên bị lôi kéo vào con đường cực đoan?

Vì sao ngày càng nhiều thanh thiếu niên bị lôi kéo vào con đường cực đoan?

Báo cáo phân tích được tổ chức Cảnh sát Hình sự Quốc tế (INTERPOL) chia sẻ với các quốc gia thành viên mới đây đã đưa ra một kết luận đáng chú ý: giới trẻ không còn là nạn nhân thụ động của tuyên truyền cực đoan mà đang trở thành đối tượng bị nhắm tới có chủ đích. Kết luận này đã xác nhận mối lo bấy lâu nay của chúng ta về một thế hệ trẻ đang lớn lên giữa những luồng tư tưởng cực đoan đầy rẫy trên nền tảng số.

Cựu nhân viên tình báo Italy và dấu hỏi về kênh chuyển tin mật

Cựu nhân viên tình báo Italy và dấu hỏi về kênh chuyển tin mật

Tháng 5/2025, Văn phòng Công tố Rome (Italy) mở cuộc điều tra liên quan đến nghi vấn chuyển giao thông tin mật. Sau quá trình điều tra kéo dài hơn một năm, ngày 7/7/2026, cơ quan chức năng Italy thông báo bắt giữ hai người, trong đó có một cựu sĩ quan Carabinieri 59 tuổi từng làm việc trong cộng đồng tình báo, với cáo buộc chuyển thông tin mật.

Chung sức ngăn chặn tội phạm lừa đảo toàn cầu

Chung sức ngăn chặn tội phạm lừa đảo toàn cầu

Khi một mạng lưới tội phạm có thể vận hành đồng thời tại Campuchia, rửa tiền tại Singapore và nhắm tới nạn nhân ở Mỹ hay Australia chỉ trong một cú nhấp chuột, không một quốc gia đơn lẻ nào còn đủ khả năng ngăn chặn. Vì vậy, những chiến dịch hợp tác lớn như Chiến dịch First Light 2026 đã trở thành minh chứng rõ nét nhất cho việc hợp tác quốc tế trong cuộc chiến chống lừa đảo xuyên biên giới.

Hệ lụy từ mối quan hệ tình báo giữa Anh và Mỹ

Hệ lụy từ mối quan hệ tình báo giữa Anh và Mỹ

Theo trang tin trực tuyến Nga “Đánh giá quân sự” (ETR), trong phim ảnh hay truyền hình, MI.6 và CIA luôn thủ thế tay đôi. Còn trong các tài liệu giải mật, họ lại đứng cùng một phe. Vậy đâu là sự thật?

Thâm nhập “chợ đen” giấy tờ giả

Thâm nhập “chợ đen” giấy tờ giả

Đường dây mua bán văn bằng, chứng chỉ giả núp bóng dưới các tên gọi chuẩn chỉnh như, CLB tư vấn pháp luật, trung tâm tư vấn việc làm, thậm chí ẩn mình trong các tiệm in ấn, photocopy. Từ đây, các loại văn bản, tài liệu, giấy tờ từ mọi ngành nghề, công việc được rao bán một cách rất kín đáo và tinh vi.

Khi những băng đảng địa phương vươn vòi bạch tuộc ra toàn cầu

Khi những băng đảng địa phương vươn vòi bạch tuộc ra toàn cầu

Chiến dịch Hard Ball được Mỹ và các đồng minh phương Tây đồng loạt triển khai vào những ngày đầu tháng 7/2026 nhằm vào một mạng lưới tội phạm xuyên quốc gia có nguồn gốc từ vùng Punjab, Ấn Độ đã gây tiếng vang lớn. Không chỉ là một chiến công của lực lượng hành pháp, đây còn là hồi chuông cảnh báo về một xu thế đáng ngại về cách các băng nhóm tội phạm địa phương vươn ra toàn cầu.

Mở cơ hội làm lại cuộc đời cho người vị thành niên phạm tội

Mở cơ hội làm lại cuộc đời cho người vị thành niên phạm tội

Do thiếu sự chăm sóc, dạy dỗ của cha mẹ, một số đứa trẻ đã tụ tập thành từng nhóm, học theo phim ảnh ngoài luồng, game lậu và những clip xấu trên mạng xã hội… đặt những loại hung khí như mác, kiếm, dao phóng lợn để thủ thân và khi mâu thuẫn xảy ra thì lập tức ra tay phủ đầu. Nhiều đứa trẻ phạm pháp khi bị cơ quan chức năng xử lý, giáo dục... thì gia đình mới vỡ òa chuyện con cái mình hư hỏng.

Đại tá KGB giải mật những phi vụ đình đám…

Đại tá KGB giải mật những phi vụ đình đám…

Năm 1985 - Năm gián điệp (Year of the Spy) được truyền thông Mỹ dùng trong thời Chiến tranh Lạnh, sau khi FBI (Cục Điều tra Liên bang Mỹ) bắt giữ hàng loạt điệp viên hoạt động cho Liên Xô. Cuộc phỏng vấn dưới đây của cựu Đại tá tình báo KGB Viktor Cherkashin với tạp chí trực tuyến Lưu trữ lịch sử gián điệp Nga (EHA) đã “giải mật” phần nào những vụ scandal này.