Bóng đen sau cánh cửa 37 quốc gia

Tháng 2/2026, khi Palo Alto Networks công bố báo cáo về một chiến dịch gián điệp mạng quy mô toàn cầu, Pete Renals, Giám đốc Chương trình An ninh quốc gia của Unit 42, đã dùng một so sánh rất nặng. Ông nói với Recorded Future News rằng đây có thể là vụ xâm phạm hạ tầng chính phủ toàn cầu nghiêm trọng nhất do một nhóm được nhà nước hậu thuẫn thực hiện kể từ SolarWinds. So sánh ấy không ồn ào. Nhưng ai từng theo dõi SolarWinds năm 2020 đều hiểu nó nặng đến mức nào.

Dấu vết từ một tệp ZIP nhàm chán

Câu chuyện không bắt đầu bằng một cuộc tấn công ồn ào hay một hệ thống tê liệt giữa ban ngày. Nó bắt đầu bằng một tệp ZIP được một cơ quan Chính phủ Estonia tải lên kho lưu trữ mã độc VirusTotal, một thao tác thường quy của đội bảo mật khi kiểm tra tệp khả nghi. Tên tệp, dịch từ tiếng Estonia, là: “Thay đổi cơ cấu tổ chức của Cảnh sát và Cơ quan Kiểm soát biên giới”. Một cái tên rất bình thường. Bình thường đến mức hầu như vô hình. Nhưng với các nhà phân tích Unit 42, những người đang theo dõi một cụm email lừa đảo nhắm vào các chính phủ châu Âu đầu năm 2025, tệp ấy lại là sợi chỉ đầu tiên. Họ kéo sợi chỉ đó. Và phía sau nó là cả một mạng lưới.

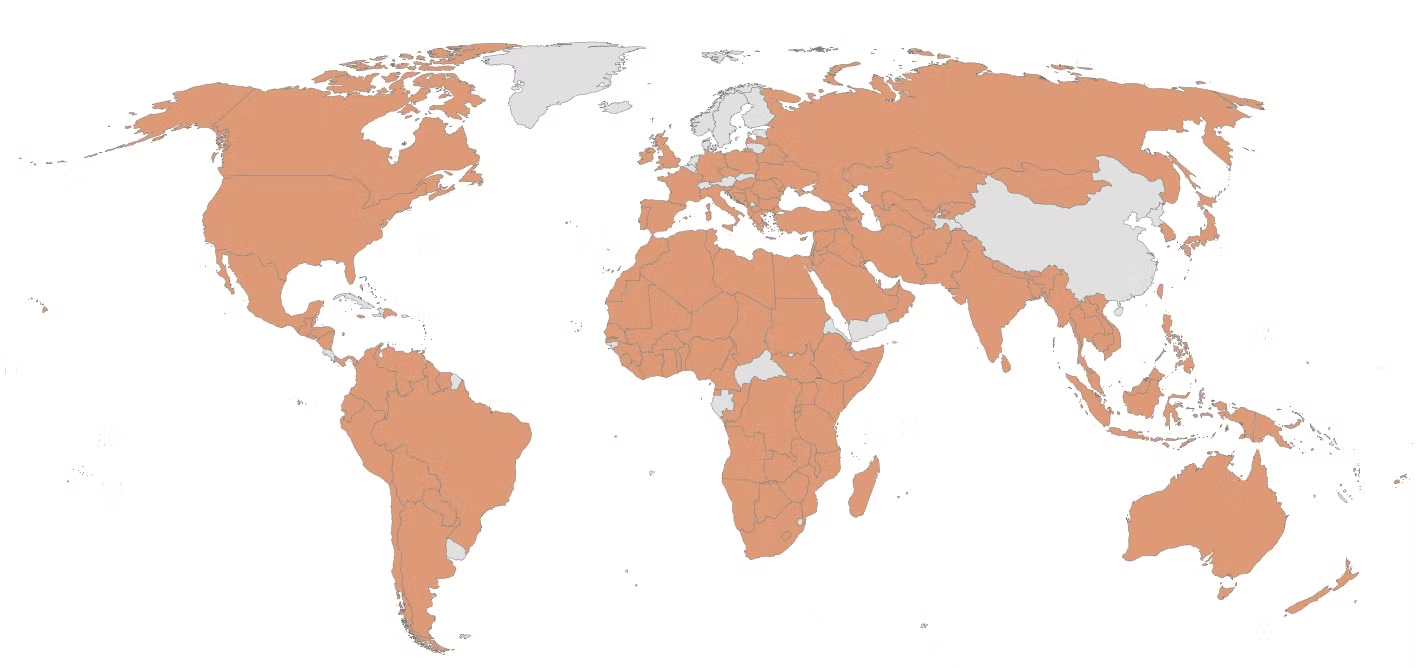
Nhóm tấn công được Unit 42 đặt tên mã TGR-STA-1030, còn được một số hệ thống theo dõi bằng tên gọi khác là UNC6619. Chiến dịch của chúng được đặt tên: Chiến dịch Bóng tối (Shadow Campaigns). Trong vòng một năm, nhóm này đã xâm nhập ít nhất 70 tổ chức nhà nước và hạ tầng trọng yếu tại 37 quốc gia. Xấp xỉ cứ 5 quốc gia trên thế giới, có một quốc gia xuất hiện trong bản đồ các vụ xâm phạm nghiêm trọng mà Unit 42 ghi nhận. Nhưng các vụ xâm nhập chỉ là phần đã lộ ra. Giữa tháng 11 và 12/2025, Unit 42 quan sát thấy TGR-STA-1030 thực hiện trinh sát chủ động nhắm vào hạ tầng chính phủ của 155 quốc gia. Về mặt trinh sát, gần như toàn bộ thế giới đã nằm trong tầm ngắm của chúng.

Unit 42 đánh giá với độ tin cậy cao rằng TGR-STA-1030 là nhóm liên kết với nhà nước và hoạt động từ châu Á. Báo cáo không nêu thẳng tên quốc gia. Nhưng một số dấu hiệu khiến giới phân tích khó bỏ qua một hướng suy luận: cài đặt ngôn ngữ trong mã nguồn, múi giờ hoạt động tương quan với GMT+8, và nhất là sự trùng khớp giữa nhịp tấn công với một số sự kiện địa chính trị nhạy cảm ở châu Á. Tháng 7/2025, nhóm tập trung mạnh vào Đức, khởi tạo kết nối tới hơn 490 địa chỉ IP gắn với hạ tầng chính phủ nước này. Sau cuộc gặp riêng giữa Tổng thống Czech Petr Pavel và Đức Đạt Lai Lạt Ma tại Ấn Độ tháng 8/2025, Unit 42 ghi nhận hoạt động quét hạ tầng Chính phủ Czech trong những tuần tiếp theo, bao gồm quân đội, cảnh sát, nghị viện và các bộ nội vụ, tài chính, ngoại giao. Với các nhà phân tích phương Tây, những điểm trùng khớp ấy không dễ xem là ngẫu nhiên.

Một chi tiết nhỏ nhưng gây chú ý nằm ở biệt danh. Trong quá trình phân tích môi trường tấn công, Unit 42 phát hiện một trong những kẻ vận hành chiến dịch dùng bí danh “JackMa”, trùng với tên nhà đồng sáng lập Alibaba, tỷ phú Jack Ma. Chi tiết ấy chưa đủ để trở thành bằng chứng quy kết. Nhưng trong một báo cáo vốn tránh gọi thẳng tên quốc gia, nó vẫn là một mảnh ghép đáng chú ý.

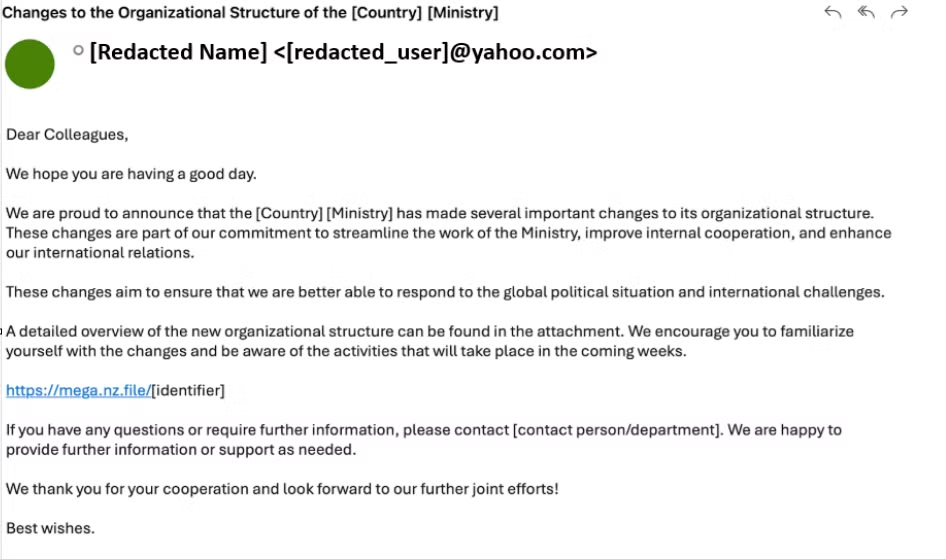
Cách TGR-STA-1030 xâm nhập không cầu kỳ như người ta tưởng. Chúng gửi email lừa đảo với mồi nhử là các thông báo tái cơ cấu bộ máy hành chính; đồng thời khai thác những lỗ hổng đã biết trong Microsoft Exchange, SAP, Atlassian và một số phần mềm khác. Đây không phải loại vũ khí số chưa từng được biết tới. Các lỗ hổng ấy đã được cảnh báo. Đã có bản vá. Trên lý thuyết là vậy. Vấn đề nằm ở khoảng trễ rất con người: trong một hệ thống lớn, không phải máy chủ nào cũng được vá đúng lúc. Một điểm hở. Rồi điểm hở thứ hai. Và khi những điểm hở ấy nằm trong mạng chính phủ, một nhóm đủ kiên nhẫn có thể biến chúng thành lối vào.

Điều khiến TGR-STA-1030 nguy hiểm hơn nằm ở giai đoạn sau khi đã lọt vào bên trong. Sau khi vào được mạng nội bộ, nhóm này triển khai ShadowGuard, tên do Unit 42 đặt cho một rootkit chạy ở tầng nhân Linux. Nó lợi dụng eBPF, một cơ chế cho phép các chương trình nhỏ hoạt động rất sâu bên trong hệ điều hành. Nói nôm na, ShadowGuard không đứng ở ngoài cửa để các thiết bị giám sát dễ dàng nhìn thấy. Nó chui vào phần được hệ thống tin cậy nhất, rồi từ đó che giấu sự hiện diện của mình.
kevohinh2.png
Bản đồ các quốc gia bị TGR-STA-1030 trinh sát hạ tầng chính phủ trong giai đoạn tháng 11-12/2025

Unit 42 cảnh báo rằng các cửa hậu eBPF cực kỳ khó phát hiện vì chúng hoạt động hoàn toàn trong vùng không gian hạt nhân được tin cậy cao nhất. ShadowGuard có thể che giấu tới 32 tiến trình cùng lúc, ẩn các tệp và thư mục mang tên “swsecret”, đồng thời khiến nhiều công cụ giám sát thông thường không nhìn thấy đúng những gì đang diễn ra bên trong hệ thống. Trong một số trường hợp, TGR-STA-1030 duy trì quyền truy cập vào nạn nhân trong nhiều tháng mà không bị phát hiện. Tại một quốc gia chưa được nêu tên, chúng đã tiếp cận được cả nghị viện và một quan chức dân cử cấp cao.

Chi tiết ấy đáng dừng lại một nhịp. Một nghị viện. Một quan chức dân cử cấp cao. Nghĩa là, nếu các hệ thống bị truy cập chứa dữ liệu làm việc của người đó, những thứ nhạy cảm nhất có thể đã bị đặt trước mắt kẻ tấn công: thư điện tử, lịch công tác, dự thảo chính sách, các trao đổi nội bộ chưa công bố. Không cần phá sập hệ thống. Chỉ cần âm thầm đọc. Và trong nhiều tháng, chính sự im lặng ấy mới là điều đáng sợ.

Khi gián điệp mạng bám theo địa chính trị

TGR-STA-1030 không đòi tiền chuộc. Không đốt hệ thống. Không gây mất điện. Không làm tê liệt dịch vụ công. Chúng làm một việc lặng lẽ hơn, nhưng nguy hiểm hơn trong dài hạn: đọc, quan sát, thu thập. Trong danh sách mục tiêu ưu tiên, Unit 42 nhận ra một mẫu hình nhất quán: Bộ Tài chính, Bộ Kinh tế, Bộ Ngoại giao, Bộ Thương mại, Bộ Quốc phòng, cơ quan kiểm soát biên giới, cảnh sát quốc gia. Đó đều là những nơi một cơ quan tình báo sẽ muốn nhìn vào nếu cần hiểu ý đồ của đối tác và đối thủ: chính sách thương mại đang soạn thảo, đàm phán kinh tế chưa công bố, hồ sơ biên giới, kế hoạch quốc phòng, dữ liệu về tài nguyên và hạ tầng chiến lược.

Palo Alto Networks nhận định chiến dịch này có khả năng nhắm tới việc thu thập thông tin về khoáng sản đất hiếm, thỏa thuận thương mại và quan hệ đối tác kinh tế. Trong một thế giới mà đất hiếm trở thành nguyên liệu của pin, chip, radar, tên lửa và cả chuỗi cung ứng công nghệ cao, dữ liệu về mỏ, giấy phép, thỏa thuận đầu tư hay định hướng chính sách không còn là thông tin kinh tế thuần túy. Nó là thông tin chiến lược. Theo Unit 42, Bộ Mỏ và Năng lượng Brazil nằm trong số mục tiêu bị xâm nhập, trong bối cảnh Washington tăng tìm kiếm nguồn cung đất hiếm thay thế và các khoản đầu tư của Mỹ vào lĩnh vực này tại Brazil được đẩy lên.
kevohinh4.png
Biểu trưng Cơ quan An ninh mạng và An ninh hạ tầng Mỹ (CISA), cơ quan xác nhận đang theo dõi hoạt động của nhóm TGR-STA-1030

Nhưng câu chuyện không dừng ở khoáng sản. Tại Honduras, Unit 42 ghi nhận hoạt động trinh sát nhắm vào hạ tầng chính phủ tăng đột biến ngày 31/10/2025, đúng 30 ngày trước cuộc bầu cử mà các ứng viên hàng đầu tranh luận về khả năng khôi phục quan hệ với Đài Loan (Trung Quốc). Tại Cộng hòa Dân chủ Congo, Unit 42 đặt vụ xâm nhập tháng 12/2025 bên cạnh chuỗi tranh cãi về hoạt động khai mỏ của các công ty châu Á trong khu vực, trong đó có những vụ ô nhiễm nguồn nước tại Zambia và quanh Lubumbashi. Tại châu Đại Dương, một địa chỉ thuộc Bộ Ngân khố Australia cũng nằm trong danh sách bị trinh sát qua cổng SSH. Đặt cạnh nhau, các vụ việc ấy không còn giống những điểm rơi ngẫu nhiên. Chúng giống một bản đồ lợi ích: nơi nào có tài nguyên, bầu cử, ngoại giao, thương mại hoặc quân sự, nơi đó có lý do để một chiến dịch gián điệp mạng tìm đường đến.

Trường hợp Venezuela là minh họa rõ nhất cho tốc độ phản ứng của nhóm này. Trong vòng 24 giờ sau khi Mỹ phát động chiến dịch Absolute Resolve bắt giữ vợ chồng Tổng thống Nicolás Maduro, TGR-STA-1030 đã trinh sát ít nhất 140 địa chỉ IP thuộc sở hữu chính phủ Venezuela. Và chỉ một ngày sau, Unit 42 đánh giá nhóm này nhiều khả năng đã xâm nhập được một cơ sở của Venezolana de Industria Tecnológica: doanh nghiệp công nghệ được thành lập như liên doanh giữa chính phủ Venezuela và một công ty công nghệ châu Á. Đó không còn là kiểu thu thập thông tin nền chậm rãi. Nó mang dáng dấp của một hoạt động bám sát nhịp địa chính trị, phản ứng gần như tức thời sau một biến cố lớn. Nói cách khác, đây là dấu hiệu của một hoạt động tình báo có tổ chức, không phải kiểu kiếm ăn cơ hội của một nhóm tội phạm mạng thông thường.
kevohinh.png
Email lừa đảo được Unit 42 phân tích trong chiến dịch Shadow Campaigns, sử dụng mồi nhử về thay đổi cơ cấu tổ chức bộ máy hành chính

Cơ quan An ninh mạng và An ninh hạ tầng Mỹ (CISA) xác nhận với The Register rằng họ đang theo dõi TGR-STA-1030 và phối hợp với các đối tác chính phủ, công nghiệp, quốc tế để phát hiện, giảm thiểu việc khai thác các lỗ hổng nêu trong báo cáo. FBI không trả lời bình luận. Sự thận trọng ấy, trong một hồ sơ như thế này, cũng cho thấy mức độ nhạy cảm của vụ việc. Phải đến tháng 2/2026, khi Palo Alto Networks công bố báo cáo, thế giới mới biết chiến dịch này tồn tại với quy mô đầy đủ. Nhưng TGR-STA-1030 đã hoạt động từ ít nhất tháng 1/2024. Gần 2 năm trong vùng mờ: có dấu vết, có cảnh báo lẻ tẻ, có những mảnh vỡ rời rạc, nhưng bức tranh tổng thể chỉ hiện ra rất muộn. Và nó hiện ra từ một tệp ZIP có cái tên tẻ nhạt về tái cơ cấu cảnh sát biên giới Estonia.

Thử hình dung điều đó theo cách khác, không phải bằng tỷ lệ phần trăm, mà bằng những căn phòng cụ thể. Phòng họp của một bộ tài chính, nơi một thứ trưởng đang trình bày chiến lược đàm phán thương mại. Máy tính của một cơ quan biên giới đang xử lý hồ sơ di trú nhạy cảm. Hộp thư của một nghị sĩ đang hoàn thiện báo cáo về chính sách quốc phòng. Trong nhiều tháng, có thể đã có một người không được mời lặng lẽ đứng bên cạnh.

Người đó không có mặt trong phòng.

Nhưng họ có thể đọc được những gì lẽ ra chỉ thuộc về căn phòng ấy.

Và câu hỏi còn lại không phải là TGR-STA-1030 đã đi xa đến đâu. Câu hỏi đáng ngại hơn là: ngay lúc này, còn bao nhiêu chiến dịch tương tự vẫn âm thầm vận hành, chỉ vì chưa ai tìm thấy sợi chỉ đầu tiên?
​

Khổng Hà

Các tin khác

Lỗ hổng trong quản lý dữ liệu quan trắc môi trường

Lỗ hổng trong quản lý dữ liệu quan trắc môi trường

Hệ thống quan trắc môi trường tự động là trụ cột quan trọng của quản trị môi trường, cung cấp dữ liệu phục vụ giám sát và bảo vệ sức khỏe cộng đồng. Tuy nhiên liên tiếp thời gian qua, nhiều vụ việc dữ liệu quan trắc môi trường bị can thiệp, thao túng, không chỉ đặt ra trách nhiệm của các bộ, ngành, cá nhân có liên quan, mà còn đặt ra câu hỏi về doanh nghiệp được hưởng lợi, cơ chế quản lý dữ liệu và khả năng truy đến cùng chuỗi hành vi nếu có sự móc nối giữa các bên.

Đừng để hình ảnh "đại ca" trở thành hình mẫu cho người trẻ

Đừng để hình ảnh "đại ca" trở thành hình mẫu cho người trẻ

Từng hai lần lĩnh án tù, Nguyễn Văn Dũng tiếp tục xuất hiện trong các phim ngắn với vai “đại ca” giang hồ. Trong vụ án liên quan kênh YouTube “Đời TV”, lời khai của những người tham gia cho thấy Dũng được mời đóng phim vì có lượng người theo dõi, có thể giúp kênh tăng lượt xem.

Công an TP Đồng Nai: Bình yên từ thế trận lòng dân

Công an TP Đồng Nai: Bình yên từ thế trận lòng dân

Là một trong những nơi tập trung nhiều khu, cụm công nghiệp ở phía Nam, thu hút hàng triệu người từ khắp nơi đổ về làm công nhân và lao động tự do nên TP Đồng Nai luôn là địa bàn mà các đối tượng tội phạm, đặc biệt là trộm cắp, cướp giật chọn làm nơi gây án. Đối tượng mà chúng nhắm đến thường là công nhân. Không để tình trạng này tiếp diễn, Ban Giám đốc Công an TP Đồng Nai đã chỉ đạo Phòng Cảnh sát hình sự và Công an các xã, phường tăng cường nắm tình hình địa bàn, phối hợp tuần tra khép kín để kịp thời đấu tranh, triệt phá.

Côn trùng gắn công nghệ của tương lai

Côn trùng gắn công nghệ của tương lai

Công ty khởi nghiệp của Đức SWARM Biotactics chế tạo côn trùng lai máy móc phục vụ mục đích quốc phòng - nhưng đây không phải là lần đầu tiên các nhà khoa học gắn camera lên những loài côn trùng. Các nhà nghiên cứu điều khiển côn trùng bằng cách gửi xung điện đến râu của chúng, khuyến khích gián di chuyển. Nếu thành công, các đàn robot này có thể được sử dụng cho nhiều nhiệm vụ như trinh sát hoặc tìm kiếm cứu nạn.

Ngăn chặn UAV gây mất an toàn bay

Ngăn chặn UAV gây mất an toàn bay

Thời gian vừa qua, trong khu vực cấm, hạn chế bay ở sân bay Tân Sơn Nhất, TP Hồ Chí Minh liên tục xuất hiện UAV hoạt động. Tình trạng này không những gây ảnh hưởng nghiêm trọng đến an toàn của những chuyến bay ở cả hai chiều cất, hạ cánh; mà còn khiến nhiều chuyến bay phải tạm dừng nhiều giờ liền, nhiều chuyến phải hạ cánh gấp hoặc di chuyển đến sân bay khác để dừng chờ; gây thiệt hại hàng chục, thậm chí hàng trăm tỷ đồng cho nhiều loại chi phí.

Vì sao “Mái nhà thế giới” trở thành nguồn cơn thảm họa?

Vì sao “Mái nhà thế giới” trở thành nguồn cơn thảm họa?

Một khối băng và đá trên dãy Langtang bất ngờ sụp xuống, kéo theo lũ bùn đá tràn qua biên giới Trung Quốc và Nepal, phá hủy cửa khẩu, đường sá, nhà máy điện và nhiều khu dân cư. Nhưng Rasuwa không chỉ là câu chuyện về một thiên tai dữ dội, nó cảnh báo một thực tế rất đáng lo ngại. Himalaya,“mái nhà thế giới” và nguồn nước của phần lớn châu Á, đang biến đổi nhanh trong khi hạ tầng và các hành lang kết nối ngày càng tiến sâu vào những vùng núi dễ tổn thương. Khi băng, đá, nước và địa hình cùng mất ổn định, một biến cố trên sườn núi có thể nhanh chóng trở thành khủng hoảng xuyên biên giới.

Màn giăng bẫy khách hàng vào Spa đã bị triệt phá như thế nào?

Màn giăng bẫy khách hàng vào Spa đã bị triệt phá như thế nào?

Cơ quan CSĐT Công an tỉnh Bắc Ninh đã khởi tố vụ án, khởi tố bị can đối với 5 đối tượng vì có hành vi lừa dối khách hàng. Các đối tượng trên là chủ cơ sở, “bác sĩ”, “khách hàng” của Spa Sigma và Spa “Royal Luxury” ở tỉnh Bắc Ninh với những thủ đoạn lừa dối khách hàng hết sức bài bản, tinh vi.

Thiếu tướng Trịnh Xuân Thu luôn hướng về quê hương bằng những việc làm ý nghĩa để tri ân Mẹ Việt Nam anh hùng và các anh hùng, liệt sĩ.

Công an tỉnh Thanh Hóa phát huy truyền thống anh hùng

Trong cuộc kháng chiến chống Mỹ, cứu nước, Thanh Hóa là một trong những địa bàn trọng điểm bị không quân, hải quân Mỹ đánh phá ác liệt. Hàm Rồng, Nam Ngạn, Phà Ghép, Đò Lèn, Đồi Nhơm... trở thành những “tọa độ lửa” trên tuyến chi viện chiến lược. Mỗi cây cầu, bến phà, cung đường nơi đây đều ghi dấu những trận đánh khốc liệt và sự hy sinh của quân, dân Thanh Hóa để giữ vững mạch giao thông ra tiền tuyến.

“Tế Điên” và lời hứa hoàn lương dang dở

“Tế Điên” và lời hứa hoàn lương dang dở

Bỏ học từ lớp 4, lang thang ở ga Nam Định rồi trượt dài từ trộm cắp, cướp tài sản đến ma túy, Nguyễn Văn Thùy dành hơn 20 năm cuộc đời để... đi tù. Khi trở về, những tưởng đã "rẽ lối" thành công sang lĩnh vực truyền thông với hình ảnh “Tế Điên” trên mạng xã hội, kể chuyện tù tội và khuyên giới trẻ hoàn lương, nhưng, như một diễn viên quen "ăn đèn" sân khấu, “Tế Điên" một lần nữa vướng vòng lao lý cũng chính bởi những phát ngôn thiếu kiểm soát của mình.

Về "khẩu súng gây đau tim" của CIA

Về "khẩu súng gây đau tim" của CIA

Mỹ đã tham gia công ước cấm vũ khí sinh học, nhưng Cục Tình báo Trung ương Mỹ (CIA) lại bí mật phát triển một loại vũ khí ám sát bí mật: "khẩu súng gây đau tim". Sự thật khí tài này vừa được tạp chí trực tuyến Cơ khí phổ thông (PMC) Mỹ lật lại trong số ra trung tuần tháng 8/2026.

8 công nghệ hoạt động như… “phép thuật”

8 công nghệ hoạt động như… “phép thuật”

Một số công nghệ đột phá vẫn mang lại cảm giác như thể chúng được hiện thực hóa từ truyện hư cấu, ngay cả khi chúng đã xuất hiện được một thời gian. Đó là bởi vì chúng ta học cách áp dụng chúng vào cuộc sống hàng ngày thông qua các ứng dụng và thiết bị mà chúng hỗ trợ, nhưng chúng ta lại không bao giờ dành thời gian để tìm hiểu điều gì làm cho những công nghệ này hoạt động.

AI và cuộc chiến giành quyền viết luật chơi

AI và cuộc chiến giành quyền viết luật chơi

Bên dưới bề nổi của cuộc thương chiến vi chip bán dẫn đang nổi bật trên các trang báo quốc tế là một cuộc chiến ngầm khốc liệt hơn gấp bội: Cuộc đua áp đặt thể chế, giành quyền định đoạt trật tự số toàn cầu. Xem ra, quyền lực đích thực của kỷ nguyên mới không nằm ở chỗ ai làm ra con chip nhanh nhất, mà thuộc về kẻ quyết định AI được phép vận hành theo những quy tắc nào.

Chiều 6/8, việc công an xuất hiện tại nhà Bùi Xuân Huấn đã thu hút nhiều người quay phim, phát trực tiếp qua mạng xã hội

Một thập niên nổi tiếng nhờ thị phi

Không có chuyên môn, nghề nghiệp nổi bật làm bệ phóng, Bùi Xuân Huấn, tức Huấn “Hoa Hồng” vẫn xây dựng được sức ảnh hưởng lớn trên mạng xã hội bằng những màn khoe tiền, phát ngôn gây sốc và các bài giảng về “đạo lý”. Từ một hiện tượng mạng mang màu sắc “giang hồ”, Huấn từng bước thương mại hóa sự nổi tiếng, tham gia kinh doanh, bán hàng trực tuyến và làm từ thiện. Tuy nhiên, hành trình ấy cũng liên tục đi kèm tranh cãi, những lần bị xử phạt và gần đây nhất là việc cơ quan điều tra có mặt tại nơi ở của người này.

Thư cảm ơn của tỉnh ủy lai châu tới công ty TNHH KF FAN của ông Trần Đình Tiệp sau khi ông gửi 1,1 tỉ đồng ủng hộ đồng bào khó khăn

Khánh Sky và kết cục được báo trước

Từ một vụ tranh cãi về hoạt động từ thiện, câu chuyện nhanh chóng leo thang thành những màn livestream chửi bới, kéo đến tận nơi đối chất, rồi kết thúc bằng việc cơ quan công an vào cuộc. Đằng sau vụ việc Khánh Sky là một hiện tượng đáng báo động hơn: Nhiều gã “giang hồ mạng” hiện nay đang kiếm cơm bằng những drama gây tranh cãi và vướng vào pháp luật như là kết cục đương nhiên.

Trung tá Nguyễn Ngọc Tiến cùng đồng nghiệp nghiên cứu kịch bản trước khi quay phim

Người kể chuyện pháp luật bằng những thước phim triệu view

Đoạn clip ghi lại hình ảnh một trung tá CSGT phụ vợ bán nước mía sau giờ làm việc bất ngờ thu hút hàng triệu lượt xem, giúp nhiều người biết đến Trung tá Nguyễn Ngọc Tiến, cán bộ Phòng CSGT Công an TP Hà Nội. Phía sau khoảnh khắc đời thường ấy là một hành trình hơn 20 năm bền bỉ đứng giữa những ngã tư Thủ đô, chứng kiến biết bao mất mát vì tai nạn giao thông, thế nên, cách mà anh Tiến tuyên truyền pháp luật bằng những clip sống động khiến người dân, đặc biệt là các bạn trẻ vô cùng thích thú. Mọi người gọi anh là "Trung tá triệu view".

Những phát minh đi trước thời đại

Những phát minh đi trước thời đại

Giám sát động đất, động cơ hơi nước, phẫu thuật và vật liệu tiên tiến... Một hành trình khám phá những phát minh cổ đại đi trước thời đại.

Vũ khí Hàn Quốc đang xâm lấn thị trường châu Âu

Vũ khí Hàn Quốc đang xâm lấn thị trường châu Âu

Cuộc xung đột tại Ukraine kéo dài đã đẩy các quốc gia thành viên châu Âu của NATO vào một cuộc chạy đua vũ trang quy mô lớn chưa từng có kể từ sau Chiến tranh Lạnh. Trong bối cảnh các tập đoàn công nghiệp quốc phòng nội địa phương Tây bị quá tải và Mỹ có dấu hiệu muốn giảm bớt vai trò đầu tàu dẫn dắt phòng thủ cựu lục địa, một hiện tượng địa chính trị kỳ lạ đã xuất hiện: dòng vũ khí từ cường quốc công nghiệp Đông Bắc Á - Hàn Quốc - đang ồ ạt đổ bộ về phía Tây.