Nước Pháp và những “cánh cửa số” quên chưa khóa

Hàng chục triệu dữ liệu gắn với giấy tờ định danh - hộ chiếu, căn cước, thẻ cư trú - được rao bán công khai trên một diễn đàn tội phạm mạng hôm 16/4. Người rao bán ẩn danh sau tài khoản “breach3d” tuyên bố dữ liệu lấy từ ANTS, cơ quan chính phủ phụ trách cấp thẻ căn cước, hộ chiếu, thẻ cư trú, giấy phép lái xe và đăng ký xe tại Pháp. Ít ngày sau, Bộ Nội vụ Pháp xác nhận vụ việc và mở điều tra. Vụ việc không phải là một hiện tượng đơn lẻ, mà nối vào chuỗi sự cố an ninh mạng nhằm vào các cơ sở dữ liệu công của Pháp từ cuối năm 2025.

Khi những lỗ hổng cơ bản nối thành khủng hoảng

Chuỗi sự cố thực chất bắt đầu từ 12/2025, khi máy chủ của Bộ Nội vụ Pháp bị tấn công. Nhà chức trách sau đó thừa nhận một số tài liệu nhạy cảm đã bị truy cập trái phép, trong đó có hồ sơ liên quan đến hình sự. Điều đáng nói là vụ việc bắt nguồn từ một lỗi bảo mật rất cơ bản: thông tin đăng nhập đã bị trao đổi qua email nội bộ. Đó là kiểu sơ suất lẽ ra phải được loại trừ ngay từ những lớp kiểm soát bảo mật đầu tiên. Vấn đề không dừng lại ở đó.

Sang tháng 1/2026, Văn phòng Nhập cư và Hội nhập Pháp (OFII) xác nhận dữ liệu của người nước ngoài sinh sống tại Pháp bị rò rỉ qua một nhà thầu phụ có quyền truy cập vào cơ sở dữ liệu, thay vì từ hệ thống lõi của OFII. Đây là điểm yếu quen thuộc trong chuỗi cung ứng số: cơ quan trung tâm có thể đầu tư mạnh vào bảo mật, nhưng một đơn vị bên ngoài được ủy quyền lại trở thành cửa hậu của cả hệ thống.
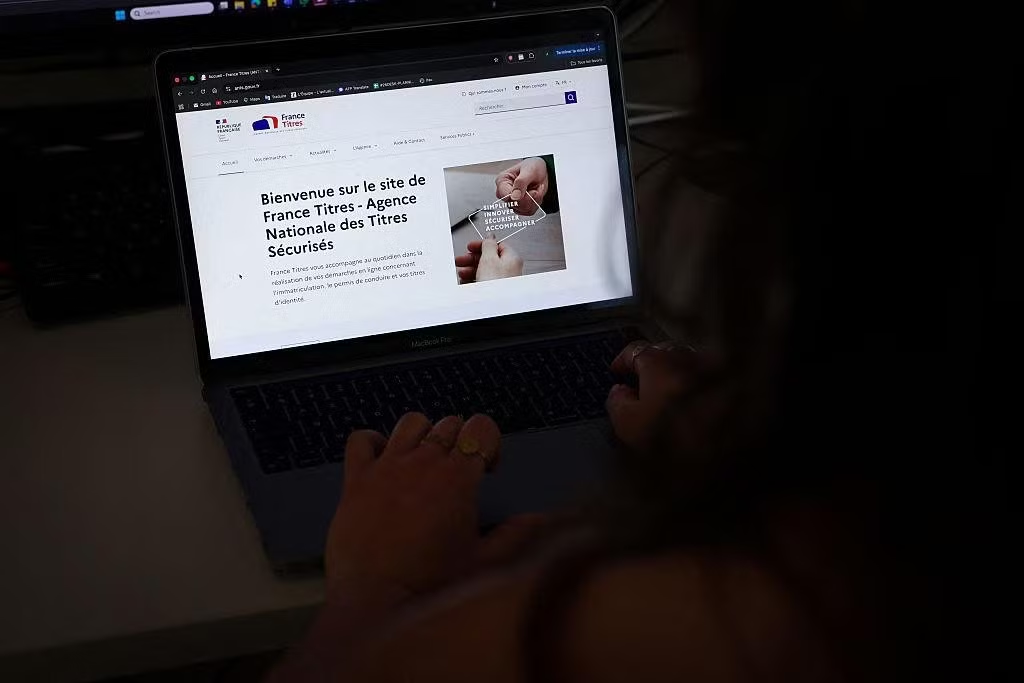
nuocphap1.jpg
Giao diện ANTS trên máy tính.

Trường hợp nghiêm trọng nhất trước vụ ANTS là FICOBA, hệ thống đăng ký tài khoản ngân hàng quốc gia Pháp. Đây là cơ sở dữ liệu do Tổng cục Tài chính công Pháp (DGFiP) thuộc Bộ Kinh tế, Tài chính, Chủ quyền công nghiệp và Số hóa (MEFS) quản lý, ghi nhận thông tin về các tài khoản ngân hàng, tài khoản tiết kiệm và hộp ký gửi an toàn được mở tại các tổ chức tài chính ở Pháp.

Từ cuối tháng 1/2026, một đối tượng đã dùng thông tin đăng nhập bị đánh cắp của một công chức để truy cập trái phép vào một phần FICOBA. Theo MEFS, khoảng 1,2 triệu tài khoản bị ảnh hưởng, với các dữ liệu như thông tin tài khoản ngân hàng, số tài khoản ngân hàng quốc tế (IBAN) - mã số dùng để nhận diện tài khoản trong các giao dịch ngân hàng - cùng danh tính và địa chỉ chủ tài khoản. Cơ quan chức năng sau đó hạn chế quyền truy cập, thông báo tới các cá nhân bị ảnh hưởng, tăng cường bảo mật hệ thống, báo cáo vụ việc với Ủy ban Quốc gia về thông tin và tự do (CNIL) và nộp đơn kiện hình sự.

Trong vụ ANTS, điểm đáng chú ý không chỉ là quy mô dữ liệu bị rao bán, mà còn là kiểu lỗ hổng được cho là đã mở đường cho cuộc xâm nhập. Theo các nguồn an ninh mạng, kẻ tấn công đã lợi dụng lỗi IDOR trong hệ thống - một kiểu lỗi truy cập khiến người dùng có thể xem dữ liệu không thuộc quyền của mình. Với một cổng dịch vụ quản lý giấy tờ định danh của nhà nước, một sai sót như vậy đặc biệt đáng lo. Lớp ngôn ngữ mà “breach3d” sử dụng cũng không kém phần đáng ngại.

Trong thông báo đăng trên diễn đàn tội phạm mạng, tài khoản này nói việc rao bán dữ liệu là nhằm “trừng phạt Chính phủ Pháp vì những thất bại trong bảo mật”. Đó không còn là ngôn ngữ thuần túy của tội phạm kinh tế. Ít nhất qua cách tự trình bày, nó được khoác lên dáng vẻ của một thông điệp chính trị. Và không giống nhiều vụ tống tiền dữ liệu thường công khai mẫu dữ liệu để gây sức ép, “breach3d” chọn cách rao bán trong các khu vực hạn chế truy cập của diễn đàn. Điều đó khiến cơ quan điều tra khó xác định dữ liệu đã lan đến đâu, còn người dân thì khó biết liệu mình có nằm trong số nạn nhân hay không.
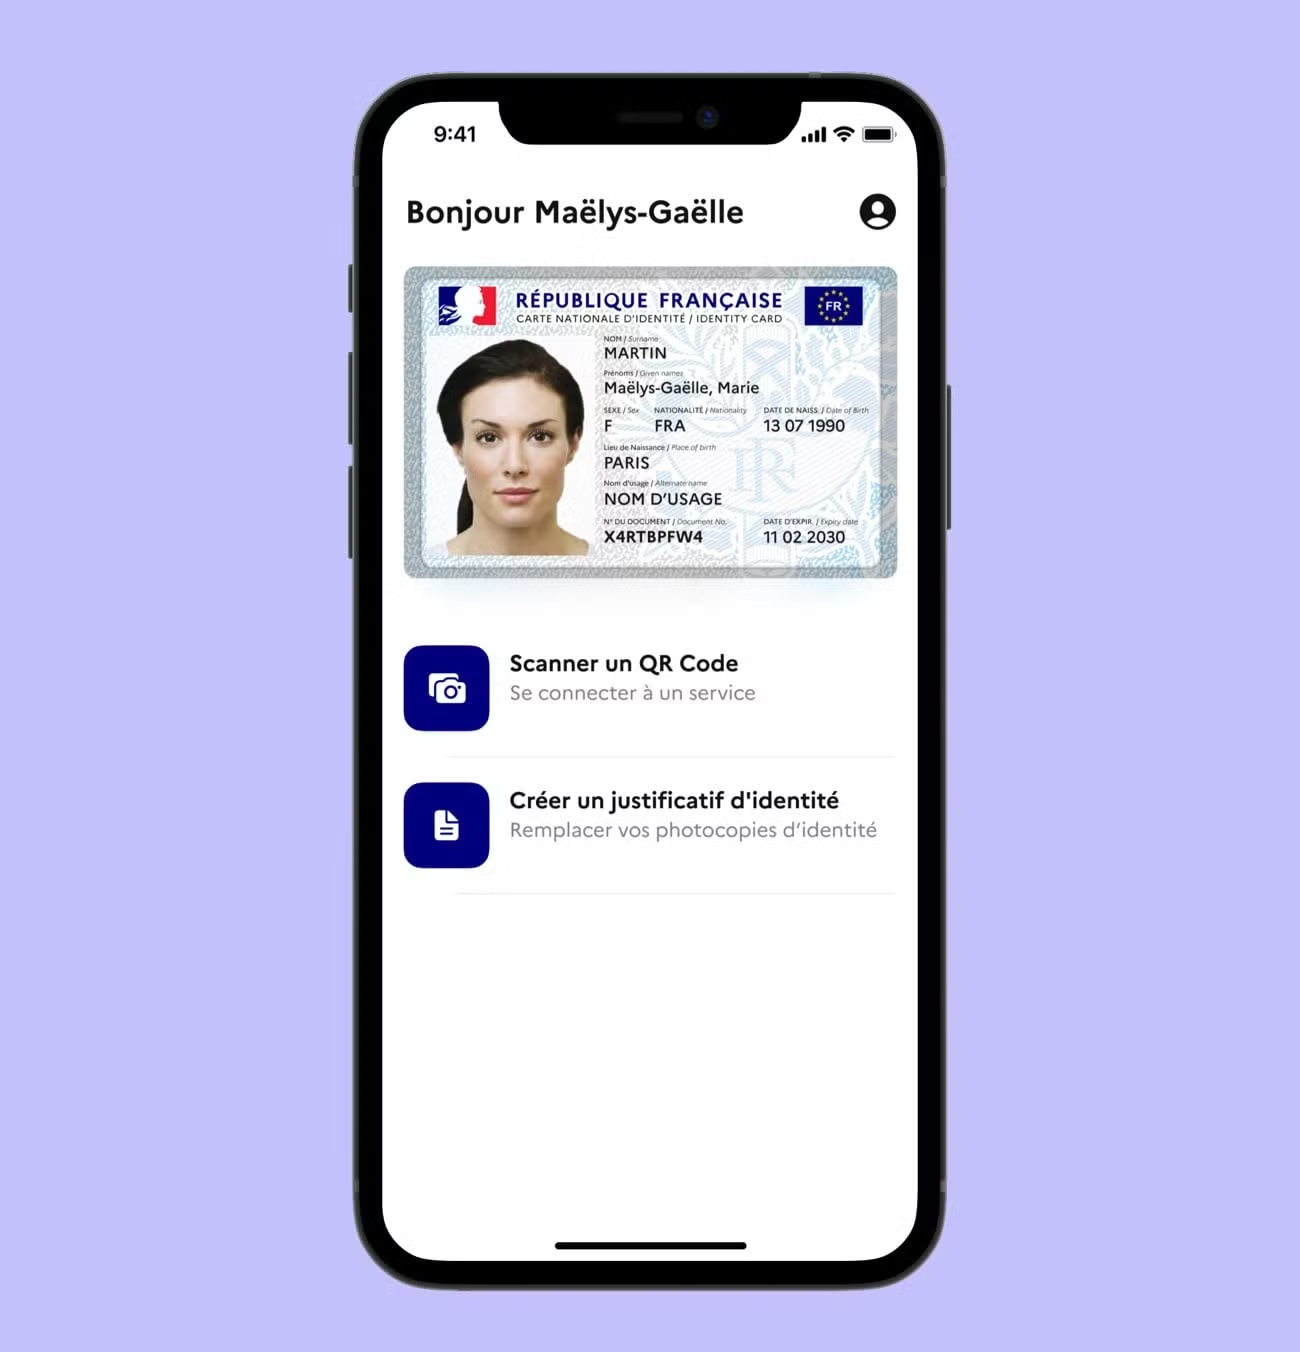
nuocphap3.jpg
Ứng dụng France Identité gắn thẻ căn cước quốc gia với điện thoại thông minh.

Nhìn lại toàn bộ chuỗi sự kiện từ cuối năm 2025 đến tháng 4/2026, có thể thấy một điểm chung rõ ràng: nhiều vụ việc không cho thấy dấu hiệu cần tới năng lực tấn công đặc biệt cao. Không cần một zero-day trị giá hàng triệu USD, tức lỗ hổng chưa được phát hiện hoặc chưa có bản vá; không cần rootkit, loại công cụ giúp tin tặc ẩn sâu trong hệ thống; cũng không cần một chiến dịch APT phức tạp, thường được hiểu là kiểu tấn công có tổ chức, kiên trì và kéo dài. Trong nhiều trường hợp, những gì kẻ tấn công cần chỉ là thông tin đăng nhập bị lộ, một nhà thầu phụ thiếu kiểm soát, hoặc một lỗ hổng chưa được vá trong hệ thống. Điều đáng ngại vì thế không chỉ nằm ở áp lực tấn công từ bên ngoài. Nó còn nằm ở những lỗ hổng âm thầm tích tụ bên trong hệ thống phòng thủ, vốn phải được kiểm tra thường xuyên hơn.

Nghịch lý “không mất gì” trong những vụ mất quá nhiều

Phản ứng chính thức của các cơ quan chức năng Pháp sau mỗi vụ việc thường có cùng một trình tự: xác nhận sự cố, nhấn mạnh những gì kẻ tấn công không làm được, thông báo điều tra và kêu gọi người dân cảnh giác. Với FICOBA, thông điệp được đưa ra là kẻ tấn công không thể xem số dư tài khoản hay thực hiện giao dịch. Với ANTS, cơ quan chức năng nhấn mạnh tài liệu được tải lên và mật khẩu tài khoản không bị ảnh hưởng. Những tuyên bố đó có thể chính xác về mặt kỹ thuật.

Nhưng những lời trấn an ấy không làm thay đổi một thực tế quan trọng hơn: trong thế giới số, dữ liệu định danh đôi khi còn nguy hiểm hơn tiền nằm trong tài khoản. Vấn đề nằm ở chỗ cảm giác “an toàn” ấy có thể khiến rủi ro thật sự bị xem nhẹ. Dữ liệu bị lộ có thể được dùng để tạo ra các chiêu lừa đảo khó nhận biết hơn, từ lừa đảo mạo danh ngân hàng, mạo danh cơ quan thuế đến các yêu cầu thanh toán hoặc xác nhận giao dịch giả mạo.

Về nguyên tắc, nạn nhân có quyền khiếu nại nếu bị thiệt hại. Nhưng trong thực tế, quá trình xử lý luôn đòi hỏi thời gian, giấy tờ và sự hiểu biết mà không phải ai cũng có. Sau vụ FICOBA, cơ quan chức năng Pháp cũng cảnh báo người dân đặc biệt cảnh giác với những hình thức liên lạc giả mạo nhằm khai thác dữ liệu đã bị lộ, từ cuộc gọi, email, tin nhắn cho đến tài khoản mạng xã hội. Đây là điểm thường bị đánh giá thấp trong các vụ rò rỉ dữ liệu. Một cơ sở dữ liệu bị đánh cắp không nhất thiết gây thiệt hại ngay lập tức. Nó có thể được tái sử dụng trong hàng nghìn cuộc lừa đảo nhỏ, rải rác, dai dẳng và khó truy vết trong nhiều tháng, thậm chí nhiều năm sau đó.
nuocphap2.png
Trụ sở Bộ Nội vụ Pháp tại Paris.

Nếu FICOBA đặt ra những rủi ro tài chính còn có thể hình dung được, thì ANTS đưa ra một câu hỏi khó hơn nhiều: làm thế nào để bồi thường cho một người khi thứ bị đánh cắp là danh tính của họ? Mật khẩu bị lộ có thể đổi. Số thẻ tín dụng bị lộ có thể hủy và cấp lại. Nhưng ngày sinh, nơi sinh, địa chỉ cư trú, số điện thoại và các thông tin định danh khác là những dữ liệu gắn với một con người trong thời gian rất dài. Một khi đã lọt khỏi vòng kiểm soát, chúng không “hết hạn” theo nghĩa thông thường.

Đây chính là bộ dữ liệu mà tội phạm cần để tạo ra cái mà giới an ninh gọi là “danh tính tổng hợp”, tức một danh tính giả được ghép từ nhiều mảnh thông tin thật: ngày sinh của người này, địa chỉ của người khác, số điện thoại hoặc giấy tờ của một người thứ ba. Khi được ghép đủ khéo, hồ sơ đó có thể vượt qua các bước xác minh của ngân hàng, công ty bảo hiểm, nền tảng dịch vụ số, thậm chí cả cơ quan nhà nước.

Đặt trong bối cảnh rộng hơn, các vụ tấn công năm 2026 không phải những dấu hiệu đơn lẻ. Năm 2025, Cegedim Santé, đơn vị cung cấp phần mềm y tế, phát hiện hoạt động truy cập bất thường vào tài khoản của một số bác sĩ sử dụng phần mềm của hãng. Cegedim cho biết dữ liệu bị truy cập chủ yếu là thông tin hành chính. Tuy nhiên, trong một số trường hợp, phần ghi chú tự do của các bác sĩ có thể chứa thông tin nhạy cảm hơn.

Trước đó, năm 2024, Viamedis và Almerys, hai đơn vị xử lý thanh toán bảo hiểm y tế, bị tấn công, làm lộ dữ liệu của hơn 33 triệu người. Theo CNIL, dữ liệu y tế chi tiết, thông tin ngân hàng, địa chỉ bưu điện, số điện thoại và email không nằm trong phạm vi vụ rò rỉ này, nhưng các thông tin bị lộ vẫn đủ để làm tăng nguy cơ lừa đảo và mạo danh. Vấn đề sâu hơn không nằm ở bản thân các cuộc tấn công, mà ở sự chênh lệch giữa quy mô dữ liệu được tích lũy và năng lực bảo vệ thực tế.

FICOBA lưu giữ thông tin của hàng trăm triệu tài khoản, nhưng một đối tượng có thể truy cập trái phép bằng thông tin đăng nhập của một công chức. ANTS quản lý hồ sơ giấy tờ định danh của hàng chục triệu người, nhưng lại bị đe dọa bởi một lỗ hổng ứng dụng. Khi các cơ sở dữ liệu ngày càng tập trung, mỗi lỗ hổng không còn là lỗi kỹ thuật cục bộ. Nó có thể làm lung lay niềm tin công cộng vào khả năng bảo vệ dữ liệu của nhà nước.
nuocphap4.jpg
Trụ sở ENISA.

Trong báo cáo thường niên về tình hình an ninh mạng năm 2025 (Threat Landscape 2025), Cơ quan An ninh mạng châu Âu (ENISA) cho biết khu vực hành chính công tiếp tục là một trong những mục tiêu nổi bật trong Liên minh châu Âu. Pháp không phải ngoại lệ. Nhưng chuỗi sự kiện từ cuối năm 2025 đến tháng 4/2026 cho thấy nước này đang phải trả giá cho một thực tế mà nhiều quốc gia số hóa nhanh đều phải đối mặt: khi nhà nước đưa ngày càng nhiều phần đời sống công dân vào các cơ sở dữ liệu tập trung, một lần bảo mật thất bại không còn là sự cố kỹ thuật. Nó có thể trở thành một vết rò kéo dài trong đời sống của hàng triệu người, lâu hơn rất nhiều so với vòng đời của bất kỳ thông cáo báo chí hay lời trấn an nào.
Minh Hải

Các tin khác

Tomasz Szmydt: Từ thẩm phán Ba Lan đến nghi phạm gián điệp tại Belarus

Tomasz Szmydt: Từ thẩm phán Ba Lan đến nghi phạm gián điệp tại Belarus

Tháng 5/2024, Tomasz Szmydt, Thẩm phán Tòa án Hành chính tỉnh Warsaw, bất ngờ xin tị nạn chính trị ở Belarus. Chỉ vài ngày sau, ông bị Văn phòng Công tố quốc gia Ba Lan cáo buộc hợp tác với tình báo nước ngoài chống lại Ba Lan. Từ một thẩm phán từng giữ vị trí đáng chú ý trong hệ thống tư pháp, Szmydt trở thành đối tượng bị truy nã và tiếp tục xuất hiện trên truyền thông nhà nước Belarus. Hơn 2 năm sau khi rời Ba Lan, những câu hỏi về hoạt động và vai trò của ông vẫn chưa được giải đáp đầy đủ.

“Bẫy tình” bằng công nghệ AI

“Bẫy tình” bằng công nghệ AI

Tình yêu ở lứa tuổi nào cũng đáng được trân trọng; ngày nào con người còn sống, thì ngày đó người ta còn khóc cười vì yêu. Trước nhu cầu tìm bạn đời ngày càng cao, nhiều kênh “kết nối yêu thương”, các hội nhóm mai mối, tìm mảnh ghép đồng loạt ra đời. Đây lại là “miếng mồi” béo bở để đối tượng lừa đảo “giăng lưới” tình bằng công nghệ AI.

Nhà Bolsonaro trở lại gần hơn với quyền lực

Nhà Bolsonaro trở lại gần hơn với quyền lực

Chỉ còn một tuần trước vòng bỏ phiếu thứ hai, ngày 25/10, Thượng nghị sĩ cánh hữu Flavio Bolsonaro vẫn nhỉnh hơn Tổng thống Lula da Silva trong các cuộc thăm dò. Từ kết quả bất ngờ ở vòng 1 đến cuộc khủng hoảng của Tòa án Tối cao, nhiều yếu tố đang đưa gia tộc Bolsonaro trở lại gần quyền lực.

Thẻ tập dài hạn: Đừng để ưu đãi biến thành rủi ro

Thẻ tập dài hạn: Đừng để ưu đãi biến thành rủi ro

Những chương trình giảm giá hấp dẫn khi mua thẻ tập gym, yoga hay liệu trình làm đẹp dài hạn có thể giúp khách hàng tiết kiệm chi phí. Tuy nhiên, khi cơ sở bất ngờ ngừng hoạt động, việc bảo vệ quyền lợi và đòi lại khoản tiền đã trả trước không phải lúc nào cũng dễ dàng. Từ câu chuyện liên quan đến California Fitness & Yoga, người tiêu dùng cần thận trọng trước khi đặt bút ký hợp đồng và thanh toán.

Đưa vũ khí ra khỏi bản làng bằng sức mạnh lòng dân

Đưa vũ khí ra khỏi bản làng bằng sức mạnh lòng dân

Công tác vận động, thu hồi vũ khí, vật liệu nổ, công cụ hỗ trợ và pháo có vai trò quan trọng trong phòng ngừa, đấu tranh với tội phạm, vi phạm pháp luật. Từ thực tế đó, Công an tỉnh Nghệ An triển khai nhiều cách làm sáng tạo, linh hoạt, bám sát thực tiễn từng địa bàn, tạo chuyển biến tích cực trong nhận thức và hành động của Nhân dân. Qua đó, hạn chế thấp nhất nguy cơ mất an toàn có thể xảy ra, đồng thời nâng cao ý thức chấp hành pháp luật, góp phần giữ vững an ninh, trật tự và bình yên ngay từ cơ sở.

Công an tỉnh Tây Ninh giải cứu nhiều nạn nhân khỏi bẫy buôn người

Công an tỉnh Tây Ninh giải cứu nhiều nạn nhân khỏi bẫy buôn người

Mặc dù trên các phương tiện truyền thông phát đi nhiều cảnh báo của cơ quan Công an về những thủ đoạn lừa đảo “việc nhẹ lương cao”, nhưng thời gian qua vẫn còn rất nhiều thanh thiếu niên do nhiều hoàn cảnh khác nhau ở các địa phương vẫn sa vào lưới lừa đảo của đám buôn người. Các đối tượng buôn người thường thông qua mạng xã hội hẹn nạn nhân đến một điểm nào đó gần các cửa khẩu rồi tìm cách đưa người vượt biên trái phép sang Campuchia qua đường mòn, lối mở, sau đó bán cho các ông chủ cầm đầu tập đoàn lừa đảo. Nắm được tình hình này, Công an tỉnh Tây Ninh đã thường trực triển khai nhiều biện pháp nghiệp vụ và chỉ tính từ đầu tháng 7/2026 đến nay đã giải cứu thành công hàng chục trường hợp chưa kịp xuất cảnh; phối hợp với Công an nước bạn tiếp nhận 461 công dân bị phía nước ngoài trục xuất...

AI: Ai muốn mua?

AI: Ai muốn mua?

Một cuộc khảo sát 8.000 người Mỹ của công ty nghiên cứu thị trường Parks Associates cho thấy chỉ có 15% đã hoặc đang trả tiền để sử dụng trí tuệ nhân tạo (AI). Trong số đó thì chỉ có 11,25% cho biết họ dự định sử dụng thiết bị và dịch vụ AI có trả phí trong lâu dài. Nếu đem áp dụng những con số trên lên toàn nước Mỹ thì có nghĩa là chỉ có khoảng 13 triệu hộ gia đình nước này sẵn sàng trả tiền để sử dụng AI. Đây là con số rất thấp so với kỳ vọng của các nhà đầu tư đã bỏ ra hàng tỷ USD vào ngành công nghiệp AI.

Dòng tiền bẩn và cuộc rượt đuổi không cân sức

Dòng tiền bẩn và cuộc rượt đuổi không cân sức

Một báo cáo mới từ Quỹ Tiền tệ quốc tế (IMF) xác nhận con số gây sốc khi mỗi năm có hơn 6.000 tỷ USD tiền bẩn được “rửa” trên phạm vi toàn cầu. Đằng sau con số khổng lồ ấy, một vấn đề đáng lo ngại là hệ thống tài chính thế giới đang bị bào mòn bởi một thế hệ tội phạm mới được trang bị trí tuệ nhân tạo, sử dụng tiền mã hóa và những kẽ hở pháp lý xuyên biên giới.

Hãi hùng thịt heo siêu nạc

Hãi hùng thịt heo siêu nạc

Dùng từ lóng, ký tự, mật mã để trao đổi về quy trình đưa thứ bột trắng mang tên Salbutamol vốn là thuốc dùng trong y khoa vào thức ăn cho heo, phù phép heo bình thường thành siêu tăng trưởng, siêu nạc để nhanh chóng xuất chuồng, đưa vào bao tử người tiêu dùng. Đây là một thực trạng nhức nhối, phản ánh mặt tối của nền kinh tế thị trường, khi lòng tham vượt lên trên đạo đức. Khi nào mới chấm dứt được tình trạng này?

Từ chuyên khảo vật lý đến “Bóng ma” F-117

Từ chuyên khảo vật lý đến “Bóng ma” F-117

Một chuyên khảo vật lý được xuất bản công khai tại Liên Xô đã góp phần tạo nên chiếc máy bay tàng hình tác chiến đầu tiên trên thế giới. Nhưng hành trình từ những phương trình đến “bóng ma” F-117 không phải câu chuyện đánh cắp bí mật. Đó là cuộc chạy đua để nhận ra giá trị của tri thức, chấp nhận những đánh đổi và biến khả năng trên giấy thành ưu thế quân sự.

Bóc tách mạng lưới do thám cộng đồng tại Anh

Bóc tách mạng lưới do thám cộng đồng tại Anh

Một sĩ quan Lực lượng Biên phòng Anh cùng một quan chức thương mại Hồng Kông tại London đã bị tòa án kết tội liên quan hoạt động gián điệp và theo dõi những người bất đồng chính kiến dưới vỏ bọc “cảnh sát ngầm”.

EU tìm cách tái cân bằng thương mại với Trung Quốc

EU tìm cách tái cân bằng thương mại với Trung Quốc

Thâm hụt thương mại gần 360 tỷ euro mỗi năm buộc Liên minh châu Âu (EU) phải điều chỉnh quan hệ với Trung Quốc. Thỏa thuận sơ bộ tại Bắc Kinh mở hướng tháo gỡ, nhưng chưa giải quyết bất đồng về tiếp cận thị trường, trợ cấp và sức cạnh tranh công nghiệp.

Mượn danh “thuốc rừng” để trục lợi

Mượn danh “thuốc rừng” để trục lợi

Gắn mác dược liệu miền núi, quảng cáo chữa bách bệnh, đánh vào tâm lý chuộng thuốc Nam và mong muốn tìm kiếm phương pháp điều trị ít tốn kém của người dân, nhiều đối tượng đang biến các sản phẩm dược liệu không rõ nguồn gốc thành công cụ trục lợi. Đằng sau những lời quảng cáo hấp dẫn là hàng hóa trôi nổi, chất lượng không được kiểm chứng, tiềm ẩn nguy cơ gây tổn hại sức khỏe và khiến người bệnh bỏ lỡ thời gian điều trị cần thiết.

FBI đã triệt phá chợ đen trực tuyến Silk Road ra sao?

FBI đã triệt phá chợ đen trực tuyến Silk Road ra sao?

Vụ án rửa tiền và vận hành chợ đen mang tên Silk Road (Con đường tơ lụa) là một trong những vụ án lớn nhất liên quan đến đồng tiền Bitcoin được FBI triệt phá, tịch thu hơn 3,3 tỷ USD kèm theo nhiều tranh cãi chưa có hồi kết.

Bí ẩn “nữ thánh chiến”

Bí ẩn “nữ thánh chiến”

Trong nhiều năm, phụ nữ trong các tổ chức thánh chiến thường được nhìn nhận như “cô dâu thánh chiến”, họ vừa đảm nhiệm hậu cần hoặc thực hiện đánh bom liều chết. Tuy nhiên, hiện nay cách nhìn này không còn chính xác.

Ngăn chặn “tín dụng đen” len lỏi khu công nghiệp

Ngăn chặn “tín dụng đen” len lỏi khu công nghiệp

Đằng sau những lời đường mật “anh em giúp nhau lúc khó khăn”, “đồng nghiệp với nhau, thiếu thì cứ vay”, “cuối tháng có lương rồi trả” là những chiếc bẫy tín dụng đen được giăng ra nhằm trục lợi trên chính mồ hôi, công sức của người lao động. Khi tình đồng đội, nghĩa đồng nghiệp bị biến thành công cụ tạo lòng tin, những khoản vay tưởng chừng đơn giản có thể trở thành vòng xoáy nợ nần, kéo theo hành vi đe dọa, khủng bố tinh thần và những nguy cơ phức tạp về an ninh, trật tự.