Virus máy tính Duqu theo dõi cuộc đàm phán hạt nhân giữa nhóm P5+1 với Iran

Năm 2014, sau khi phát hiện mạng máy tính nội bộ bị virus Duqu 2.0 xâm nhập, đội ngũ chuyên gia Công ty an ninh mạng Kaspersky Lab của Nga bắt đầu tiến hành kiểm tra hàng triệu máy tính trên khắp thế giới.

Cuối cùng, Kaspersky Lab phát hiện virus Duqu 2.0 xâm nhập mạng máy tính của 3 khách sạn sang trọng ở châu Âu - nơi lưu trú của các quan chức trong nhóm P5+1 - bao gồm 5 quốc gia thành viên Hội đồng Bảo an Liên Hiệp Quốc (Trung Quốc, Pháp, Nga, Anh, Mỹ) và Đức - tham gia những cuộc đàm phán bí mật về chương trình hạt nhân Iran.

Duqu 2.0 là phiên bản cải tiến của Duqu được Karpersky phát hiện năm 2011. Các chuyên gia Kaspersky tin rằng, Duqu được thiết kế để tình báo Israel thu thập thông tin nhạy cảm. Tuy nhiên, Kaspersky thừa nhận còn nhiều vấn đề chưa được làm rõ về cách sử dụng virus cũng như những thông tin gì bị đánh cắp.

Ngoại trưởng Mỹ John Kerry (phải) nói chuyện với đối tác Iran Mohammad Javad Zarif ở Geneva (Thụy Sĩ), ngày 30/5/2015.

Ngoại trưởng Mỹ John Kerry (phải) nói chuyện với đối tác Iran Mohammad Javad Zarif ở Geneva (Thụy Sĩ), ngày 30/5/2015.

Các chuyên gia Kaspersky nhận định chiến dịch tấn công mạng máy tính khách sạn là trường hợp tuy bất thường song không phải chưa từng xảy ra. Costin Raiu, Giám đốc Bộ phận Phân tích và nghiên cứu toàn cầu của Kaspersky cho biết, khách sạn đầu tiên phát hiện bị nhiễm Duqu 2.0 là nơi tổ chức những cuộc đàm phán hạt nhân giữa nhóm P5+1 và Iran. Không lâu sau đó, Kaspersky tiếp tục tìm thấy virus cùng loại trong mạng máy tính khách sạn thứ 2. Sau lần phát hiện virus này, Raiu nhận định có mối liên quan chặt chẽ giữa khách sạn và những cuộc đàm phán hạt nhân với Iran diễn ra tại đây.

Trong cả hai trường hợp, mạng máy tính khách sạn bị nhiễm virus vào khoảng từ 2 đến 3 tuần trước khi diễn ra những cuộc đàm phán. Costin Raiu cung cấp thông tin về Duqu 2.0 cho một trong các đối tác của mình để tiến hành một loạt test - đó là Boldizsar Bencsath, nhà nghiên cứu Phòng thí nghiệm Mã hóa và An ninh Hệ thống Đại học Công nghệ Budapest (Hungary) và cũng là người giúp Raiu khám phá con virus gốc Duqu năm 2011. Bencsath cho rằng để tạo ra con virus cực kỳ tinh khôn như thế, một đội chuyên gia ít nhất 10 người phải làm việc miệt mài hơn 2 năm trừ phi có một con virus gốc để phát triển thành phiên bản 2.0! Con virus nhảy từ máy tính này sang máy tính khác và từ từ tấn công ngày càng nhiều máy tính mà không hề để lại dấu vết.

Cuộc truy lùng virus của Kaspersky tiếp tục phát hiện thêm khách sạn thứ 3, cũng là nơi tổ chức đàm phán hạt nhân với Iran! Raiu báo cáo khách sạn này được phát hiện cuối cùng song có vẻ như nó đã bị nhiễm Duqu 2.0 đầu tiên và có lẽ đó là vào năm 2014. Kaspersky từ chối tiết lộ tên của 3 khách sạn nạn nhân của Duqu 2.0.

Được biết, các khách sạn được chọn làm nơi tổ chức những cuộc đàm phán hạt nhân bao gồm: Beau-Rivage Palace ở Lausanne (Thụy Sĩ), Intercontinental ở Geneva (Thụy Sĩ), Palais Coburg ở Vienna (Áo), Hotal President Wilson ở Geneva, Hotel Bayerischer ở Munich (Đức) và Royal Plaza Montreux ở Montreux (Thụy Sĩ). Người phát ngôn của Beau-Rivage Palace tuyên bố khách sạn không hề được cảnh báo về vụ virus xâm nhập. Và, người phát ngôn của Intercontinental cũng ra tuyên bố tương tự.

Ông Costin Raiu.
Ông Costin Raiu.

Ban quản lý Royal Plaza nói rằng: "Chính sách nội bộ của chúng tôi không cho phép tiết lộ bất cứ thông tin gì". Trong khi đó, các khách sạn còn lại từ chối yêu cầu bình luận. Ngoài 3 khách sạn được báo cáo bị Duqu 2.0 xâm nhập, virus còn được phát hiện trong mạng máy tính tại một địa điểm được sử dụng để tổ chức lễ kỷ niệm lần thứ 70 ngày giải phóng trại tập trung Auschwitz của Đức Quốc xã có một số lãnh đạo thế giới tham gia sự kiện này. Một cựu quan chức tình báo Mỹ nhận xét sự việc Israel và các quốc gia khác tìm cách gián điệp những cuộc họp quốc tế như thế là điều phổ biến.

Costin Raiu cho rằng, virus Duqu 2.0 bao gồm hơn 100 "module" riêng biệt giúp hacker chiếm quyền điều khiển các máy tính bị lây nhiễm.

Ví dụ, một module được thiết kế để nén các tập tin video từ hệ thống camera an ninh trong khách sạn. Các module khác chọn mục tiêu là những cuộc giao tiếp từ điện thoại đến các mạng Wifi. Những kẻ tấn công biết rõ những người nào kết nối với các hệ thống bị nhiễm, cho phép bọn họ nghe lén những cuộc điện đàm và đánh cắp hồ sơ điện tử. Virus cũng giúp nhóm hacker được cho là của Israel điều khiển các microphone 2 chiều trong các mạng thang máy, máy tính và báo động của khách sạn.

Ngoài ra, nhóm hacker có lẽ cũng xâm nhập mạng máy tính nơi bàn tiếp tân khách sạn để nắm rõ số phòng lưu trú của thành viên các phái đoàn đàm phán hạt nhân. Duqu 2.0 cũng được thiết kế tự động lưu lại những file do thám nhỏ hơn trong các máy tính để nhóm hacker có thể giám sát chúng và thu thập dữ liệu khi quay lại về sau. Cục Điều tra liên bang Mỹ (FBI) đang xem xét báo cáo phân tích của Kaspersky Lab và chưa khẳng định về kết luận của công ty an ninh mạng Nga.
Duy Ân (tổng hợp)

Các tin khác

Dòng tiền bẩn và cuộc rượt đuổi không cân sức

Dòng tiền bẩn và cuộc rượt đuổi không cân sức

Một báo cáo mới từ Quỹ Tiền tệ quốc tế (IMF) xác nhận con số gây sốc khi mỗi năm có hơn 6.000 tỷ USD tiền bẩn được “rửa” trên phạm vi toàn cầu. Đằng sau con số khổng lồ ấy, một vấn đề đáng lo ngại là hệ thống tài chính thế giới đang bị bào mòn bởi một thế hệ tội phạm mới được trang bị trí tuệ nhân tạo, sử dụng tiền mã hóa và những kẽ hở pháp lý xuyên biên giới.

Bóc tách mạng lưới do thám cộng đồng tại Anh

Bóc tách mạng lưới do thám cộng đồng tại Anh

Một sĩ quan Lực lượng Biên phòng Anh cùng một quan chức thương mại Hồng Kông tại London đã bị tòa án kết tội liên quan hoạt động gián điệp và theo dõi những người bất đồng chính kiến dưới vỏ bọc “cảnh sát ngầm”.

Bí ẩn “nữ thánh chiến”

Bí ẩn “nữ thánh chiến”

Trong nhiều năm, phụ nữ trong các tổ chức thánh chiến thường được nhìn nhận như “cô dâu thánh chiến”, họ vừa đảm nhiệm hậu cần hoặc thực hiện đánh bom liều chết. Tuy nhiên, hiện nay cách nhìn này không còn chính xác.

Điệp viên Lovchikov và cuộc “hội ngộ bất ngờ” ở Rotterdam

Điệp viên Lovchikov và cuộc “hội ngộ bất ngờ” ở Rotterdam

Thượng úy Vasily Lovchikov bất ngờ nhận lệnh triệu tập tới sở chỉ huy quân đoàn ở Blagoveschensk. Tại đây, ông có cuộc gặp riêng với một đại tá hải quân, người được cho là phái viên của Tổng cục Tình báo Bộ Tổng tham mưu (GRU) từ Moscow đến để tuyển chọn nhân sự cho Học viện Ngoại giao Quân sự. Trước sự ngỡ ngàng của Vasily về cơ hội đào tạo và làm việc ở nước ngoài, vị đại tá trực tiếp đưa ra lời đề nghị mời ông tham gia kỳ thi tuyển sinh.

Oleg Lyalin: Điệp viên KGB và vụ đào tẩu làm rung chuyển London

Oleg Lyalin: Điệp viên KGB và vụ đào tẩu làm rung chuyển London

Một cuộc tình, một vụ bắt giữ vì lái xe trong lúc say rượu và quyết định đào tẩu của một sĩ quan KGB đã dẫn tới một trong những vụ trục xuất nhân viên tình báo lớn nhất thời Chiến tranh Lạnh. Tháng 9/1971, Anh trục xuất 105 quan chức Liên Xô bị nghi hoạt động tình báo; Moscow đáp trả bằng việc trục xuất 18 nhân viên ngoại giao Anh. Nhưng đằng sau vụ bê bối tưởng như bắt đầu từ một cuộc say rượu ấy là cả một chiến dịch phản gián đã được MI5 chuẩn bị từ nhiều năm trước.

Jos Leijdekkers- Kẻ làm chao đảo hai châu lục

Jos Leijdekkers- Kẻ làm chao đảo hai châu lục

Dư luận quốc tế vẫn còn xôn xao trước tin Ủy ban Châu Âu (EC) ngừng mọi hoạt động viện trợ Sierra Leone từ ngày 1-10-2026. Trước đó Liên minh Châu Âu (EU) có kế hoạch viện trợ quốc gia Tây Phi 18 triệu euro vào năm 2026 và 20,5 triệu euro vào năm 2027. Lý do được EC đưa ra là chính phủ Sierra Leone từ chối trục xuất ông trùm ma túy Jos Leijdekkers về Hà Lan.

Con đường biến bác sĩ trẻ trở thành “siêu trộm”

Con đường biến bác sĩ trẻ trở thành “siêu trộm”

Sau khi đột nhập liên tiếp 3 tiệm vàng lấy trộm tài sản có trị giá hơn 5 tỷ đồng, Nguyễn Duy Nhật (sinh năm 1966, trú tại phường Thanh Thủy, TP Huế, thời điểm gây án là bác sĩ khoa Đột quỵ, Bệnh viện Trung ương Huế) mới sa lưới Công an. Nhìn lại hành trình đột nhập 3 tiệm vàng để lấy trộm tài sản, mới thấy được vị bác sĩ đã lên kế hoạch từng chi tiết và phương thức, thủ đoạn như những tên “siêu trộm” chuyên nghiệp…

Hải quân Anh sử dụng tàu bẫy trong Thế chiến I và II

Hải quân Anh sử dụng tàu bẫy trong Thế chiến I và II

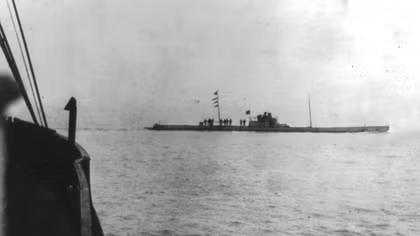
Trong Thế chiến thứ nhất, người Anh đã sử dụng các tàu bẫy để chống lại tàu ngầm Đức. Bước sang Thế chiến thứ hai, Bộ Hải quân Anh quyết định khôi phục chiến thuật này. Liệu đây có phải là một quyết định sáng suốt? Câu trả lời đã được thể hiện qua trận hải chiến diễn ra vào ngày 29/6/1940 giữa một tàu ngầm Đức và một tàu bẫy của Anh.

Scientology và cộng đồng tình báo Mỹ

Scientology và cộng đồng tình báo Mỹ

Từ lâu, dư luận biết khá nhiều về mối quan hệ đặc biệt giữa Giáo hội Scientology với cộng đồng tình báo Mỹ. Sâu xa Scientology còn có mối quan hệ phức tạp, bí mật với giới quyền lực và bộ máy tình báo phương Tây. Chủ đề đặc biệt này vừa được tạp chí trực tuyến Nga Lưu trữ Lịch sử gián điệp (EAH) cập nhật.

Những dấu vết trong nghi án tình báo Anh

Những dấu vết trong nghi án tình báo Anh

Điều gì đã khiến những liên lạc, thông tin về mục tiêu và các bước chuẩn bị bị cáo buộc trở thành đầu mối của một cuộc điều tra an ninh? Vụ truy tố Joshua Cammidge đang làm lộ những dấu vết dẫn tới một mắt xích trong nghi án tình báo tại Anh.

Leonid Shevchenko - điệp viên hai mang ba lần phản bội Tổ quốc

Leonid Shevchenko - điệp viên hai mang ba lần phản bội Tổ quốc

Trung tâm Quan hệ Công chúng thuộc Cơ quan An ninh Liên bang Nga (FSB) vừa công bố các tài liệu đã được giải mật của Cục An ninh Liên bang Nga tỉnh Kursk, liên quan đến hồ sơ vụ án hình sự đối với Leonid Shevchenko, sinh năm 1922, kẻ bị kết án về tội phản quốc trong những năm chiến tranh và tội hoạt động gián điệp sau chiến tranh.

Cuộc đua giữa tàu ngầm Nga và đội săn ngầm từ trên cao của NATO

Cuộc đua giữa tàu ngầm Nga và đội săn ngầm từ trên cao của NATO

Kể từ khi Chiến tranh lạnh kết thúc, khả năng tác chiến chống tàu ngầm của Khối quân sự NATO đã suy yếu đáng kể do việc giảm đầu tư và thay đổi ưu tiên. Tuy nhiên, trước sự gia tăng các cuộc tuần tra bằng tàu ngầm của Nga - đặc biệt là các tàu lớp Borei và Yasen tiên tiến - gần biên giới các nước NATO và ở các vùng biển chiến lược như Biển Baltic, Bắc Cực, Bắc Đại Tây Dương và Địa Trung Hải đã khiến các đồng minh châu Âu lo ngại.

Về 2 quả bom nhiệt hạch trong vụ tai nạn Broken Arrow

Về 2 quả bom nhiệt hạch trong vụ tai nạn Broken Arrow

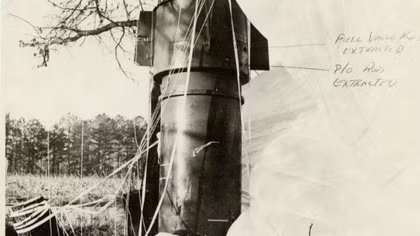
Cách đây hơn 65 năm, rạng sáng ngày 24/1/1961, một vụ tai nạn máy bay kinh hoàng diễn ra, khiến máy bay ném bom B-52 của Không quân Mỹ (USAF) văng ra hai trái bom nhiệt hạch xuống North Carolina nhưng chưa kích nổ. Sự may mắn tình cờ này đã cứu nước Mỹ khỏi thảm họa “gậy ông đập lưng ông”.

Stanley Weyman: Từ mạo danh đến hào quang quyền lực

Stanley Weyman: Từ mạo danh đến hào quang quyền lực

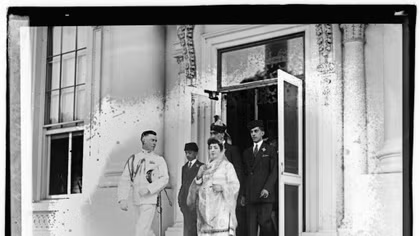
Khuôn viên Nhà Trắng, Washington D.C., một ngày cuối tháng 7/1921. Trong bức ảnh chụp chính thức hôm đó, một người đàn ông trong lễ phục trắng đứng cạnh một người phụ nữ được báo chí Mỹ khi đó gọi là Công chúa Fatima của Afghanistan và đoàn tùy tùng, ngay sau cuộc tiếp kiến Tổng thống Warren G. Harding. Trên ngực người đàn ông ấy lấp lánh những tấm huân chương. Bức ảnh nhanh chóng xuất hiện trên báo chí Mỹ. Ít lâu sau, một lá thư khiếu nại gửi tới Bộ Ngoại giao Mỹ bắt đầu kéo sập vai diễn ấy. Người đàn ông trong ảnh không giữ bất kỳ chức vụ nào ở bộ trên, mà chỉ là một kẻ giả danh đến từ Brooklyn, chưa học xong trung học.

Vì sao Mỹ mất 20 năm vẫn không thể đánh bại Taliban?

Vì sao Mỹ mất 20 năm vẫn không thể đánh bại Taliban?

Tháng 10/2001, Mỹ cùng các đồng minh mở chiến dịch quân sự tại Afghanistan với mục tiêu truy quét Al-Qaeda và buộc Taliban giao nộp Osama bin Laden. Chỉ trong vài tuần, chính quyền Taliban sụp đổ, Kabul thất thủ. Nhưng chiến thắng đấy không khép lại cuộc chiến. 20 năm sau, khi quân đội Mỹ và NATO rời Afghanistan, Taliban trở lại thủ đô. Từ một chiến dịch chống khủng bố có mục tiêu tương đối rõ, Washington đã bước vào cuộc chiến kéo dài hai thập niên. Vì sao một lực lượng từng bị đánh bật khỏi quyền lực lại có thể trở lại sau 20 năm?

Một góc KGB qua lời kể của Aleksei M. Kozlov

Một góc KGB qua lời kể của Aleksei M. Kozlov

Đây là cuộc phỏng vấn đặc biệt diễn ra ngày 20/12/2009 giữa Anh hùng, Đại tá KGB Aleksei M. Kozlov với tờ Izvestia của Nga về hoạt động quy mô toàn cầu của “Cục S” hay còn gọi là “Cục tình báo bất hợp pháp” trong thời gian Chiến tranh Lạnh.

Mossad tiếp cận cựu Tổng thống Iran Ahmadinejad như thế nào?

Mossad tiếp cận cựu Tổng thống Iran Ahmadinejad như thế nào?

Tháng 5/2026, tờ The New York Times (NYT) khẳng định rằng Israel và Mỹ có kế hoạch thay đổi chế độ tại Iran - và cựu Tổng thống Mahmoud Ahmadinejad sẽ là người lên lãnh đạo đất nước. Vào thời điểm đó, bài báo nghe có vẻ khá hoang đường. Nhưng mới đây, NYT đã tiến xa hơn nhiều. Trong một bài phóng sự điều tra mới, các nhà báo của NYT đã kể lại câu chuyện về chiến dịch kéo dài nhiều năm của tình báo Israel nhằm tiếp cận ông Ahmadinejad.

Cái giá của nạn phân biệt chủng tộc

Cái giá của nạn phân biệt chủng tộc

Ngày 17/7/1944 đã xảy ra một thảm họa tồi tệ nhất trên đất Mỹ trong thời kỳ Thế chiến II. Mặc dù các cuộc điều tra không thể xác định được thủ phạm, nhưng rõ ràng một trong những nguyên nhân chính gây ra biến cố đã cướp đi sinh mạng của hàng trăm người này chính là chế độ phân biệt chủng tộc trong Lực lượng Hải quân Mỹ.