Điểm yếu Aurora
Vụ tấn công mạng gây thiệt hại nặng nề cho Hãng Sony Pictures Entertainment mới đây dẫn đến việc cộng đồng chuyên gia an ninh mạng cũng như các nhà hoạch định chính sách phải gióng lên hồi chuông báo động về sự hiện hữu của "chiến tranh mạng"!
Trong những ngày gần đây, Thượng nghị sĩ Mỹ John McCain tuyên bố sự kiện Sony chính là "chiến tranh mạng" đầu tiên nhằm vào Mỹ. Trong 3 tháng qua, giới chức Washington cũng gia tăng cảnh báo về khả năng hacker triển khai các cuộc tấn công mạng vào cơ sở hạ tầng trọng yếu của Mỹ.
Tháng 10/2014, Đội Ứng cứu khẩn cấp hệ thống mạng kiểm soát công nghiệp (ICS-CERT) trực thuộc Bộ An ninh Nội địa Mỹ (DHS) phát đi cảnh báo đầu tiên về nguy cơ tấn công mạng cơ sở hạ tầng quốc gia, đồng thời đề cập đến những phần mềm độc hại như BlackEnergy dùng để phá hoại các hệ thống kiểm soát công nghiệp.
Ngày 20/11/2014, Đô đốc Michael Rogers - Giám đốc Cơ quan An ninh Quốc gia Mỹ (NSA) kiêm lãnh đạo Bộ chỉ huy Không gian Mạng Mỹ (USCYBERCOM) - báo cáo trước Ủy ban Tình báo chọn lọc Hạ viện về nguy cơ những nhóm hacker được chính quyền bảo trợ sử dụng phần mềm độc hại và các cuộc tấn công mạng mở rộng để xâm nhập, nghiên cứu và làm tê liệt cơ sở hạ tầng trọng yếu của Mỹ, đặc biệt là mạng lưới điện quốc gia.
 |
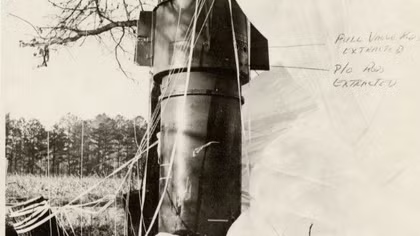
| Video về máy phát điện diesel sử dụng trong dự án Aurora. |
Đứng đầu danh sách các mục tiêu của cuộc tấn công làm tê liệt hoạt động là mạng lưới điện nhạy cảm và rộng lớn của Bắc Mỹ. Tháng 10/2014, Michael Rogers cũng có đánh giá về an ninh mạng lưới điện nước Mỹ trong cuộc họp với các giám đốc điều hành trong lĩnh vực năng lượng. Rogers nói rằng cơ sở hạ tầng năng lượng nước Mỹ không được thiết kế để đứng vững trước "chiến tranh mạng".
Theo Rogers thì: "Năng lượng… đó là một trong những mảng mà tôi quan ngại nhất". Tuy nhiên, đối với những chuyên gia an ninh mạng từng làm việc trong lĩnh vực năng lượng thì cảnh báo như thế chẳng có gì là mới. Thật ra, loại cảnh báo này đã xuất hiện từ một hai năm trước.
Để hiểu được sự lo lắng hiện nay về việc dễ bị tấn công của mạng lưới điện nước Mỹ, chúng ta cần quay trở về tháng 3/2007 với cuộc thử nghiệm ít được biết đến có tên mã là Aurora được tiến hành tại Viện Thí nghiệm Quốc gia Idaho (INL) dưới sự tài trợ và phối hợp từ DHS.
Trong dự án Aurora nhằm tìm hiểu xem cuộc tấn công mạng có thể phá hủy các bộ phận của lưới điện quốc gia như thế nào, DHS tạo ra thiết bị phát điện diesel 2,5 megawatt. Kế đến, nhóm nhà nghiên cứu INL tấn công từ xa phần mềm công nghiệp kiểm soát hệ thống rơ-le bảo vệ, một loại ngắt mạch điện bảo vệ thiết bị có giá trị trước sự thay đổi năng lượng bất thường nguy hiểm.
 |
| Chuyên gia làm việc tại Viện Thí nghiệm Quốc gia Idaho (INL). |
Trong thử nghiệm, phần mềm điều khiển hệ thống rơ-le đóng và mở hết sức nhanh, tạo ra tình trạng gọi là không đồng bộ hay nghịch pha. Thử hình dung chuyện gì sẽ xảy ra khi chúng ta lái ôtô trên đường cao tốc với tốc độ hơn 100km/giờ rồi đột ngột cho động cơ hoạt động đảo chiều.
Trong thử nghiệm Aurora, thiết bị phát điện chính là động cơ ôtô. Video về thử nghiệm Aurora cho thấy thiết bị phát điện rung lên bần bật, gầm rú, các bộ phận nhỏ bắn liên tục ra ngoài và cuối cùng bốc khói. Hậu quả này được gọi là "điểm yếu Aurora".
Ngày 3/7/2014, DHS buộc phải tiết lộ dự án mật Aurora theo yêu cầu từ FOIA (Luật tự do thông tin). Thử nghiệm của INL chứng minh những cuộc tấn công mạng từ xa gây thiệt hại vật chất là điều rất hiện thực. Và, sau khi dự án Aurora được tiết lộ, Quốc hội Mỹ lên tiếng kêu gọi các công ty dịch vụ công cộng phải bảo đảm an ninh cho các hệ thống của mình trước nguy cơ từ "chiến tranh mạng".
Sau đó, Ủy ban Điều hành năng lượng Liên bang (FERC) trực thuộc Bộ Năng lượng Mỹ (DOE) và Tập đoàn Bảo đảm độ an toàn điện Bắc Mỹ (NERC) đã phối hợp giám sát sự phát triển các tiêu chuẩn an ninh mạng cho các công ty năng lượng đồng thời yêu cầu họ cập nhật thường xuyên thông tin về những nỗ lực phòng tránh "điểm yếu Aurora" của mình!
Đội ngũ chuyên gia FERC cũng đã tiến hành nhiều cuộc thanh kiểm tra đối với 30 công ty dịch vụ công cộng về nỗ lực đối phó với "điểm yếu Aurora" và phát hiện 23 công ty trong số đó gặp thất bại.
Nguy cơ từ sự quản lý và hệ thống điều hành
Những gì xảy ra tiếp theo là sự tranh luận căng thẳng giữa chuyên gia lĩnh vực năng lượng và giới chức phụ trách cơ sở hạ tầng trọng yếu. Các công ty dịch vụ công cộng đánh giá dự án Aurora là đáng quan tâm và bắt đầu kiểm tra điểm yếu nằm sâu trong cơ sở hạ tầng của mình dựa vào những gì mà giới chuyên gia an ninh đã chứng minh.
Scott Aaronson, Giám đốc Chính sách An ninh quốc gia Viện Điện Edison (EEI), tổ chức đại diện cho các công ty điện lực của các nhà đầu tư Mỹ, phát biểu: "Aurora là dự án đánh giá điểm yếu được chia sẻ rộng rãi trong cộng đồng và chúng tôi có trách nhiệm cải thiện những hệ thống có sai sót".
Gerry Cauley, Chủ tịch và là Giám đốc điều hành NERC cho rằng: "Hiện nay, tuyệt đại đa số các nhà điều hành lưới điện Bắc Mỹ cho biết, họ đã loại trừ hoàn toàn mọi nguy cơ an ninh mạng mà dự án Aurora đặt ra hay Aurora không tác động đến các hệ thống của họ".
Nhưng, một số chuyên gia an ninh mạng trong ngành công nghiệp điện không tin vào các tuyên bố như thế. Ví dụ như Joe Weiss, người 40 năm hoạt động trong lĩnh vực năng lượng và có kinh nghiệm 15 năm về vấn đề nguy cơ an ninh mạng trong lĩnh vực năng lượng, được đánh giá là một trong những chuyên gia hàng đầu của Mỹ về an ninh mạng lưới điện quốc gia.
 |
| IS đe dọa tấn công lưới điện quốc gia Mỹ. |
Mối lo ngại của Joe Weiss là các công ty dịch vụ công cộng cũng như giới chức ở NERC và EEI thật ra đang xem nhẹ dự án Aurora. Hiện nay, với sự phát hiện mã độc như BlackEnergy, Joe Weiss và Perry Oederson - giám đốc chương trình an ninh các hệ thống kiểm soát (CSSP) của DHS khi dự án Aurora được tiến hành - cho rằng ngành dịch vụ công cộng nên quan tâm nhiều hơn nữa đến các cuộc tấn công phá hoại theo kiểu Aurora.
Nhưng, giới chức ngành công nghiệp điện không đồng tình với ý kiến này. Gerry Cauley nói: "Cho đến nay, chưa có báo cáo nào về việc mã độc BlackEnergy xâm nhập các hệ thống máy phát điện và điều hành mạng lưới điện quốc gia".
Trong khi đó, Roger Thompson, Giám đốc nghiên cứu bảo mật Công ty AVG Technologies, cho biết Internet tạo điều kiện cho hacker tấn công các cơ sở hạ tầng quốc gia, và rất có khả năng bọn chúng lợi dụng lỗi bảo mật trong ứng dụng Microsoft Office để tấn công hệ thống mạng kiểm soát lưới điện quốc gia Mỹ, bất chấp việc Microsoft liên tục khắc phục lỗi.
Hiện nay, giới chức ngành công nghiệp điện tin rằng mối đe dọa chủ yếu nằm ở vấn đề quản lý và điều hành. Viện Công nghệ Massachusetts (MIT) cho rằng chính quyền Mỹ nên chỉ định ra một cơ quan duy nhất chịu trách nhiệm về công nghiệp điện để có sự điều tiết thích hợp hơn là phân tán ra cho các cơ quan địa phương, bang và liên bang.
Các chuyên gia cũng cảnh báo tin tặc không chỉ sử dụng phần mềm độc hại để tấn công lưới điện quốc gia mà còn hướng đến mục tiêu khác như là hệ thống cung cấp nước sạch hay xử lý nước thải v.v…
Nguy cơ lớn nhất hiện nay là các công nghệ kiểm soát từ xa dễ tạo lỗ hổng cho tin tặc khai thác. Tom Donahue, chuyên gia phân tích của Cục Tình báo trung ương Mỹ, cho biết năm 2008 đã xảy ra ở một số nước các vụ hacker đột nhập hệ thống máy tính kiểm soát lưới điện để yêu cầu một số tiền lớn từ chính quyền.
Điểm yếu của lưới điện quốc gia Mỹ trước nguy cơ tấn công khủng bố càng bộc lộ rõ hơn khi các công ty năng lượng chuyển dời hệ thống nội bộ kiểm soát thiết bị phát điện và phân phối sang SCADA, tức hệ thống điều khiển giám sát và thu thập dữ liệu từ xa về sự vận hành lưới điện của Mỹ. Công nghệ mang đến hiệu quả lớn lao hơn vì cho phép nhân viên điều khiển thiết bị từ xa nhưng SCADA có thể được xâm nhập thông qua Internet hay đường dây điện thoại.
Dan Kaminsky, chuyên gia an ninh mạng của Mỹ, nhận định hệ thống SCADA ngày càng được sử dụng nhiều trên thế giới nhưng cho đến nay vẫn chưa có được biện pháp bảo vệ an ninh thích hợp. Theo Kaminsky, số vụ xâm nhập vào SCADA tuy chưa nhiều song sự mất kiểm soát lưới điện quốc gia sẽ dẫn đến những thiệt hại không nhỏ về kinh tế.
Ví dụ, vào giữa năm 2011, chính quyền Mỹ đã có cảnh báo về phần mềm SCADA do Công ty Sunway ForceControl Technology của Trung Quốc sản xuất chứa hai lỗ hổng cho phép tin tặc không cần kỹ năng cao cũng có thể lợi dụng để tấn công từ xa. Phần mềm SCADA của Sunway được sử dụng chủ yếu ở Trung Quốc.
Song Sunway cũng có nhiều khách hàng tại một số quốc gia khác như Mỹ và châu Âu. Ngoài ra, chuyên gia an ninh mạng Luigi Auriemma của Italia cũng nói rằng đã phát hiện rất nhiều lỗ hổng trong hệ thống SCADA của Siemens cũng như một số công ty khác.
Các nghiên cứu mới đây cho thấy nước Mỹ sẽ chìm trong đêm đen ít nhất 18 tháng nếu hacker làm tê liệt chỉ 9 trong số 55.000 trạm truyền tải điện quốc gia. Một cuộc điều tra mới đây của FoxNews.com cũng đề cập đến khả năng này, dựa vào nghiên cứu trước đó từ FERC.
Cựu Chủ tịch FERC Wellinghoff đã nhắc đến vụ tấn công hồi tháng 4/2013 nhằm vào Trạm truyền tải Điện và Gas Thái Bình Dương (PGE) ở Metcalf, bang California kéo dài 52 phút đã làm 17 máy biến thế ngưng hoạt động được. Do đó, các biện pháp an ninh bảo vệ lưới điện quốc gia đang là mối quan tâm hàng đầu của giới chuyên gia an ninh mạng. Ví dụ, Công ty điện lực Dominion Ressources Inc. ở bang Virginia đã đầu tư 300 - 500 triệu USD để cải thiện hệ thống an ninh.
Theo một báo cáo mới đây từ freebeacon.com, sau ít nhất 8 "báo cáo về sự xâm nhập các công ty điện lực ở New Yersey" từ tháng 10/2013 đến tháng 1/2014, Trung tâm Tình báo tác chiến khu vực (ROIC) cũng đã nhanh chóng phát đi cảnh báo về "điểm yếu" của lưới điện quốc gia Mỹ.
Mới đây một thông tin đáng sợ hơn được phát đi từ Frank Gaffney, người sáng lập và là Chủ tịch Trung tâm về Chính sách An ninh (CSP) ở Washington DC., cho biết một nhóm gọi là "thánh chiến lưới điện" thuộc tổ chức Nhà nước Hồi giáo tự xưng có thể sẽ tấn công mạng lưới điện quốc "yếu kém" của Mỹ!