- APT33 và năng lực tình báo mạng của Iran
- Phát triển lý luận, nghệ thuật tình báo mang đặc sắc, phong cách Việt Nam
- Tình báo mạng Europol săn tìm các tài khoản liên quan đến IS
Tổng hành dinh tình báo của Microsoft
“Họ (Microsoft) tấn công mỗi giờ trong ngày”, dẫn lời khẳng định của ông James Lewis, phó chủ tịch tại Trung tâm nghiên cứu chiến lược và quốc tế Mỹ (CSIS). Chiến công mới nhất của Microsoft trước đối thủ đáng gờm Amazon trong một thương vụ hợp đồng quân sự siêu béo bở đã làm hé lộ một bộ não chuyên thu thập tin tình báo quan trọng nhất thế giới đặt trụ sở trong một cánh rừng bên ngoài thành phố Seattle.
 |
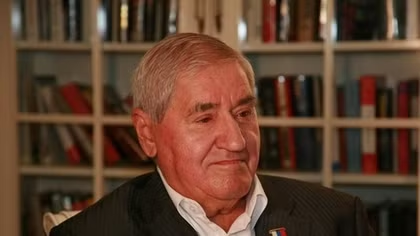
| Ông John Lambert, nhà sáng lập và quản lý Trung tâm tình báo đe dọa Microsoft (MSTIC). Ảnh nguồn: Microsoft. |
Thường thì công tác chịu trách nhiệm cho an ninh quốc gia chủ yếu hoạt động ở Washington DC. Tuy nhiên, nằm ở một góc của tiểu bang Washington, đang có rất nhiều các kỹ sư và nhà phân tích tình báo chuyên trách giám sát và ngăn chặn các tin tặc (do các chính phủ tài trợ) đến từ khắp nơi trên thế giới.
Các thành viên này gọi chung bằng cái tên là Trung tâm tình báo đe dọa Microsoft (MSTIC), họ tập trung vào các mối đe dọa sau: 1 nhóm chịu trách nhiệm đối phó các tin tặc từ Nga có mã danh Strontium; 1 nhóm chuyên giám sát các tin tặc từ CHDCND Triều Tiên với mã danh Zinc; và một nhóm chuyên trách theo dõi các tin tặc từ Iran với mã danh Holmium.
MSTIC theo dõi hơn 70 nhóm đe dọa như thế từ nước ngoài, ngoài ra còn có nhiều nhóm tin tặc vô danh khác. Tổng hành dinh Microsoft là một mê cung vô cùng rộng lớn và có cơ cấu như một cơ quan chính phủ, bên trong nó gồm có hàng trăm tòa nhà cùng hàng ngàn nhân viên làm việc.
Cơ chế tấn công và phòng thủ lợi hại
John Lambert đã làm việc cho hãng Microsoft kể từ năm 2000, khi thực tế an ninh mạng trở nên cấp thiết và thành lập đầu tiên cho cả Washington DC cũng như tổng hành dinh Washington của Microsoft. Sau đó, Microsoft là một công ty quyền lực nắm độc quyền phần mềm PC, và tại thời điểm đó mới chợt nhận ra tầm quan trọng của internet.
Trong khi Windows XP càn quét cả thế giới thì nó vẫn để lộ nỗi bất an dựng tóc gáy. MSTIC chứng kiến một chuỗi những thất bại an ninh to lớn và đáng xấu hổ bao gồm các loại sâu máy tính tự sao chép như Code Red và Nimda. Những thất bại đã tác động đến nhiều thành viên chính phủ của Microsoft và các khách hàng khối tư nhân, gây nguy hiểm cho hoạt động kinh doanh cốt lõi của hãng.
Cho mãi đến năm 2002, khi tỷ phú Bill Gates gửi bản ghi nhớ nổi tiếng của mình nhằm thúc giục niềm tin vào máy vi tính, thì cuối cùng ông Lambert cũng bắt đầu vật lộn với an ninh mạng. Và đó cũng là khi Lambert bắt đầu mê mẩn với khía cạnh tấn công mạng.
Lambert nhấn mạnh với các nhà báo: “Để bảo vệ tốt, quý vị phải có khả năng tấn công. Phải có tư duy tấn công, quý vị không nghĩ được gì về cách phòng thủ nếu như không biết cách tạo ra việc tấn công ai đó”.
Sau khi nhìn thấy các chiến dịch tin tặc do chính phủ Mỹ hậu thuẫn tăng lên, ông Lambert liền sử dụng tư duy tấn công này nhằm giúp thúc đẩy những thay đổi căn bản trong cách tiếp cận vấn đề của Microsoft. Mục tiêu tấn công của Microsoft là “đánh êm, rút gọn”, di chuyển “tàng hình” trong thế giới các tay tin tặc lão làng mà vẫn không bị phát hiện, đó là cái mà Microsoft có thể thấy mọi thứ.
John Lambert nhớ lại: “Siêu năng lực của Microsoft là gì?”. Câu trả lời là hệ điều hành và các phần mềm khác của Windows, chúng có mặt ở khắp mọi nơi, trao một thứ công cụ cho Microsoft có thể “đánh hơi” những chuyện gì đang xảy ra ở bất kỳ đâu trên mạng.
Đặt trong lĩnh vực quân sự thì quyền lực ngầm này có một lợi thế vô song. Các sản phẩm của hãng Microsoft gồm có các hệ thống Báo cáo lỗi Windows, chúng được xây dựng nhằm cố gắng hiểu về các loại rệp và sự cố thông qua phương pháp đo từ xa, hay hiểu nôm na là cách thu thập dữ liệu từ bất kỳ phần cứng hay phần mềm nào do hãng Microsoft sử dụng.
Nhưng chính ông Lambert và các nhóm an ninh đã lợi dụng hệ thống đo từ xa thành bộ công cụ an ninh mạnh mẽ. Ngày trước, các đội bảo mật thường phải đi khắp thế giới để tìm ra các loại máy được nhắm mục tiêu cụ thể, sao chép các ổ đĩa cứng, và từ từ khám phá các sự cố.
Song giờ đây, Microsoft dễ dàng tiếp cận với các loại máy đó. Hầu như mọi sự cố và hành vi không mong đợi sẽ được báo cáo đều đặn cho Microsoft, chúng được sắp xếp thông qua dữ liệu khối và thường tìm thấy phần mềm độc hại trước các đơn vị khác.
 |
| Tổng hành dinh Redmond của Microsoft, với diện tích hơn 8 triệu dặm vuông, đây là nơi làm việc của hơn 5 vạn người. Ảnh nguồn: Microsoft. |
Một phần mềm độc hại nổi tiếng tên là Thỏ Xấu (Bad Rabbit), năm 2017 nó giả làm bản cập nhật Adobe Flash và sau đó đã “thổi bay” ổ cứng của nạn nhân, Microsoft không nao núng khi đã biến điểm yếu thành sức mạnh. Chỉ trong vòng 14 phút sau khi tung ra, các thuật toán học máy đã xuyên qua dữ liệu và nhanh chóng bắt đầu hiểu được mối đe dọa. Windows Defender bắt đầu tự động chặn mối đe dọa ngay trước khi con người biết được chuyện gì đang xảy ra.
Ông Jake Williams, cựu thành viên của Cục An ninh quốc gia Mỹ (NSA) và nay là nhà sáng lập hãng an ninh mạng Rendition infosec, giải thích: “Đó là thứ mà Microsoft khẳng định sự độc quyền: tầm nhìn và dữ liệu. Dữ liệu mà không ai có xoay quanh việc nhìn thấy các ứng dụng gặp sự cố tại hệ điều hành và lớp phần mềm. Ngay cả sự cố thuộc về bên thứ 3, họ đã có ngay phép đo từ xa (viễn trắc). Ngay khi quý vị nhận thấy các mục tiêu bị khai thác thì Microsoft đã có khả năng biết được trước tiên bằng phép đo từ xa. Viễn trắc biến mọi cỗ máy và sản phẩm của Windows thành một nguồn cung cấp dữ liệu và nhật ký của Microsoft, phản ứng ngay tức khắc và trên toàn cầu đối với bất kỳ thứ gì không bình thường.Microsoft thấy những thứ mà chưa ai phát hiện ra. Lấy ví dụ như, chúng tôi thường thấy các nội dung có IP độc hại trong Office 365 có gắn cờ của Microsoft, nhưng lại không thể nhìn thấy nó ở bất kỳ đâu suốt nhiều tháng”.
Đón đầu đinh tặc
Mạng đe dọa hoạt động tình báo, và các chuyên gia tin tặc có thể sử dụng nó để khiến cho đối phương trở nên bối rối hơn. Để đạt thế thượng phong, MSTIC bao gồm các cựu điệp viên và các nhà điều hành tình báo chính phủ (những người từng kinh qua các vị trí ở những nơi “máu mặt” như Fort Meade (ngôi nhà của NSA) và Bộ chỉ huy mạng Hoa Kỳ (USCybercom) sẽ ngay tức khắc chứng tỏ vai trò của họ cho Microsoft.
MSTIC đặt tên cho rất nhiều mối đe dọa, nhưng địa chính trị là thứ rối như tơ vò: Trung Quốc và Mỹ, 2 tay chơi quan trọng trong không gian mạng và cũng là 2 nền kinh tế lớn nhất thế giới, hầu như rất khó đoán so với các quốc gia có tiềm lực mạng như Iran, Nga và CHDCND Triều Tiên.
Ông Tanmay Ganacharya, người dẫn đầu nhóm nghiên cứu bảo vệ mối đe dọa tân tiến ở Microsoft Defender, hiện đang áp dụng khoa học dữ liệu vào hàng loạt tín hiệu nhằm tạo ra vô số lớp phòng thủ mới.
Ông Ganacharya giải thích: “Chúng tôi có mọi sản phẩm mà khách hàng cần, mọi cảm biến mang lại các tín hiệu đúng đắn nhất. Vấn đề là, làm thế nào chúng tôi thật sự đối phó với dữ liệu này?”. Microsoft cũng như những người khổng lồ công nghệ khác như Google và Facebook, thường xuyên thông báo về các tin tặc có ý đồ nhắm vào chính phủ, cung cấp các mục tiêu 1 cơ hội để tự vệ. Năm ngoái 2018, MSTIC đã ghi nhận khoảng 10.000 khách hàng Microsoft trở thành mục tiêu của các tin tặc chính phủ.
Những mục tiêu mới
Hồi tháng 8-2018, MSTIC đã phát hiện ra cái gọi là “chiến dịch phun mật mẫu”. Các tin tặc đã lấy khoảng 2.700 phỏng đoán đối với mật khẩu các tài khoản có liên quan đến chiến dịch tranh cử Tổng thống Mỹ, quan chức chính phủ, cánh nhà báo và hồ sơ các nhân vật Iran “máu mặt” sống ở nước ngoài. 4 tài sản có nghi vấn về một cuộc tấn công. Các nhà phân tích tại MSTIC đã xác định được các thỏa hiệp dựa trên một hạ tầng theo dõi mà Microsoft nói rằng nó được kiểm soát bởi tổ chức tin tặc Phosphorus của Iran.
Một nhà phân tích mạng giấu tên, cho biết: “Một khi chúng tôi hiểu được hạ tầng của họ - chúng tôi có 1 địa chỉ IP mà phía Phosphorus dùng cho các mục đích độc hại – chúng tôi có thể bắt đầu tìm kiếm các hồ sơ DNS, các domain được tạo ra, nền tảng vận hành. Khi họ quay lại và bắt đầu dùng hạ tầng đó cho một cuộc tấn công, chúng tôi đã nhìn thấy rồi vì đã sớm theo dõi nó, và xem nó như một chỉ dấu về hành vi của diễn viên”.
Sau khi thực hiện công tác trinh sát, tổ chức tin tặc Phosphorus cố gắng khai thác tiến trình khôi phục tài khoản bằng cách sử dụng các số điện thoại có thật. MSTIC đã phát hiện ra Phosphorus và các tổ chức tin tặc do các chính phủ “chống lưng” khác bao gồm Fancy Bear (được cho là từ Nga). Điều khiến Microsoft nâng mức cảnh báo cao hơn mức bình thường đó là khi Phosphorus thay đổi quy trình hoạt động tiêu chuẩn theo sau khi các tổ chức phi chính phủ và các tổ chức trừng phạt.
Khi các chiến thuật thay đổi thì phạm vi cũng phát triển. Chuyên gia phân tích của MSTIC nhấn mạnh: “Điều này không lạ, song lại khác biệt vì phạm vi của tin tặc đã lớn hơn so với những gì chúng tôi từng nhìn thấy trước đó. Và cuối cùng là, các tổ chức tin tặc đang nhắm vào các cá nhân gồm những người chuẩn bị ra tranh cử”.
Theo báo cáo của hãng tin Reuters: Microsoft chỉ đích danh các tin tặc người Iran chuyên nhắm vào các chiến dịch tranh cử tổng thống, nhất là dịp tái tranh cử của ông Donald Trump vào năm 2020.
Các mô hình tình báo mạng tinh vi
Suốt 2 thập kỷ làm việc ở Microsoft, ông John Lambert đã nhìn thấy nhiều công cụ và vũ khí trên không gian mạng đã sinh sôi ở các quốc gia trên thế giới, hàng trăm các tổ chức tội phạm mạng và cả ngành công nghiệp khai thác lậu để bán ra hải ngoại – khách hàng sẵn sàng móc ví để mua cho bằng được.
 |
| Một bức ảnh hiếm hoi bên trong MSTIC. |
Trường hợp đáng lưu tâm là kỳ bầu cử tổng thống Mỹ năm 2016, nhiều tay chơi đã “hack” nhiều đảng phái chính trị, các chiến dịch và các viện chính sách, đó là còn chưa kể bản thân chính phủ có các tổ chức tin tặc. Jason Norton, quản lý dự án chính tại MSTIC, quả quyết: “Hai tay chơi nặng ký (ám chỉ các tin tặc được cho là từ Nga và Trung Quốc) đã ngấm ngầm phá bĩnh trước kỳ bầu cử Tổng thống Mỹ năm 2016. Và giờ đây các quốc gia khác đang ngấm ngầm tìm hiểu sức ảnh hưởng hay tác động trong tương lai. Lĩnh vực ngày một đông đúc”.
Ông Jeremy Dallman từ MSTIC giải thích: “Hiểm họa tấn công mạng giờ đây đã nhãn tiền hơn lúc nào hết. Nó đã xuất hiện trong kỳ bầu cử ở Mỹ năm 2016, ở Đức, ở Pháp. Kỳ bầu cử tổng thống Mỹ năm 2020 hứa hẹn sẽ rất gay cấn”.
Năm 2016, cộng đồng tình báo và cơ quan thi hành luật Mỹ đã xác nhận các phát hiện của CrowdStrike, cũng như sau cuộc điều tra của công tố viên Robert Mueller đã cho rằng các tin tặc Nga đã can thiệp. Với tổng quy mô hơn 1.000 tỷ USD, Microsoft đang tận dụng một lợi thế sẵn có: tai, mắt và phần mềm ở khắp nơi. Chúng là thứ mà ông John Lambert khẳng định là siêu năng lực.