- Mất tiền tỉ vì nhẹ dạ, cả tin
- Mất tiền tỉ vì mua voucher du lịch
- Nhiều khách hàng mất tiền tỉ vì mua căn hộ "ma"
Sai một li, “đi” tiền tỉ!
Đầu tháng 10-2018, Phòng Cảnh sát hình sự Công an TP Hà Nội nhận được đơn trình báo của ông Jang E.S., là Giám đốc Tổng Công ty F. - chuyên về lĩnh vực may mặc - về việc doanh nghiệp này đã bị hacker thâm nhập vào hệ thông email nội bộ, làm thiệt hại hàng chục tỉ đồng.
Với vẻ bàng hoàng không giấu nổi trên khuôn mặt, ông Jang và chị P.T.H., kế toán của Tổng Công ty này kể lại, Tổng Công ty F. vốn là một trong những doanh nghiệp hàng đầu Việt Nam trong lĩnh vực sản xuất các sản phẩm dệt may. Doanh nghiệp này cũng đã có hàng chục năm kinh doanh tại Việt Nam, được nhiều bạn hàng đối tác tin tưởng.
Cũng theo ông Jang, hầu hết nguyên liệu sử dụng trong sản xuất của Tổng Công ty này đều được nhập khẩu từ một số quốc gia châu Á. Do đó, lãnh đạo Tổng Công ty F đã thành lập Công ty F.K, đại diện ở nước ngoài để chuyên việc mua nguyên liệu.
Do là “người một nhà”, lại hoạt động hàng chục năm trong việc mua nguyên vật liệu nên việc trao đổi, liên hệ thực hiện hợp đồng giữa Tổng Công ty F. với công ty con FK diễn ra khá thuận lợi. Khoảng cuối tháng 8-2018, Tổng Công ty F. ký với công ty FK một hợp đồng mua vật liệu với tổng giá trị hơn 10 tỉ đồng. Các nội dung trong hợp đồng cũng như quá trình chuyển tiền đều được trao đổi bằng thư điện tử. Nội dung trong hợp đồng này cũng quy định việc thanh toán tiền sẽ phải thực hiện chậm nhất trong tháng 9-2018.
 |
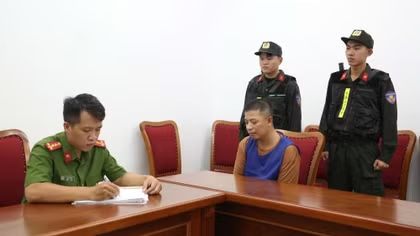
| Một đối tượng trong đường dây hack email của doanh nghiệp để lừa đảo bị cơ quan Công an bắt giữ. |
Giữa tháng 9-2018, chị H. bỗng nhiên nhận được email thông báo rằng việc giao dịch giữa Tổng Công ty F. với công ty con FK không thể thực hiện được, do bị lỗi. Liền sau đó, chị H. nhận được email thông báo tài khoản thanh toán cũ hiện có vấn đề, không thể tiếp tục giao dịch và sẽ có tài khoản mới (được lập tại một quốc gia châu Âu) thay thế.
Tin tưởng vào thông tin trong các email đó, chị H. đã tiến hành thanh toán số tiền mua nguyên liệu trị giá hơn chục tỉ đồng thành nhiều đợt. Nhưng đến cuối tháng 9-2018, phía Công ty F.K đã liên lạc lại với Tổng Công ty F. thông báo rằng họ chưa nhận được một xu nào cả. Qua kiểm tra email của bà P. (đại diện Công ty FK) có dấu hiệu bị hack.
Kỹ sư IT của Công ty F.K rà soát lại toàn bộ các giao dịch thì phát hiện nhiều email của chị H. gửi cho bà P. nhưng bà không nhận được. Ngược lại, những thư trả lời từ bà P. gửi cho chị H. cũng không thành công. Đồng thời cũng xuất hiện những email có địa chỉ khá giống với email của chị H.
Rõ ràng, hacker đã rất cao tay khi nắm được toàn bộ thông tin giao dịch giữa hai bên, đồng thời âm thầm tạo các email giả để khiến cho bên mua và bên bán cứ ngỡ là việc giao dịch đang diễn ra bình thường. Cho đến khi bên bán phát hiện ra sự việc thì đã muộn.
Một vụ việc khác, khoảng đầu tháng 8-2018, một công ty chuyên về lĩnh vực giải trí có trụ sở tại Hà Nội (Công ty A.T) cũng tố cáo lên cơ quan Công an về việc bị lừa đảo chiếm đoạt tài sản. Giữa tháng 9-2018, Công ty A.T có ký hợp đồng với một công ty Hàn Quốc về việc thống nhất mua bản quyền một số bộ phim truyền hình với giá hơn 5 tỷ đồng.
Qua email, giữa Công ty A.T và phía đối tác Hàn Quốc đã thỏa thuận phương thức giao dịch, thống nhất sẽ thanh toán qua chuyển khoản ngân hàng. Cho đến cuối tháng 9-2018, Công ty A.T đã chuyển toàn bộ tiền cho phía công ty của Hàn Quốc. Tuy nhiên, ít ngày sau thì phía công ty đối tác liên lạc lại đề nghị thanh toán. Kế toán của công ty A.T lúc đó mới giật mình, kiểm tra lại thì phát hiện hàng loạt email trao đổi với phía đối tác là giả.
Mới đây nhất, một tổng công ty bảo hiểm có đơn trình báo lên cơ quan Công an về việc họ bị hacker giả mạo thư điện tử chiếm đoạt nhiều tỉ đồng. Theo đó, Tổng Công ty S. có ký hợp đồng với hai đối tác bảo hiểm nước ngoài, thông qua Công ty R. Sau khi việc thương thảo hợp đồng hoàn tất, Tổng Công ty S. đã chuyển cho phía Công ty R. gần 9 tỷ đồng để thanh toán hợp đồng vào một tài khoản thuộc một nước Trung Âu được cho là phía Công ty R. cung cấp.
Tuy nhiên, gần một tháng sau, Công ty R. đã liên hệ với Tổng Công ty S. cho biết họ không trao đổi và cũng không gửi thư điện tử thông báo việc thanh toán phí bảo hiểm như trên. Qua kiểm tra, Công ty R. phát hiện hệ thống email của công ty này đã bị tấn công và các thư điện tử trao đổi về nội dung thanh toán đã bị giả mạo.
 |
| Một đối tượng người nước ngoài đã tổ chức hack nhiều email của doanh nghiệp Việt Nam để lừa đảo. |
Kiểm tra kỹ trước khi chuyển tiền
Một điều tra viên Phòng Cảnh sát hình sự Công an TP Hà Nội phân tích, xảy ra các vụ việc mất tiền tỉ như trên là do các doanh nghiệp thiếu cảnh giác, thiếu các biện pháp phòng ngừa bảo mật khi tham gia kinh doanh trên môi trường Internet. Thủ đoạn của những hacker là thực hiện những cuộc tấn công, xâm nhập vào tài khoản email của “con mồi”, theo dõi nắm bắt các thông tin giao dịch như giấy tờ, hợp đồng mua bán...
Sau khi có thông tin về một hợp đồng giao dịch nào đó (bao gồm hợp đồng ký kết, hóa đơn bản scan... có chữ ký, con dấu của cả hai bên), các đối tượng tạo ra hai tài khoản email giả mạo có tên gần giống với tên tài khoản email của một trong hai công ty, tạm gọi là bên A và bên B. (Ví dụ: nếu tên tài khoản đúng là: ctyts.ltd@gmail.com thì tài khoản giả mạo thường là cty.tsltd@gmail.com (khác nhau ở vị trí dấu chấm); hoặc ctymis.ltd@gmail.com thì email giả mạo thường là ctymjs.ltd@gmail.com - khác nhau ở chữ “i” và “j”).
Tiếp đó, đối tượng sẽ sử dụng tài khoản giả mạo bên B gửi thư tới địa chỉ của bên A thông báo về việc thay đổi tài khoản ngân hàng và yêu cầu bên A chuyển tiền mua hàng vào tài khoản của các đối tượng, kèm theo đó là các giấy tờ, hóa đơn đã được các đối tượng chỉnh sửa, cắt ghép chữ ký, con dấu từ bản scan. Đồng thời, các đối tượng cũng sử dụng tài khoản email giả mạo bên A để gửi email tới bên B thường xuyên nhằm cập nhật về tiến trình công việc, tránh sự liên hệ qua các hình thức khác như gọi điện thoại hay gặp mặt trực tiếp giữa hai bên công ty...
Trong nhiều trường hợp, hacker sau khi đã có được thông tin hợp đồng của hai bên sẽ lập một tài khoản email giả mạo giống như của bên B. Sau đó các đối tượng sẽ ngồi chờ đến bước cuối cùng, khi hai bên thỏa thuận việc thanh toán thì sẽ gửi một email giả là bên B., thông báo cho bên A. tài khoản ngân hàng cũ có trục trặc, đề nghị bên A chuyển vào một tài khoản khác. Trước đó, chúng đã tạo sẵn tài khoản ở một quốc gia thứ ba, có tên công ty trùng với tên công ty của bên B, khiến cho kế toán/giám đốc của đối tác mất cảnh giác.
Từ những vụ việc xảy ra, cơ quan chức năng khuyến cáo các tổ chức, cá nhân những biện pháp phòng ngừa hữu hiệu. Đó là phải giữ cho máy tính không bị nhiễm virus bằng cách sử dụng các phần mềm bản quyền, thường xuyên cập nhật các phiên bản mới của hệ điều hành, tránh sử dụng các phần mềm “crack” (phần mềm bị bẻ khóa), bởi đây là lỗ hổng để tin tặc có thể khai thác thông tin.
 |
| Camera của một ngân hàng ghi lại hình ảnh giúp truy nguyên những giao dịch mờ ám. |
Bên cạnh đó, nên cài đặt tính năng bảo mật hai lớp với email của mình trong trường hợp đăng nhập trên thiết bị lạ, bằng cách gửi mã xác thực qua số điện thoại của cá nhân hoặc gửi mã xác thực qua tài khoản email khác khi đăng ký.
Ngoài ra, để chắc chắn không bị lừa, bị mất tiền, trước khi giao dịch, các tổ chức, cá nhân nên xác nhận với đối tác qua trao đổi trực tiếp điện thoại, hoặc ít nhất qua một biện pháp khác ngoài thư điện tử.
“Các hacker thường có những công cụ rất “mạnh”, chuyên nghiệp để thực hiện việc hack tài khoản. Chính vì vậy các giám đốc doanh nghiệp, kế toán cần phải hết sức cảnh giác mỗi khi thực hiện việc thanh toán hợp đồng. Dù trước đó đã thực hiện thành công cả chục lần, song lần tiếp theo vẫn phải thực hiện việc kiểm tra chéo, liên hệ trực tiếp với đối tác trước khi chuyển khoản” - điều tra viên này nhấn mạnh.
| Ngân hàng cảnh báo tin tặc hack email Mới đây một ngân hàng thương mại lớn của Việt Nam vừa phát đi thông tin cảnh báo khách hàng về việc phát hiện nhiều trường hợp khách hàng cá nhân, doanh nghiệp bị hack tài khoản lừa đảo. Theo đó, thời gian gần đây, một số trường hợp khách hàng chuyển tiền không đến đúng người hưởng do bị “hack email”. Đối tượng lừa đảo sử dụng mạng Internet, đưa thư chào giả mạo, xâm nhập vào hệ thống email của khách hàng hoặc đối tác để thay đổi thông tin về người hưởng trên hợp đồng hoặc phụ lục hợp đồng hay các chứng từ và yêu cầu ngân hàng hỗ trợ đòi lại tiền từ ngân hàng nước ngoài. Hacker thường hướng tới các doanh nghiệp nhỏ và vừa, các công ty yếu về bảo mật, thiếu các quy định về an toàn khi sử dụng email... Tuy nhiên, khả năng đòi lại tiền trong trường hợp giao dịch bị hack email là rất khó do kẻ lừa đảo thường rút tiền ngay hoặc do thủ tục đòi tiền rất phức tạp từ phía các ngân hàng nước ngoài. Vì vậy, để hạn chế rủi ro cho khách hàng khi giao dịch với đối tác nước ngoài qua email, ngân hàng lưu ý khách hàng một số dấu hiệu lừa đảo như sau: Hợp đồng và các giao dịch liên quan đến việc thực hiện hợp đồng đều thực hiện qua email; Bên xuất khẩu và bên nhập khẩu không xác nhận giao dịch bằng các hình thức khác (như điện thoại, fax...); Yêu cầu chuyển tiền thanh toán tới: Một tài khoản mới/khác với số tài khoản hoặc quốc gia mới/khác với quốc gia khách hàng chuyển tiền trước đó; Chỉ dẫn thanh toán vòng vèo như: thanh toán cho người hưởng ở Ý nhưng lại chỉ dẫn thanh toán qua một ngân hàng ở Mỹ và một ngân hàng ở Đức; Yêu cầu việc thanh toán phải nhanh chóng, giữ bí mật, thông tin thanh toán thay đổi đột ngột; Chuyển tài khoản thanh toán từ tài khoản của doanh nghiệp sang tài khoản của cá nhân... Hacker dùng thủ đoạn sửa nội dung hợp đồng ký qua email hoặc bổ sung phụ lục hợp đồng, giả mạo email để thay đổi thông tin “người hưởng” như: Thay đổi tinh vi tên công ty trong thư điện tử (XYZadvertising.com thành XYZaddvertising.com), thay đổi tên miền công ty thành tên miền công cộng (@yahoo.com, @gmail.com) hoặc sửa, chèn thông tin “người hưởng” trên hợp đồng hoặc hóa đơn. Ngân hàng này cũng khuyến cáo khách hàng cần xem xét cẩn thận tất cả các email, đặc biệt là các email yêu cầu chuyển khoản có dấu hiệu khác thường. Thực hiện xác minh khi có bất kỳ chỉ dẫn thay đổi về người hưởng, thông tin về tài khoản, các chỉ dẫn thanh toán khác bằng cách liên hệ ngay với đối tác qua các kênh thông tin tin cậy khác để xác thực thông tin (khuyến khích nhân viên liên hệ trực tiếp với đối tác). |