Những kẻ giăng bẫy
Ngày 24-5, lãnh đạo Phòng Cảnh sát Phòng chống tội phạm về công nghệ cao (PC50) Công an Hà Nội cho biết, đơn vị vừa chuyển hồ sơ và đối tượng Lê Thiên Tứ (SN 1999, ở xã Triệu Tài, huyện Triệu Phong, Quảng Trị), tới Công an tỉnh Quảng Trị để khởi tố, điều tra về hành sử dụng mạng máy tính, mạng viễn thông, mạng Internet hoặc thiết bị số để chiếm đoạt tài sản. Tại thời điểm gây án, Tứ đang là học sinh Trung tâm giáo dục thường xuyên Quảng Trị.
Quá trình điều tra làm rõ, khoảng đầu tháng 10-2015, Tứ lên mạng Internet tìm hiểu phần mềm gián điệp mang tên “XtremeRAT”. Đây là phần mềm có chức năng theo dõi thao tác màn hình máy tính người khác, thu thập các thao tác diễn ra trên bàn phím... rồi chuyển dữ liệu về cho tin tặc. Phần mềm sẽ được cài tự động lên máy tính của bị hại nếu bị hại tải về qua 1 file có mã độc do phần mềm XtremeRAT tạo ra mà người sử dụng không hề biết.
Đối tượng thường để file có mã độc xen lẫn vào file hệ thống của các phần mềm khác nhằm đánh lạc hướng người sử dụng để tải về. Sau đó qua phần mềm XtremeRAT, đối tượng có thể theo dõi thao tác màn hình, thu thập thao tác bàn phím của người sử dụng để đánh cắp các thông tin cần thiết như mật khẩu truy nhập, địa chỉ email, số thẻ tín dụng, các thông tin riêng tư của chủ máy... Từ đó, đối tượng thực hiện ý đồ xấu như chiếm đoạt tài sản mà không bị chủ máy phát hiện.
Sau khi tìm hiểu cách thức sử dụng, cài đặt phần mềm gián điệp XtremeRAT, Lê Thiên Tứ lập một tài khoản Facebook cá nhân mang tên “Vũ Thành Đạt”, vào các diễn đàn trên mạng xã hội Facebook đăng tin, nội dung về Google Adsense (một dịch vụ quảng cáo của Google) có phần mềm chạy quảng cáo, auto spam để cho mọi người liên hệ với Tứ tải phần mềm này về.
Đọc thông tin của Tứ, ngày 17-10-2015, anh Đào Văn Hậu (ở Hà Đông, Hà Nội) sử dụng tài khoản Facebook có tên “Hồ Tiến” đã liên hệ với Facebook “Vũ Thành Đạt” (tức Tứ) để trao đổi về phần mềm mà Tứ đăng tin quảng cáo. Anh Hậu cho biết có đăng ký tài khoản Adsense để khai thác, kiếm tiền từ dịch vụ quảng cáo do Google Adsense trả nên muốn tải phần mềm này về sử dụng.
 |
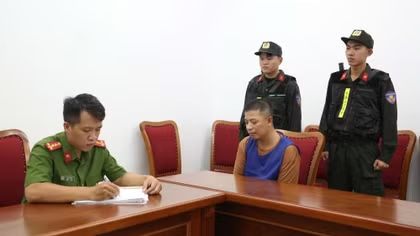
| Đối tượng Lê Thiên Tứ và máy tính cá nhân Tứ sử dụng để thực hiện việc theo dõi, trộm cắp thông tin từ máy tính của bị hại để chiếm đoạt tài sản. |
Tứ cho biết đây là bản dùng thử miễn phí và gửi đường link để anh Hậu tải về máy tính sử dụng. Thực chất đây là phần mềm giả tạo do Tứ tạo ra, có đính kèm 1 file có mã độc để đánh lạc hướng người sử dụng. Sau khi tải phần mềm này theo đường link mà Tứ gửi, anh Hậu không sử dụng được nên trao đổi lại với Tứ (lúc này phần mềm gián điệp đã được cài vào máy mà anh Hậu không biết).
Để lấy trộm tài khoản thư điện tử của anh Hậu nhằm khai thác thông tin cá nhân trong hộp thư, Tứ chủ động xin email của anh Hậu để gửi lại phần mềm khác, mục đích để anh Hậu đăng nhập vào email kiểm tra thư thì Tứ sẽ nắm được thông tin mật khẩu truy nhập của tài khoản email đó.
Ban đầu, anh Hậu cho địa chỉ hộp thư mang tên hoviettien.vt@... để Tứ gửi phần mềm vào. Tứ truy cập vào email này nhưng không thấy tài khoản đăng ký dịch vụ Google Adsense. Kiểm tra thông tin trên máy tính của anh Hậu do phần mềm gián điệp gửi về, Tứ phát hiện anh Hậu còn sử dụng một email khác có tên data.teevn@... nhưng tài khoản email này cũng không đăng ký Google Adsense.
Không trộm cắp được thông tin gì khai thác từ máy tính của anh Hậu, Lê Thiên Tứ lập mưu mới. Tứ lập một tài khoản Facebook khác mang tên “Lê Thiên”, kết bạn với Facebook “Hồ Tiến” của anh Hậu rồi nhắn tin hỏi anh Hậu có rao bán tài khoản Google Adsense nào không? Quả nhiên anh Hậu trúng kế, trả lời Tứ đang rao bán tài khoản Google Adsense sử dụng email tinnhanh60s@... Nắm được thông tin này, Tứ tiếp tục theo dõi máy tính của anh Hậu qua phần mềm gián điệp gửi về. Khi anh Hậu đăng nhập vào tài khoản email “tinnhanh60s@...”, Tứ đã trộm cắp được mật khẩu.
Khai thác thông tin trong tài khoản email này, Tứ biết ngày 21-10-2015, tài khoản Google Adsense “tinnhanh60s” sẽ được Google thanh toán số tiền 1.415 USD qua Western Union, thông tin người thụ hưởng là Đào Văn Hội (ở Thạch Khôi, Hải Dương). Tứ đã đổi mật khẩu truy cập của email “tinnhanh60s”, đồng thời gửi thư cho Google thay đổi thông tin thụ hưởng là Nguyễn Thị Hằng - Quảng Trị (tên mẹ đẻ của Tứ). Ngày 20-10, Tứ đã nhận được mã lệnh chuyển tiền từ Google.
Ngày 22-10-2015, Tứ cùng mẹ là Nguyễn Thị Hằng đến Phòng giao dịch ngân hàng Agribank thị xã Quảng Trị để rút tiền từ Western Union, dùng CMND của mẹ và mã lệnh chuyển tiền nhận được của Google để làm thủ tục và được nhận 30 triệu đồng từ Google chuyển về. Số tiền này thực chất là của anh Đào Văn Hậu được hưởng.
Sau khi nhận đơn trình báo của anh Đào Văn Hậu, Đội 6 Phòng Cảnh sát phòng chống tội phạm sử dụng công nghệ cao (PC50) Công an Hà Nội đã tiến hành điều tra, làm rõ hành vi chiếm đoạt tiền của Lê Thiên Tứ, sau đó bàn giao đối tượng và tài liệu cho Công an tỉnh Quảng Trị xử lý.
Ngày 9-5-2016, Cơ quan CSĐT Công an huyện Triệu Phong, Quảng Trị, đã khởi tố vụ án, khởi tố bị can đối với Lê Thiên Tứ về tội sử dụng mạng máy tính, mạng viễn thông, mạng Internet hoặc thiết bị số để chiếm đoạt tài sản, theo Điều 226b Bộ luật Hình sự.
 |
| Cảnh sát phòng chống tội phạm công nghệ cao truy tìm dấu vết tội phạm trên mạng. |
Theo Đại úy Nguyễn Minh Hoàn, Đội trưởng Đội 6 PC50 Công an Hà Nội, phần mềm gián điệp XtremeRAT mà Lê Thiên Tứ sử dụng để chiếm đoạt tài sản thuộc loại keylogger, có khả năng ghi lại mọi phím bấm mà người dùng đã nhấn trên bàn phím. Tổng hợp kết quả của các tổ hợp phím này, kẻ cài đặt keylogger có thể thu được tin nhắn cá nhân, nội dung email, số thẻ tín dụng và mọi loại mật khẩu của người sử dụng. Đây là một trong những mối cực kỳ nguy hiểm đến bảo mật cá nhân. Một khi đã bị dính virus keylogger có thể dẫn đến tình trạng mất các tài khoản ngân hàng, Facebook và các tài khoản trực tuyến khác.
Trước đó, Phòng PC50 Công an TP Hà Nội từng phát hiện, bắt giữ Cao Xuân Dương (SN 1991, ở Nam Trực, Nam Định), thủ phạm sử dụng phần mềm gián điệp keylogger để chiếm đoạt tiền trong tài khoản của người sử dụng dịch vụ Internet Banking. Được biết “hacker” này trình độ chỉ hết lớp 7.
Theo đó, tháng 11-2012, Cao Xuân Dương tham gia vào các diễn đàn của hacker và biết phần mềm Spy-Net có chức năng xem trộm webcam, bàn phím, màn hình và kiểm soát máy tính. Dương đã học cách sử dụng thành thạo phần mềm để tạo ra một virus dạng keylogger. Tháng 5-2013, Dương mua domain, hosting để lập một trang web, tạo virus và cài đặt lên trang web này dưới dạng các phần mềm tiện ích.
Khi người sử dụng vào trang web để tải các phần mềm tiện ích về sẽ bị cài virus vào máy mà không biết. Virus của Dương sẽ tự động bật webcam, xem màn hình máy tính, lưu toàn bộ thao tác trên bàn phím gửi về cho Dương dưới dạng một văn bản. Khi phát hiện người sử dụng có giao dịch liên quan đến tài khoản ngân hàng, Dương sẽ xem thao tác trên bàn phím, lấy trộm tài khoản cùng mật khẩu để chiếm đoạt tiền.
Bằng phần mềm gián điệp này, Cao Xuân Dương đã thực hiện thành công 2 vụ trộm cắp tiền trong tài khoản ngân hàng của 2 bị hại. Người thứ nhất là chị Nguyễn Thanh Trúc ở TP Hồ Chí Minh, có tài khoản visa tại Ngân hàng Vietinbank. Khi chị Trúc dùng máy tính đăng nhập tài khoản iPay của ngân hàng để chuyển tiền đã bị Dương trộm cắp được tài khoản và mật khẩu. Để chiếm đoạt tiền, Dương cùng lúc đăng nhập tài khoản ngân hàng với chị Trúc và thực hiện giao dịch chuyển tiền từ tài khoản của chị Trúc sang tài khoản tiền ảo Senpay của Dương.
 |
| Đối tượng Cao Xuân Dương đã bị xử 36 tháng tù giam do sử dụng phần mềm gián điệp keylogger, chiếm đoạt tài sản của người sử dụng Inernet Banking. |
Do yêu cầu bảo mật của ngân hàng, để giao dịch chuyển tiền thành công, ngân hàng sẽ yêu cầu nhập mã OTP do ngân hàng cung cấp vào điện thoại chị Trúc đăng ký. Do Dương cũng thực hiện giao dịch song song nên chị Trúc nhận được 2 mã OTP cho 2 mã giao dịch. Theo thói quen, chị Trúc xác nhận mã OTP thứ 2 và giao dịch của Dương thành công. Dương lấy được 6 triệu đồng của chị Trúc.
Bị hại thứ 2 của Dương là chị Lê Thị Hiền (ở Đống Đa, Hà Nội), có sử dụng dịch vụ Internet Banking iPay của Vietinbank. Tháng 8-2013, qua phần mềm gián điệp, biết chị Hiền có tài khoản ngân hàng, Dương định sử dụng thủ đoạn cũ cùng đăng nhập tài khoản để chuyển tiền. Tuy nhiên thời điểm này, ngân hàng nâng cấp hệ thống web nên Dương không thể đăng nhập song song với chị Hiền.
Để lấy được mã OTP từ chị Hiền, Dương sử dụng phần mềm Spy-Net gửi đến hộp thư của chị Hiền 1 file văn bản nội dung “đã trúng thưởng 1 triệu đồng từ Vietinbank... yêu cầu đăng nhập bằng mã OTP”, rồi dùng tài khoản và mật khẩu của chị Hiền để chuyển 12,9 triệu đồng vào tài khoản Senpay của Dương. Bị mắc bẫy, chị Hiền đã đăng nhập mã OTP của ngân hàng gửi vào điện thoại (mã OTP khi Dương thực hiện lệnh chuyển tiền).
Lấy cắp được mã OTP này, Dương đã hoàn tất giao dịch chuyển tiền, chiếm đoạt 12,9 triệu đồng của chị Hiền. Phát hiện mất tiền, chị Hiền đã thông báo cho ngân hàng để phong tỏa tài khoản của Dương và trình báo Cơ quan công an.
Với hành vi chiếm đoạt tài sản trên, Cao Xuân Dương đã bị TAND TP Hà Nội tuyên phạt 36 tháng tù giam.
Cảnh giác trước phần mềm gián điệp
Theo Đại úy Nguyễn Minh Hoàn, phần mềm gián điệp được thiết kế với mục đích theo dõi thông tin của người dùng như Cao Xuân Dương và Lê Thiên Tứ sử dụng được gọi chung là spyware. Không chỉ xuất hiện trên máy tính, phổ biến với các thiết bị dùng hệ điều hành Windows, spyware còn có những phiên bản được thiết kế chạy trên điện thoại thông minh, máy tính bảng, thậm chí một số nhà sản xuất còn cài sẵn phần mềm theo dõi trên thiết bị trước khi xuất xưởng. Với máy tính bảng và điện thoại thông minh, phần mềm gián điệp được lập trình chạy ngầm trên hệ thống, có khả năng nghe lén các cuộc thoại, sao chép danh bạ, thư viện ảnh, tải ứng dụng rác vào máy, đọc và gửi SMS, tra cứu lịch sử truy cập web...
Ngoài trộm cắp tài khoản ngân hàng thì việc hacker trộm cắp những thông tin cá nhân, đặc biệt thông tin liên quan đến đời tư cũng hết sức nguy hiểm khi chúng sử dụng vào mục đích xấu như tống tiền, bôi nhọ danh dự, nhân phẩm...
Đáng lo ngại là việc phổ biến sử dụng các phần mềm gián điệp được trao đổi công khai trên một số diễn đàn của hacker nên những đối tượng dù học không cao nhưng chỉ cần thành thạo máy tính là có thể học hỏi, áp dụng được.
| Để phát hiện các thiết bị máy tính, điện thoại thông minh... có bị cài đặt phần mềm gián điệp hay không, người sử dụng cần để ý, phát hiện những dấu hiệu lạ, như máy tính xuất hiện các thanh công cụ lạ trên trình duyệt hay những đường link lạ trong công cụ lưu địa chỉ trang web yêu thích mà người dùng không hề chủ động đưa vào. Tần suất báo lỗi trên hệ thống cũng tăng cao dù người dùng không cài đặt thêm phần mềm mới trong khi máy tính bỗng nhiên hoạt động chậm hơn bình thường... Hoặc biểu tượng GPS của điện thoại, máy tính bảng thi thoảng sáng lên dù người sử dụng không mở các ứng dụng kiểm tra vị trí như Google Maps, Facebook...; dữ liệu 3G đột nhiên tăng cao; điện thoại cũng chạy chậm hơn bình thường và nhanh hết pin, nóng máy cả khi không sử dụng do phần mềm gián điệp có thể đang chạy ngầm và gửi thông tin đến máy chủ từ xa. Đại úy Nguyễn Minh Hoàn khuyến cáo, để phòng ngừa bẫy cài phần mềm gián điệp, người sử dụng các thiết bị máy tính, điện thoại thông minh, máy tính bảng... cần chú ý không tải các ứng dụng cài đặt phần mềm không chính thống, không rõ nguồn gốc, không kết nối smartphone tới máy tính lạ đề phòng virus có thể lây lan. Người sử dụng nên cài đặt các phần mềm bảo mật, diệt virus cho máy tính cá nhân. Tăng cường bảo mật tài khoản cá nhân bằng cách cài đặt bảo mật nhiều lớp, cài thêm chương trình bảo mật của các nhà cung cấp uy tín để kiểm tra... |