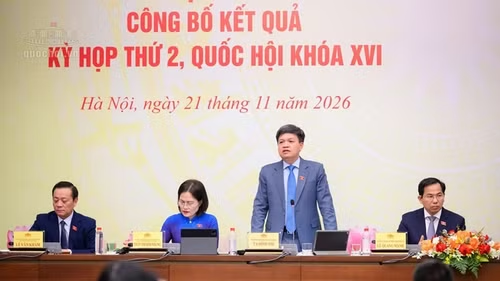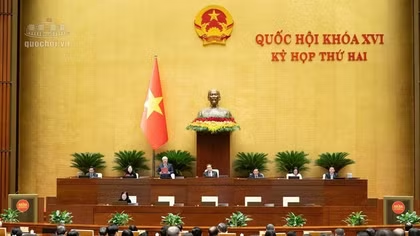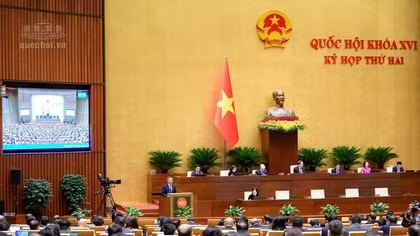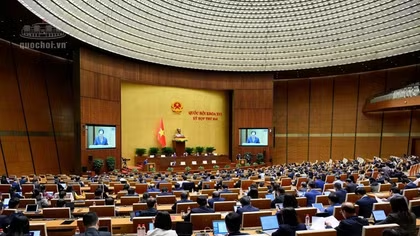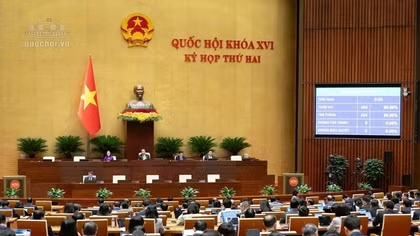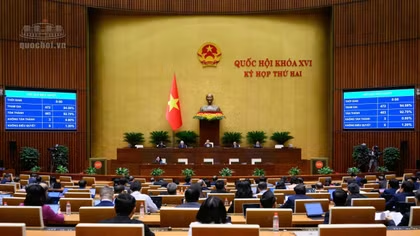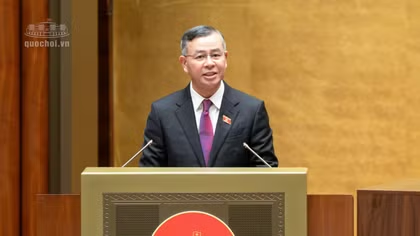
Chiều 20/11/2026, tại Kỳ họp thứ hai, Quốc hội khóa XVI đã chính thức biểu quyết thông qua Luật An ninh dữ liệu với tỷ lệ tán thành rất cao (gồm 6 chương, 28 điều, có hiệu lực thi hành từ ngày 1/7/2027).
Thể chế hóa toàn diện quan điểm của Đảng, khẳng định giá trị chiến lược của luật
Trong tiến trình chuyển đổi số quốc gia, dữ liệu vừa là tài nguyên quý giá để phát triển kinh tế - xã hội, vừa là mục tiêu trọng điểm của các hoạt động xâm phạm an ninh quốc gia, gián điệp mạng, tội phạm công nghệ cao và chiến tranh thông tin. Trước khi Luật An ninh dữ liệu ra đời, các quy định pháp luật về dữ liệu còn nằm phân tán ở nhiều văn bản chuyên ngành, chủ yếu mới điều chỉnh việc bảo vệ hạ tầng kỹ thuật hoặc quyền riêng tư cá nhân, chưa hình thành được cơ chế quản trị tổng thể đối với bản thân dòng dữ liệu như một nguồn tài nguyên chiến lược của quốc gia.
Chính vì vậy, Luật An ninh dữ liệu được xây dựng trên nền tảng quán triệt sâu sắc và thể chế hóa đầy đủ đường lối, quan điểm chỉ đạo của Đảng về chiến lược bảo vệ Tổ quốc trên không gian mạng, đặc biệt là tư duy “an ninh chủ động” theo tinh thần Nghị quyết số 22-NQ/TW của Bộ Chính trị về Chiến lược bảo vệ an ninh quốc gia (chủ động phòng ngừa từ sớm, từ xa, giữ vững bên trong là chính, kết hợp chặt chẽ giữa bảo vệ an ninh với phát triển kinh tế - xã hội), giữ vững sự thống nhất trong quản lý nhà nước đối với an ninh mạng, an ninh dữ liệu quốc gia đi đôi với bảo đảm tính đặc thù của lực lượng vũ trang, đồng thời thực hiện nghiêm chủ trương đổi mới tư duy xây dựng pháp luật: vừa quản lý chặt chẽ, vừa kiến tạo phát triển.
Giá trị cốt lõi và mục đích cao cả của luật là xác lập vững chắc chủ quyền dữ liệu quốc gia, bảo vệ an ninh quốc gia, trật tự, an toàn xã hội, quyền và lợi ích hợp pháp của cơ quan, tổ chức, cá nhân trên không gian số; qua đó tạo dựng niềm tin số để khơi thông, giải phóng giá trị của dữ liệu, thúc đẩy kinh tế số, xã hội số phát triển an toàn, lành mạnh và bền vững.
Tư duy lập pháp đột phá: Không tạo thêm thủ tục hành chính, giảm tối đa chi phí tuân thủ nhưng vẫn bảo đảm an ninh dữ liệu xuyên suốt quá trình phát triển
Một trong những điểm sáng nổi bật nhất của Luật An ninh dữ liệu là tư duy quản trị hiện đại, dứt khoát từ bỏ tư duy “không quản được thì cấm”, thấm nhuần sâu sắc tinh thần “an ninh chủ động” theo Nghị quyết số 22-NQ/TW của Bộ Chính trị, chuyển mạnh sang quản trị theo mức độ rủi ro, lấy hậu kiểm làm chủ yếu và kiên quyết không làm phát sinh thủ tục hành chính rườm rà hay tăng chi phí tuân thủ cho người dân, doanh nghiệp, nhưng vẫn bảo đảm an ninh dữ liệu chặt chẽ, liền mạch trong suốt vòng đời của quá trình phát triển kinh tế - xã hội.
Thay vì áp đặt một cơ chế kiểm soát cứng nhắc cho mọi loại dữ liệu, luật phân định dữ liệu thành 05 cấp độ rủi ro dựa trên tính chất và mức độ nghiêm trọng của hậu quả nếu bị xâm phạm. Đối với dữ liệu có mức độ rủi ro thông thường ở cấp độ 1, cấp độ 2 và cấp độ 3, chủ quản hệ thống thông tin tự đánh giá, tự thẩm định thiết kế và tự chịu trách nhiệm bảo vệ theo chuẩn mực chung mà không phải trình cơ quan nhà nước thẩm định trước khi xây dựng. Cơ quan nhà nước chỉ thực hiện tiền kiểm (thẩm định thiết kế) đối với các hệ thống lưu trữ, xử lý dữ liệu có quy mô đặc biệt lớn, mức độ rủi ro rất cao ở cấp độ 4 và cấp độ 5, những hệ thống mà khi gặp sự cố có thể gây tổn hại nghiêm trọng, đặc biệt nghiêm trọng tới an ninh quốc gia, trật tự, an toàn xã hội hoặc lợi ích công cộng. Cách tiếp cận “tiền kiểm đúng trọng tâm, hậu kiểm xuyên suốt” này giúp dòng chảy dữ liệu phục vụ sản xuất, kinh doanh và quản trị xã hội luôn được bảo vệ an toàn từ khâu tạo lập, lưu trữ, khai thác đến chia sẻ, tiêu hủy mà không bị ách tắc bởi các rào cản hành chính.
Đặc biệt, nhằm cắt giảm tối đa gánh nặng và chi phí tuân thủ, luật thiết kế cơ chế “một hồ sơ, một đầu mối” và công nhận, sử dụng chung kết quả đánh giá, kiểm toán, chứng nhận an ninh dữ liệu. Theo đó, chủ quản dữ liệu chỉ cần nộp một bộ hồ sơ tích hợp các nội dung đánh giá, thẩm định theo quy định của pháp luật về dữ liệu, an ninh dữ liệu và bảo vệ dữ liệu cá nhân thông qua một đầu mối tiếp nhận duy nhất, tạo thuận lợi tối đa cho tổ chức, doanh nghiệp yên tâm đầu tư, đổi mới sáng tạo.
Những điểm mới mang tính bước ngoặt của Luật An ninh dữ liệu
Với bố cục chặt chẽ gồm 6 chương, 28 điều, Luật An ninh dữ liệu đã luật hóa hàng loạt cơ chế quản trị hiện đại, chưa từng có tiền lệ trong hệ thống pháp luật nước ta, giải quyết trúng và đúng những “khoảng trống” an ninh phi truyền thống trong kỷ nguyên dữ liệu lớn và trí tuệ nhân tạo.
Thứ nhất, tại Điều 4 (về nguyên tắc bảo đảm an ninh dữ liệu) và Điều 9 (về phân loại dữ liệu theo cấp độ rủi ro), Luật lần đầu tiên thiết lập khung quản trị an ninh dữ liệu theo 05 cấp độ rủi ro (từ cấp độ 1 đến cấp độ 5), đồng bộ với cấp độ an toàn hệ thống thông tin và an ninh mạng. Nguyên tắc cốt lõi tại khoản 5 Điều 4 xác định rõ cơ quan nhà nước thực hiện hậu kiểm là chủ yếu, chỉ tiền kiểm đối với dữ liệu, hệ thống có rủi ro cao.
Cụ thể hóa nguyên tắc này, Điều 12 quy định về thẩm định thiết kế hệ thống thông tin lưu trữ, xử lý dữ liệu đã phân tầng thẩm quyền hết sức minh bạch: tại khoản 2 Điều 12, hệ thống dữ liệu cấp độ 1, cấp độ 2, cấp độ 3 do chủ quản hệ thống tự thẩm định và tự lưu hồ sơ; chỉ hệ thống dữ liệu cấp độ 4, cấp độ 5 mới phải thẩm định thiết kế trước khi xây dựng theo khoản 3 và khoản 4 Điều 12 (trong đó điểm b khoản 4 giao Bộ Quốc phòng thẩm định đối với dữ liệu quân sự, quốc phòng; điểm c khoản 4 giao Bộ Công an chủ trì, phối hợp với Bộ Quốc phòng thẩm định đối với dữ liệu phục vụ hoạt động dân sự, kinh tế của đơn vị, doanh nghiệp thuộc Bộ Quốc phòng; điểm d khoản 4 giao Ban Cơ yếu Chính phủ thẩm định đối với dữ liệu của Ban Cơ yếu).
Đáng chú ý, khoản 5 Điều 12 lần đầu tiên luật hóa hàng rào bảo vệ quyền sở hữu trí tuệ trong quá trình thẩm định khi quy định người thực hiện thẩm định phải bảo mật thông tin kỹ thuật, bí mật kinh doanh, bí mật công nghệ và nghiêm cấm yêu cầu cung cấp, bàn giao mã nguồn, trọng số mô hình trí tuệ nhân tạo.
Thứ hai, tại Chương II (từ Điều 10 đến Điều 18), Luật thiết lập cơ chế bảo vệ liền mạch xuyên suốt toàn bộ vòng đời dữ liệu, từ khâu thiết kế hệ thống (Điều 11, Điều 12), thu thập, tạo lập, lưu trữ, xử lý, khai thác, chia sẻ (Điều 13, Điều 14, Điều 15) cho đến chuyển giao, tiêu hủy dữ liệu (Điều 17). Đặc biệt, đối với hoạt động thuê bên thứ ba xử lý dữ liệu (Điều 16), Luật ràng buộc trách nhiệm pháp lý cao nhất vẫn thuộc về chủ quản dữ liệu; bên được thuê xử lý phải tuân thủ nghiêm ngặt nghĩa vụ bảo mật theo hợp đồng và khi chấm dứt việc xử lý bắt buộc phải bàn giao lại hoặc tiêu hủy toàn bộ dữ liệu, tuyệt đối không được lưu giữ bản sao trái phép. Quy định này chấm dứt tình trạng “đem con bỏ chợ” hoặc để rò rỉ dữ liệu qua các nhà cung cấp dịch vụ trung gian.
Thứ ba, một dấu ấn lập pháp mang tính tiên phong là việc luật dành Điều 8 (các hành vi bị nghiêm cấm) và Điều 18 để điều chỉnh trực diện các rủi ro an ninh dữ liệu phát sinh từ trí tuệ nhân tạo (AI), dữ liệu lớn (Big Data) và điện toán đám mây. Tại Điều 8, Luật nghiêm cấm hành vi thu thập, khai thác dữ liệu trái phép để huấn luyện mô hình AI và đặc biệt nghiêm cấm hành vi “đầu độc dữ liệu” — tức cố tình làm sai lệch, chèn mã độc hoặc làm nhiễm độc tập dữ liệu đầu vào nhằm đánh lừa, làm lệch lạc kết quả vận hành của hệ thống tự động và trí tuệ nhân tạo. Đi cùng với đó, Điều 18 đặt ra các chuẩn mực bắt buộc về kiểm soát an ninh dữ liệu trong huấn luyện, vận hành mô hình AI và cung cấp, sử dụng dịch vụ điện toán đám mây, bảo đảm dữ liệu của tổ chức, người dân Việt Nam được cách ly, bảo vệ an toàn trên hạ tầng đám mây.
Thứ tư, về lưu trữ và chuyển dữ liệu xuyên biên giới (Điều 19), Luật thiết kế cơ chế kiểm soát phân tầng theo cấp độ rủi ro: đối với dữ liệu quan trọng, dữ liệu cốt lõi có nguy cơ ảnh hưởng đến an ninh quốc gia, trật tự, an toàn xã hội, chủ quản dữ liệu phải thực hiện đánh giá tác động và tuân thủ điều kiện lưu trữ, kiểm soát trước khi chuyển ra nước ngoài; trong khi các dữ liệu thông thường được lưu thông thuận lợi, không tạo rào cản cho thương mại và đầu tư quốc tế. Đồng thời, tại Điều 7, Luật quy định về mật mã an ninh như một giải pháp bảo vệ kỹ thuật chuyên sâu, độc lập (áp dụng trước mắt trong lực lượng Công an nhân dân và tự nguyện đối với dữ liệu không thuộc bí mật nhà nước), khẳng định rõ không thay thế mật mã cơ yếu và không làm thay đổi chức năng, nhiệm vụ của Ban Cơ yếu Chính phủ.
Thứ năm, về cải cách hành chính và ứng phó sự cố, tại Điều 20 (công nhận, sử dụng chung kết quả đánh giá, chứng nhận an ninh dữ liệu) và khoản 6 Điều 12, Luật lần đầu tiên áp dụng nguyên tắc “một hồ sơ, một đầu mối”, cho phép tích hợp hồ sơ thẩm định, đánh giá theo pháp luật về dữ liệu, an ninh dữ liệu và bảo vệ dữ liệu cá nhân để nộp một lần duy nhất. Cùng với đó, Điều 21 và Điều 22 thiết lập cơ chế giám sát, cảnh báo sớm, ứng phó và khắc phục sự cố an ninh dữ liệu theo thời gian thực, buộc chủ quản dữ liệu phải kịp thời thông báo, phối hợp với lực lượng chuyên trách xử lý ngay khi phát hiện dấu hiệu xâm nhập, rò rỉ dữ liệu.
Phân định rạch ròi với các luật cùng nhóm, tạo sự đồng bộ trong hệ thống pháp luật
Sự ra đời của Luật An ninh dữ liệu không chồng lấn mà tạo thành chỉnh thể thống nhất, bổ trợ chặt chẽ với Luật An ninh mạng, Luật Dữ liệu và Luật Bảo vệ dữ liệu cá nhân.
Nếu Luật An ninh mạng tập trung bảo vệ hạ tầng hệ thống thông tin và phòng, chống các hành vi xâm phạm an ninh quốc gia, trật tự xã hội trên môi trường mạng; Luật Dữ liệu điều chỉnh việc tạo lập, chuẩn hóa, kết nối, chia sẻ và phát triển thị trường dữ liệu; Luật Bảo vệ dữ liệu cá nhân bảo vệ quyền riêng tư gắn với từng con người cụ thể; thì Luật An ninh dữ liệu đóng vai trò là "lá chắn chuyên sâu" bảo vệ trực tiếp tính toàn vẹn, tính sẵn sàng, tính bảo mật của bản thân dòng dữ liệu và chủ quyền dữ liệu quốc gia trong suốt vòng đời vận hành — kể cả khi dữ liệu đã tách khỏi hạ tầng vật lý để lưu thông trên môi trường đám mây, hệ thống AI hay xuyên biên giới. Nguyên tắc áp dụng pháp luật tại Điều 3 của Luật cũng đã phân định rõ ràng đối với các nội dung giao thoa, bảo đảm tính thống nhất, thông suốt khi áp dụng vào thực tiễn.
Trách nhiệm nòng cốt của lực lượng Công an nhân dân và những kiến nghị triển khai thi hành
Với vai trò là cơ quan đầu mối giúp Chính phủ thống nhất quản lý nhà nước về an ninh dữ liệu được quy định tại khoản 3 Điều 25, Bộ Công an được giao trọng trách hết sức nặng nề nhưng cũng đầy vinh dự trong việc tổ chức thực thi đạo luật quan trọng này.
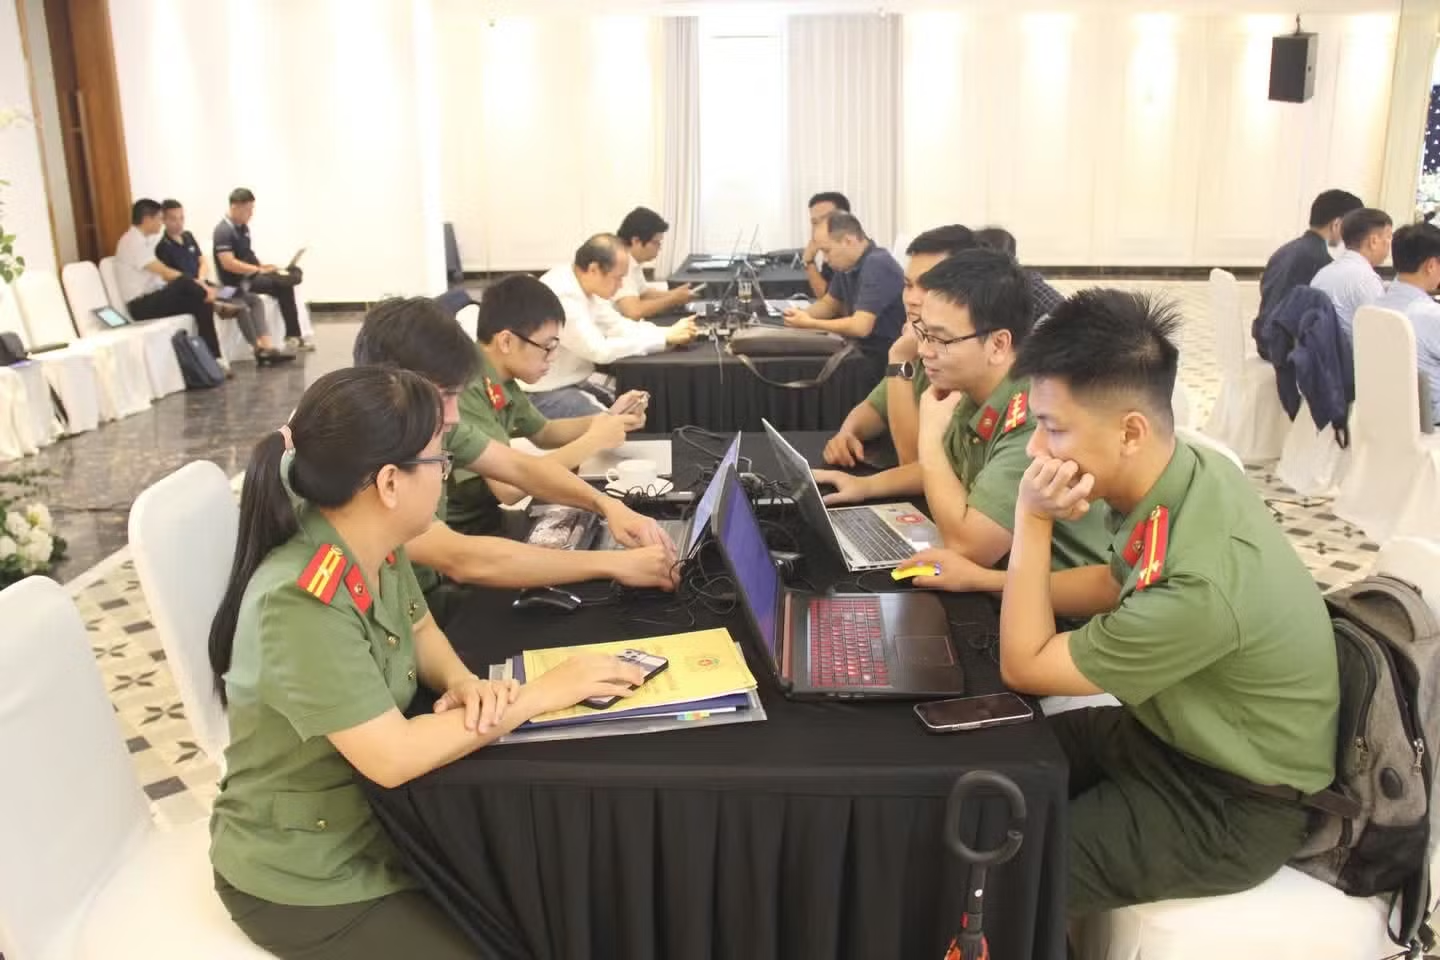
Theo phân công tại Điều 25, Bộ Công an chủ trì thực hiện quản lý nhà nước về an ninh dữ liệu trên phạm vi cả nước; riêng đối với dữ liệu quân sự, quốc phòng thuộc thẩm quyền quản lý độc lập của Bộ Quốc phòng (khoản 4 Điều 25), dữ liệu của Ban Cơ yếu Chính phủ thuộc thẩm quyền quản lý của Ban Cơ yếu Chính phủ (khoản 4 Điều 25), còn đối với dữ liệu phục vụ hoạt động dân sự, kinh tế của các đơn vị, doanh nghiệp thuộc Bộ Quốc phòng được thực hiện theo cơ chế Bộ Công an chủ trì, phối hợp với Bộ Quốc phòng (điểm b khoản 3 Điều 25). Cơ chế phân công minh bạch này vừa bảo đảm một chuẩn mực an ninh dữ liệu thống nhất cho toàn bộ dòng dữ liệu dân sự, kinh tế gắn với không gian mạng quốc gia, vừa tôn trọng và bảo vệ tuyệt đối bí mật, kỷ luật, tính đặc thù của Quân đội.
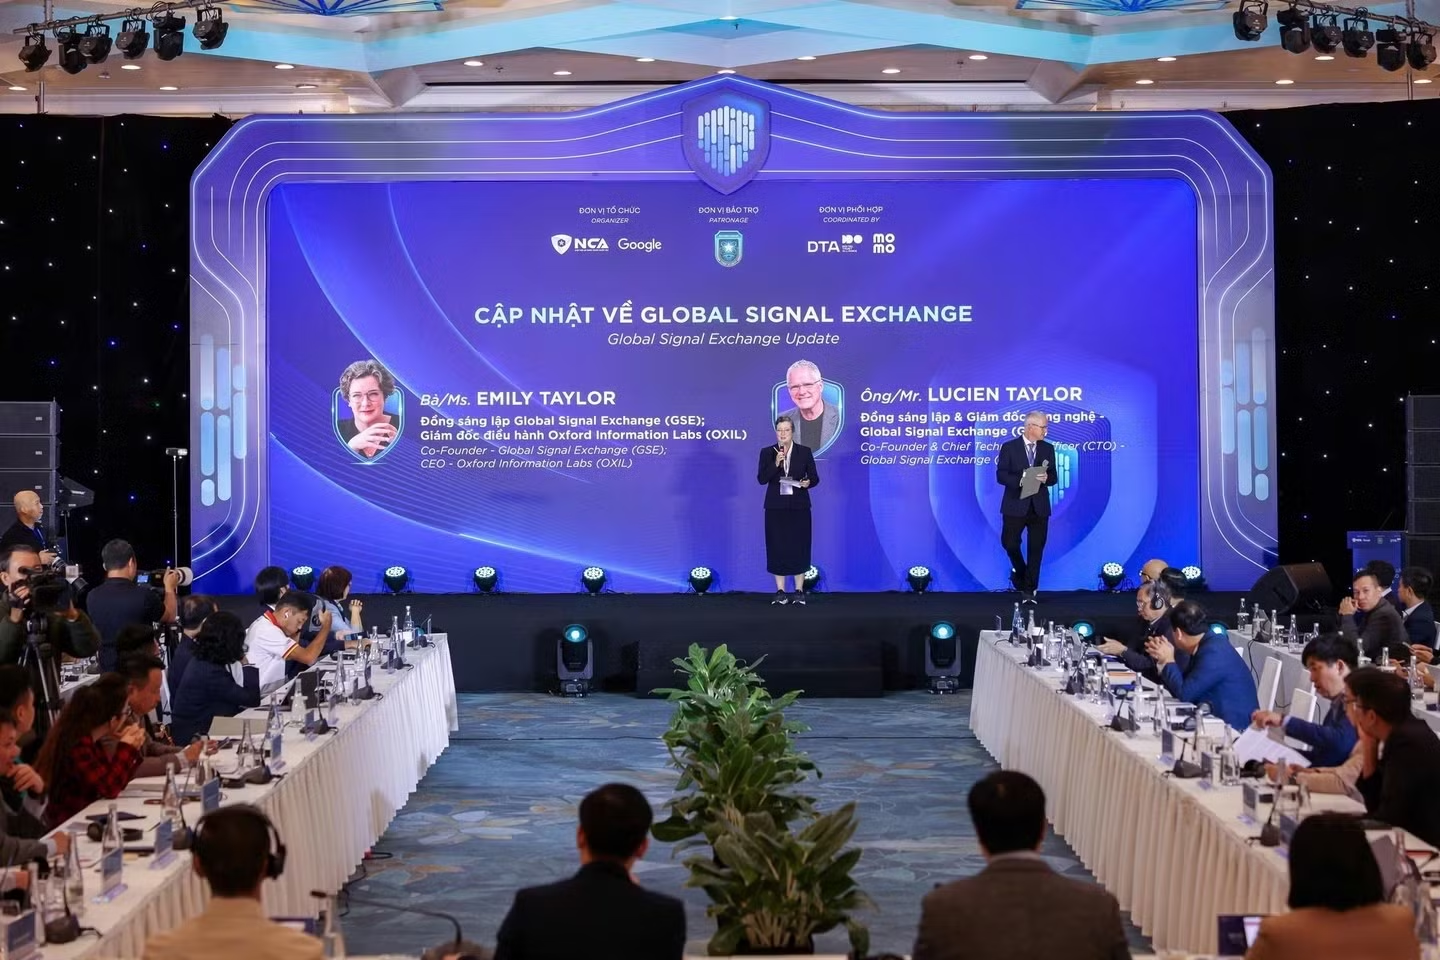
Từ nay đến ngày 1/7/2027, thời điểm luật chính thức có hiệu lực thi hành (Điều 27), là giai đoạn bản lề đòi hỏi sự vào cuộc quyết liệt, đồng bộ của các bộ, ngành, địa phương, trong đó lực lượng Công an nhân dân giữ vai trò nòng cốt. Trước hết, cần khẩn trương xây dựng, trình Chính phủ ban hành các nghị định và văn bản quy định chi tiết thi hành luật, trọng tâm là bộ tiêu chí định lượng rõ ràng để phân loại 05 cấp độ rủi ro dữ liệu, quy trình vận hành cơ chế “một hồ sơ, một đầu mối”, tiêu chuẩn kỹ thuật bảo vệ dữ liệu AI và điện toán đám mây, cũng như quy chế phối hợp liên ngành chặt chẽ giữa Bộ Công an và Bộ Quốc phòng. Bên cạnh đó, cần có hướng dẫn cụ thể về lộ trình chuyển tiếp đối với các hệ thống dữ liệu đang vận hành trước ngày luật có hiệu lực (khoản 2 Điều 27) để bảo đảm hoạt động sản xuất, kinh doanh của doanh nghiệp diễn ra thông suốt, không bị gián đoạn.
Song song với công tác hoàn thiện thể chế, cần đẩy mạnh tuyên truyền, phổ biến giáo dục pháp luật theo hướng thực chất, đi thẳng vào trọng tâm để các cơ quan, tổ chức, doanh nghiệp và người dân hiểu đúng tinh thần kiến tạo, “an ninh chủ động” của Luật: dứt khoát từ bỏ tư duy “không quản được thì cấm”, không can thiệp vào dữ liệu thông thường và bảo vệ tối đa bí mật công nghệ của doanh nghiệp. Đồng thời, lực lượng Công an nhân dân cần tiên phong trong đào tạo nguồn nhân lực chuyên sâu về an ninh dữ liệu (Điều 23, Điều 24), phát triển hệ sinh thái công nghệ bảo mật dữ liệu tự chủ của Việt Nam, qua đó hiện thực hóa trọn vẹn mục tiêu bảo vệ vững chắc chủ quyền số quốc gia và tạo nền tảng an toàn cho đất nước bứt phá trong kỷ nguyên số.