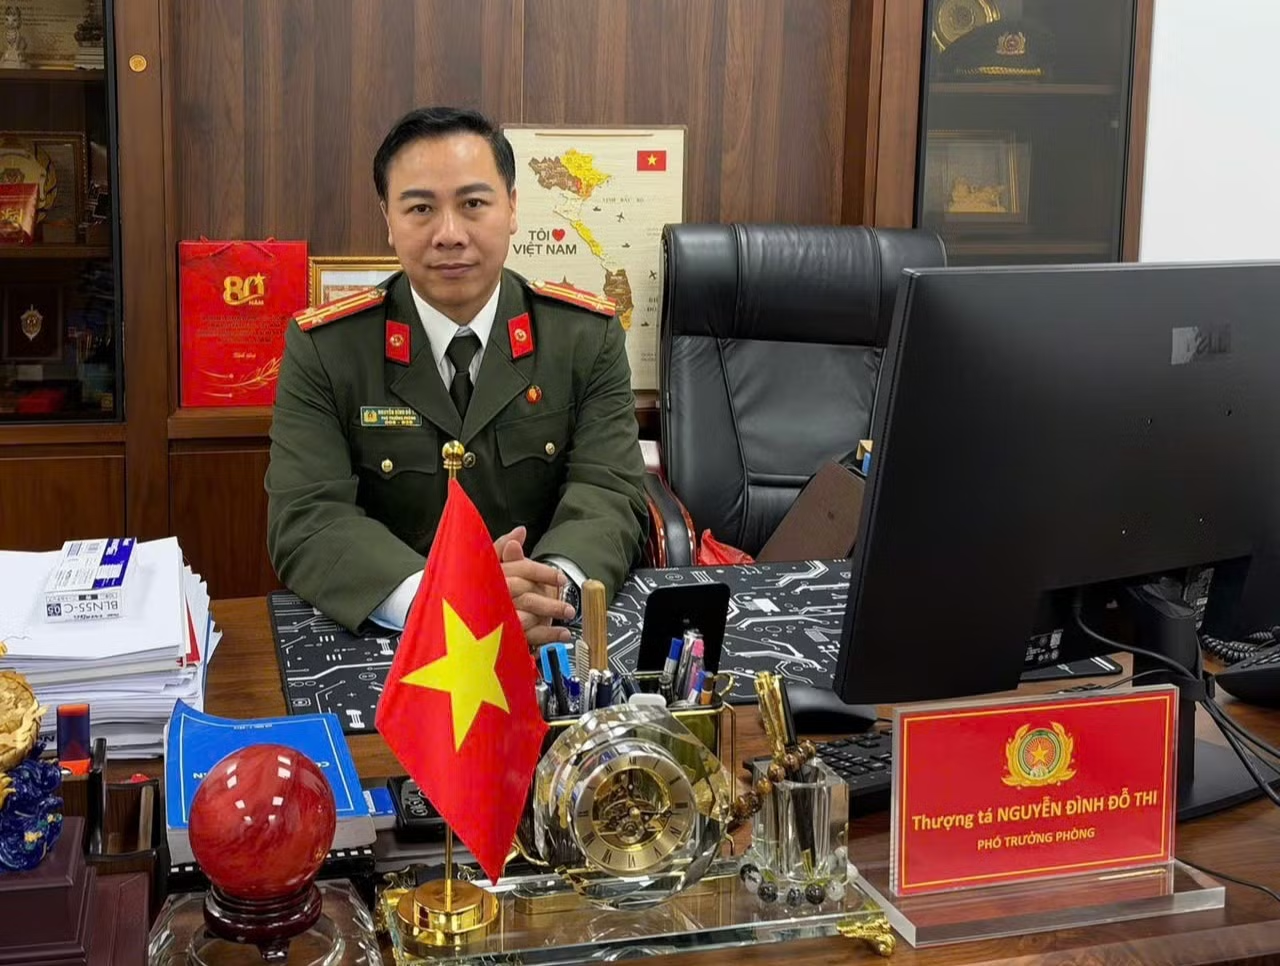
Dự án Luật An ninh dữ liệu do Bộ Công an chủ trì xây dựng hiện đang trình Quốc hội khóa XVI xem xét và thông qua tại Kỳ họp thứ 2. Báo Công an nhân dân đã có cuộc trò chuyện với Thượng tá Nguyễn Đình Đỗ Thi, Phó Trưởng phòng Tham mưu, Cục An ninh mạng, Bộ Công an xoay quanh những nội dung trọng tâm của dự án luật.
Phóng viên (PV): Hệ thống pháp luật hiện hành đã có Luật Dữ liệu, Luật An ninh mạng và Luật Bảo vệ dữ liệu cá nhân. Vậy Luật An ninh dữ liệu sẽ giải quyết những khoảng trống pháp lý nào, thưa đồng chí?
Thượng tá Nguyễn Đình Đỗ Thi: Ba luật vừa nêu và Luật An ninh dữ liệu điều chỉnh ba việc khác nhau, không thể dùng thay cho nhau. Luật Dữ liệu lo việc xây dựng, phát triển, quản trị, khai thác, sử dụng dữ liệu, nói cách khác là làm sao để dữ liệu được dùng hiệu quả. Luật An ninh mạng bảo vệ hệ thống thông tin, tức cái "nhà" chứa dữ liệu. Luật Bảo vệ dữ liệu cá nhân chỉ bảo vệ một loại dữ liệu cụ thể là dữ liệu cá nhân. Còn an ninh dữ liệu là bảo vệ bản thân dữ liệu, không phân biệt dữ liệu cá nhân hay phi cá nhân, không phân biệt dữ liệu đang nằm trên hệ thống thông tin nào, đang ở quốc gia nào.
Khoảng trống cụ thể nằm ở ba điểm. Thứ nhất, trước đây chưa có cơ chế phân loại tất cả dữ liệu theo mức độ rủi ro để áp biện pháp bảo vệ tương xứng; dự thảo lấp khoảng trống này bằng 5 cấp độ rủi ro tại Điều 9. Thứ hai, chưa có quy định bảo vệ an ninh xuyên suốt vòng đời dữ liệu khi dữ liệu di chuyển qua nhiều hệ thống, nhiều chủ thể, kể cả khi doanh nghiệp chia, tách, sáp nhập, giải thể; dự thảo quy định việc này tại Điều 10.
Thứ ba, dự thảo quy định về biện pháp kỹ thuật khẩn cấp tác động trực tiếp lên dữ liệu, như phong tỏa, vô hiệu hóa quyền truy cập, tạm dừng truyền, độc lập với biện pháp an ninh mạng ở cấp hệ thống nhằm bảo vệ an ninh dữ liệu trong những tình huống khẩn cấp.
PV: Một trong những nội dung đáng chú ý của dự thảo Luật là quản lý an ninh dữ liệu theo 5 cấp độ rủi ro. Đồng chí cho biết những quy định cụ thể này?
Thượng tá Nguyễn Đình Đỗ Thi: 5 cấp độ được chia theo mức độ tổn hại khi dữ liệu bị sự cố hoặc bị xâm phạm. Cấp độ 1 là tổn hại không đáng kể. Cấp độ 2 có thể gây gián đoạn hoạt động hoặc tổn hại quyền, lợi ích của tổ chức, cá nhân. Cấp độ 3 có thể gây tổn hại nghiêm trọng, đặc biệt nghiêm trọng cho tổ chức, cá nhân, hoặc tổn hại nghiêm trọng tới trật tự, an toàn xã hội, an ninh quốc gia. Cấp độ 4 là tổn hại đặc biệt nghiêm trọng tới trật tự, an toàn xã hội, lợi ích công cộng. Cấp độ 5 là tổn hại đặc biệt nghiêm trọng tới an ninh quốc gia.
Nghĩa vụ được phân tầng rất rõ theo nguyên tắc cấp độ càng cao, trách nhiệm càng nặng. Cấp độ 1 không phải lập hồ sơ, làm thủ tục hành chính. Cấp độ 2 chỉ lập phương án bảo vệ theo mẫu do Bộ Công an công bố, và hộ kinh doanh, doanh nghiệp siêu nhỏ, nhỏ, khởi nghiệp sáng tạo được miễn cả bước này. Từ cấp độ 3 trở lên, chủ quản dữ liệu phải tự đánh giá tác động, tổ chức kiểm toán định kỳ.
Riêng cấp độ 4, cấp độ 5, nhóm dữ liệu quan trọng nhất đối với an ninh quốc gia, phải thẩm định trước khi đưa hệ thống vào vận hành và kiểm toán an ninh dữ liệu là bắt buộc. Nguyên tắc chủ đạo là chủ quản dữ liệu tự xác định cấp độ, tự chịu trách nhiệm trước pháp luật; Nhà nước hậu kiểm là chính, chỉ tiền kiểm với rủi ro cao, để không cản trở hoạt động hợp pháp của đa số tổ chức, cá nhân.
PV: Dự thảo luật hướng tới bảo vệ an ninh dữ liệu xuyên suốt vòng đời, từ thu thập, lưu trữ, xử lý, truyền đưa đến tiêu hủy. Vậy, dự thảo đã đặt ra những yêu cầu cụ thể nào nhằm ngăn chặn tình trạng dữ liệu bị đánh cắp, rò rỉ, sử dụng sai mục đích hoặc bị khai thác trái phép, thưa đồng chí?
Thượng tá Nguyễn Đình Đỗ Thi: Dự thảo luật chia vòng đời dữ liệu thành 6 giai đoạn, mỗi giai đoạn có yêu cầu kỹ thuật riêng, không bỏ trống bất kỳ khâu nào. Khi tạo lập, thu thập, phải kiểm định an ninh, xác định nguồn gốc dữ liệu ngay từ thiết kế hệ thống để ngăn thu thập trái phép, đầu độc dữ liệu. Khi lưu trữ, phải mã hóa theo tiêu chuẩn kỹ thuật, phân vùng lưu trữ, kiểm soát chặt tài khoản quản trị. Khi xử lý, khai thác, phải có môi trường cách ly an toàn, giám sát liên tục để phát hiện truy cập trái phép.
Khi truyền tải, phải bảo mật luồng truyền, kiểm soát khi dữ liệu ra khỏi biên giới. Khi chia sẻ, chuyển giao, phải kiểm soát thẩm quyền, mục đích, xác định rõ trách nhiệm của bên nhận; nếu doanh nghiệp chia, tách, sáp nhập, giải thể, phá sản thì bắt buộc phải có phương án xử lý dữ liệu, không để dữ liệu trôi nổi. Khi xóa, tiêu hủy, phải bảo đảm không thể khôi phục, không thể trích xuất lại.
Song song với yêu cầu theo từng khâu, dự thảo quy định 11 hành vi bị nghiêm cấm, gồm chiếm đoạt, mua bán, làm lộ, làm sai lệch, phá hủy dữ liệu trái phép; đầu độc dữ liệu; lợi dụng hoạt động bảo vệ an ninh dữ liệu để trục lợi; che giấu sự cố; sản xuất, kinh doanh thiết bị có mã độc, cổng hậu để trích xuất dữ liệu trái phép, cùng một cơ chế giám sát, cảnh báo, ứng phó sự cố theo từng cấp độ rủi ro.
Khi phát hiện sự cố nghiêm trọng, cơ quan có thẩm quyền được áp dụng ngay biện pháp kỹ thuật khẩn cấp: phong tỏa dữ liệu, vô hiệu hóa quyền truy cập, tạm dừng luồng truyền, thậm chí tạm dừng vận hành hệ thống, nhưng có ràng buộc chặt về thời hạn, thẩm quyền và quyền khiếu nại của tổ chức, cá nhân bị áp dụng.
PV: Trước sự phát triển nhanh chóng của khoa học, công nghệ, dự thảo luật xác lập những định hướng bảo vệ an ninh dữ liệu như thế nào đối với công nghệ mới và trí tuệ nhân tạo, phù hợp với xu thế phát triển công nghệ hiện nay, thưa đồng chí?
Thượng tá Nguyễn Đình Đỗ Thi: Cách tiếp cận là an ninh dữ liệu ngay từ khâu thiết kế, không chạy theo xử lý sự cố sau khi đã xảy ra. Khi nghiên cứu, phát triển, thử nghiệm công nghệ mới và trí tuệ nhân tạo, tổ chức, cá nhân phải tuân thủ nguyên tắc an ninh ngay từ khi xây dựng thuật toán, mô hình; phải có giải pháp kiểm soát, loại bỏ dữ liệu giả mạo, dữ liệu sai lệch, dữ liệu độc hại trước khi đưa vào huấn luyện mô hình; phải thiết lập môi trường thử nghiệm cách ly, có kiểm soát, và không được dùng dữ liệu từ cấp độ 3 trở lên để thử nghiệm khi chưa được cấp có thẩm quyền cho phép.
Khi đưa vào ứng dụng, triển khai thực tế, tổ chức phải xác định cấp độ rủi ro của dữ liệu sử dụng, thiết lập cơ chế can thiệp khẩn cấp, tạm ngừng vận hành ngay khi phát hiện sự cố đối với dữ liệu từ cấp độ 3 trở lên. Riêng dữ liệu cấp độ 4, cấp độ 5 thuộc lĩnh vực quốc phòng, an ninh thì không được dùng để huấn luyện trí tuệ nhân tạo khi chưa được kiểm soát chặt chẽ. Dự thảo cũng lần đầu đưa khái niệm "dữ liệu dẫn xuất", tức dữ liệu, tham số được tạo ra từ việc phân tích, huấn luyện mô hình, vào diện phải phân loại cấp độ rủi ro và bảo vệ tương ứng, vì đây chính là nơi dễ bị bỏ sót nhất.
Nếu hệ thống trí tuệ nhân tạo bị đầu độc dữ liệu dẫn đến kết quả đe dọa trực tiếp an ninh quốc gia, chủ quản hệ thống phải khắc phục ngay theo yêu cầu của cơ quan chuyên trách. Bên cạnh đó, dự thảo đặt nền cho mật mã kháng lượng tử, chuẩn bị trước cho nguy cơ máy tính lượng tử phá vỡ các thuật toán mã hóa hiện nay, áp dụng trước hết cho hệ thống thông tin quan trọng về an ninh quốc gia và hệ thống xử lý dữ liệu cấp độ 3 trở lên.
PV: Đồng chí cho biết dự thảo luật đặt ra định hướng gì để phát triển năng lực công nghệ trong nước, nâng cao khả năng phát hiện, xử lý sự cố và giảm sự phụ thuộc vào các giải pháp bên ngoài?
Thượng tá Nguyễn Đình Đỗ Thi: Quản lý chặt mà không có năng lực công nghệ trong tay thì luật cũng khó phát huy hiệu quả. Vì vậy, dự thảo dành hẳn một điều về chính sách của Nhà nước, xác định rõ việc ưu tiên nguồn lực đầu tư phát triển hạ tầng dữ liệu, công nghệ bảo mật dữ liệu nội địa và các hệ thống thông tin quan trọng về an ninh quốc gia, hướng tới từng bước tự chủ về sản phẩm, dịch vụ và giải pháp an ninh dữ liệu; đồng thời có chính sách ưu đãi, hỗ trợ đặc thù để phát triển thị trường công nghiệp an ninh dữ liệu.
Về mật mã, đây là lĩnh vực đòi hỏi tự chủ cao nhất. Dự thảo quy định mật mã an ninh do Bộ Công an quản lý để bảo vệ dữ liệu bí mật nhà nước và Nhà nước ưu tiên đầu tư nghiên cứu, phát triển, làm chủ công nghệ mật mã để nâng cao năng lực tự chủ quốc gia về mật mã, không phụ thuộc vào sản phẩm, giải pháp của nước ngoài đối với loại dữ liệu nhạy cảm nhất. Dự thảo cũng đặt nền cho mật mã kháng lượng tử, có lộ trình chuyển đổi theo từng giai đoạn, có chính sách hỗ trợ kỹ thuật cho doanh nghiệp nhỏ, khởi nghiệp sáng tạo và bảo đảm kinh phí từ ngân sách nhà nước cho hệ thống của cơ quan nhà nước, để việc chuyển đổi công nghệ không chỉ là việc của riêng các tập đoàn lớn.
Mục tiêu của Luật An ninh dữ liệu không phải là siết chặt để cản trở, mà là tạo lập một môi trường dữ liệu an toàn, tin cậy, để kinh tế số, Chính phủ số, xã hội số phát triển bền vững. An ninh dữ liệu và phát triển dữ liệu không mâu thuẫn nhau, mà là hai mặt của cùng một yêu cầu.
Về năng lực phát hiện, xử lý sự cố, dự thảo quy định hệ thống dữ liệu cấp độ 4, cấp độ 5 và hạ tầng dữ liệu quốc gia trọng yếu phải tự tổ chức giám sát thường xuyên hoặc sử dụng dịch vụ giám sát chuyên nghiệp, chia sẻ chỉ báo tấn công và thông tin sự cố qua một hệ thống điện tử thống nhất, giúp phát hiện sớm và ứng phó nhanh hơn thay vì xử lý đơn lẻ, cát cứ thông tin.
Về con người, dự thảo xác định xây dựng chiến lược phát triển nguồn nhân lực an ninh dữ liệu, có cơ chế, chính sách đãi ngộ đặc thù cho lực lượng chuyên trách và chuyên gia; khuyến khích hợp tác giữa cơ quan nhà nước, cơ sở đào tạo, viện nghiên cứu và doanh nghiệp; đồng thời lần đầu có cơ chế bảo vệ người phát hiện, thông báo lỗ hổng an ninh dữ liệu với thiện chí, để huy động được chính đội ngũ chuyên gia bảo mật trong nước cùng tham gia phát hiện rủi ro, thay vì chỉ trông chờ vào lực lượng chuyên trách.
PV: Từ góc độ cơ quan trực tiếp thực hiện nhiệm vụ bảo vệ an ninh mạng, đồng chí muốn gửi thông điệp gì tới các cơ quan nhà nước, doanh nghiệp và người dân về trách nhiệm bảo vệ an ninh dữ liệu?
Thượng tá Nguyễn Đình Đỗ Thi: Thông điệp đầu tiên là an ninh dữ liệu không phải việc riêng của lực lượng chuyên trách, mà là trách nhiệm của từng cơ quan, từng doanh nghiệp, từng người dân đang nắm giữ, xử lý dữ liệu. Dự thảo luật đặt nguyên tắc chủ quản dữ liệu tự đánh giá, tự áp dụng biện pháp bảo vệ và tự chịu trách nhiệm trước pháp luật; lực lượng chuyên trách đóng vai trò hướng dẫn, giám sát, hậu kiểm và can thiệp khi có sự cố nghiêm trọng, chứ không thể và không nên làm thay cho từng chủ thể.
Với cơ quan nhà nước cần gương mẫu đi đầu vì đây là nơi nắm giữ nhiều dữ liệu quan trọng nhất đối với an ninh quốc gia, trật tự, an toàn xã hội; người đứng đầu cơ quan, tổ chức phải trực tiếp chịu trách nhiệm về bảo vệ an ninh dữ liệu trong cơ quan mình, không thể giao khoán cho bộ phận kỹ thuật. Các doanh nghiệp cần nhìn nhận đầu tư cho an ninh dữ liệu không phải là một khoản chi phí tuân thủ, mà là điều kiện để giữ được niềm tin của khách hàng, đối tác, nhà đầu tư; một sự cố lộ lọt dữ liệu có thể làm mất nhiều năm xây dựng thương hiệu.
Mỗi người dân cũng là một chủ thể dữ liệu, cần chủ động hơn trong việc bảo vệ thông tin của chính mình, thận trọng khi cung cấp, chia sẻ dữ liệu cá nhân, và khi quyền lợi bị ảnh hưởng bởi sự cố an ninh dữ liệu, hoàn toàn có quyền được thông báo, khiếu nại, khởi kiện theo quy định của Luật này.
PV: Trân trọng cảm ơn đồng chí!