An ninh mạng: Hiểm họa kinh doanh toàn cầu

Trong bối cảnh các nền kinh tế ngày càng phụ thuộc vào hạ tầng số, báo cáo rủi ro thường niên của hãng bảo hiểm Allianz công bố đầu năm 2026 một lần nữa khẳng định nguy cơ đến từ môi trường mạng. Giờ đây, các sự cố an ninh mạng không chỉ là câu chuyện kỹ thuật mà đã trở thành vấn đề sống còn của nền kinh tế toàn cầu, đặt ra áp lực chưa từng có lên các lực lượng bảo vệ không gian mạng.

Những rủi ro lớn nhất

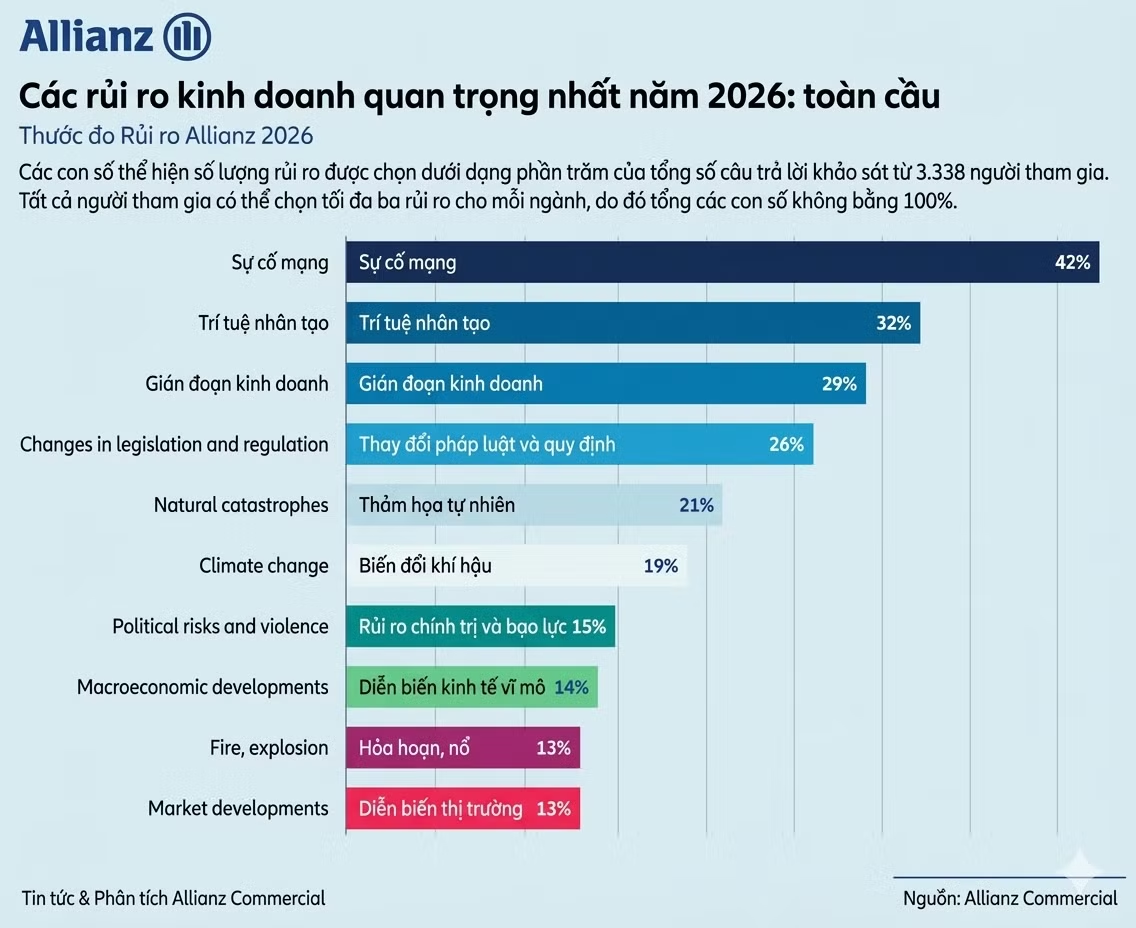
Lần thứ năm liên tiếp, “sự cố mạng” giữ vững vị trí số một trong bảng xếp hạng rủi ro kinh doanh toàn cầu của Allianz, hãng bảo hiểm hàng đầu thế giới. Với tỷ lệ 42% số người được hỏi coi đây là rủi ro hàng đầu, năm 2026 chứng kiến khoảng cách giữa rủi ro mạng và các mối đe dọa khác được nới rộng chưa từng có. Con số này được tổng hợp từ 3.338 chuyên gia quản trị rủi ro đến từ 97 quốc gia và vùng lãnh thổ, bao gồm các nhà quản lý cấp cao, chuyên gia bảo hiểm và nhà môi giới, phản ánh một nhận thức mang tính phổ biến hiện nay của những người quan tâm đến lĩnh vực này.

An ninh mạng: Hiểm họa kinh doanh toàn cầu -0
Báo cáo rủi ro kinh doanh hàng năm của Allianz rất được chú ý.

Điều đáng nói, mối lo ngại về an ninh mạng không còn là đặc quyền của các tập đoàn đa quốc gia. Báo cáo chỉ rõ, rủi ro này đứng đầu ở mọi quy mô doanh nghiệp, từ các công ty lớn với doanh thu trên 500 triệu USD cho đến các doanh nghiệp vừa và nhỏ. Sự phân bố địa lý cũng cho thấy bức tranh tương tự: rủi ro mạng là nỗi lo số một tại Mỹ, Đức, Pháp, Nhật Bản, Anh, Ấn Độ và nhiều quốc gia khác, đồng thời cũng là rủi ro hàng đầu ở cả 4 khu vực lớn là châu Mỹ, châu Á - Thái Bình Dương, châu Âu, và châu Phi cùng Trung Đông.

Ông Rishi Baviskar, Giám đốc Tư vấn rủi ro mạng toàn cầu của Allianz, nhận định: “Các khoản đầu tư của các công ty lớn vào an ninh và khả năng phục hồi mạng đã mang lại hiệu quả, giúp họ phát hiện và ứng phó sớm với các cuộc tấn công. Tuy nhiên, rủi ro mạng tiếp tục phát triển. Các tổ chức ngày càng phụ thuộc vào nhà cung cấp bên thứ ba cho dữ liệu và dịch vụ quan trọng, trong khi trí tuệ nhân tạo đang siêu tăng cường các mối đe dọa, mở rộng bề mặt tấn công và làm trầm trọng thêm các lỗ hổng hiện có”.

Cùng với tấn công mạng, sự bùng nổ rủi ro từ trí tuệ nhân tạo (AI) cũng tăng vọt. Nếu như năm 2025, AI chỉ xếp thứ 10 trong bảng xếp hạng rủi ro, thì năm 2026, nó đã vọt lên vị trí thứ hai, trở thành điểm nhấn lớn nhất của báo cáo. Sự leo thang chóng mặt này phản ánh một thực tế đáng lo ngại: AI không chỉ là công cụ phòng thủ mà đã trở thành vũ khí lợi hại trong tay tội phạm mạng. Năm 2025 đánh dấu thời điểm các chiến dịch ransomware tự động đầu tiên được phát hiện.

Anthropic, một công ty nghiên cứu AI, đã ghi nhận kẻ tấn công sử dụng sản phẩm của họ là Claude Code để tự động hóa các cuộc tấn công nhằm vào nhiều mục tiêu, bao gồm cả tổ chức trong lĩnh vực y tế và quốc phòng. Các tác nhân AI này có khả năng tự động thực hiện trinh sát trên hàng nghìn điểm cuối VPN, thu thập thông tin xác thực, xâm nhập mạng, phân tích dữ liệu đánh cắp và thậm chí tạo ra các thư đòi tiền chuộc được cá nhân hóa .
An ninh mạng: Hiểm họa kinh doanh toàn cầu -0
Báo cáo rủi ro kinh doanh hàng năm của Allianz rất được chú ý.

Đáng sợ hơn, tốc độ của các cuộc tấn công đã được nén lại. Các tác nhân đe dọa giờ đây có thể nén các cuộc tấn công đa giai đoạn vào trong vài giờ, vượt qua khả năng phát hiện và ứng phó của con người. Ông Sam Altman, CEO của công ty AI lớn nhất thế giới là OpenAI, đã phải thừa nhận rằng AI đã “đánh bại hoàn toàn” các sơ đồ xác thực bằng giọng nói và khuôn mặt tiên tiến mà các ngân hàng đang sử dụng. Trong khảo sát của Diễn đàn Kinh tế thế giới (WEF): 94% người trả lời dự đoán AI sẽ là động lực thay đổi lớn nhất trong lĩnh vực an ninh mạng trong năm tới. Mối lo về kết nối mạng cùng với AI đã thể hiện nỗi lo lắng áp đảo của các tác nhân số đến môi trường kinh doanh thực.

Hiệu ứng domino

Một trong những chuyển biến quan trọng trong bức tranh rủi ro năm 2026 là sự xóa nhòa ranh giới giữa tấn công mạng và gián đoạn kinh doanh truyền thống. Báo cáo của Allianz chỉ ra rằng, mặc dù “gián đoạn kinh doanh” lần đầu tiên không nằm trong top 2 rủi ro nhưng điều này không có nghĩa mối đe dọa suy giảm. Thực tế, gián đoạn kinh doanh ngày càng trở thành hậu quả trực tiếp của các sự cố mạng.

Dẫn chứng điển hình là vụ tấn công mã độc vào nhà sản xuất ôtô hạng sang Jaguar Land Rover (JLR) vào năm 2025. Vụ việc không chỉ làm tê liệt sản xuất tại chính công ty mà còn ảnh hưởng đến hơn 5.000 tổ chức trong chuỗi cung ứng và phân phối của JLR. Thiệt hại ước tính lên tới 2,8 tỷ USD, khiến đây trở thành một trong những vụ tấn công mạng tốn kém nhất từng xảy ra tại Anh. Hậu quả lan rộng đến mức góp phần làm giảm 30% sản lượng ôtô của Vương quốc Anh trong tháng 10/2025 và khiến GDP giảm 0,1% trong cùng tháng. Đây là minh chứng rõ ràng nhất cho thấy một cuộc tấn công mạng có thể gây ra hiệu ứng dây chuyền (domino), làm rung chuyển cả nền kinh tế vĩ mô.
An ninh mạng: Hiểm họa kinh doanh toàn cầu -0
Ông Baviskar Rishi giám đốc rủi ro của Allianz là người công bố báo cáo năm nay.

Không chỉ có các tập đoàn lớn, các doanh nghiệp vừa và nhỏ (SME) cũng đang hứng chịu sức ép ngày càng lớn. Dữ liệu từ hãng bảo hiểm Hiscox năm 2025 cho thấy 80% SME bị tấn công mạng đã trả tiền chuộc, nhưng chỉ 60% trong số đó lấy lại được dữ liệu. Một phần ba trong số này phải đối mặt với các khoản phạt đáng kể, và gần 30% ghi nhận sự sụt giảm về doanh số, niềm tin của khách hàng hoặc cơ hội kinh doanh mới .

Một điểm nghẽn nghiêm trọng khác là sự phụ thuộc quá lớn vào một số ít nhà cung cấp dịch vụ số. Hơn ba phần tư các công ty sử dụng dịch vụ đám mây trong hầu hết các lĩnh vực hoạt động, nhưng chỉ ba công ty kiểm soát hơn 60% cơ sở hạ tầng đám mây toàn cầu. Các sự cố ngừng hoạt động của Cloudflare, Amazon Web Services, Microsoft Azure hay Google Cloud trong năm 2025 đã cho thấy rủi ro tập trung này có thể gây ra sự gián đoạn diện rộng.

An ninh mạng: Hiểm họa kinh doanh toàn cầu -0
Không kiểm soát được rủi ro sẽ bào mòn lợi nhuận.

Những thách thức mang tính hệ thống

Trước một bối cảnh rủi ro phức tạp và liên kết chặt chẽ như vậy, phản ứng của các lực lượng bảo vệ an ninh mạng toàn cầu đang bộc lộ những khoảng trống đáng kể. Đầu tiên là niềm tin vào năng lực quốc gia đang suy giảm. Khảo sát của WEF cho thấy, chỉ chưa đầy 45% CEO trong khu vực tư nhân tự tin vào khả năng ứng phó của quốc gia mình trước một cuộc tấn công mạng nhằm vào cơ sở hạ tầng trọng yếu. Tỷ lệ thiếu tự tin đã tăng từ 26% lên 31% trong năm qua.

Thứ hai, sự phân mảnh về địa chính trị đang làm phức tạp hóa môi trường pháp lý và chiến lược an ninh. Các lệnh trừng phạt thương mại đã tăng gấp ba lần chỉ trong năm 2025, ảnh hưởng đến ước tính 2,7 nghìn tỷ USD hàng hóa, chiếm gần 20% tổng kim ngạch nhập khẩu toàn cầu. Trong bối cảnh đó, hơn nửa số người được hỏi coi “tê liệt chuỗi cung ứng toàn cầu do xung đột địa chính trị” là kịch bản có khả năng xảy ra nhất trong năm năm tới .

Thứ ba, sự bất bình đẳng về nguồn lực và kỹ năng an ninh mạng đang tạo ra một “thế giới hai tốc độ” trong công tác bảo vệ. Trong khi các tổ chức có khả năng phục hồi cao chuyển trọng tâm sang quản trị rủi ro từ hệ sinh thái bên ngoài (78% xác định phụ thuộc vào bên thứ ba và chuỗi cung ứng là thách thức lớn nhất), thì các tổ chức nguồn lực kém hơn vẫn đang loay hoay với vấn đề thiếu hụt tài chính (63%) và thiếu kỹ năng (56%) .
An ninh mạng: Hiểm họa kinh doanh toàn cầu -0
Rủi ro trong kinh doanh luôn là chủ đề được các nhà kinh tế chú ý.

Nhìn lại những số liệu và phân tích từ các báo cáo uy tín đầu năm 2026, có thể thấy an ninh mạng không còn là vấn đề của riêng bất kỳ một tổ chức hay quốc gia nào. Sự bùng nổ của AI đã đẩy cuộc chạy đua vũ trang trên không gian mạng lên một tầm cao mới, nơi tốc độ xử lý của máy móc đang vượt qua khả năng ứng phó của con người. Các cuộc tấn công không chỉ nhằm vào kết nối và dữ liệu mà còn nhắm trực tiếp vào dây chuyền sản xuất, làm tê liệt các ngành công nghiệp, gây thiệt hại cho tổng thể nền kinh tế.

Bài toán đặt ra cho các lực lượng đảm bảo an toàn mạng toàn cầu không còn chỉ là nâng cao tường lửa hay phát triển phần mềm diệt virus như trước. Đó là bài toán về sự hợp tác xuyên biên giới, về chia sẻ thông tin tình báo theo thời gian thực, có thể xây dựng một hệ sinh thái số có khả năng phục hồi, nơi các tổ chức không chỉ phòng thủ riêng lẻ mà còn có khả năng hấp thụ, thích ứng và phục hồi nhanh chóng trước các cú sốc mang tính hệ thống. Báo cho thấy chỉ có 3% doanh nghiệp hiện tự tin rằng chuỗi cung ứng của họ “rất kiên cường”. Con số này thực sự đáng báo động và cần phải được cải thiện vì an toàn của chính mình.
Tiểu Phong

Các tin khác

Oleg Lyalin: Điệp viên KGB và vụ đào tẩu làm rung chuyển London

Oleg Lyalin: Điệp viên KGB và vụ đào tẩu làm rung chuyển London

Một cuộc tình, một vụ bắt giữ vì lái xe trong lúc say rượu và quyết định đào tẩu của một sĩ quan KGB đã dẫn tới một trong những vụ trục xuất nhân viên tình báo lớn nhất thời Chiến tranh Lạnh. Tháng 9/1971, Anh trục xuất 105 quan chức Liên Xô bị nghi hoạt động tình báo; Moscow đáp trả bằng việc trục xuất 18 nhân viên ngoại giao Anh. Nhưng đằng sau vụ bê bối tưởng như bắt đầu từ một cuộc say rượu ấy là cả một chiến dịch phản gián đã được MI5 chuẩn bị từ nhiều năm trước.

Jos Leijdekkers- Kẻ làm chao đảo hai châu lục

Jos Leijdekkers- Kẻ làm chao đảo hai châu lục

Dư luận quốc tế vẫn còn xôn xao trước tin Ủy ban Châu Âu (EC) ngừng mọi hoạt động viện trợ Sierra Leone từ ngày 1-10-2026. Trước đó Liên minh Châu Âu (EU) có kế hoạch viện trợ quốc gia Tây Phi 18 triệu euro vào năm 2026 và 20,5 triệu euro vào năm 2027. Lý do được EC đưa ra là chính phủ Sierra Leone từ chối trục xuất ông trùm ma túy Jos Leijdekkers về Hà Lan.

Con đường biến bác sĩ trẻ trở thành “siêu trộm”

Con đường biến bác sĩ trẻ trở thành “siêu trộm”

Sau khi đột nhập liên tiếp 3 tiệm vàng lấy trộm tài sản có trị giá hơn 5 tỷ đồng, Nguyễn Duy Nhật (sinh năm 1966, trú tại phường Thanh Thủy, TP Huế, thời điểm gây án là bác sĩ khoa Đột quỵ, Bệnh viện Trung ương Huế) mới sa lưới Công an. Nhìn lại hành trình đột nhập 3 tiệm vàng để lấy trộm tài sản, mới thấy được vị bác sĩ đã lên kế hoạch từng chi tiết và phương thức, thủ đoạn như những tên “siêu trộm” chuyên nghiệp…

Hải quân Anh sử dụng tàu bẫy trong Thế chiến I và II

Hải quân Anh sử dụng tàu bẫy trong Thế chiến I và II

Trong Thế chiến thứ nhất, người Anh đã sử dụng các tàu bẫy để chống lại tàu ngầm Đức. Bước sang Thế chiến thứ hai, Bộ Hải quân Anh quyết định khôi phục chiến thuật này. Liệu đây có phải là một quyết định sáng suốt? Câu trả lời đã được thể hiện qua trận hải chiến diễn ra vào ngày 29/6/1940 giữa một tàu ngầm Đức và một tàu bẫy của Anh.

Scientology và cộng đồng tình báo Mỹ

Scientology và cộng đồng tình báo Mỹ

Từ lâu, dư luận biết khá nhiều về mối quan hệ đặc biệt giữa Giáo hội Scientology với cộng đồng tình báo Mỹ. Sâu xa Scientology còn có mối quan hệ phức tạp, bí mật với giới quyền lực và bộ máy tình báo phương Tây. Chủ đề đặc biệt này vừa được tạp chí trực tuyến Nga Lưu trữ Lịch sử gián điệp (EAH) cập nhật.

Những dấu vết trong nghi án tình báo Anh

Những dấu vết trong nghi án tình báo Anh

Điều gì đã khiến những liên lạc, thông tin về mục tiêu và các bước chuẩn bị bị cáo buộc trở thành đầu mối của một cuộc điều tra an ninh? Vụ truy tố Joshua Cammidge đang làm lộ những dấu vết dẫn tới một mắt xích trong nghi án tình báo tại Anh.

Leonid Shevchenko - điệp viên hai mang ba lần phản bội Tổ quốc

Leonid Shevchenko - điệp viên hai mang ba lần phản bội Tổ quốc

Trung tâm Quan hệ Công chúng thuộc Cơ quan An ninh Liên bang Nga (FSB) vừa công bố các tài liệu đã được giải mật của Cục An ninh Liên bang Nga tỉnh Kursk, liên quan đến hồ sơ vụ án hình sự đối với Leonid Shevchenko, sinh năm 1922, kẻ bị kết án về tội phản quốc trong những năm chiến tranh và tội hoạt động gián điệp sau chiến tranh.

Cuộc đua giữa tàu ngầm Nga và đội săn ngầm từ trên cao của NATO

Cuộc đua giữa tàu ngầm Nga và đội săn ngầm từ trên cao của NATO

Kể từ khi Chiến tranh lạnh kết thúc, khả năng tác chiến chống tàu ngầm của Khối quân sự NATO đã suy yếu đáng kể do việc giảm đầu tư và thay đổi ưu tiên. Tuy nhiên, trước sự gia tăng các cuộc tuần tra bằng tàu ngầm của Nga - đặc biệt là các tàu lớp Borei và Yasen tiên tiến - gần biên giới các nước NATO và ở các vùng biển chiến lược như Biển Baltic, Bắc Cực, Bắc Đại Tây Dương và Địa Trung Hải đã khiến các đồng minh châu Âu lo ngại.

Về 2 quả bom nhiệt hạch trong vụ tai nạn Broken Arrow

Về 2 quả bom nhiệt hạch trong vụ tai nạn Broken Arrow

Cách đây hơn 65 năm, rạng sáng ngày 24/1/1961, một vụ tai nạn máy bay kinh hoàng diễn ra, khiến máy bay ném bom B-52 của Không quân Mỹ (USAF) văng ra hai trái bom nhiệt hạch xuống North Carolina nhưng chưa kích nổ. Sự may mắn tình cờ này đã cứu nước Mỹ khỏi thảm họa “gậy ông đập lưng ông”.

Stanley Weyman: Từ mạo danh đến hào quang quyền lực

Stanley Weyman: Từ mạo danh đến hào quang quyền lực

Khuôn viên Nhà Trắng, Washington D.C., một ngày cuối tháng 7/1921. Trong bức ảnh chụp chính thức hôm đó, một người đàn ông trong lễ phục trắng đứng cạnh một người phụ nữ được báo chí Mỹ khi đó gọi là Công chúa Fatima của Afghanistan và đoàn tùy tùng, ngay sau cuộc tiếp kiến Tổng thống Warren G. Harding. Trên ngực người đàn ông ấy lấp lánh những tấm huân chương. Bức ảnh nhanh chóng xuất hiện trên báo chí Mỹ. Ít lâu sau, một lá thư khiếu nại gửi tới Bộ Ngoại giao Mỹ bắt đầu kéo sập vai diễn ấy. Người đàn ông trong ảnh không giữ bất kỳ chức vụ nào ở bộ trên, mà chỉ là một kẻ giả danh đến từ Brooklyn, chưa học xong trung học.

Vì sao Mỹ mất 20 năm vẫn không thể đánh bại Taliban?

Vì sao Mỹ mất 20 năm vẫn không thể đánh bại Taliban?

Tháng 10/2001, Mỹ cùng các đồng minh mở chiến dịch quân sự tại Afghanistan với mục tiêu truy quét Al-Qaeda và buộc Taliban giao nộp Osama bin Laden. Chỉ trong vài tuần, chính quyền Taliban sụp đổ, Kabul thất thủ. Nhưng chiến thắng đấy không khép lại cuộc chiến. 20 năm sau, khi quân đội Mỹ và NATO rời Afghanistan, Taliban trở lại thủ đô. Từ một chiến dịch chống khủng bố có mục tiêu tương đối rõ, Washington đã bước vào cuộc chiến kéo dài hai thập niên. Vì sao một lực lượng từng bị đánh bật khỏi quyền lực lại có thể trở lại sau 20 năm?

Một góc KGB qua lời kể của Aleksei M. Kozlov

Một góc KGB qua lời kể của Aleksei M. Kozlov

Đây là cuộc phỏng vấn đặc biệt diễn ra ngày 20/12/2009 giữa Anh hùng, Đại tá KGB Aleksei M. Kozlov với tờ Izvestia của Nga về hoạt động quy mô toàn cầu của “Cục S” hay còn gọi là “Cục tình báo bất hợp pháp” trong thời gian Chiến tranh Lạnh.

Mossad tiếp cận cựu Tổng thống Iran Ahmadinejad như thế nào?

Mossad tiếp cận cựu Tổng thống Iran Ahmadinejad như thế nào?

Tháng 5/2026, tờ The New York Times (NYT) khẳng định rằng Israel và Mỹ có kế hoạch thay đổi chế độ tại Iran - và cựu Tổng thống Mahmoud Ahmadinejad sẽ là người lên lãnh đạo đất nước. Vào thời điểm đó, bài báo nghe có vẻ khá hoang đường. Nhưng mới đây, NYT đã tiến xa hơn nhiều. Trong một bài phóng sự điều tra mới, các nhà báo của NYT đã kể lại câu chuyện về chiến dịch kéo dài nhiều năm của tình báo Israel nhằm tiếp cận ông Ahmadinejad.

Cái giá của nạn phân biệt chủng tộc

Cái giá của nạn phân biệt chủng tộc

Ngày 17/7/1944 đã xảy ra một thảm họa tồi tệ nhất trên đất Mỹ trong thời kỳ Thế chiến II. Mặc dù các cuộc điều tra không thể xác định được thủ phạm, nhưng rõ ràng một trong những nguyên nhân chính gây ra biến cố đã cướp đi sinh mạng của hàng trăm người này chính là chế độ phân biệt chủng tộc trong Lực lượng Hải quân Mỹ.

Giải mật vũ khí “Vòm Sáng” của Liên Xô

Giải mật vũ khí “Vòm Sáng” của Liên Xô

Vào mùa thu 1988, một máy bay do thám Mỹ phát hiện một hiện tượng độc lạ: “Vòm Sáng” sau khi tên lửa đạn đạo tầm trung SS-20 Saber của Liên Xô (cũ) được phóng đi. Quá trình trên tạo ra cực quang gây tranh cãi trong suốt thập kỷ, thậm chí còn bị nhầm là UFO.

Mỹ đầu tư hàng tỷ USD cho tình báo phát triển AI

Mỹ đầu tư hàng tỷ USD cho tình báo phát triển AI

Theo các quan chức đương nhiệm và cựu quan chức Mỹ, Nhà Trắng đã phê duyệt một đề xuất ngân sách mật trị giá 9 tỷ USD để mua các chip máy tính tiên tiến. Đây là những linh kiện cần thiết để các cơ quan tình báo Mỹ có thể khai thác tối đa tiềm năng của các mô hình trí tuệ nhân tạo (AI) mới nhất.

Cuộc truy lùng “kẻ sát nhân bị quỷ ám”

Cuộc truy lùng “kẻ sát nhân bị quỷ ám”

Suốt gần hai năm, lực lượng điều tra Tây Ban Nha lần theo những dấu vết mong manh từ các hiện trường, rà soát hơn 3.000 hồ sơ và chờ kết quả đối chiếu ADN quốc tế để xác định danh tính kẻ gây ra chuỗi án mạng ở Alicante.

Đằng sau việc Mỹ quyết định tham chiến tại Triều Tiên

Đằng sau việc Mỹ quyết định tham chiến tại Triều Tiên

Mùa hè năm 1950, tại vĩ tuyến 38, đường phân giới giữa hai miền Triều Tiên được thiết lập sau Thế chiến II bất ngờ bùng phát cuộc khủng hoảng chiến lược. Những rạn nứt của trật tự hậu chiến tại Đông Bắc Á hiện rõ, buộc nước Mỹ phải đối diện với thách thức quyền lực của thời Chiến tranh lạnh.