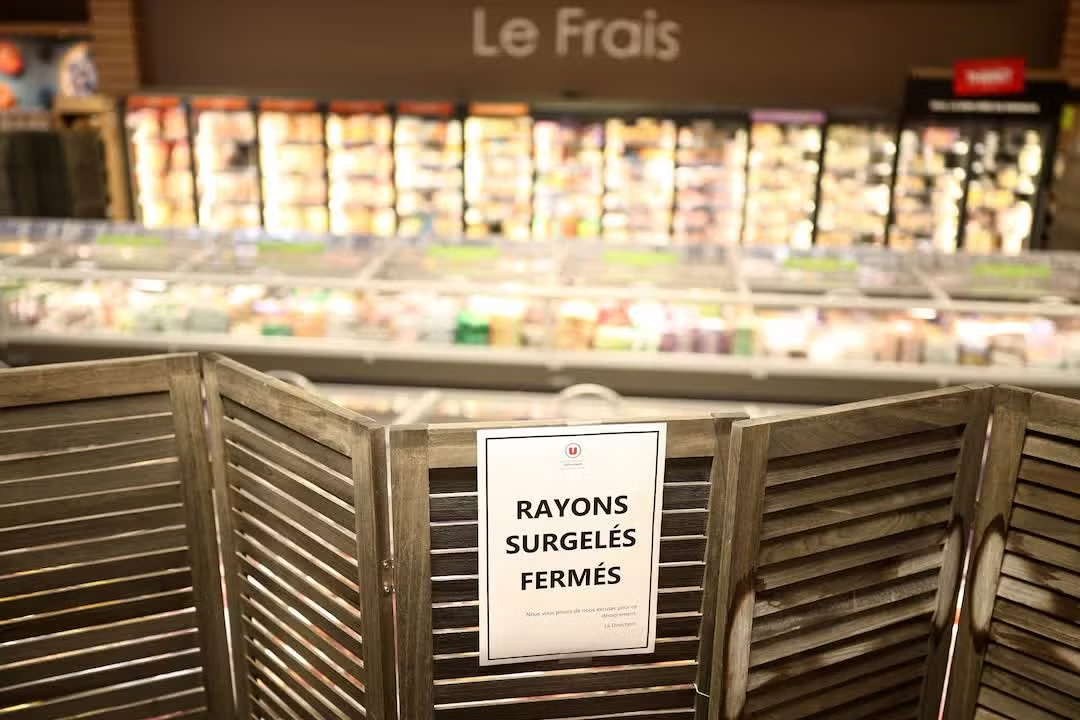
Reuters dẫn thông báo ngày 12/10 của văn phòng công tố thủ đô Paris của Pháp cho biết, hệ thống điều khiển thiết bị làm lạnh như tủ lạnh và tủ đông của nhiều chuỗi bán lẻ thực phẩm lớn trên khắp nước Pháp đã bị tấn công mạng quy mô lớn. Vụ việc khiến một lượng đáng kể thực phẩm bị hư hỏng và gây ra một số vụ cháy.
Thủ tướng Pháp Sébastien Lecornu đã chỉ đạo Cơ quan An ninh mạng Pháp (ANSSI) điều tra vụ việc. Nhà chức trách nước này cũng phối hợp với các đối tác châu Âu nhằm xác định phạm vi ảnh hưởng, đồng thời đánh giá nguy cơ đối với các doanh nghiệp khác.
Ông Felix Aime, chuyên gia phân tích tình báo về an ninh mạng, cho biết sự cố cũng ảnh hưởng đến Tây Ban Nha, Bồ Đào Nha, Ba Lan, Đức và Bỉ.
Tại Pháp, tập đoàn bán lẻ Carrefour xác nhận 80 siêu thị bị ảnh hưởng. Monoprix, chuỗi bán lẻ có khoảng 490 cửa hàng tại nước này, cho biết 5% số cửa hàng gặp sự cố.
Les Mousquetaires, đơn vị sở hữu chuỗi siêu thị Intermarché, thông báo hệ thống làm lạnh tại khoảng 150 cửa hàng bị đẩy nhiệt độ lên tới 50 độ C trong khoảng 6 giờ liên tục, gây hư hỏng thực phẩm. Toàn bộ thực phẩm bị ảnh hưởng đã bị loại bỏ nhằm bảo đảm an toàn cho người tiêu dùng.
Giám đốc điều hành Intermarché Thierry Cotillard nhận định cuộc tấn công có thể gây thiệt hại lên tới hàng chục triệu euro trên toàn nước Pháp chỉ trong một ngày.
Tập đoàn bán lẻ Coopérative U cũng xác nhận bị tấn công. "Việc nhắm mục tiêu vào các thiết bị thiết yếu để bảo quản sản phẩm tươi sống và đảm bảo nguồn cung cấp thực phẩm cho người dân Pháp là vấn đề nghiêm trọng và chưa có tiền lệ", đại diện Coopérative U nói.
Theo các chuyên gia, hệ thống làm lạnh tại siêu thị thường được vận hành thông qua các bộ điều khiển trung tâm, cho phép giám sát và điều chỉnh thiết bị từ xa qua Internet. Cơ chế này giúp việc bảo trì thuận tiện hơn, nhưng cũng tiềm ẩn rủi ro an ninh mạng nếu hệ thống không được bảo vệ đầy đủ.
Một nguồn tin của Reuters cho biết, ANSSI đã xác định được lỗ hổng trong phần mềm vận hành do công ty Đan Mạch Danfoss cung cấp. Danfoss xác nhận các sự cố tại Pháp liên quan đến một số hệ thống quản lý làm lạnh, đồng thời cho biết các thiết bị bị ảnh hưởng đang sử dụng phiên bản phần mềm lỗi thời.
Trước đó, ngày 9/8, nhóm nghiên cứu Team82 thuộc công ty an ninh mạng Claroty công bố báo cáo về các lỗ hổng trong bộ điều khiển Danfoss AK-SM 800A. Theo báo cáo, các bản cập nhật do Danfoss phát hành đã khắc phục những vấn đề có thể cho phép kẻ tấn công vượt qua cơ chế xác thực và thực thi mã trên thiết bị bị xâm nhập.