Camera giám sát phải bảo đảm an toàn dữ liệu cá nhân người sử dụng

Trong Bộ tiêu chí về yêu cầu an toàn thông tin mạng cơ bản cho camera giám sát vừa được ban hành, Bộ Thông tin và Truyền thông (TT&TT) yêu cầu phải bảo đảm an toàn thông tin dữ liệu cá nhân người sử dụng.

Bộ TT&TT vừa ban hành Bộ tiêu chí về yêu cầu an toàn thông tin mạng cơ bản cho camera giám sát. Tài liệu này đưa ra và khuyến nghị áp dụng các yêu cầu kỹ thuật an toàn thông tin mạng cơ bản cho thiết bị camera giám sát sử dụng giao thức mạng (gọi tắt là thiết bị camera).

Theo Bộ tiêu chí này, các camera giám sát phải có tài liệu hướng dẫn sử dụng, đồng thời phải có tính năng quản lý xác thực và phòng, chống tấn công.
Camera giám sát phải bảo đảm an toàn dữ liệu người dùng -0
Camera giám sát phải có chức năng bảo vệ dữ liệu cá nhân nhằm đảm bảo tuân thủ quy định của pháp luật Việt Nam.

Camera giám sát phải có chức năng quản lý mật khẩu an toàn, như bắt buộc người dùng thay đổi mật khẩu khi sử dụng thiết bị lần đầu tiên và kiểm soát mật khẩu. Cơ chế khởi tạo mật khẩu sử dụng phương pháp sinh mã có giá trị ngẫu nhiên. Mật khẩu lưu trữ trên camera phải được mã hóa. Hệ thống quản lý lỗ hổng bảo mật cho phép tiếp nhận và công bố thông tin về lỗ hổng của thiết bị tới người sử dụng, có mô tả về các phiên bản bị ảnh hưởng và hướng dẫn cập nhật, xử lý.

Camera phải có chức năng bảo vệ dữ liệu cá nhân, ít nhất cho phép thiết lập, cấu hình địa điểm tại Việt Nam đối với việc xử lý, lưu trữ và khai thác dữ liệu (trên thẻ nhớ/thiết bị ngoại vi, dịch vụ điện toán đám mây đặt tại Việt Nam...), nhằm bảo đảm tuân thủ quy định của pháp luật Việt Nam về bảo vệ dữ liệu cá nhân...

Đối với an toàn ứng dụng thiết bị camera, Bộ TT&TT cũng đã đưa ra tiêu chí phải có các tính năng kiểm tra tính hợp lệ của dữ liệu đầu vào do người sử dụng nhập, hoặc qua giao diện lập trình, ngăn chặn quá trình xử lý dữ liệu đầu vào vi phạm điều kiện lọc đã định nghĩa trước theo nhà sản xuất, kiểm tra tính hợp lệ của dữ liệu để ngăn chặn các dạng tấn công vào giao diện của thiết bị…

Hùng Quân

Các tin khác

Binance bị hack, hé lộ khả năng tin tặc xâm nhập qua laptop kỹ sư

Binance bị hack, hé lộ khả năng tin tặc xâm nhập qua laptop kỹ sư

Binance (sàn giao dịch tiền mã hóa lớn nhất thế giới) ngày 30/10 cho biết, vụ tấn công ảnh hưởng tới khoảng 6,3 tỷ USD tài sản có thể bắt nguồn từ laptop của một kỹ sư bị xâm nhập. Sàn đã phối hợp với các đối tác phong tỏa khoảng 3 tỷ USD và cam kết bù đắp toàn bộ tổn thất.

Kỷ nguyên biến thể AI và bài toán bảo đảm an ninh nhân loại

Kỷ nguyên biến thể AI và bài toán bảo đảm an ninh nhân loại

Thập niên 2026-2035 đang chứng kiến một bước ngoặt lịch sử chưa từng có: Trí tuệ nhân tạo (AI) đang dịch chuyển nhanh từ vai trò chủ yếu là công cụ hỗ trợ năng suất sang các hệ thống có mức độ tự chủ ngày càng cao, tác động sâu rộng tới kinh tế, xã hội và an ninh. Đằng sau những kỳ tích về kinh tế và công nghệ là những rủi ro với an ninh nhân loại.

Phát động Dự án CyberZ, phòng chống lừa đảo trực tuyến

Phát động Dự án CyberZ, phòng chống lừa đảo trực tuyến

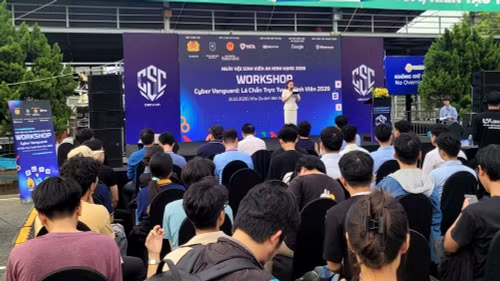
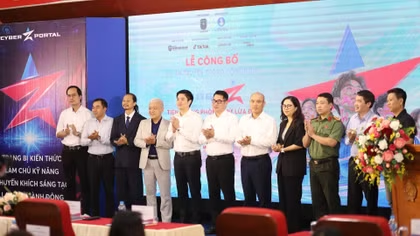
Với thông điệp “Trang bị kiến thức - Làm chủ kỹ năng - Khuyến khích sáng tạo - Lan tỏa hành động”, CyberZ không chỉ hướng tới giúp sinh viên tự bảo vệ mình trước các nguy cơ lừa đảo trực tuyến, mà còn khuyến khích người trẻ chủ động tham gia bảo vệ cộng đồng, từng bước hình thành mạng lưới những “Chiến binh số” có kiến thức, kỹ năng và trách nhiệm.

Chính phủ Thụy Điển hạn chế ChatGPT và Claude vì lo ngại an ninh dữ liệu

Chính phủ Thụy Điển hạn chế ChatGPT và Claude vì lo ngại an ninh dữ liệu

Chính phủ Thụy Điển quyết định siết chặt việc sử dụng hai nền tảng trí tuệ nhân tạo (AI) ChatGPT và Claude trong các cơ quan công quyền do lo ngại nguy cơ rò rỉ dữ liệu nhạy cảm. Từ ngày 26/10, công chức Thụy Điển chỉ được phép sử dụng các nền tảng AI đã được cơ quan chức năng phê duyệt để bảo đảm an ninh thông tin.

Hai lỗ hổng nghiêm trọng trong PHP đã được vá: doanh nghiệp cần cập nhật ngay

Hai lỗ hổng nghiêm trọng trong PHP đã được vá: doanh nghiệp cần cập nhật ngay

Ngày 22/10, Cục An ninh mạng và Hiệp hội An ninh mạng quốc gia cho biết, hai lỗ hổng bảo mật mang mã CVE-2026-109618 và CVE-2026-109619 trong ngôn ngữ lập trình PHP đã có bản vá chính thức. Người dùng internet thông thường không bị ảnh hưởng trực tiếp và có thể tiếp tục sử dụng bình thường. Các tổ chức, doanh nghiệp vận hành website có sử dụng PHP nên rà soát hệ thống và cập nhật bản vá sớm.

VIB cảnh báo tin nhắn giả mạo ngân hàng

VIB cảnh báo tin nhắn giả mạo ngân hàng

VIB khuyến nghị khách hàng nâng cao cảnh giác trước các tin nhắn có dấu hiệu giả mạo và ghi nhớ nguyên tắc: VIB không gửi SMS có chứa đường link truy cập website đến khách hàng nếu khách hàng không yêu cầu.

Lừa đảo bằng cách chèn tin nhắn giả vào luồng tin nhắn chính thức của ngân hàng

Lừa đảo bằng cách chèn tin nhắn giả vào luồng tin nhắn chính thức của ngân hàng

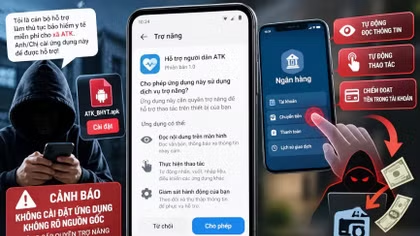
Tin nhắn giả mạo thương hiệu ngân hàng xuất hiện ngay trong luồng tin nhắn SMS mà khách hàng vẫn nhận thông báo giao dịch, khiến người dùng khó phân biệt thật, giả. Thủ đoạn này không mới nhưng vẫn tiềm ẩn nguy cơ khiến khách hàng sập bẫy lừa đảo, đặt ra yêu cầu tăng cường cảnh báo, phối hợp phòng ngừa giữa ngân hàng, doanh nghiệp viễn thông và cơ quan chức năng.

Xử lý hàng trăm trường hợp tương tác với trang mạng phản động và đưa tin bịa đặt

Xử lý hàng trăm trường hợp tương tác với trang mạng phản động và đưa tin bịa đặt

Nhằm tăng cường xử lý vi phạm về thông tin trên không gian mạng, thời gian qua, Công an các đơn vị, địa phương thuộc Công an tỉnh Đắk Lắk đã làm việc, xử lý với hàng trăm trường hợp thường xuyên tương tác với các trang tin chống phá Đảng, Nhà nước và những người đưa tin bịa đặt…