Mục tiêu tấn công công nghệ
Trong thời gian gần đây, chuyện ngân hàng bị tội phạm nhắm đến ngày càng nhiều hơn. Vụ việc gây xôn xao dư luận mới đây nhất khi Trung tâm Ứng cứu khẩn cấp không gian mạng Việt Nam (VNCERT) cho biết đã tiếp nhận báo cáo về một sự cố an ninh mạng xảy ra tại Trung tâm Thông tin tín dụng quốc gia (CIC). Kết quả xác minh cho thấy có dấu hiệu tấn công, xâm nhập từ tội phạm mạng với mục đích đánh cắp dữ liệu cá nhân. Số lượng dữ liệu bị chiếm đoạt trái phép vẫn đang được thống kê và làm rõ.
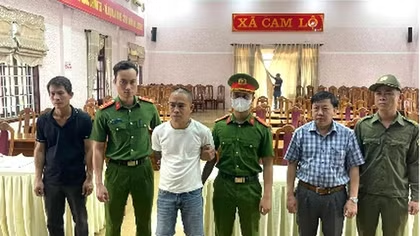
Hay ngày 11/11 vừa qua, Công an phường Cửa Nam (TP Hà Nội) cho biết đơn vị đã khởi tố bị can, tạm giam Thiệu Văn (31 tuổi, quốc tịch Trung Quốc, trú tại tỉnh Hồ Bắc) về tội Xâm nhập trái phép vào mạng máy tính, mạng viễn thông hoặc phương tiện điện tử của người khác nhằm chiếm đoạt tài sản.
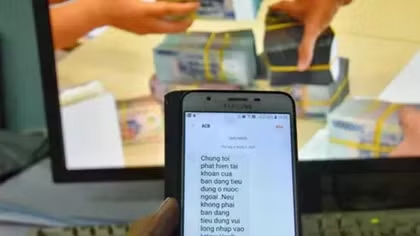
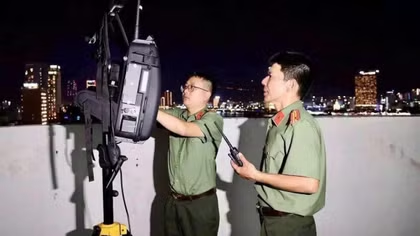
Theo đó, sau khi mua trạm phát điện để lắp đặt thiết bị phát sóng, Văn cùng đồng bọn kích hoạt hệ thống xâm nhập trái phép vào mạng viễn thông và tài khoản ngân hàng của người dân. Nhóm này giả lập website ngân hàng, gửi đường link giả mạo yêu cầu "xác thực thông tin". Khi người dùng nhập tài khoản và mật khẩu, các đối tượng chiếm quyền kiểm soát và rút tiền trong tài khoản.

Trước đó, tháng 8/2025, Trung tâm phân tích mã độc của Bkav đã cảnh báo một chiến dịch sử dụng mã độc RedHook đánh cắp dữ liệu cá nhân, tài khoản ngân hàng và chiếm quyền kiểm soát thiết bị, đang chủ đích nhắm vào người dùng Việt Nam.
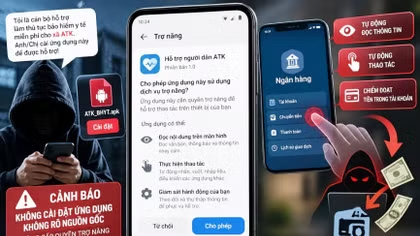
Theo đó, hacker tạo ra các website giả mạo cơ quan nhà nước hay các tổ chức tài chính uy tín như: Ngân hàng Nhà nước Việt Nam (SBV), Sacombank (Sacombank Pay), Tổng công ty Điện lực miền Trung (EVNCPC), Hệ thống đặt lịch đăng kiểm ôtô (TTDK)… cài mã độc lên dưới vỏ bọc là các ứng dụng, rồi lừa người dùng tải về điện thoại, bằng nhiều kịch bản khác nhau như gửi email, nhắn tin qua các ứng dụng chat hoặc chạy quảng cáo trên các công cụ tìm kiếm…
Nguy hiểm hơn, những ứng dụng giả mạo được ngụy trang với tên giống ứng dụng thật, chỉ khác đuôi (ví dụ SBV.apk) và được lưu trữ trên đám mây Amazon S3, giúp tin tặc dễ dàng cập nhật, thay đổi và che giấu nội dung độc hại.
Ngay khi được cài đặt xong, ứng dụng giả mạo yêu cầu người dùng cấp quyền truy cập sâu vào hệ thống, bao gồm quyền trợ năng (Accessibility) và quyền hiển thị lớp phủ (Overlay). Kết hợp hai quyền này, hacker có thể theo dõi thao tác người dùng, đọc nội dung tin nhắn SMS, lấy mã OTP, truy cập danh bạ, thậm chí thao tác thay người dùng mà không để lại dấu hiệu rõ ràng.
Đây chỉ là những vụ việc điển hình khi tội phạm công nghệ nhắm tới ngành ngân hàng. Chuyên gia an ninh mạng Vũ Ngọc Sơn - Trưởng ban Nghiên cứu, tư vấn, phát triển công nghệ và Hợp tác quốc tế, Hiệp hội An ninh mạng quốc gia - cho hay, cùng với sự bùng nổ về hệ thống thanh toán quốc tế, nguy cơ an ninh mạng và xâm phạm dữ liệu cá nhân trong lĩnh vực thanh toán quốc tế cũng ngày càng gia tăng. Động cơ phổ biến nhất của tin tặc là lợi ích tài chính.
Ngoài ra, dữ liệu giao dịch và thông tin cá nhân trong các hệ thống này có giá trị rất cao trên thị trường ngầm, có thể dùng để lừa đảo, tống tiền hoặc bán cho các tổ chức tội phạm khác. Một số nhóm tấn công còn mang động cơ chính trị hoặc phá hoại, nhằm gây mất niềm tin vào hệ thống tài chính toàn cầu, làm suy yếu uy tín của quốc gia hoặc tổ chức.
Bên cạnh đó, bản chất phức tạp và sự kết nối đa chiều của các hệ thống thanh toán quốc tế khiến chúng dễ phát sinh lỗ hổng bảo mật, trong khi mức độ an ninh giữa các quốc gia không đồng đều. Cũng theo ông Sơn, tin tặc còn lợi dụng khối lượng giao dịch khổng lồ để rửa tiền hoặc che giấu dấu vết, khiến việc phát hiện giao dịch bất thường trở nên khó khăn.
"Bóng ma" mới của ngành ngân hàng
TS. Nguyễn Quốc Hùng, Phó chủ tịch kiêm Tổng Thư ký Hiệp hội Ngân hàng Việt Nam cho biết, chúng ta đang sống trong một kỷ nguyên công nghệ, khi AI không còn là công cụ, mà đã trở thành một động lực cốt lõi định hình lại mọi ngành nghề.
Với ngành Ngân hàng, sự bùng nổ của AI đang mở ra cơ hội đột phá trong nhiều mảng hoạt động, trong đó có truyền thông chính sách và phát triển dịch vụ, sản phẩm. Việc ứng dụng AI không chỉ giúp tăng hiệu suất công việc, giảm chi phí, tiết kiệm thời gian, mà còn góp phần tăng cường an toàn hệ thống tài chính.
"Một số nghiên cứu cho thấy, năm 2025, khoảng 45% doanh số bán hàng trong lĩnh vực tài chính - ngân hàng được thực hiện hoàn toàn trên các nền tảng số, không cần sự hiện diện tại các điểm giao dịch truyền thống. Đây là kết quả của quá trình số hóa sâu rộng, trong đó AI đóng vai trò trung tâm giúp phân tích dữ liệu, tự động hóa quy trình và cá nhân hóa dịch vụ", ông Hùng thông tin.
Chia sẻ từ thực tiễn, ông Hùng cho biết, AI có thể hỗ trợ hệ thống ngân hàng ở nhiều khía cạnh như giúp phân tích dữ liệu hành vi để các ngân hàng có thể tạo ra thông điệp phù hợp cho từng nhóm khách hàng; truyền tải chính sách minh bạch, kịp thời bằng việc tóm lược văn bản pháp luật, Nghị định, Thông tư…, thành ngôn ngữ dễ hiểu, giúp công chúng và doanh nghiệp nắm bắt nhanh và chính xác. Đồng thời, AI giúp phân tích phản hồi từ công chúng, dư luận xã hội về các chính sách mới. Từ đó giúp các nhà hoạch định chính sách có cái nhìn sâu sắc, kịp thời điều chỉnh để chính sách đi vào cuộc sống hiệu quả hơn.
Bằng phân tích dữ liệu lớn, AI có thể gợi ý sản phẩm phù hợp với từng đối tượng, đặc biệt nhóm khách hàng yếu thế hoặc chưa tiếp cận đầy đủ dịch vụ tài chính - đúng với định hướng tài chính toàn diện quốc gia; tối ưu hóa và tự động hóa thông minh, giải đáp tức thì hàng ngàn thắc mắc của khách hàng, nâng cao đáng kể chất lượng dịch vụ và giải phóng con người khỏi các tác vụ lặp đi lặp lại; đặc biệt là phòng ngừa rủi ro truyền thông và bảo đảm an toàn hệ thống khi AI có khả năng giám sát, phân tích dữ liệu mạng xã hội để phát hiện sớm thông tin sai lệch, từ đó ngân hàng có thể phản ứng kịp thời, bảo vệ uy tín và sự ổn định hệ thống.
Hiện nay, phần lớn dịch vụ ngân hàng cơ bản đã được số hóa trên các kênh điện tử. Nhiều ngân hàng ghi nhận trên 95% giao dịch được thực hiện qua kênh số thay vì tại quầy truyền thống, nhiều nghiệp vụ cơ bản đã được số hóa hoàn toàn 100% như tiền gửi tiết kiệm, tiền gửi có kỳ hạn, mở và sử dụng tài khoản thanh toán, mở thẻ ngân hàng, ví điện tử, chuyển tiền, thậm chí vay vốn trực tuyến.
Cụ thể, nhiều tổ chức tín dụng hiện đã đưa vào áp dụng các giải pháp công nghệ mới, cho phép khách hàng mở tài khoản thanh toán thông qua xác thực dữ liệu dân cư. Khách hàng có thể định danh và xác minh thông tin bằng thẻ căn cước công dân gắn chip hoặc ứng dụng VNeID. Đồng thời, hệ thống ngân hàng cũng tiến hành làm sạch dữ liệu khách hàng trên nền tảng Cơ sở dữ liệu quốc gia về dân cư, đồng thời tối ưu quy trình cho vay bằng việc ứng dụng chấm điểm tín dụng và xác thực thông tin đa chiều từ dữ liệu dân cư.
Chia sẻ thực tiễn triển khai tại các đơn vị, ông Nguyễn Chiến Thắng - Giám đốc Ban Công nghệ BIDV nhắc lại cách đây 2 - 3 năm, mô hình ngân hàng mở (open banking) vẫn còn rất mới, nhưng đến nay gần như đã trở thành yêu cầu bắt buộc đối với các ngân hàng.
Còn từ phía cơ quan quản lý, ông Phạm Anh Tuấn - Vụ trưởng Vụ Thanh toán cho biết, những năm qua, NHNN tham mưu và ban hành nhiều văn bản pháp lý quan trọng đặt nền móng vững chắc cho việc cung ứng dịch vụ ngân hàng trên môi trường số, thúc đẩy kết nối, liên thông và hình thành hệ sinh thái số của ngành Ngân hàng.
"Các ngân hàng không ngừng mở rộng hợp tác với các công ty fintech, các bên thứ ba trong nhiều lĩnh vực khác nhau, cũng như kết nối với Cổng Dịch vụ công Quốc gia, cổng dịch vụ công của các bộ, ngành, địa phương… để khách hàng có thể thanh toán hóa đơn dịch vụ thiết yếu, dịch vụ công và nhiều tiện ích khác một cách liền mạch, toàn trình" - ông Tuấn đánh giá.
Tuy nhiên, bên cạnh những ứng dụng vượt trội, "thời đại AI" cũng đặt ngân hàng trước những thách thức, rủi ro lớn. Những năm gần đây, tội phạm công nghệ đã trở thành một "bóng ma" mới của ngành Ngân hàng. Mặc dù, các tổ chức tín dụng đã không ngừng tăng cường biện pháp bảo mật như ứng dụng sinh trắc học, mã OTP, giám sát giao dịch bất thường, nhưng không có hệ thống nào được coi là an toàn tuyệt đối.
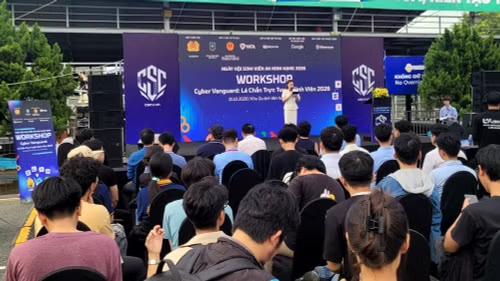
Thiếu tá Trần Trung Hiếu, Phó Giám đốc Trung tâm An ninh mạng quốc gia, Cục An ninh mạng và Phòng, chống tội phạm sử dụng công nghệ cao, Bộ Công an đã thông tin về một loạt các tổ chức doanh nghiệp của Việt Nam đã bị tấn công trong thời gian qua như ngành năng lượng, ngân hàng, bệnh viện, cơ quan truyền thông…
Thiếu tá Trần Trung Hiếu cho hay, hiện công tác đảm bảo an toàn, an ninh mạng cũng đang đối mặt với thách thức lớn là nhân lực làm an ninh mạng tại Việt Nam hiện thiếu cả về số lượng và chất lượng. Qua tham gia ứng phó sự cố tại một ngân hàng lớn, đơn vị ghi nhận do thiếu nhân lực, nên dù đã đầu tư hệ thống giám sát, điều hành an ninh mạng - SOC, nhưng thực tế lại chỉ giám sát 8 tiếng, còn ban đêm hacker làm gì thì không theo dõi.
Theo chuyên gia Vũ Ngọc Sơn, những sự kiện này cho thấy an ninh mạng trong lĩnh vực tài chính - ngân hàng không hề là "bất khả xâm phạm", đòi hỏi các quốc gia, doanh nghiệp phải đầu tư mạnh mẽ hơn vào bảo mật hệ thống cũng như bảo vệ dữ liệu người dùng.
"Bài học rút ra là không một hệ thống nào an toàn tuyệt đối. Chỉ khi kết hợp đồng bộ công nghệ tiên tiến, quản trị an ninh chặt chẽ, đào tạo con người, hoàn thiện khuôn khổ pháp lý và tăng cường hợp tác quốc tế, mới có thể bảo vệ dữ liệu cá nhân và đảm bảo an toàn cho hệ thống thanh toán toàn cầu", chuyên gia Vũ Ngọc Sơn lưu ý.
 Giới trẻ đổi mới thói quen tiêu dùng và quản lý tài chính cùng ngân hàng số MyVIB
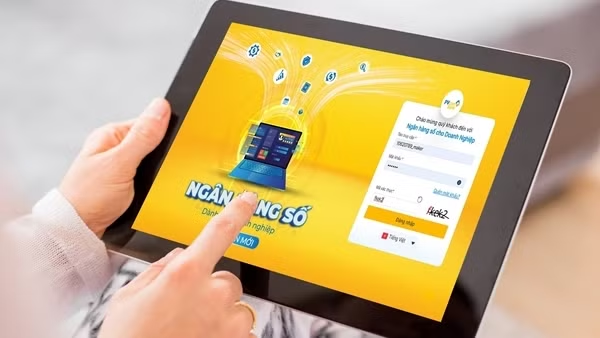 Nhiều tiện ích mới trên Ngân hàng số cho khách hàng doanh nghiệp của PVcomBank