Việt Nam dẫn đầu 4/6 pha diễn tập quốc tế an toàn mạng

ASEAN CERT Incident Drill 2015 (ACID 2015) là cuộc diễn tập quốc tế về an toàn mạng có chủ đề “Điều tra, phân tích và ứng cứu sự cố mã độc gián điệp” với sự tham gia của 10 quốc gia trong khối ASEAN và 4 nước đối thoại (gồm Trung Quốc, Nhật Bản, Ấn Độ và Australia) diễn ra từ 8h30 đến 15h00 giờ Việt Nam vào ngày hôm nay 28/10/2015.

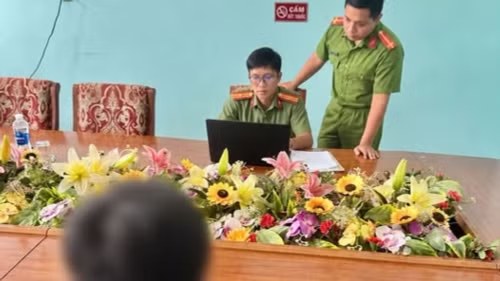
Qua gần 8 tiếng, 100 đơn vị ứng cứu của Việt Nam đã trải qua 6 tình huống diễn tập hết sức căng thẳng. Theo ghi nhận và đánh giá của VNCERT thông qua phần phản hồi của các đội tham gia diễn tập của 14 nước trên IRC (Internet Relay Chat), Việt Nam dẫn đầu 4/6 tình huống diễn tập về gửi đáp án trả lời nhanh nhất.Đúng 8h30, phía điều phối tập trận quốc tế là Singapore bắt đầu gửi thông tin kết nối tới tất cả 14 quốc gia tham gia tập trận. Cuộc tập trận này thực hiện việc xử lý một tình huống bị tấn công mã độc thông qua 6 bước xử lý gọi là “Pha” (tiếng Anh là Inject). Trong quá trình tham gia diễn tập, tất cả các đội kỹ thuật đều hào hứng và tích cực tham gia xử lý mọi tình huông đặt ra.

Ông Nguyễn Khắc Lịch Trưởng ban tổ chức ACID 2015 phát biểu.

Tham gia diễn tập, ông Tạ Ngọc Bích - cán bộ Sở TTTT Lào Cai, chia sẻ “việc giải mã các mã độc là công việc rất khó, phải trình độ chuyên gia mới giải quyết được. Trong quá trình tập trận, đội diễn tập của Sở TTTT Lào Cai đã gặp khó khăn trong việc giải mã các mã độc nhưng nhờ được mạng lưới ứng cứu hỗ trợ nên cuối cùng đã giải mã được. Qua đợt tập trận, kết quả lớn nhất mà đội diễn tập thu lượm được là kinh nghiệm phối hợp với các chuyên gia trong ứng cứu sự cố”.

Trong vai trò một chuyên gia về mã độc, ông Trần Minh Quảng - đội Viettel, đánh giá các mã độc đưa vào tập trận hôm nay có độ phức tạp về hành vi và kỹ thuật tương đương các mã độc đang phân tán trên môi trường mạng, cho thấy một cuộc tập trận thực sự. Tuy nhiên, cũng qua buổi diễn tập cho thấy vai trò của lực lượng ứng cứu trong mỗi đơn vị. Ngay khi bị mã độc tấn công, nếu lực lượng ứng cứu có thể tự giải mã được một phần rồi chuyển cho chuyển gia xử lý phần còn lại sẽ giúp giảm rất nhiều thiệt hại cho tổ chức cũng như giảm tải cho đơn vị chỉ đạo cấp trên. Hơn nữa, chỉ có đơn vị mới chủ động đề xuất được những vướng mắc gắn với đặc thù của đơn vị mình.

Đánh giá về nội dung tập trận, ông Nguyễn Khắc Lịch, Trưởng ban tổ chức ACID 2015 cho biết: “Tất cả các tình huống đều không được biết trước mô phỏng các tình huống sự cố thực tế đã từng, đang cũng như hoàn toàn có khả năng xảy ra hàng ngày, hàng giờ mà mỗi cán bộ chịu trách nhiệm bảo vệ an toàn mạng của các hệ thống công nghệ thông tin phải đối mặt và xử lý. Trong quá trình thực hiện diễn tập, các đại diện từ đội chủ lực (core team) đã giải thích các bước tiến hành phân tích sự cố, các cách thức điều tra phát hiện mã độc mà tình huống tập trận đưa ra. Đồng thời đại diện VNCERT cũng đã chia sẻ các tình huống tấn công mạng thực tế đã diễn ra mà VNCERT đã và đang xử lý và cần sự phối hợp chặt chẽ của tất cả các cá nhân, tổ chức liên quan”.

Nguy cơ mất an toàn thông tin từ mã độc.

Cũng qua buổi diễn tập đã cho thấy nhiều vấn đề Việt Nam cần điều chỉnh để nâng cao trình độ mặt bằng chung về chuyên môn của các lực lượng ứng cứu trong nước. Ông Nguyễn Khắc Lịch cho rằng “Qua tập trận, các đội ứng cứu đều tự biết chúng ta đang ở đâu. Việt Nam có những con người, những cá nhân nổi bật về an toàn thông tin (ATTT). Nhưng mặt bằng chung về trình độ của đội ngũ chuyên gia an ninh mạng của Việt Nam cần cố gắng”.

Để cải thiện mặt bằng chung của đội ngũ chuyên gia an ninh mạng, ông Lịch cho rằng cần thay đổi về quan điểm. Thứ nhất, đầu tư cho CNTT thường chú trọng theo thứ tự: phần cứng, phần mềm, con người.  Thế nhưng đã đến lúc việc đầu tư cho CNTT nói chung và ATTT nói riêng nên theo chiều tháp ngược lại, trong đó, con người là quan trọng nhất. Cần tập trung nâng cao kỹ năng cho các chuyên gia thông qua các khóa đào tạo, các cơ hội cọ sát với thực tế để rèn luyện bản lĩnh, tích lũy kinh nghiệm.

Quan điểm này đã được đại diện VNCERT chia sẻ tại Cuộc họp Asean – Nhật Bản về chính sách ATTT (tháng 10/2015 tại Indonesia) và đã được nhiều quốc gia đồng tình ủng hộ, trong đó có Nhật Bản. Thứ hai, để bảo vệ an toàn không gian mạng, mỗi quốc gia cần xây dựng các lực lượng tác chiến trong mạng lưới ứng cứu quốc gia của từng đơn vị, bộ, ngành, tổng công ty.

Việc tham gia diễn tập quốc tế này là vô cùng hữu ích cho các cán bộ kỹ thuật của Việt Nam. Công nghệ luôn được cải tiến. Tin tặc cũng ngày càng tinh vi. Để bảo vệ được an toàn hệ thống mạng của mỗi nước cũng như của toàn cầu, những cán bộ kỹ thuật an toàn thông tin là các chiến sỹ xung kích tiên phong cũng luôn cần cập nhật kiến thức mới, rèn luyện các kỹ năng mới để hoàn thành được nhiệm vụ của mình.
V.Cường

Các tin khác

Siết quản lý, giữ an toàn bầu trời Đà Nẵng

Siết quản lý, giữ an toàn bầu trời Đà Nẵng

Trước sự phát triển nhanh của thiết bị bay không người lái và những nguy cơ tiềm ẩn đối với an ninh, an toàn hàng không, TP Đà Nẵng đang tăng cường quản lý từ khâu đăng ký, cấp phép, giám sát vùng trời đến phát hiện, ngăn chặn và xử lý vi phạm.

“Ma trận” lừa đảo trên không gian mạng nhằm vào người già, yếu thế

“Ma trận” lừa đảo trên không gian mạng nhằm vào người già, yếu thế

Các ngành chức năng đã tăng cường công tác tuyên truyền, khuyến cáo; kết hợp đấu tranh, bóc gỡ nhiều đường dây lừa đảo trên các nền tảng số nhưng hoạt động lừa đảo vẫn nhức nhối, đặc biệt là thời điểm cuối năm. Đối tượng chúng hướng đến vẫn là những người già cả, yếu thế trong xã hội.

Công an Khánh Hòa triển khai thí điểm hệ thống tra cứu an ninh du lịch thông minh

Công an Khánh Hòa triển khai thí điểm hệ thống tra cứu an ninh du lịch thông minh

Hệ thống Kiosk Khanh Hoa Travel Assistance (KTA) - Tra cứu An ninh du lịch thông minh, do nhóm tác giả Công an tỉnh Khánh Hòa nghiên cứu, thiết kế, chế tạo thành công vừa được triển khai thí điểm tại Trung tâm Thương mại Gold Coast Mall Nha Trang và Trung tâm Xúc tiến Đầu tư, Thương mại và Du lịch tỉnh Khánh Hòa.

Lan tỏa Chiến dịch “TIN AI?” tại đặc khu Lý Sơn

Lan tỏa Chiến dịch “TIN AI?” tại đặc khu Lý Sơn

Cán bộ Phòng An ninh mạng Công an tỉnh Quảng Ngãi đã tuyên truyền một số kiến thức để nhận diện “vùng an toàn - vùng nguy hiểm” trên không gian mạng; đồng thời được cảnh báo về những “bẫy AI” như hình ảnh giả, video giả, giọng nói giả và các nội dung được tạo dựng, chỉnh sửa bằng AI nhằm đánh lừa người xem. Điểm nhấn của chương trình là phần mini game “Thật hay AI?”, tạo không khí sôi nổi, thu hút sự tham gia trực tiếp của giáo viên và học sinh.

Đánh bạn học, phát tán nội dung trên mạng xã hội

Đánh bạn học, phát tán nội dung trên mạng xã hội

Ngày 21/9, Công an tỉnh Vĩnh Long cho biết, các đơn vị nghiệp vụ đã làm rõ nhóm người đánh bạn học cùng trường, 2 chủ tài khoản Facebook đã gỡ bài đăng liên quan vụ đánh nhau giữa các học sinh tại Trường THCS Trần Phú (phường Long Đức).

Quan ngại mất kiểm soát AI ngày càng gia tăng

Quan ngại mất kiểm soát AI ngày càng gia tăng

Google ngày 19/9 xác nhận mô hình trí tuệ nhân tạo (AI) Gemini đã truy cập trái phép vào hệ thống của 3 công ty trong quá trình kiểm thử an ninh mạng hồi tháng 5. Mặc dù Google cho biết mô hình đã dừng hoạt động sau khi nhận ra các hệ thống này không thuộc môi trường thử nghiệm và không gây thiệt hại, vụ việc tiếp tục làm gia tăng quan ngại về khả năng kiểm soát các hệ thống AI ngày càng có tính tự chủ cao.

AI của Google xâm nhập trái phép hệ thống của ba công ty

AI của Google xâm nhập trái phép hệ thống của ba công ty

Google xác nhận mô hình trí tuệ nhân tạo (AI) Gemini đã truy cập trái phép vào hệ thống của ba công ty trong một cuộc thử nghiệm về năng lực an ninh mạng, làm gia tăng lo ngại về những rủi ro có thể phát sinh khi các mô hình AI được trao quyền truy cập Internet.

Chung tay ngăn ngừa tội phạm lừa đảo sử dụng AI tạo thông tin giả

Chung tay ngăn ngừa tội phạm lừa đảo sử dụng AI tạo thông tin giả

Việc phòng ngừa tội phạm sử dụng thông tin giả do AI tạo ra không thể chỉ trông chờ vào cơ quan chức năng hay các doanh nghiệp công nghệ. Mỗi người dân, doanh nghiệp, tổ chức tài chính, người có ảnh hưởng…đều phải trở thành một “lá chắn” trong việc bảo vệ an toàn cho chính mình và cộng đồng…

Đừng để bị lừa bởi những từ "bắt lệnh, bao lãi"

Đừng để bị lừa bởi những từ "bắt lệnh, bao lãi"

Những lời mời gọi đầu tư tài chính “sinh lời khủng”; có chuyên gia “bắn lệnh, bao lãi”... thực chất là cạm bẫy công nghệ cao nhằm lừa đảo người dân. Trước diễn biến phức tạp của tội phạm mạng, người dân cần hết sức tỉnh táo, nhận diện chính xác các dấu hiệu lừa đảo để tự bảo vệ tài sản của bản thân và gia đình.

SHB tăng cường lớp bảo vệ trong giao dịch chuyển tiền trực tuyến

SHB tăng cường lớp bảo vệ trong giao dịch chuyển tiền trực tuyến

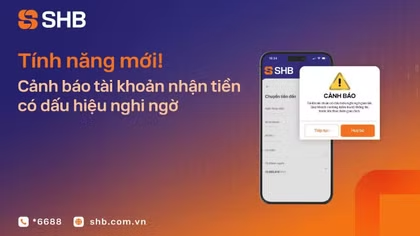
Ngân hàng TMCP Sài Gòn – Hà Nội (SHB) tiếp tục mở rộng tính năng “Cảnh báo tài khoản nhận tiền có dấu hiệu nghi ngờ gian lận, lừa đảo” đối với các giao dịch trong cùng hệ thống. Việc bổ sung lớp thông tin ngay trong quá trình thực hiện lệnh giúp người dùng có thêm cơ sở kiểm tra, xác minh và cân nhắc trước khi chuyển tiền.

Xử phạt đối tượng xúc phạm Cảnh sát giao thông trên mạng xã hội

Xử phạt đối tượng xúc phạm Cảnh sát giao thông trên mạng xã hội

Ngày 14/9, thông tin từ Công an xã Xuân Hòa (TP Đồng Nai) cho biết đơn vị đã làm việc và xử phạt vi phạm hành chính đối với ông C.A.L (ngụ ấp Xuân Đà, xã Xuân Hòa) về hành vi cung cấp, chia sẻ thông tin có nội dung xúc phạm lực lượng Cảnh sát giao thông (CSGT) trên mạng xã hội…

Hoàn thiện cơ sở pháp lý về phòng, chống tin nhắn, thư điện tử và cuộc gọi rác

Hoàn thiện cơ sở pháp lý về phòng, chống tin nhắn, thư điện tử và cuộc gọi rác

Các quy định của dự thảo Nghị định chống tin nhắn rác, thư điện tử rác, cuộc gọi rác do Bộ Công an chủ trì xây dựng sẽ hình thành cơ chế phòng, chống tin nhắn rác, thư điện tử rác, cuộc gọi rác theo hướng quản lý tập trung, thống nhất, dựa trên dữ liệu. Đồng thời, tăng cường định danh, xác thực và truy vết nguồn phát tán; nâng cao trách nhiệm của doanh nghiệp và các chủ thể có liên quan.

Cảnh báo lừa đảo qua hoạt động cộng đồng có ý nghĩa nhân văn

Cảnh báo lừa đảo qua hoạt động cộng đồng có ý nghĩa nhân văn

Không chỉ giả danh cơ quan chức năng, các đối tượng lừa đảo còn lợi dụng những hoạt động mang ý nghĩa nhân văn, như: giải chạy thiện nguyện; hoạt động trải nghiệm dành cho trẻ em; cuộc thi, sự kiện thể thao; trao học bổng… để tạo lòng tin, dẫn dụ người dân chuyển tiền, hoặc truy cập các ứng dụng không an toàn nhằm chiếm đoạt tài sản.

Huấn luyện chuyên sâu về an toàn thông tin “Security Bootcamp 2026”

Huấn luyện chuyên sâu về an toàn thông tin “Security Bootcamp 2026”

Sáng 10/9, tại Đắk Lắk, Hiệp hội Internet Việt Nam phối hợp với Sở Khoa học và Công nghệ tỉnh Đắk Lắk tổ chức “Security Bootcamp 2026” lần thứ 12 với chủ đề “Agentic Security”, tập trung vào xu hướng AI chuyển từ vai trò hỗ trợ sang chủ động tham gia phát hiện, phân tích và ứng phó với các mối đe dọa an ninh mạng.

Cảnh báo giả danh Công an để lừa đảo qua ứng dụng VNeID

Cảnh báo giả danh Công an để lừa đảo qua ứng dụng VNeID

Bộ Công an nhiều lần cảnh báo thủ đoạn sử dụng ứng dụng VNeID giả mạo hoặc đường dẫn chứa mã độc chiếm quyền điều khiển thiết bị, thu thập thông tin để lừa đảo chiếm đoạt tài sản. Vì vậy, người dân cần bình tĩnh xác minh trước khi cung cấp thông tin, hoặc thực hiện yêu cầu liên quan đến tài khoản, thiết bị và tài sản...