Dữ liệu trở thành mục tiêu tấn công hàng đầu, 552.000 cuộc tấn công mạng, 52,30% tổ chức, doanh nghiệp chịu tổn hại do tấn công mạng. Đây là những nội dung nổi bật trong Báo cáo nghiên cứu, khảo sát an ninh mạng tại Việt Nam năm 2025, khu vực cơ quan, doanh nghiệp. Báo cáo do Ban Công nghệ, Hiệp hội An ninh mạng Quốc gia thực hiện trong tháng 12/2025, dựa trên khảo sát hơn 5.300 đơn vị, tổ chức tại Việt Nam.
52,30% cơ quan, doanh nghiệp từng ghi nhận chịu tổn hại do tấn công mạng
Theo thống kê của Hiệp hội An ninh mạng Quốc gia, trong năm 2025, các hệ thống thông tin tại Việt Nam phải đối mặt với khoảng 552.000 cuộc tấn công mạng, giảm 19,38% so với năm 2024. Diễn biến này cho thấy những nỗ lực đầu tư cho an ninh mạng của các cơ quan, tổ chức đã bước đầu phát huy hiệu quả, khiến các hình thức tấn công không còn dễ dàng như trước.
Tuy nhiên, sự sụt giảm về số lượng không đồng nghĩa với mức độ rủi ro giảm đi. Khảo sát cho thấy 52,30% cơ quan, doanh nghiệp từng ghi nhận chịu tổn hại do tấn công mạng trong năm, tăng đáng kể so với mức 46,15% của năm 2024. Điều này cho thấy, tin tặc đang chuyển sang chiến lược tấn công có chọn lọc, tập trung vào từng mục tiêu cụ thể, với sự chuẩn bị kỹ lưỡng và khả năng khai thác sâu hơn, làm gia tăng nguy cơ dù tổng số vụ tấn công giảm.
Năm hình thức tấn công phổ biến nhất trong năm 2025 lần lượt gồm: Tấn công từ chối dịch vụ; chèn link quảng cáo cờ bạc, cá độ (backlink); tấn công gián điệp có chủ đích (APT); tấn công đánh cắp dữ liệu và mã hóa dữ liệu tống tiền. Điểm đáng chú ý là các hình thức này có dấu hiệu được tin tặc kết hợp, triển khai đan xen theo những kịch bản được tính toán kỹ lưỡng.
Những cuộc tấn công bề nổi như DDoS thường nhanh chóng gây gián đoạn hoạt động, thu hút sự chú ý và làm phân tán nguồn lực của đội ngũ vận hành an ninh mạng. Khi tổ chức tập trung xử lý sự cố, các lớp phòng vệ chiều sâu có thể bị lơ là trong một khoảng thời gian nhất định. Lợi dụng những khoảng trống này, tin tặc âm thầm triển khai các chiến dịch tấn công có chủ đích, xâm nhập sâu vào hệ thống, cài cắm mã độc nằm vùng và duy trì sự hiện diện trong thời gian dài mà không bị phát hiện.
Theo Hiệp hội An ninh mạng Quốc gia, năm 2024 các vụ tấn công mã hóa dữ liệu tống tiền nổi lên như mối đe dọa chủ đạo, gây gián đoạn nghiêm trọng hoạt động của nhiều cơ quan, doanh nghiệp. Nhưng sang năm 2025, những vụ việc gây ảnh hưởng lớn nhất lại tập trung vào các cuộc tấn công xâm phạm và đánh cắp dữ liệu. Sự dịch chuyển này cho thấy tin tặc không còn chỉ nhắm tới việc gây tê liệt hệ thống để đòi tiền chuộc, mà ngày càng coi dữ liệu là tài sản có giá trị cao để khai thác lâu dài.
Dữ liệu bị đánh cắp có thể được mua bán, trao đổi hoặc sử dụng cho nhiều mục đích khác nhau trên các thị trường ngầm, làm gia tăng rủi ro kéo dài cho các tổ chức bị ảnh hưởng. Ngay cả khi hệ thống được khôi phục, hậu quả từ việc mất kiểm soát dữ liệu vẫn có thể tiếp diễn trong thời gian dài, tác động trực tiếp đến uy tín, trách nhiệm pháp lý và niềm tin của khách hàng, đối tác.
Ông Vũ Ngọc Sơn, Trưởng ban Công nghệ, Hiệp hội An ninh mạng Quốc gia nhận định: “Tin tặc có xu hướng tấn công kép, không vội mã hóa dữ liệu ngay khi xâm nhập mà sẽ nằm vùng lâu dài. Mục tiêu đánh cắp dữ liệu quan trọng nhằm bán, trao đổi hoặc khai thác trên các chợ đen. Đến khi không còn dữ liệu khai thác được nữa thì mới tiến hành mã hóa dữ liệu để tống tiền nạn nhân”.
Công tác phòng thủ: Còn nhiều khoảng trống
Năm 2025 ghi nhận những chuyển biến tích cực về nhận thức an ninh mạng. Tỷ lệ cơ quan, doanh nghiệp tổ chức đào tạo nâng cao nhận thức an ninh mạng đạt 75,93%, cho thấy an ninh mạng đã được quan tâm hơn. Khoảng 51,45% đơn vị đã tổ chức diễn tập an ninh mạng, chủ động xây dựng kịch bản và quy trình ứng phó sự cố. 51,65% cơ quan, doanh nghiệp cho biết đã triển khai hoặc đang vận hành Trung tâm giám sát an ninh mạng SOC, phản ánh xu hướng đầu tư vào giám sát tập trung và phản ứng sớm. Đặc biệt, tỷ lệ doanh nghiệp có hệ thống sao lưu dữ liệu dự phòng đã đạt 76,35%, cho thấy các tổ chức đã sẵn sàng hơn cho các kịch bản phục hồi sau thảm họa.
Tuy nhiên, phía sau những con số tích cực này vẫn còn nhiều khoảng trống đáng lo ngại. Gần một nửa số cơ quan, doanh nghiệp, tương đương 47,72%, vẫn đang thiếu hụt nhân sự an ninh mạng, kéo dài tình trạng đã được cảnh báo từ năm 2024. Không chỉ thiếu người, nhiều đơn vị còn chưa có nền tảng quản trị an ninh mạng bài bản khi có tới 27,80% chưa triển khai bất kỳ tiêu chuẩn an ninh mạng nào trong nội bộ. Đáng chú ý, hơn một nửa (51,87%) số đơn vị vẫn chưa có phần mềm phòng chống mã độc quản lý tập trung, trong khi 8,71% hoàn toàn không sử dụng bất kỳ phần mềm diệt virus nào. Tại cửa ngõ ra vào Internet, 9,38% cơ quan, doanh nghiệp cho biết không có bất cứ hình thức kiểm soát truy cập Internet nào như tường lửa, khiến hệ thống luôn đứng trước nguy cơ bị xâm nhập từ bên ngoài.
Nhìn tổng thể, so với năm 2024, an ninh mạng năm 2025 cho thấy những bước tiến rõ rệt về nhận thức, song mức độ đầu tư về giải pháp kỹ thuật và nhân lực vẫn chưa tương xứng với tốc độ và sự tinh vi của các cuộc tấn công. Tỷ lệ cơ quan, doanh nghiệp bị tấn công tiếp tục tăng là lời cảnh báo rõ ràng rằng an ninh mạng không còn là vấn đề kỹ thuật đơn lẻ, mà đã trở thành bài toán quản trị, chiến lược và phát triển bền vững trong kỷ nguyên số.
Dự báo an ninh mạng 2026: An ninh Dữ liệu và AI
Dự báo về xu hướng năm 2026, Hiệp hội An ninh mạng Quốc gia nhận định: An ninh dữ liệu sẽ trở thành "mặt trận" trọng tâm của các cơ quan, tổ chức, doanh nghiệp. Trong bối cảnh Việt Nam đang đẩy mạnh chuyển đổi số, các trung tâm dữ liệu và thông tin sẽ là tài sản giá trị nhất mà tin tặc nhắm tới.
Các cuộc tấn công mạng được dự báo sẽ ngày càng tinh vi, được tự động hóa mạnh mẽ nhờ trí tuệ nhân tạo (AI). Tin tặc có thể sử dụng AI để nhanh chóng tạo ra các công cụ tự động rà quét, khai thác lỗ hổng, cũng như sinh biến thể mã độc mới, liên tục thay đổi nhằm né tránh các hệ thống phòng thủ truyền thống. Bên cạnh đó, các hình thức tấn công mã hóa dữ liệu tống tiền (ransomware) vẫn tiềm ẩn nguy cơ bùng phát trở lại với mức độ nguy hiểm hơn, đặc biệt nhắm vào các hạ tầng trọng yếu.
Việc tuân thủ Luật An ninh mạng và Luật bảo vệ dữ liệu cá nhân sẽ không còn là sự lựa chọn mà là yêu cầu sống còn. Các doanh nghiệp cần chuyển dịch từ trang bị đối phó sang đầu tư bài bản, áp dụng các tiêu chuẩn an ninh mạng quốc tế và coi dữ liệu là tài sản cần bảo vệ nghiêm ngặt nhất.
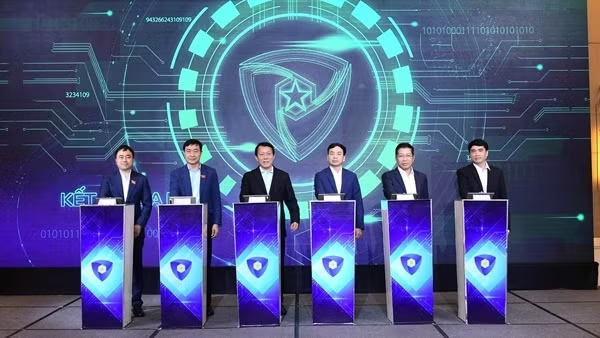 Khẳng định vị thế của Hiệp hội An ninh mạng quốc gia trong phát triển công nghiệp an ninh mạng
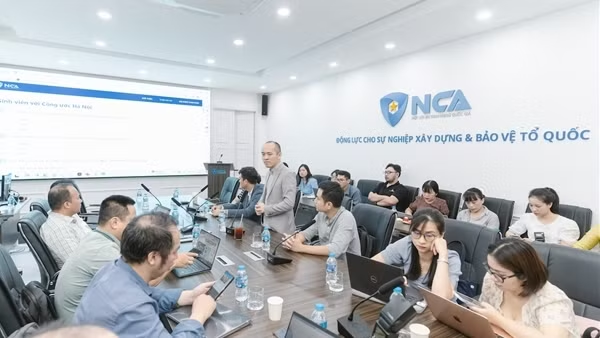 Hiệp hội An ninh mạng quốc gia phát động cuộc thi “Sinh viên với Công ước Hà Nội”