Thời gian gần đây, tình trạng lừa đảo qua mạng Internet diễn ra phổ biến trên khắp cả nước. Mặc dù đã có nhiều cảnh báo từ phía cơ quan chức năng nhưng hàng ngày vẫn có hàng trăm nạn nhân sập bẫy lừa đảo dưới nhiều hình thức. Một trong những vấn đề khá nhức nhối trong các vụ lừa đảo trực tuyến hiện nay là các đối tượng thường sử dụng tài khoản mạng xã hội ẩn danh, SIM rác và tài khoản ngân hàng không chính chủ để lừa đảo chiếm đoạt tiền của các nạn nhân, gây khó khăn cho cơ quan chức năng trong quá trình truy vết, điều tra.
Các chuyên gia cho rằng, bên cạnh việc nâng cao kiến thức, kỹ năng số cho người dân, siết chặt quản lý SIM rác, bảo vệ dữ liệu cá nhân người dùng thì cơ quan chức năng còn phải kiểm soát chặt chẽ tình trạng mua bán tài khoản ngân hàng, bởi đây là “đích đến”của tất cả các vụ lừa đảo.

Việt Nam hiện có hơn 70 triệu người sử dụng Internet. Trong giai đoạn tăng tốc chuyển đổi số, các đối tượng xấu đã lợi dụng những tiện ích mà công nghệ thông tin mang lại cũng như thói quen giao dịch trực tuyến của người dùng để thực hiện nhiều vụ lừa đảo chiếm đoạt tài sản có giá trị cao. Theo Cục An toàn thông tin, Bộ Thông tin và Truyền thông (TT&TT), số vụ lừa đảo trực tuyến trong năm 2023 đang tăng mạnh, các hình thức lừa đảo trên mạng cũng liên tục nở rộ và ngày càng biến hóa khôn lường. Dù mỗi nhóm đối tượng sẽ có một cách thức lừa đảo riêng nhưng mục tiêu, đích ngắm cuối cùng mà loại tội phạm này hướng đến vẫn là chiếm đoạt tiền của các nạn nhân.
Nhiều nạn nhân mất tiền tới 2 lần
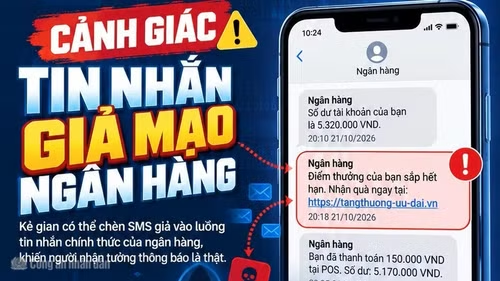
Theo Bộ TT&TT, các hình thức lừa đảo trực tuyến luôn có sự thay đổi, đan xen mới và cũ, đồng thời liên tục xuất hiện những hình thái mới theo xu hướng ngày càng tinh vi hơn để dễ dàng “hạ gục” người dùng. Chỉ tính riêng trong các tháng cuối năm 2023, Cục An toàn thông tin đã ghi nhận nhiều hình thức lừa đảo mới tấn công người dùng. Đó là bẫy “dịch vụ lấy lại tiền bị lừa đảo”; giả mạo biên lai chuyển khoản giả của ngân hàng, giả mạo website, lừa đảo chiếm đoạt bằng đường link/file nén và lừa đảo thẻ tín dụng; chiếm đoạt tài sản thông qua mã QR giả mạo; giả mạo bản cam kết ngân hàng, yêu cầu nạn nhân đóng phí để xác nhận số dư bị treo trong tài khoản ngân hàng; lừa đảo vay tiền online, giải ngân nhanh không cần thủ tục; lợi dụng công nghệ Deepfake để lừa đảo; thông báo sai dữ liệu cư dân nhằm đánh cắp thông tin của người dùng; lừa đảo kích hoạt và tích hợp sổ đỏ vào ứng dụng VNeID; giả danh bác sĩ lừa đảo khám, chữa bệnh và bán thuốc cho hàng nghìn người dân; lừa đảo vay tiền trực tuyến, bị ghép ảnh thờ vì nợ quá hạn…
Trong số các thủ đoạn lừa đảo mới trên, có một thủ đoạn lừa đảo thể hiện sự nhạy bén, am hiểu tâm lý của các đối tượng lừa đảo đối với nạn nhân bị lừa đảo để dẫn dắt họ tiếp tục “dính bẫy” lần 2, tức mất tiền đến 2 lần. Ông Nguyễn Phú Lương, Phó Giám đốc Trung tâm Giám sát an toàn không gian mạng quốc gia, Cục An toàn thông tin cho biết: Đánh vào tâm lý của một số nạn nhân muốn lấy lại số tiền đã mất sau khi bị lừa đảo, các đối tượng đã lập ra nhiều hội nhóm với mục đích hỗ trợ lấy lại tiền đã bị lừa, sử dụng phần mềm phát tán các tin nhắn do chính chúng tạo ra, bình luận về các vụ thu hồi tiền bị lừa đã được giải quyết để tạo lòng tin cho các nạn nhân, tiếp đó dẫn dụ họ lạc vào mê cung của nhiều màn kịch lừa đảo khác nhau.
Để tạo lòng tin, các đối tượng sẽ mạo danh luật sư, kiểm sát viên hay nhân viên bộ phận tài vụ của một ngân hàng lớn, sau đó, chúng sẽ sử dụng các kỹ thuật thao túng tâm lý để thuyết phục và xây dựng lòng tin của nạn nhân trong việc "mất tiền nhưng có thể lấy lại tiền".
Thông qua những lời dụ dỗ về việc "đặt cọc" để lấy lại tiền, các đối tượng yêu cầu nạn nhân đóng trước một khoản tiền dựa trên phần trăm số tiền bị lừa đảo trước đó, ví dụ bị lừa 100 triệu thì cần phải gửi 10-20% của số tiền, tức là 10-20 triệu. Thấy số tiền này chỉ là 1 phần nhỏ trong số tiền bị mất, nhiều người đã nhẹ dạ cả tin chuyển tiền. Tuy nhiên, sau khi chuyển thì nạn nhân bị khóa chặn liên lạc, số tiền bị mất lần 1 không những không lấy lại được mà số tiền chuyển cho các đối tượng nhờ lấy lại tiền cũng bị lừa.
Ngoài việc chiếm đoạt tiền, các đối tượng lừa đảo cũng sẽ thu thập được nhiều thông tin cá nhân của nạn nhân như số CMND, thẻ ngân hàng, số điện thoại để làm cơ sở nhằm thực hiện các hành vi lừa đảo tiếp theo.
Số liệu của Cục An toàn thông tin cho thấy, trong 6 tháng đầu năm 2023, tình hình lừa đảo trực tuyến tại Việt Nam tăng 64,78% so với cùng kỳ năm ngoái; tăng 37,82% so với 6 tháng cuối năm 2022.
Theo ông Trần Quang Hưng, Phó Cục trưởng Cục An toàn thông tin, từ kết quả khảo sát và những tình huống diễn ra trong thực tế, các chuyên gia an toàn thông tin đã "đúc kết": Có 3 nhóm lừa đảo chính với 24 hình thức lừa đảo đang diễn ra trên không gian mạng Việt Nam, nhắm vào các nhóm đối tượng khác nhau. Tùy vào mỗi nhóm đối tượng ở từng độ tuổi, kẻ xấu thực hiện những hình thức dẫn dụ khác nhau, mục tiêu chung là lấy lòng tin, đánh cắp thông tin người dùng, sau đó chiếm đoạt tài sản.
Trong đó, người cao tuổi thường gặp 15 hình thức lừa đảo thường xuyên như: Lừa đảo "combo du lịch" giá rẻ; lừa đảo cuộc gọi video Deepfake; giả mạo biên lai chuyển tiền thành công; giả mạo trang thông tin điện tử, cơ quan, doanh nghiệp, bảo hiểm ngân hàng; giả danh Công an, kiểm sát viên, cán bộ toà án gọi điện lừa đảo; đánh cắp thông tin CCCD đi vay tín dụng; lừa đảo chuyển nhầm tiền vào tài khoản ngân hàng; lừa đảo dẫn dụ đầu tư, nhận bưu phẩm; lừa đảo tung tin giả về cuộc gọi mất tiền; lừa đảo cho số đánh đề.
Mục tiêu mà các đối tượng lừa đảo hướng đến đang có sự dịch chuyển mạnh về nhóm yếu thế như người cao tuổi, trẻ em và người có thu nhập thấp, trong đó, người cao tuổi là nhóm mà kỹ năng, khả năng nhận diện lừa đảo còn hạn chế nên các đối tượng lừa đảo đang tập trung chuyển hướng vào nhóm này.
Nhiều kẽ hở tiếp tay cho lừa đảo
Lừa đảo trực tuyến đang phát triển song song với các hoạt động trực tuyến và ngày càng nở rộ khi cuộc sống của người dân hiện nay đang phụ thuộc nhiều vào các giao dịch, kết nối trực tuyến. Sự đa dạng đó khiến cho nhiều người cảm thấy khó khăn trong việc nhận diện các thủ đoạn lừa đảo trực tuyến. Dù hết sức cảnh giác nhưng các nạn nhân thường rơi vào tình trạng tránh chỗ này, bị chỗ khác khi bất cứ hành động nào cũng có thể bị giả mạo. Một số nạn nhân bị lừa đảo qua mạng cho biết, họ thường bị đánh đòn tâm lý, khiến phản ứng lập tức của họ là hoang mang, lo lắng không còn cơ hội để tự xác minh lại vấn đề mà chỉ muốn nhanh chóng kết thúc vụ việc. Bên cạnh đó, một số nạn nhân cũng bị đối tượng dẫn dụ, đánh vào lòng tham, tâm lý hám lợi nên cũng đã dễ dàng sập bẫy.
Trong khi đó, theo phân tích của các chuyên gia, điểm chung của các đối tượng, nhóm đối tượng lừa đảo chuyên nghiệp trên không gian mạng hiện nay là thường sử dụng những “kẽ hở” như tài khoản mạng xã hội ẩn danh, SIM rác và tài khoản ngân hàng không chính chủ để lừa đảo chiếm đoạt tiền của các nạn nhân, gây khó khăn cho cơ quan chức năng trong quá trình truy vết, điều tra. Với tài khoản mạng xã hội, Việt Nam hiện có hàng trăm triệu tài khoản mạng xã hội Facebook, Zalo, YouTube, TikTok nhưng trong số này, số lượng tài khoản ảo, tài khoản giả mạo vẫn tràn lan. Sự tồn tại của các tài khoản mạng xã hội ảo, mang tính ẩn danh này đã tạo cơ sở để các đối tượng lợi dụng thực hiện những hành vi phạm pháp, đặc biệt là trong các vụ việc lừa đảo trực tuyến.
Với số điện thoại, ngoài việc sử dụng các SIM rác dễ dàng mua được, các đối tượng có thể sử dụng phần mềm để giả lập bất cứ số điện thoại nào mà chúng muốn. Bằng việc giả lập này, cuộc gọi tưởng là thực hiện qua mạng viễn thông nhưng thực tế lại là cuộc gọi thông qua mạng internet bằng các ứng dụng điện tử. Thậm chí, đối tượng còn có thể giả giọng nói để xóa dấu vết. Với tài khoản ngân hàng, hiện nay việc mua bán dữ liệu tài khoản diễn ra khá phổ biến và phức tạp. Nhiều người vì điều kiện kinh tế khó khăn, vì thiếu hiểu biết mà sẵn sàng mua SIM rác và cầm CMND/CCCD đến ngân hàng để mở nhiều tài khoản đứng tên mình. Sau khi có các số tài khoản, người sở hữu sẽ rao bán cùng với số SIM rác. Các đối tượng tội phạm sẽ lập tức thu mua về để sử dụng cho những hành vi phạm pháp, trong đó có việc lừa đảo trực tuyến.
Ngoài ra, việc lộ lọt dữ liệu cá nhân cũng chính là một trong những “kẽ hở” để tội phạm lừa đảo tấn công người dùng. Theo ông Vũ Quốc Thành, Phó Chủ tịch Tổng thư ký Hiệp hội An toàn thông tin Việt Nam (VNISA), tuy rất khó ước tính chính xác nhưng lượng người dùng bị lừa đảo ở nước ta hiện có thể chiếm đến 0,5% dân số. Trong đó, nhiều vụ lừa đảo thành công là do kẻ xấu đã thu thập được thông tin cá nhân của nạn nhân. Xâu chuỗi từ một số vụ lừa đảo trực tuyến, các chuyên gia cho rằng, trong các vụ lừa đảo trực tuyến thành công, hầu hết, các đối tượng lừa đảo thường nắm được một phần thông tin cá nhân của nạn nhân và sử dụng như một chiêu thức để thao túng về tâm lý.
Chẳng hạn như ở chiêu thức lừa đảo “con đang cấp cứu ở bệnh viện”, nhiều nạn nhân cho biết, bằng một cách thức nào đó, đối tượng lừa đảo đã nắm bắt được thông tin của cá nhân như tên tuổi, con đang học ở trường nào. Chính điều này khiến cho nạn nhân dễ bị thao túng tâm lý và sẵn sàng hành động theo các bước hướng dẫn nhóm đối tượng lừa đảo sắp đặt sẵn, dù rằng trong tình huống này, nạn nhân chỉ cần bình tĩnh gọi điện thoại xác minh từ con hoặc giáo viên chủ nhiệm là có thể thoát được bẫy lừa đảo.
 Bồi dưỡng, nâng cao kiến thức về an ninh mạng cho lãnh đạo cấp phòng và tương đương
 Cập nhật kiến thức mới về an ninh mạng cho Công an các địa phương