Khi “mắt thấy, tai nghe” không còn đủ
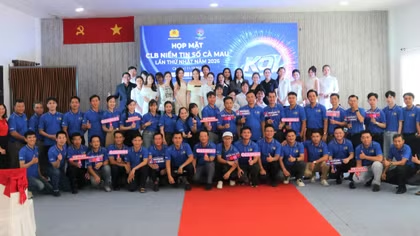
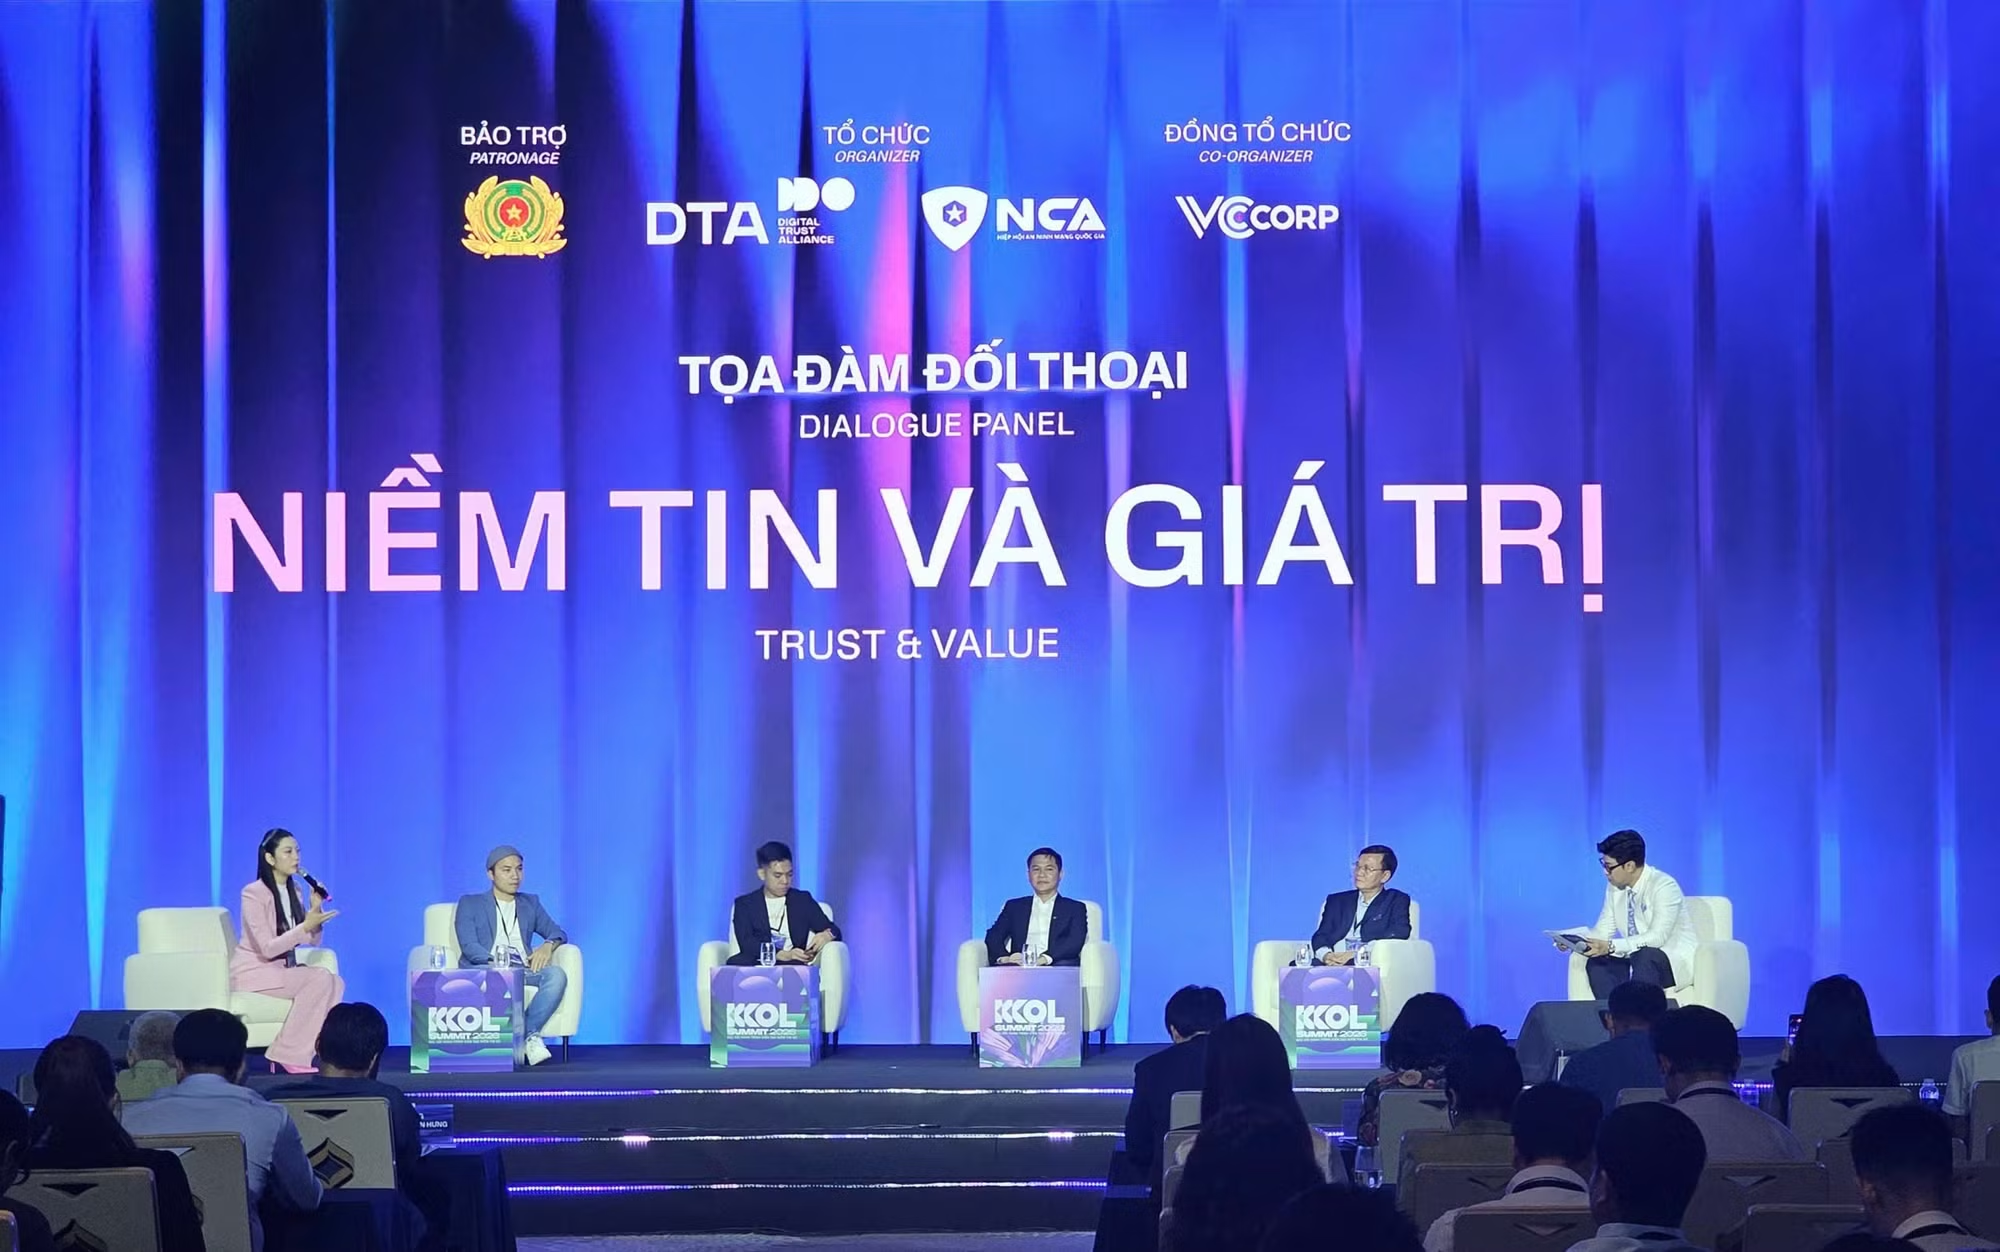
Tại hội nghị KOL Summit 2026 diễn ra mới đây ở TP Hồ Chí Minh, bà Pamela Chua, Giám đốc Trung tâm phòng chống lừa đảo của Mastercard, chia sẻ, lâu nay mọi người thường xác định độ tin cậy dựa trên bốn dấu hiệu quen thuộc: khuôn mặt, giọng nói, thương hiệu và sự giới thiệu của người quen. Thế nhưng, AI có thể phá vỡ cả bốn cơ chế này trong cùng một thời điểm.
Một khuôn mặt quen thuộc có thể bị sao chép để tạo thành video giả. Một giọng nói từng nghe nhiều năm có thể được nhân bản để gọi điện vay tiền, yêu cầu chuyển khoản hoặc đọc mã xác thực. Logo, hình ảnh thương hiệu, giao diện ngân hàng và giấy tờ cũng có thể bị làm giả. Nguy hiểm hơn, các đối tượng còn dựng lên cả một “mạng lưới niềm tin” bằng cách sử dụng tài khoản của người quen, đồng nghiệp, người nổi tiếng hoặc lãnh đạo doanh nghiệp để dẫn dụ nạn nhân.
Thủ đoạn sử dụng AI có thể bắt đầu từ một dữ liệu rất nhỏ. Chỉ một đoạn video đăng công khai, một file ghi âm, một bức ảnh trên mạng xã hội hoặc thông tin cá nhân bị lộ cũng có thể bị thu thập, đưa vào công cụ nhân bản giọng nói và hoán đổi khuôn mặt.
Các đối tượng sau đó tạo ra cuộc gọi video giả mạo người thân, bạn bè, đối tác hoặc cán bộ cơ quan Nhà nước. Trong cuộc gọi, “người quen” có thể nói đang gặp sự cố, cần chuyển tiền gấp, bị mất điện thoại, đang ở bệnh viện hoặc cần thanh toán một khoản nợ. Nạn nhân vì nhìn thấy khuôn mặt và nghe đúng giọng nói nên dễ dàng tin tưởng.
Một kịch bản khác là giả mạo lãnh đạo doanh nghiệp trong cuộc họp trực tuyến. Người tham gia được yêu cầu chuyển tiền vào một tài khoản mới, giữ bí mật với đồng nghiệp hoặc thực hiện giao dịch trong thời gian rất ngắn.
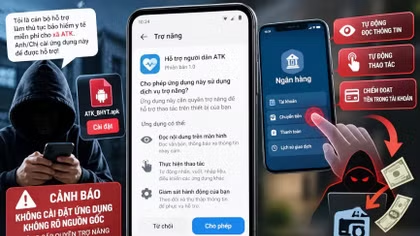
AI còn được sử dụng để tạo các video giả người nổi tiếng, nghệ sĩ, chuyên gia tài chính hoặc lãnh đạo Nhà nước quảng bá sản phẩm, kêu gọi đầu tư, thông báo hỗ trợ, tặng quà, trúng thưởng. Khi người xem tin rằng nhân vật xuất hiện trong video là người thật, họ có thể truy cập đường link, cài ứng dụng hoặc chuyển “phí xác nhận”, “phí nhận quà”, “phí mở khóa tài khoản”.
Không dừng ở việc giả mạo hình ảnh, các nhóm tội phạm còn kết hợp AI với dữ liệu cá nhân bị đánh cắp, phần mềm độc hại, tài khoản ngân hàng thuê, tiền điện tử và các nền tảng nhắn tin mã hóa.
Đáng lo ngại, các đối tượng không chỉ thực hiện một giao dịch đơn lẻ mà còn chia nhỏ và “rửa” dòng tiền qua nhiều tài khoản, nền tảng tài sản số, công ty vỏ bọc và trung gian ở nhiều quốc gia. Đây là mô hình lừa đảo đa tầng, khiến việc truy tìm người tổ chức và thu hồi tài sản gặp nhiều khó khăn.
Cách xác định một danh tính thật
Cũng theo bà Pamela Chua, AI có thể sao chép khuôn mặt, giọng nói, thương hiệu và lời giới thiệu, nhưng không thể dễ dàng sao chép toàn bộ lịch sử hoạt động của một danh tính thật.
Một danh tính thực thường có quá trình tồn tại nhất quán: số điện thoại được sử dụng trong thời gian dài, thiết bị quen thuộc, địa chỉ thư điện tử, lịch sử giao dịch, các mối quan hệ và hoạt động trên nhiều nền tảng. Ngược lại, tài khoản giả thường mới được tạo, có lịch sử hoạt động ngắn, sử dụng thiết bị hoặc địa chỉ mạng bất thường, liên tục thay đổi thông tin nhận diện.
Hành vi cũng là dấu hiệu quan trọng. Một người thân bình thường sẽ không đột ngột gọi video vào giữa đêm để yêu cầu chuyển tiền vào tài khoản chưa từng sử dụng. Một doanh nghiệp có quy trình kiểm soát chặt chẽ sẽ không yêu cầu nhân viên chuyển khoản lớn chỉ bằng một tin nhắn hoặc cuộc gọi không có xác nhận bằng văn bản. Một cơ quan nhà nước không yêu cầu người dân cung cấp mã OTP, mật khẩu ngân hàng hoặc chuyển tiền vào tài khoản cá nhân để “phục vụ điều tra”.
Mạng lưới liên quan đến tài khoản cũng cần được kiểm tra. Những kẻ lừa đảo có xu hướng tái sử dụng số điện thoại, thiết bị, tài khoản ngân hàng, ví điện tử, tên miền và tài khoản mạng xã hội. Khi các tổ chức tài chính phối hợp chia sẻ dữ liệu, sử dụng phân tích đồ thị mạng lưới và nhận diện dòng tiền bất thường, nhiều giao dịch đáng ngờ có thể được phát hiện trước khi tiền bị chuyển đi xa.
Nói cách khác, trong kỷ nguyên AI, không nên chỉ hỏi “khuôn mặt này có giống người thật không?” mà phải đặt thêm các câu hỏi: Người này có liên hệ với tôi bằng kênh quen thuộc không? Yêu cầu có phù hợp với thói quen trước đây không? Tài khoản nhận tiền có lịch sử đáng tin cậy không? Có thông tin xác nhận từ nguồn độc lập hay không?
Còn theo thông tin từ cơ quan Công an, một nội dung do AI tạo ra không phải lúc nào cũng có thể nhận biết bằng mắt thường. Tuy vậy, người dùng vẫn có thể chú ý một số dấu hiệu cảnh báo như hình ảnh có thể xuất hiện chi tiết thiếu tự nhiên như ánh mắt không ổn định, biểu cảm gương mặt cứng, bàn tay biến dạng, ánh sáng không thống nhất, chữ trên hình ảnh bị nhòe hoặc sai chính tả.
Giọng nói có thể ngắt nghỉ bất thường, âm sắc thiếu tự nhiên, khẩu hình không khớp với lời nói, âm thanh nền không phù hợp với bối cảnh. Tuy nhiên, các dấu hiệu kỹ thuật này chỉ có giá trị tham khảo, không nên xem là phương thức xác minh duy nhất.
Tiếp đến, nội dung cuộc trò chuyện thường tạo áp lực khẩn cấp: “Chuyển ngay”, “không được nói cho ai biết”, “chỉ còn vài phút”, “nếu không thực hiện sẽ bị phạt” hoặc “tài khoản sắp bị khóa”. Đây là cách các đối tượng làm nạn nhân mất bình tĩnh và không kịp kiểm tra.
Bên cạnh đó, một dấu hiệu nhận biết khác là nguồn phát hành không rõ ràng. Một thông tin quan trọng nhưng không xuất hiện trên cổng thông tin chính thức, website của cơ quan, doanh nghiệp hoặc các cơ quan báo chí đáng tin cậy thì cần được xem xét thận trọng.
Đặc biệt, các nội dung của kẻ lừa đảo dựng lên thường tạo kích thích cảm xúc mạnh như gây sợ hãi, phẫn nộ, thương cảm hoặc tham lam. Khi người dùng bị cuốn vào cảm xúc, họ dễ chia sẻ hoặc giao dịch trước khi kiểm chứng.
Cần một “lá chắn” nhiều tầng
Để phòng ngừa, cơ quan Công an khuyến cáo, người dân nên thực hiện nguyên tắc “dừng lại – kiểm tra – xác minh”.
Khi nhận được cuộc gọi hoặc tin nhắn bất thường, trước hết không chuyển tiền, không cung cấp mã OTP, mật khẩu, thông tin căn cước, thông tin tài khoản và không truy cập đường link lạ. Nếu người gọi tự xưng là người thân, hãy chủ động gọi lại bằng số điện thoại đã lưu hoặc đặt một câu hỏi riêng mà chỉ hai người biết. Nếu là đối tác, lãnh đạo hoặc cơ quan, cần xác nhận lại qua email công vụ, số điện thoại chính thức hoặc văn bản độc lập.
Đối với thông tin trên mạng xã hội, không chia sẻ ngay nội dung gây sốc. Hãy kiểm tra nguồn ban đầu, đối chiếu với ít nhất một nguồn độc lập và ưu tiên các cổng thông tin chính thức của cơ quan Nhà nước, tổ chức, doanh nghiệp hoặc cơ quan báo chí.
Người dùng cũng cần hạn chế công khai quá nhiều hình ảnh, video, bản ghi âm và thông tin cá nhân. Việc đăng tải thường xuyên hình ảnh khuôn mặt, giọng nói, lịch trình, nơi ở, người thân và các giấy tờ cá nhân có thể vô tình cung cấp “nguyên liệu” cho các đối tượng tạo deepfake.
Khi phát hiện dấu hiệu lừa đảo, cần lưu giữ ảnh chụp màn hình, video, tin nhắn, đường link, số điện thoại, tên tài khoản, số tài khoản nhận tiền và thời điểm giao dịch. Nếu đã chuyển tiền, phải lập tức liên hệ ngân hàng để đề nghị hỗ trợ khẩn cấp, đồng thời trình báo cơ quan Công an gần nhất.
Về phía ngân hàng và doanh nghiệp, cần tiếp tục đầu tư hệ thống phát hiện giao dịch bất thường, xác thực đa lớp, cảnh báo theo thời gian thực và kiểm soát tài khoản có dấu hiệu mua bán, cho thuê hoặc sử dụng sai mục đích. Các nền tảng số phải nâng cao trách nhiệm phát hiện, gỡ bỏ nội dung giả mạo, phối hợp cung cấp thông tin phục vụ xác minh, điều tra…
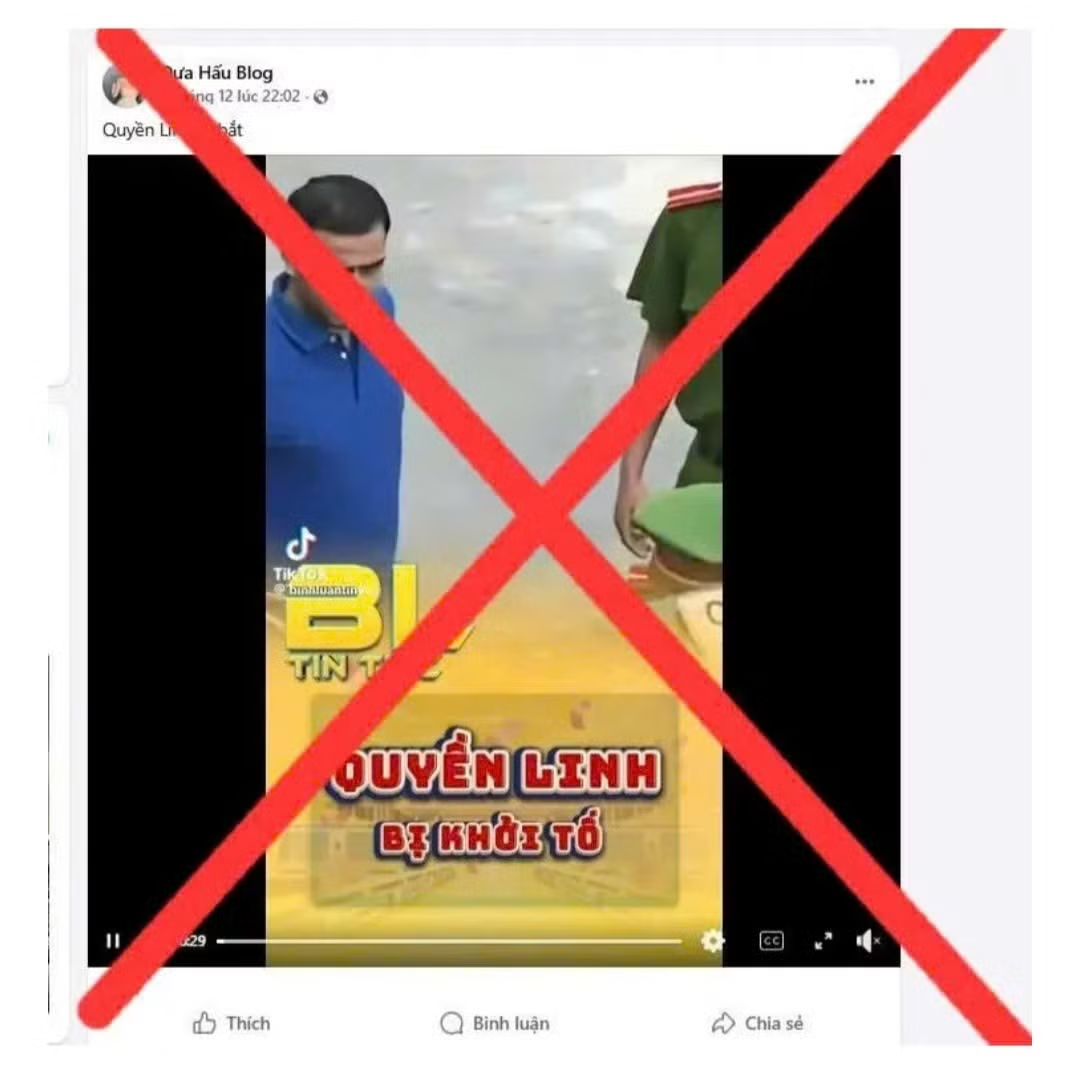
Đầu năm 2026, mạng xã hội lan truyền nhiều bài viết, hình ảnh, video với nội dung “Nghệ sĩ/MC Quyền Linh bị Công an TPHCM ra lệnh bắt tạm giam”. Qua xác minh, Phòng An ninh mạng và phòng chống tội phạm sử dụng công nghệ cao (Công an TP Hồ Chí Minh) xác định đây là thông tin hoàn toàn sai sự thật, được tạo dựng bằng AI nhằm gây hiểu nhầm, dẫn dắt dư luận theo hướng tiêu cực. Hai trường hợp T.T.H. (ngụ phường An Phú) và N.T.M.D. (ngụ phường Tân Sơn Nhất) đã được mời làm việc, răn đe về hành vi đăng tải, chia sẻ thông tin sai sự thật trên mạng xã hội.