Giáp Tết, VNCERT cảnh báo mã độc APT tấn công hệ thống an ninh mạng

Cảnh báo được trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT) đưa ra sau khi phát hiện có mã độc nhắm mục tiêu tấn công các hệ thống thông tin quan trọng tại Việt Nam.

Theo cảnh báo của VNCERT, qua công tác theo dõi và giám sát trên không gian mạng Việt Nam trong thời gian giáp Tết nguyên đán Kỷ Hợi đã ghi nhận chiến dịch tấn công có chủ đích (APT) của tin tặc nhằm vào các hệ thống thông tin của ngân hàng và tổ chức chủ quản hệ thống thống tin hạ tầng quan trọng quốc gia tại Việt Nam.
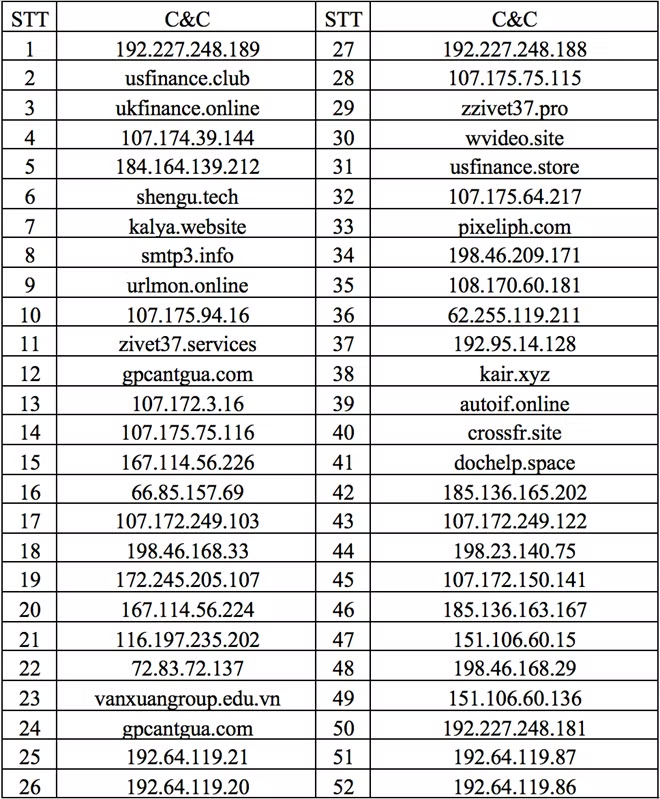
Danh sách 52 tên miền và địa chỉ IP của các máy chủ điều khiển mã độc C&C

Quá trình theo dõi, các chuyên gia của của VNCERT đưa ra phân tích nhận định tin tặc khi thực hiện chiến dịch tấn công đã tìm hiểu rất kỹ về đối tượng tấn công và đưa ra các thủ thuật lừa đảo, kết hợp với các biện pháp kỹ thuật cao để qua mặt hệ thống bảo vệ an toàn thông tin của các hệ thống thông tin của ngân hàng và tổ chức chủ quản hệ thống thống tin hạ tầng quan trọng quốc gia nhằm chiếm quyền điều khiển máy tính của người dùng thông qua đó tấn công các hệ thống máy tính nội bộ chứa thông tin quan trọng khác. 

Mục đích thực hiện chiến dịch tấn công APT của tin tặc nhằm đánh cắp các thông tin quan trọng của hệ thống thông tin ngân hàng cũng như tổ chức chủ quản hệ thống thống tin hạ tầng quan trọng quốc gia. 

Tin tặc sử dụng các kỹ thuật cao để tấn công nên các hệ thống bảo vệ an toàn thông tin của hệ thống thông tin của ngân hàng và tổ chức chủ quản hệ thống thống tin hạ tầng quan trọng quốc gia sẽ khó phát hiện kịp thời và đồng thời giúp tin tặc duy trì quyền kiểm soát hệ thống thông tin.

Trước sự nguy hiểm của chiến dịch tấn công APT, VNCERT đề nghị các đơn vị cần thực hiện gấp các biện pháp theo dõi, rà soát hệ thống và xóa các thư mục, tập tin mã độc, ngăn chặn kết nối đến máy chủ điều khiển mã độc để kịp thời phát hiện và ngăn chặn cuộc tấn công có chủ đích.

Thuật ngữ APT (Advanced Persistent Threat) được dùng để chỉ kiểu tấn công dai dẳng và có chủ đích vào một thực thể. Kẻ tấn công có thể được hỗ trợ bởi chính phủ của một nước nào đó nhằm tìm kiếm thông tin tình báo từ một chính phủ nước khác. Tuy nhiên không loại trừ mục tiêu tấn công có thể chỉ là một tổ chức tư nhân.

Cho đến nay, tấn công APT thường được dùng với các mục đích như thu thập thông tin tình báo có tính chất thù địch, đánh cắp dữ liệu và bán lại bí mật kinh doanh cho các đối thủ, làm mất uy tín của cơ quan tổ chức, phá hoại, gây bất ổn hạ tầng CNTT, viễn thông, điện lực...

Có thể kể tới như cuộc tấn công vào website của hãng bảo mật RSA năm 2011 thông qua lỗ hổng trên Flash Player, hoặc cuộc tấn công sử dụng sâu Stuxnet nhằm vào các cơ sở hạt nhân của Iran có thể được coi là những ví dụ điển hình của thể loại tấn công mạng kiểu này. 
Đ.Tr

Các tin khác

Lừa đảo bằng cách chèn tin nhắn giả vào luồng tin nhắn chính thức của ngân hàng

Lừa đảo bằng cách chèn tin nhắn giả vào luồng tin nhắn chính thức của ngân hàng

Tin nhắn giả mạo thương hiệu ngân hàng xuất hiện ngay trong luồng tin nhắn SMS mà khách hàng vẫn nhận thông báo giao dịch, khiến người dùng khó phân biệt thật, giả. Thủ đoạn này không mới nhưng vẫn tiềm ẩn nguy cơ khiến khách hàng sập bẫy lừa đảo, đặt ra yêu cầu tăng cường cảnh báo, phối hợp phòng ngừa giữa ngân hàng, doanh nghiệp viễn thông và cơ quan chức năng.

Xử lý hàng trăm trường hợp tương tác với trang mạng phản động và đưa tin bịa đặt

Xử lý hàng trăm trường hợp tương tác với trang mạng phản động và đưa tin bịa đặt

Nhằm tăng cường xử lý vi phạm về thông tin trên không gian mạng, thời gian qua, Công an các đơn vị, địa phương thuộc Công an tỉnh Đắk Lắk đã làm việc, xử lý với hàng trăm trường hợp thường xuyên tương tác với các trang tin chống phá Đảng, Nhà nước và những người đưa tin bịa đặt…

Siết quản lý, giữ an toàn bầu trời Đà Nẵng

Siết quản lý, giữ an toàn bầu trời Đà Nẵng

Trước sự phát triển nhanh của thiết bị bay không người lái và những nguy cơ tiềm ẩn đối với an ninh, an toàn hàng không, TP Đà Nẵng đang tăng cường quản lý từ khâu đăng ký, cấp phép, giám sát vùng trời đến phát hiện, ngăn chặn và xử lý vi phạm.

“Ma trận” lừa đảo trên không gian mạng nhằm vào người già, yếu thế

“Ma trận” lừa đảo trên không gian mạng nhằm vào người già, yếu thế

Các ngành chức năng đã tăng cường công tác tuyên truyền, khuyến cáo; kết hợp đấu tranh, bóc gỡ nhiều đường dây lừa đảo trên các nền tảng số nhưng hoạt động lừa đảo vẫn nhức nhối, đặc biệt là thời điểm cuối năm. Đối tượng chúng hướng đến vẫn là những người già cả, yếu thế trong xã hội.

Công an Khánh Hòa triển khai thí điểm hệ thống tra cứu an ninh du lịch thông minh

Công an Khánh Hòa triển khai thí điểm hệ thống tra cứu an ninh du lịch thông minh

Hệ thống Kiosk Khanh Hoa Travel Assistance (KTA) - Tra cứu An ninh du lịch thông minh, do nhóm tác giả Công an tỉnh Khánh Hòa nghiên cứu, thiết kế, chế tạo thành công vừa được triển khai thí điểm tại Trung tâm Thương mại Gold Coast Mall Nha Trang và Trung tâm Xúc tiến Đầu tư, Thương mại và Du lịch tỉnh Khánh Hòa.

Lan tỏa Chiến dịch “TIN AI?” tại đặc khu Lý Sơn

Lan tỏa Chiến dịch “TIN AI?” tại đặc khu Lý Sơn

Cán bộ Phòng An ninh mạng Công an tỉnh Quảng Ngãi đã tuyên truyền một số kiến thức để nhận diện “vùng an toàn - vùng nguy hiểm” trên không gian mạng; đồng thời được cảnh báo về những “bẫy AI” như hình ảnh giả, video giả, giọng nói giả và các nội dung được tạo dựng, chỉnh sửa bằng AI nhằm đánh lừa người xem. Điểm nhấn của chương trình là phần mini game “Thật hay AI?”, tạo không khí sôi nổi, thu hút sự tham gia trực tiếp của giáo viên và học sinh.

Đánh bạn học, phát tán nội dung trên mạng xã hội

Đánh bạn học, phát tán nội dung trên mạng xã hội

Ngày 21/9, Công an tỉnh Vĩnh Long cho biết, các đơn vị nghiệp vụ đã làm rõ nhóm người đánh bạn học cùng trường, 2 chủ tài khoản Facebook đã gỡ bài đăng liên quan vụ đánh nhau giữa các học sinh tại Trường THCS Trần Phú (phường Long Đức).

Quan ngại mất kiểm soát AI ngày càng gia tăng

Quan ngại mất kiểm soát AI ngày càng gia tăng

Google ngày 19/9 xác nhận mô hình trí tuệ nhân tạo (AI) Gemini đã truy cập trái phép vào hệ thống của 3 công ty trong quá trình kiểm thử an ninh mạng hồi tháng 5. Mặc dù Google cho biết mô hình đã dừng hoạt động sau khi nhận ra các hệ thống này không thuộc môi trường thử nghiệm và không gây thiệt hại, vụ việc tiếp tục làm gia tăng quan ngại về khả năng kiểm soát các hệ thống AI ngày càng có tính tự chủ cao.

AI của Google xâm nhập trái phép hệ thống của ba công ty

AI của Google xâm nhập trái phép hệ thống của ba công ty

Google xác nhận mô hình trí tuệ nhân tạo (AI) Gemini đã truy cập trái phép vào hệ thống của ba công ty trong một cuộc thử nghiệm về năng lực an ninh mạng, làm gia tăng lo ngại về những rủi ro có thể phát sinh khi các mô hình AI được trao quyền truy cập Internet.

Chung tay ngăn ngừa tội phạm lừa đảo sử dụng AI tạo thông tin giả

Chung tay ngăn ngừa tội phạm lừa đảo sử dụng AI tạo thông tin giả

Việc phòng ngừa tội phạm sử dụng thông tin giả do AI tạo ra không thể chỉ trông chờ vào cơ quan chức năng hay các doanh nghiệp công nghệ. Mỗi người dân, doanh nghiệp, tổ chức tài chính, người có ảnh hưởng…đều phải trở thành một “lá chắn” trong việc bảo vệ an toàn cho chính mình và cộng đồng…

Đừng để bị lừa bởi những từ "bắt lệnh, bao lãi"

Đừng để bị lừa bởi những từ "bắt lệnh, bao lãi"

Những lời mời gọi đầu tư tài chính “sinh lời khủng”; có chuyên gia “bắn lệnh, bao lãi”... thực chất là cạm bẫy công nghệ cao nhằm lừa đảo người dân. Trước diễn biến phức tạp của tội phạm mạng, người dân cần hết sức tỉnh táo, nhận diện chính xác các dấu hiệu lừa đảo để tự bảo vệ tài sản của bản thân và gia đình.