Tội phạm công nghệ cao áp dụng công nghệ AI tạo ra hàng loạt email và website giả mạo

Báo cáo về Tình hình nguy cơ an toàn thông tin (ATTT) tại Việt Nam năm 2024 do Công ty An ninh mạng Viettel – Thành viên Tập đoàn Công nghiệp – Viễn thông Quân đội (Viettel) công bố, cung cấp góc nhìn toàn cảnh về thực trạng an ninh mạng tại Việt Nam xuyên suốt 1 năm, đưa ra cảnh báo về các mối đe dọa gia tăng và đề xuất khuyến nghị phòng ngừa cho các doanh nghiệp trong nước.

Số cuộc tấn công mạng, lộ dữ liệu, lỗ hổng bảo mật tiếp tục tăng

Báo cáo do Công ty An ninh mạng Viettel (Viettel Cyber Security) xây dựng dựa trên dữ liệu từ Hệ thống Tri thức an ninh mạng (Viettel Threat Intelligence). Trong năm 2024, hệ thống ghi nhận nguy cơ mất an toàn thông tin (ATTT) tại Việt Nam tiếp tục lan rộng, minh chứng ở các cuộc tấn công mạng gia tăng số lượng và các phương thức, quy mô tấn công ngày càng tinh vi.

Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo -0
Báo cáo An ninh mạng Viettel Cyber Security cung cấp góc nhìn toàn cảnh về thực trạng an ninh mạng tại Việt Nam.

Cụ thể, số lượng dữ liệu bị tấn công mã hóa lên đến 10 Terabyte, gây tổng thiệt hại ước tính lên đến 11 triệu USD. Những cuộc tấn công này không chỉ mã hóa dữ liệu mà còn kết hợp đánh cắp thông tin để tăng sức ép, đòi tiền chuộc. Vấn đề lộ lọt dữ liệu tăng mạnh ở Việt Nam với 14,5 triệu tài khoản bị rò rỉ, chiếm 12% số lượng trên toàn cầu, kéo theo nhiều thông tin cá nhân, tài liệu doanh nghiệp bị rao bán rộng rãi trên các nền tảng mạng.

Các hình thức lừa đảo tài chính và giả mạo thương hiệu cũng diễn biến phức tạp trong năm qua. Hơn 4.000 tên miền lừa đảo được ghi nhận, giảm khoảng 30% so với năm 2023, song số lượng trang giả mạo, sử dụng thương hiệu trái phép tăng gấp 3 lần (gần 1.200 trang). Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo. Ngành Tài chính – Ngân hàng vẫn là lĩnh vực bị nhắm đến nhiều nhất, chiếm tới 71% tổng số cuộc tấn công.

Ngoài ra, số lượng tấn công từ chối dịch vụ (DDoS) cũng gia tăng đáng kể với hơn 924.000 cuộc tấn công được ghi nhận, tăng 34% so với năm trước. Đặc biệt, một số cuộc tấn công đã vượt mốc 1 Tbps, nhắm vào các tổ chức Tài chính, Dịch vụ công và Công nghệ, gây ra gián đoạn nghiêm trọng đối với hệ thống vận hành.

Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo -0
Báo cáo An ninh mạng Viettel Cyber Security cung cấp góc nhìn toàn cảnh về thực trạng an ninh mạng tại Việt Nam

Có gần 40.000 lỗ hổng bảo mật mới được phát hiện, tăng 46% so với năm 2023. Trong đó, 47% là các lỗ hổng mức Cao và Nghiêm trọng, tập trung vào các sản phẩm và dịch vụ phổ biến như hệ thống VPN, máy chủ web và phần mềm quản trị. Các tổ chức tại Việt Nam đối mặt với rủi ro từ nhiều lỗ hổng chưa được vá, với 143 lỗ hổng được cảnh báo có nguy cơ ảnh hưởng lớn. Đặc biệt, doanh nghiệp trong ngành Tài chính, Năng lượng và Công nghệ là nơi các hệ thống trọng yếu thường xuyên bị tin tặc khai thác.

Nhận định xu hướng tấn công mạng năm 2025

Báo cáo cũng chỉ ra các xu hướng tấn công mạng sẽ phát triển trong năm 2025. Theo đó, tội phạm sẽ tăng cường khai thác AI để tạo mã độc khó phát hiện hơn, sử dụng công nghệ deepfake với các hình thức giả mạo giọng nói, hình ảnh hoặc video theo cách tinh vi hơn. Các thiết bị IoT và nền tảng Blockchain trở thành mục tiêu mới của tin tặc, đặc biệt là các thiết bị bảo mật kém và các nền tảng giao dịch tiền mã hóa.

Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo -0
Số lượng lỗ hồng phát hiện theo năm.
Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo -1
Số lượng tên miền lừa đảo.

Sự bùng nổ của mô hình Ransomware-as-a-Service (RaaS) còn tạo điều kiện cho bất kỳ ai cũng có thể triển khai tấn công mạng, không cần chuyên môn kỹ thuật. Một xu hướng đáng lo ngại khác là sự gia tăng của các cuộc tấn công không dùng file (Fileless Malware), khai thác bộ nhớ RAM và các công cụ quản trị hệ thống như PowerShell để tránh bị phát hiện bởi các phần mềm bảo mật truyền thống.

Khuyến nghị cho doanh nghiệp Việt

Trong bối cảnh đó, Công ty An ninh mạng Viettel đưa ra 5 khuyến nghị chính để doanh nghiệp chủ động triển khai các giải pháp bảo vệ, giảm thiểu rủi ro.

Đầu tiên, doanh nghiệp cần xây dựng hệ thống giám sát an toàn thông tin 24/7, phát hiện và xử lý sớm các cuộc tấn công.

Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo -0
Tỷ lệ tấn công giả mạo theo ngành.

Thứ hai, áp dụng mô hình quản trị hiện đại (Zero-Trust) để kiểm soát chặt chẽ quyền truy cập vào hệ thống, ngăn chặn nguy cơ xâm nhập trái phép.

Thứ ba, cần rà soát và vá lỗ hổng thường xuyên. Thực hiện các đợt kiểm tra định kỳ, ưu tiên khắc phục các lỗi quan trọng, đồng thời cần đánh giá an ninh trong chuỗi cung ứng để tránh bị tấn công thông qua đối tác.

Thứ tư, đầu tư vào công nghệ bảo mật tiên tiến như External Attack Surface Management (EASM), SOC, Anti-DDoS để bảo vệ tài sản thông tin quan trọng.

Cuối cùng, doanh nghiệp cần xây dựng văn hóa an toàn thông tin thông qua đào tạo định kỳ, diễn tập xử lý sự cố nhằm giảm thiểu rủi ro từ con người.

An An

Các tin khác

Sở GD&ĐT TP Huế đề nghị Công an xử lý thông tin sai sự thật, xúc phạm giám đốc

Sở GD&ĐT TP Huế đề nghị Công an xử lý thông tin sai sự thật, xúc phạm giám đốc

Sở Giáo dục và Đào tạo (GD&ĐT) TP Huế cho rằng, việc lan truyền các thông tin sai sự thật về Giám đốc Sở đã làm xúc phạm danh dự, uy tín của cá nhân của Giám đốc; ảnh hưởng đến hình ảnh, uy tín của ngành Giáo dục thành phố, gây hoang mang trong đội ngũ cán bộ, giáo viên, nhân viên, học sinh, phụ huynh và dư luận xã hội...

Cảnh giác SMS giả mạo ngân hàng, chiếm đoạt tài sản

Cảnh giác SMS giả mạo ngân hàng, chiếm đoạt tài sản

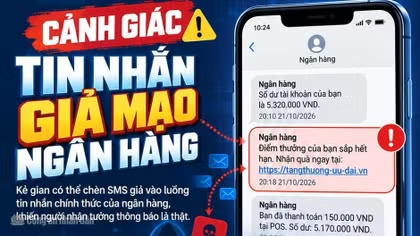
Tin nhắn SMS giả mạo thương hiệu ngân hàng (SMS Brandname) đang được kẻ gian lợi dụng để lừa đảo, chiếm đoạt tài sản. Nguy hiểm hơn, tin nhắn giả mạo xuất hiện ngay trong luồng hội thoại chứa các thông báo chính thức của ngân hàng, khiến người dùng khó phân biệt thật – giả, dễ sập bẫy nếu mất cảnh giác.

Chủ động bảo vệ học sinh, sinh viên trước cạm bẫy trên không gian mạng

Chủ động bảo vệ học sinh, sinh viên trước cạm bẫy trên không gian mạng

Công an Đồng Nai đang đẩy mạnh phối hợp với ngành giáo dục và các địa phương tuyên truyền, trang bị kỹ năng nhận diện, phòng ngừa lừa đảo, dụ dỗ và xâm hại trên không gian mạng cho học sinh, sinh viên. Qua chiến dịch “Không một mình”, các em được hướng dẫn chủ động bảo vệ bản thân và tìm kiếm trợ giúp khi cần thiết.

Công an TP Huế tổ chức diễn tập ứng cứu sự cố an ninh mạng

Công an TP Huế tổ chức diễn tập ứng cứu sự cố an ninh mạng

Từ các tình huống cụ thể, các đội thi tham gia diễn tập sẽ phân tích nguy cơ, điểm yếu trong từng giai đoạn từ khi xây dựng hệ thống AI; triển khai các biện pháp kỹ thuật nhằm bảo đảm an ninh mạng, an ninh dữ liệu, báo cáo sự cố và đề xuất giải pháp khắc phục.

Khai mạc Diễn đàn và Triển lãm An ninh tài chính số Việt Nam 2026

Khai mạc Diễn đàn và Triển lãm An ninh tài chính số Việt Nam 2026

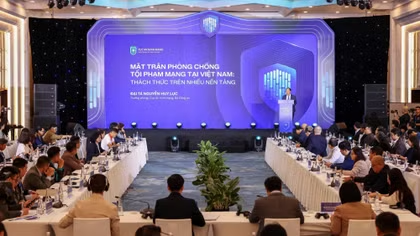
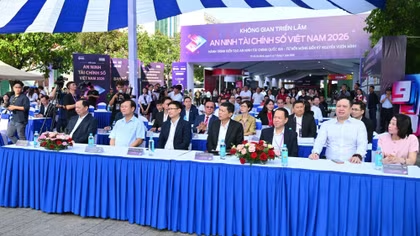
Sáng 6/11, tại TP Hồ Chí Minh, Diễn đàn và Triển lãm An ninh tài chính số Việt Nam 2026 khai mạc với chủ đề “AI và Niềm tin số: Kiến tạo lá chắn An ninh Tài chính Việt Nam”. Sự kiện tập trung nhận diện những nguy cơ an ninh mạng, bảo vệ dữ liệu và tài sản trong quá trình phát triển các dịch vụ tài chính số.

Xử lý 2 chủ tài khoản Facebook lan truyền video đồi trụy

Xử lý 2 chủ tài khoản Facebook lan truyền video đồi trụy

Qua công tác nắm tình hình trên không gian mạng, Phòng An ninh mạng Công an TP Huế phát hiện tài khoản Facebook “Minh Khang Nguyễn” và Facebook “Ni SeVen” đăng tải bài viết kèm hình ảnh hai người ngồi trong xe ôtô VF3, trong đó có một người đàn ông không mặc quần, có mặc áo và một người phụ nữ.

Kỳ cuối: Xây dựng “văn hóa số” và sự đồng hành từ gia đình, nhà trường

Kỳ cuối: Xây dựng “văn hóa số” và sự đồng hành từ gia đình, nhà trường

Nhận diện được nguy cơ và đòn tấn công của tội phạm mạng mới chỉ là bước khởi đầu. Để bảo vệ thế hệ trẻ một cách bền vững trước ma trận cạm bẫy trên không gian ảo, vấn đề cốt lõi là phải xây dựng cho các em một “văn hóa số” chuẩn mực, hình thành bản lĩnh tự vệ số ngay từ trong tư duy. Sự phối hợp chặt chẽ giữa cơ quan chức năng - nhà trường - gia đình chính là yếu tố quyết định thành công trong sứ mệnh bảo vệ những công dân số tương lai.

Kỳ 2: “Không Một Mình” - chiến dịch nhân văn và mạng lưới “lá chắn”

Kỳ 2: “Không Một Mình” - chiến dịch nhân văn và mạng lưới “lá chắn”

Trước những diễn biến phức tạp, tinh vi của tội phạm công nghệ cao nhắm vào lứa tuổi thanh thiếu niên, lực lượng Công an đã nhanh chóng vào cuộc với quyết tâm chiến lược. Chiến dịch “Không Một Mình 2026 - Kết nối không tổn thương” được khởi động quy mô trên toàn quốc. Tại TP Hồ Chí Minh, sự phối hợp hiệp đồng tác chiến giữa Công an thành phố và Sở Giáo dục và Đào tạo, tạo nên một mạng lưới “lá chắn” an ninh số vững chắc, gửi đi thông điệp nhân văn sâu sắc: Không để bất kỳ đứa trẻ nào phải cô độc chiến đấu trước các hiểm họa trên không gian mạng.

Kỳ 1: Báo động đỏ, khi tội phạm công nghệ cao nhắm vào thế hệ trẻ

Kỳ 1: Báo động đỏ, khi tội phạm công nghệ cao nhắm vào thế hệ trẻ

Trong kỷ nguyên chuyển đổi số, không gian mạng vừa là kho tàng tri thức, vừa ẩn chứa vô số cạm bẫy tinh vi nhắm trực tiếp vào thế hệ trẻ. Trước thực trạng đó, Công an TP Hồ Chí Minh cùng các sở ban ngành thành phố đã và đang triển khai quyết liệt Chiến dịch “Không Một Mình”. Không chỉ là một chiến dịch truyền thông lan tỏa rộng khắp, đây còn là tấm “lá chắn” an ninh số vững chắc, huy động sức mạnh tổng hợp của gia đình, nhà trường và xã hội nhằm trang bị kỹ năng tự vệ, thay đổi tư duy và khẳng định một thông điệp đanh thép: Trong mọi nghịch cảnh trên không gian mạng, các em học sinh, sinh viên không bao giờ phải đơn độc đối mặt!

Mỗi sinh viên là một lá chắn bảo vệ không gian mạng

Mỗi sinh viên là một lá chắn bảo vệ không gian mạng

Trước những diễn biến phức tạp của tội phạm lừa đảo trực tuyến, Đại tá, Tiến sĩ Nguyễn Hồng Quân, Phó Cục trưởng Cục An ninh mạng, Bộ Công an - Trưởng Ban An ninh dữ liệu và Bảo vệ dữ liệu cá nhân, Hiệp hội An ninh mạng quốc gia - nhấn mạnh kỹ năng tự bảo vệ trên không gian mạng cần trở thành năng lực thiết yếu của mỗi công dân số, đặc biệt là giới trẻ.

ACB cảnh báo nguy cơ mã độc trên iPhone, khuyến nghị cập nhật iOS mới

ACB cảnh báo nguy cơ mã độc trên iPhone, khuyến nghị cập nhật iOS mới

Mã độc Coruna, DarkSword khai thác lỗ hổng bảo mật trên iPhone chưa cập nhật hệ điều hành mới, trong khi các thủ đoạn chiếm SIM, kiểm soát điện thoại tiếp tục đe dọa an toàn tài khoản ngân hàng. ACB khuyến cáo người dùng chủ động nhận diện rủi ro, bảo vệ thông tin cá nhân và tài sản.

Binance bị hack, hé lộ khả năng tin tặc xâm nhập qua laptop kỹ sư

Binance bị hack, hé lộ khả năng tin tặc xâm nhập qua laptop kỹ sư

Binance (sàn giao dịch tiền mã hóa lớn nhất thế giới) ngày 30/10 cho biết, vụ tấn công ảnh hưởng tới khoảng 6,3 tỷ USD tài sản có thể bắt nguồn từ laptop của một kỹ sư bị xâm nhập. Sàn đã phối hợp với các đối tác phong tỏa khoảng 3 tỷ USD và cam kết bù đắp toàn bộ tổn thất.

Kỷ nguyên biến thể AI và bài toán bảo đảm an ninh nhân loại

Kỷ nguyên biến thể AI và bài toán bảo đảm an ninh nhân loại

Thập niên 2026-2035 đang chứng kiến một bước ngoặt lịch sử chưa từng có: Trí tuệ nhân tạo (AI) đang dịch chuyển nhanh từ vai trò chủ yếu là công cụ hỗ trợ năng suất sang các hệ thống có mức độ tự chủ ngày càng cao, tác động sâu rộng tới kinh tế, xã hội và an ninh. Đằng sau những kỳ tích về kinh tế và công nghệ là những rủi ro với an ninh nhân loại.

Phát động Dự án CyberZ, phòng chống lừa đảo trực tuyến

Phát động Dự án CyberZ, phòng chống lừa đảo trực tuyến

Với thông điệp “Trang bị kiến thức - Làm chủ kỹ năng - Khuyến khích sáng tạo - Lan tỏa hành động”, CyberZ không chỉ hướng tới giúp sinh viên tự bảo vệ mình trước các nguy cơ lừa đảo trực tuyến, mà còn khuyến khích người trẻ chủ động tham gia bảo vệ cộng đồng, từng bước hình thành mạng lưới những “Chiến binh số” có kiến thức, kỹ năng và trách nhiệm.

Chính phủ Thụy Điển hạn chế ChatGPT và Claude vì lo ngại an ninh dữ liệu

Chính phủ Thụy Điển hạn chế ChatGPT và Claude vì lo ngại an ninh dữ liệu

Chính phủ Thụy Điển quyết định siết chặt việc sử dụng hai nền tảng trí tuệ nhân tạo (AI) ChatGPT và Claude trong các cơ quan công quyền do lo ngại nguy cơ rò rỉ dữ liệu nhạy cảm. Từ ngày 26/10, công chức Thụy Điển chỉ được phép sử dụng các nền tảng AI đã được cơ quan chức năng phê duyệt để bảo đảm an ninh thông tin.