Thấy gì từ vụ các tài khoản Golden Lotus và Yahoo bị đánh cắp?

Mới đây, việc Yahoo xác nhận 500 triệu tài khoản thành viên của hãng bị đánh cắp thông tin đã dấy lên mối lo ngại về việc bảo vệ dữ liệu cá nhân và nhận thức về an toàn thông tin khi “sống” trên môi trường Internet hiện đang ở mức báo động.

Các dữ liệu mà hacker tấn công và lấy được từ Yahoo có thể bao gồm họ tên, địa chỉ email, số điện thoại, ngày sinh, câu hỏi và câu trả lời bí mật. Yahoo cho rằng thông tin thẻ tín dụng, tài khoản ngân hàng hay các mật khẩu không mã hóa vẫn được bảo vệ bởi nó được lưu trên một hệ thống khác. Yahoo cũng thừa nhận, một số dữ liệu người dùng đã bị sử dụng, nhưng không ước tính có bao nhiều thành viên thật sự bị ảnh hưởng.

Hãng công nghệ Yahoo thừa nhận thông tin 500 triệu thành viên bị đánh cắp.

Trước đó, hồi tháng 7/2016, hệ thống của Hãng Hàng không Quốc gia Việt Nam (Vietnam Airlines) bị tấn công, thông tin về việc giải mã thành công mật khẩu của hơn 400 ngàn khách hàng chương trình Bông Sen Vàng - Golden Lotus, được lan truyền trên mạng.

Hacker đã công bố lên mạng danh sách hơn 400.000 khách hàng thuộc nhóm Golden Lotus trong đó chứa nhiều thông tin quan trọng như: Tên, Ngày sinh, Địa chỉ, Điểm tích lũy, Tài khoản hội viên, Mật khẩu, Email,… trong đó mật khẩu đã được mã hóa và email được sửa toàn bộ thành xxxx, chỉ để lại phần tên miền sau @.

Ngay sau khi danh sách này bị công bố, Vietnam Airlines đã có thông báo kêu gọi khách hàng đổi mật khẩu, tuy nhiên có thể chắc chắn rằng vẫn còn nhiều khách hàng chưa biết hoặc… không để ý đến.

Quan sát danh sách mật khẩu nhận thấy đây không phải là kiểu mã hóa mật khẩu một chiều (sử dụng hàm băm) mà chỉ là một phương pháp mã hóa khá đơn giản.

Sau khoảng hơn nửa tiếng tiến hành thử nghiệm giải mã, anh bạn tôi – một chuyên viên của Văn phòng Bộ Thông tin & Truyền thông, mà tên tuổi gắn liền với trò chơi Lines 98 khá phổ biến tại Việt Nam hồi đầu những năm 2000, đã có được hơn 400 ngàn mật khẩu của các thành viên chương trình Bông Sen Vàng.

Thử đối chiếu qua một vài người bạn, chúng tôi được xác nhận đúng mật khẩu, ngoài ra cũng có thể dễ dàng xác nhận bằng mắt thường các mật khẩu sau khi được giải mã.

Mặc dù trên các phương tiện thông tin đại chúng đã phân tích mổ xẻ khá nhiều chiều, nhiều góc nhìn từ kỹ thuật đến khía cạnh quản lý, tuy nhiên vấn đề lộ mật khẩu và các hậu quả, rủi ro của nó thì lại ít được đề cập đến.

Thậm chí bạn bè của chúng tôi, một số thì dửng dưng “tưởng mật khẩu nó công bố trong file excel rồi mà”, một số đã từng mở file excel thì ngạc nhiên “tưởng nó hash rồi cơ mà” (hash - hàm băm mã hóa 1 chiều, gần như không có khả năng giải mã).

Thực sự vấn đề nghiêm trọng hơn những gì mọi người vẫn tưởng. Các mật khẩu này được đặt một cách vô cùng bất cẩn, có thể do chính người dùng đặt, cũng có thể nhân viên khi nhập dữ liệu đã đặt hộ khách hàng.

Chúng tôi đã thử làm một bảng thống kê, và không ngoài dự đoán khi mật khẩu 123456 được sử dụng phổ biến nhất - chiếm tới 6,22%, tiếp đến là những mật khẩu “dễ đoán như ăn kẹo” abc123, vietnam, iloveyou,…

Bảng thống kê hành vi đặt mật khẩu các tài khoản Golden Lotus.

Bảng thống kê hành vi đặt mật khẩu các tài khoản Golden Lotus.

Điều đáng nói ở đây là có bao nhiêu hệ thống tại Việt Nam đang lưu trữ mật khẩu khách hàng “hớ hênh” như vậy? Nên biết rằng, hầu như tất cả các hệ thống đơn giản nhất hiện nay cũng sử dụng hàm băm (hash) mã hóa 1 chiều để lưu trữ mật khẩu chỉ phục vụ cho mục đích kiểm tra đúng sai. Bởi sau khi mật khẩu đã được mã hóa (băm) thì cho dù bị lộ cũng không ai có thể dò ra được chính xác mật khẩu gốc là gì.

Ngay sau vụ việc thông tin thành viên chương trình Bông Sen Vàng bị lộ lọt, các cơ quan chức năng đã có văn bản cảnh báo gửi đi các nơi, Vietnam Airlines cũng có thông báo đề nghị khách hàng đổi mật khẩu Golden Lotus của mình trên hệ thống sau khi được khắc phục.

Tuy nhiên có một việc chưa được đề cập đến đó là hậu quả của việc giải mã được mật khẩu, khi đó mật khẩu kèm theo tên, địa chỉ của khách hàng bị lộ, và không có gì đảm bảo thói quen của người dùng sẽ sử dụng chung 1 mật khẩu cho nhiều dịch vụ trực tuyến của mình, đó là: email, tài khoản ngân hàng, tài khoản thanh toán…

Một ví dụ đơn giản, chúng tôi có khoảng 20 người bạn chung có tên trong danh sách, vì là bạn nên chúng tôi biết địa chỉ gmail của họ. Thử dò bằng mật khẩu đã được giải mã, nếu may mắn, chúng tôi có thể dò được 1-2 người do thói quen sử dụng chung mật khẩu.

Từ gmail, chúng tôi có thể chiếm được rất nhiều tài khoản khác đã từng sử dụng email này để đăng ký dịch vụ từ tài khoản ngân hàng, chứng khoán, ví điện tử,…
V.Cường

Các tin khác

Quan ngại mất kiểm soát AI ngày càng gia tăng

Quan ngại mất kiểm soát AI ngày càng gia tăng

Google ngày 19/9 xác nhận mô hình trí tuệ nhân tạo (AI) Gemini đã truy cập trái phép vào hệ thống của 3 công ty trong quá trình kiểm thử an ninh mạng hồi tháng 5. Mặc dù Google cho biết mô hình đã dừng hoạt động sau khi nhận ra các hệ thống này không thuộc môi trường thử nghiệm và không gây thiệt hại, vụ việc tiếp tục làm gia tăng quan ngại về khả năng kiểm soát các hệ thống AI ngày càng có tính tự chủ cao.

AI của Google xâm nhập trái phép hệ thống của ba công ty

AI của Google xâm nhập trái phép hệ thống của ba công ty

Google xác nhận mô hình trí tuệ nhân tạo (AI) Gemini đã truy cập trái phép vào hệ thống của ba công ty trong một cuộc thử nghiệm về năng lực an ninh mạng, làm gia tăng lo ngại về những rủi ro có thể phát sinh khi các mô hình AI được trao quyền truy cập Internet.

Chung tay ngăn ngừa tội phạm lừa đảo sử dụng AI tạo thông tin giả

Chung tay ngăn ngừa tội phạm lừa đảo sử dụng AI tạo thông tin giả

Việc phòng ngừa tội phạm sử dụng thông tin giả do AI tạo ra không thể chỉ trông chờ vào cơ quan chức năng hay các doanh nghiệp công nghệ. Mỗi người dân, doanh nghiệp, tổ chức tài chính, người có ảnh hưởng…đều phải trở thành một “lá chắn” trong việc bảo vệ an toàn cho chính mình và cộng đồng…

Đừng để bị lừa bởi những từ "bắt lệnh, bao lãi"

Đừng để bị lừa bởi những từ "bắt lệnh, bao lãi"

Những lời mời gọi đầu tư tài chính “sinh lời khủng”; có chuyên gia “bắn lệnh, bao lãi”... thực chất là cạm bẫy công nghệ cao nhằm lừa đảo người dân. Trước diễn biến phức tạp của tội phạm mạng, người dân cần hết sức tỉnh táo, nhận diện chính xác các dấu hiệu lừa đảo để tự bảo vệ tài sản của bản thân và gia đình.

SHB tăng cường lớp bảo vệ trong giao dịch chuyển tiền trực tuyến

SHB tăng cường lớp bảo vệ trong giao dịch chuyển tiền trực tuyến

Ngân hàng TMCP Sài Gòn – Hà Nội (SHB) tiếp tục mở rộng tính năng “Cảnh báo tài khoản nhận tiền có dấu hiệu nghi ngờ gian lận, lừa đảo” đối với các giao dịch trong cùng hệ thống. Việc bổ sung lớp thông tin ngay trong quá trình thực hiện lệnh giúp người dùng có thêm cơ sở kiểm tra, xác minh và cân nhắc trước khi chuyển tiền.

Xử phạt đối tượng xúc phạm Cảnh sát giao thông trên mạng xã hội

Xử phạt đối tượng xúc phạm Cảnh sát giao thông trên mạng xã hội

Ngày 14/9, thông tin từ Công an xã Xuân Hòa (TP Đồng Nai) cho biết đơn vị đã làm việc và xử phạt vi phạm hành chính đối với ông C.A.L (ngụ ấp Xuân Đà, xã Xuân Hòa) về hành vi cung cấp, chia sẻ thông tin có nội dung xúc phạm lực lượng Cảnh sát giao thông (CSGT) trên mạng xã hội…

Hoàn thiện cơ sở pháp lý về phòng, chống tin nhắn, thư điện tử và cuộc gọi rác

Hoàn thiện cơ sở pháp lý về phòng, chống tin nhắn, thư điện tử và cuộc gọi rác

Các quy định của dự thảo Nghị định chống tin nhắn rác, thư điện tử rác, cuộc gọi rác do Bộ Công an chủ trì xây dựng sẽ hình thành cơ chế phòng, chống tin nhắn rác, thư điện tử rác, cuộc gọi rác theo hướng quản lý tập trung, thống nhất, dựa trên dữ liệu. Đồng thời, tăng cường định danh, xác thực và truy vết nguồn phát tán; nâng cao trách nhiệm của doanh nghiệp và các chủ thể có liên quan.

Cảnh báo lừa đảo qua hoạt động cộng đồng có ý nghĩa nhân văn

Cảnh báo lừa đảo qua hoạt động cộng đồng có ý nghĩa nhân văn

Không chỉ giả danh cơ quan chức năng, các đối tượng lừa đảo còn lợi dụng những hoạt động mang ý nghĩa nhân văn, như: giải chạy thiện nguyện; hoạt động trải nghiệm dành cho trẻ em; cuộc thi, sự kiện thể thao; trao học bổng… để tạo lòng tin, dẫn dụ người dân chuyển tiền, hoặc truy cập các ứng dụng không an toàn nhằm chiếm đoạt tài sản.

Huấn luyện chuyên sâu về an toàn thông tin “Security Bootcamp 2026”

Huấn luyện chuyên sâu về an toàn thông tin “Security Bootcamp 2026”

Sáng 10/9, tại Đắk Lắk, Hiệp hội Internet Việt Nam phối hợp với Sở Khoa học và Công nghệ tỉnh Đắk Lắk tổ chức “Security Bootcamp 2026” lần thứ 12 với chủ đề “Agentic Security”, tập trung vào xu hướng AI chuyển từ vai trò hỗ trợ sang chủ động tham gia phát hiện, phân tích và ứng phó với các mối đe dọa an ninh mạng.

Cảnh báo giả danh Công an để lừa đảo qua ứng dụng VNeID

Cảnh báo giả danh Công an để lừa đảo qua ứng dụng VNeID

Bộ Công an nhiều lần cảnh báo thủ đoạn sử dụng ứng dụng VNeID giả mạo hoặc đường dẫn chứa mã độc chiếm quyền điều khiển thiết bị, thu thập thông tin để lừa đảo chiếm đoạt tài sản. Vì vậy, người dân cần bình tĩnh xác minh trước khi cung cấp thông tin, hoặc thực hiện yêu cầu liên quan đến tài khoản, thiết bị và tài sản...

Đăng Facebook quyết định khởi tố giả mạo, hai người bị xử phạt

Đăng Facebook quyết định khởi tố giả mạo, hai người bị xử phạt

Ngày 28/8, Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao, Công an TP Hà Nội vừa ra quyết định xử phạt vi phạm hành chính 15 triệu đồng đối với một kiểm duyệt viên nhóm Facebook do không thực hiện các biện pháp ngăn chặn thông tin sai sự thật được đăng tải, gây hoang mang dư luận.

Cảnh báo thủ đoạn lừa đảo bán sách giáo khoa trên mạng

Cảnh báo thủ đoạn lừa đảo bán sách giáo khoa trên mạng

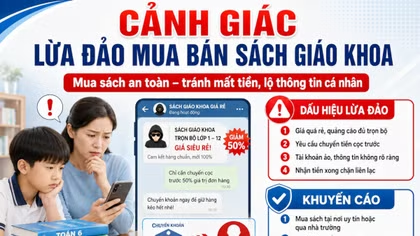
Thời điểm năm học mới sắp đến, nhu cầu tìm mua sách giáo khoa của phụ huynh, học sinh tăng cao. Lợi dụng tâm lý muốn mua sách nhanh, đủ bộ với giá rẻ, kẻ gian lợi dụng mạng xã hội (MXH) để lừa đảo chiếm đoạt tài sản, thu thập trái phép thông tin cá nhân của người dân.

Xử lý nghiêm hành vi lan truyền thông tin xấu độc trên không gian mạng

Xử lý nghiêm hành vi lan truyền thông tin xấu độc trên không gian mạng

Từ tháng 6/2026 đến nay, Công an tỉnh Cao Bằng đã chủ động triển khai các biện pháp bảo đảm an ninh, an toàn trên không gian mạng; phát hiện, xác minh và xử lý nhiều trường hợp có hành vi tương tác, lan truyền nội dung xấu độc từ các trang, kênh của các đối tượng phản động.

Công an TP Huế ra mắt Câu lạc bộ "Niềm tin số TP Huế"

Công an TP Huế ra mắt Câu lạc bộ "Niềm tin số TP Huế"

Sự biến thiên phức tạp của môi trường số đòi hỏi phải có một tổ chức quy củ, một lực lượng nòng cốt thực sự. Đó là lý do Câu lạc bộ “Niềm tin số TP Huế” chính thức được thành lập nhằm cụ thể hóa sứ mệnh của Liên minh Niềm tin số...

Cảnh giác thủ đoạn lừa bán “siêu giống” trên mạng xã hội

Cảnh giác thủ đoạn lừa bán “siêu giống” trên mạng xã hội

Hiện, trên mạng xã hội (MXH) xuất hiện nhiều hình ảnh, video quảng cáo các loại cây, hạt giống được cho là “siêu giống”, “giống độc lạ” với kích thước, năng suất bất thường... Cơ quan Công an khuyến cáo người dân nâng cao cảnh giác, kiểm chứng kỹ thông tin trước khi đặt mua, chuyển tiền để tránh bị lừa.