- Bảo mật thông tin – Kẻ tàng hình trong thế giới số: 'Khóa tay' kẻ tàng hình (Bài 2)
- An ninh mạng và kẻ gian giấu mặt (bài 1)
Theo đánh giá của các tổ chức quốc tế, Việt Nam luôn nằm trong danh sách các nước có tỷ lệ lây nhiễm phần mềm độc hại, mã độc hại ở mức cao. Vấn nạn này đã gây ra những thiệt hại lớn, đồng thời ảnh hưởng tới mức độ tin cậy của Việt Nam trong thế giới số. Trong khi đó, công tác bảo đảm an toàn thông tin (ATTT) còn ở thế bị động theo hướng chữa cháy hơn là phòng cháy.
Khảo sát thực tế cho thấy nhiều tổ chức, doanh nghiệp (DN) ở Việt Nam đang buông lỏng, hầu như không áp dụng các biện pháp tối thiểu để đảm bảo ATTT và chưa có quy trình thao tác chuẩn để ứng phó khi có sự cố xảy ra. Phần này, chúng tôi khái quát những thủ đoạn, chiêu trò đánh cắp thông tin mạng.
Tấn công mạng bằng mã độc và phần mềm độc hại
Theo báo cáo an toàn thông tin Việt Nam năm 2014 và 2015 do Cục An toàn thông tin, Bộ TT&TT công bố, Việt Nam nằm trong danh sách các quốc gia có tỷ lệ lây nhiễm phần mềm độc hại cao nhất thế giới. Chỉ số này của Việt Nam ước tính vào khoảng 66%, có nghĩa là cứ 100 máy tính thì có khoảng 66 máy được ghi nhận đã từng bị phần mềm độc hại tấn công, cao gấp khoảng 3 lần so với mức trung bình trên thế giới.
Còn theo Trung tâm ứng cứu khẩn cấp máy tính Việt Nam (VNCERT), số lượng các cuộc tấn công vào máy tính ở Việt Nam năm 2014 đã tăng gấp đôi so với năm 2013. Hiện nay, Việt Nam luôn được xếp trong nhóm 20 nước bị lây nhiễm và phát tán mã độc nhiều nhất trên thế giới. Theo VNCERT, trong 9 tháng đầu năm, cơ quan này đã ghi nhận 2.480 lượt địa chỉ IP Việt Nam nằm trong mạng lưới botnet - một tập hợp các máy tính đã bị tấn công và thỏa hiệp đang chạy các chương trình độc hại - trong đó có 4.637 lượt địa chỉ IP của các cơ quan Nhà nước.
VNCERT cũng đã thống kê được hơn 457 địa chỉ IP của các máy chủ tham gia điều khiển mạng lưới botnet nêu trên tại Việt Nam. Trong đó, Lai Châu hiện là tỉnh có số lượng địa chỉ IP nằm trong mạng botnet lớn nhất cả nước với 51 địa chỉ. Tiếp theo là tỉnh Hà Tĩnh, TP Hải Phòng và tỉnh Nam Định…
Ở khối các bộ, ngành, Bộ Giao thông Vận tải đứng đầu với 17 địa chỉ IP nằm trong mạng lưới này. Lực lượng chuyên môn cũng ghi nhận hàng nghìn máy tính tại Việt Nam đã bị lây nhiễm mã độc Nitol, bao gồm 14 IP thuộc các bộ, ngành và cơ quan thuộc tỉnh, thành phố. Mã độc này có khả năng đánh cắp tài khoản email, mạng xã hội, ngân hàng và các dịch vụ trực tuyến; theo dõi microphone và video/ảnh từ xa; phát tán mã độc tấn công và từ chối dịch vụ.
Điều đáng nói là mã độc có thể lây lan qua rất nhiều con đường, đó có thể là lây nhiễm qua thiết bị di động (USB), chia sẻ dữ liệu trong mạng LAN; lây lan qua các chương trình chat, tập tin đính kèm trong email hay giả mạo phần mềm. Mã độc cũng luôn biết cách khai thác các lỗ hổng trên máy tính khi người dùng không cập nhật các bản vá kịp thời, không sử dụng chương trình diệt virus chuyên dụng.
“Các mã độc ngày càng nguy hiểm và rất khó phát hiện. Trong khi đó, các cuộc tấn công vào cơ quan Nhà nước ngày càng có mục tiêu và đối tượng rõ ràng hơn. Máy tính có chứa thông tin quan trọng chính là đối tượng của các đợt tấn công có chủ đích này. Thông tin quan trọng của các tổ chức có thể bị lấy đi và chuyển về một bên thứ ba phục vụ cho các ý đồ bất chính. Tuy nhiên, tại Việt Nam, hầu hết các đơn vị đều chưa chú trọng đúng mức công tác này, thậm chí khi bị tấn công đều tự xử lý, không báo cáo với cơ quan hỗ trợ để được giải quyết kịp thời. Vì vậy, nhiều đợt tấn công đã để lại hậu quả nặng nề, cần nhiều thời gian để khắc phục”, chuyên gia bảo mật của VNCERT đưa ra cảnh báo.
 |
| Những website bị tấn công tại một thời điểm trên mạng. |
“Qua mặt” tất cả các phần mềm diệt virus hiện hành
Theo ông Vũ Quốc Khánh, nguyên Giám đốc VNCERT, thời gian qua, VNCERT đã ghi nhận việc hacker nước ngoài, đặc biệt là hacker Trung Quốc tăng cường “thả” phần mềm độc hại, phần mềm gián điệp vào các hệ thống CNTT ở Việt Nam. Trong đó, nhiều mã độc tinh vi, phức tạp như Flamer, Gauss, Duqu... được xây dựng bởi các tổ chức lớn và có quốc gia hậu thuẫn, tài trợ, và thường được sử dụng để tấn công có chủ đích vào các hệ thống quan trọng của những quốc gia khác. Nhiều cơ quan, tổ chức của Việt Nam cũng đã phát hiện ra những mã độc tấn công có chủ đích mà phần mềm diệt virus thông thường không phát hiện ra.
Chuyên gia bảo mật của CMC Việt Nam còn phát hiện có nhiều ứng dụng được đính kèm mã độc như việc một số trò chơi trực tuyến của Trung Quốc đã được Việt hóa, nhưng có những “cổng hậu” làm cho mã độc lây lan. Họ biết cách chèn mã độc khi người dùng cài đặt trò chơi trên di động. Đối tượng này hoạt động theo giờ hành chính, thu thập thông tin của khách hàng, và tạo ra các mã độc. Toàn bộ hệ thống này phần lớn đặt ở Trung Quốc và đánh cắp tiền để chuyển về Trung Quốc hàng triệu USD mỗi năm.
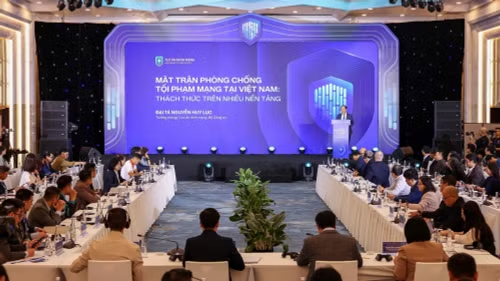
Tại diễn đàn quốc tế về an ninh mạng do Việt Nam đăng cai vừa diễn ra vào cuối tháng 11-2015, ông Mikko Hypponen, chuyên gia bảo mật của Nato đã đưa ra dẫn chứng về những văn bản của các bộ, ngành ở Việt Nam được gửi dạng bản PDF nhưng có kèm mã độc và phần mềm gián điệp.
“Điều đáng nói là nhóm tổ chức tấn công bằng hình thức này đang có sự hậu thuẫn của Chính phủ nên phát triển các phần mềm mã độc khác nhau và vận hành rất thông minh. Đây thực sự là một mối nguy hại lớn cho Việt Nam trong vấn đề bảo mật thông tin” - ông Mikko Hyppen đưa ra cảnh báo.
Phân tích về thủ đoạn tấn công này, các chuyên gia VNCERT cho rằng: Việc phát tán phần mềm gián điệp ẩn trong các file văn bản có thể đã được thực hiện từ trước đây rất lâu rồi. Rất có thể đã có nhiều máy tính bị lây nhiễm, tuy nhiên điều đáng lo ngại là nhiều tài liệu bị mất mát mà cơ quan chủ quản không hề hay biết.
VNCERT đã khuyến nghị các cơ quan Nhà nước không gửi nhận văn bản bằng hòm thư công cộng mà phải dùng hòm thư điện tử của đơn vị mình. Nếu sơ suất mở file đính kèm dính mã độc thì phải rút mạng ra và báo ngay lập tức cho các quản trị hệ thống để có biện pháp xử lý kịp thời do đây là các mẫu mã độc mới mà hiện tại rất ít phần mềm phòng chống virus phát hiện ra được.
Không nối mạng cũng bị xâm nhập
Gần đây, các máy tính dù không nối mạng internet nhưng vẫn bị hacker tấn công bằng những phương thức hết sức tinh vi. Khi chính phủ, tổ chức và tập đoàn muốn bảo vệ dữ liệu nhạy cảm nhất, họ tạo ra cái gọi là mạng lưới “air-gap”, nghĩa là lưu giữ thông tin trên những máy tính không bao giờ kết nối Internet - nhằm cách ly hoàn toàn khỏi mọi nguy cơ rò rỉ dữ liệu. Mạng lưới “air-gap” từng được xem là giải pháp “thần kỳ” để bảo vệ dữ liệu.
Tuy nhiên, các nhà nghiên cứu đến từ trường Đại học Ben-Gurion của Israel đã phát hiện ra cách lấy dữ liệu trong những máy tính không nối mạng Internet kia. Một khi máy tính nhiễm một loại virus đặc biệt, hacker có thể lừa PC chuyển tiếp thông tin, làm rò rỉ dữ liệu và chuyền dữ liệu sang một chiếc ĐTDĐ đặt bên ngoài căn phòng chứa máy tính mật mà không sử dụng bất kì kết nối nào phổ biến hiện nay như wifi hay Bluetooth. Công nghệ này được sử dụng để đánh cắp tài liệu, mật mã đặc biệt mà một nhóm tình báo mạng hoặc một hacker “gián điệp” dùng để tiếp cận những bí mật tài liệu, nhất là trong lĩnh vực an ninh, quốc phòng...
| Trang bị phương thức bảo mật mới làm giảm tối đa thiệt hại “Nhiều tổ chức, doanh nghiệp vẫn chưa thực sự ý thức được tác hại của các hiểm họa ATTT đối với tổ chức của mình. Công tác bảo đảm ATTT hiện vẫn còn lệ thuộc quá nhiều vào hệ thống kỹ thuật mà chưa chú trọng đến yếu tố con người khi mà phần lớn cán bộ ATTT tại hầu hết các đơn vị, tổ chức đều kiêm nhiệm, kinh phí đầu tư cho lĩnh vực này còn thấp. Phần mềm, phần cứng đều chưa được cập nhật và vá lỗi kịp thời. Máy chủ không được bảo vệ thông qua các hệ thống cảnh báo từ xa. Máy tính không cài đặt các phần mềm diệt virus và cảnh báo mã độc. Ý thức người sử dụng máy tính và các thiết bị cầm tay hiện đại còn yếu. Để tận dụng tối đa sức mạnh của CNTT vào hoạt động và kinh doanh, các tổ chức, doanh nghiệp cần coi việc đảm bảo ATTT là nhiệm vụ quan trọng hàng đầu. Thông qua công tác đào tạo nhân lực, trang bị các phương thức bảo mật mới sẽ làm giảm thiểu tối đa các thiệt hại do nguy cơ ATTT có thể gây ra. (Đại tá Nguyễn Văn Thỉnh, Phó Cục trưởng Cục An ninh mạng, Bộ Công an) |