Lừa đảo trực tuyến “nở rộ” dịp cuối năm

Theo số liệu thống kê mới nhất của Cục An toàn thông tin, Bộ Thông tin và Truyền thông, trong 11 tháng đầu năm 2023, đơn vị này đã nhận được hơn 15.900 phản ánh về trường hợp lừa đảo do người dùng Internet Việt Nam gửi đến qua các hệ thống cảnh báo, trong đó hơn 91% cảnh báo này liên quan đến giả mạo, lừa đảo trong lĩnh vực ngân hàng - tài chính. Trước thực trạng lừa đảo trực tuyến thường có xu hướng “bùng nổ” vào dịp cuối năm, Cục An toàn thông tin khuyến cáo người dân cần nêu cao tinh thần cảnh giác, liên tục cập nhật về nhận diện các hình thức lừa đảo mới được cơ quan chức năng cảnh báo để tránh sập bẫy.

Lừa bán phần mềm nghe lén, theo dõi điện thoại để chiếm đoạt tiền

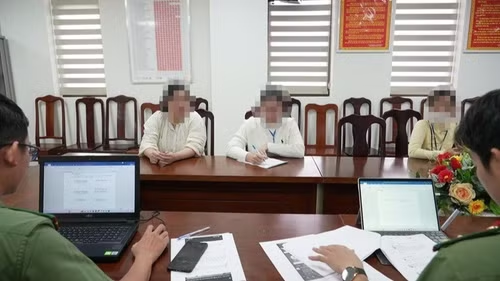
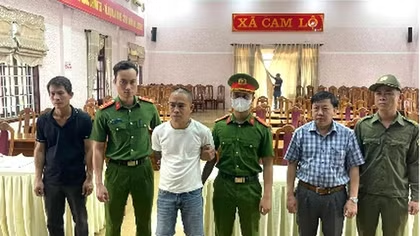
Cục An toàn thông tin, Bộ Thông tin và Truyền thông (TT&TT) vừa đưa ra một số cảnh báo mà người dân cần cảnh giác về các thủ đoạn lừa đảo mới diễn ra. Theo cơ quan này, Công an tỉnh Hải Dương vừa bắt giữ hội nhóm lừa đảo, chiếm đoạt tài sản bằng hình thức quảng cáo, rao bán phần mềm nghe lén, đọc trộm tin nhắn điện thoại.

Lợi dụng tâm lý của nhiều người muốn theo dõi cuộc sống riêng tư của những người thân hoặc các mối quan hệ xã hội, các đối tượng đã dụ dỗ nạn nhân chuyển tiền và đăng nhập vào phần mềm nghe lén nhưng thực tế lại nhằm mục đích đánh cắp thông tin rồi chiếm đoạt tài sản. Bên cạnh đó, đối tượng còn lập ra các tài khoản mạng xã hội giả danh các công ty công nghệ, chạy các clip quảng cáo tự cắt ghép, dàn dựng để lừa bán phần mềm.

Lừa đảo trực tuyến “nở rộ” dịp cuối năm -0
Người dùng cần tỉnh táo để không dính bẫy lừa đảo trực tuyến. Ảnh minh họa.

Để tránh bẫy lừa đảo này, ông Nguyễn Phú Lương, Phó Giám đốc Trung tâm Giám sát an toàn không gian mạng quốc gia, Cục An toàn thông tin khuyến cáo người dân tuyệt đối không vì hiếu kỳ mà tìm mua những sản phẩm, thiết bị nêu trên; không mua các sản phẩm, thiết bị trôi nổi, nhập lậu giá rẻ để tránh bị các đối tượng xấu theo dõi, đánh cắp thông tin, dữ liệu cá nhân và xâm phạm đời sống riêng tư.

Việc tự ý mua, bán và sử dụng những phần mềm, thiết bị ngụy trang để ghi âm, ghi hình khi không được cơ quan có thẩm quyền cấp phép là hành vi vi phạm pháp luật; có thể bị xử phạt hành chính hoặc nghiêm trọng hơn là truy tố hình sự. Việc xử phạt không chỉ áp dụng với các đối tượng kinh doanh, cung cấp thiết bị trái phép mà còn là người mua và sử dụng thiết bị.

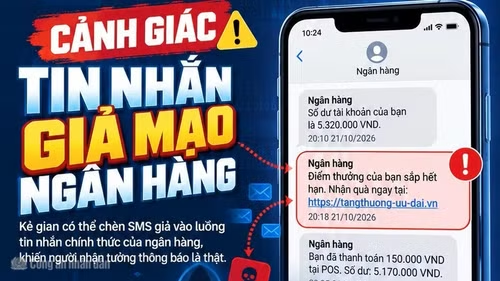
Một hình thức lừa đảo khác mà Cục An toàn thông tin khuyến cáo người dùng cần cảnh giác là việc giả mạo ngân hàng yêu cầu người dùng cung cấp mật khẩu OTP. Theo Cục An toàn thông tin, mới đây, sau khi hoàn tất thủ tục mở thẻ ghi nợ tại phòng giao dịch 1 ngân hàng, một khách hàng ở TP Hồ Chí Minh đã nhận được cuộc gọi từ số máy lạ yêu cầu cung cấp mã OTP (mật khẩu xác nhận giao dịch) để xác nhận và hẹn ngày nhận thẻ.

Ngỡ là cuộc gọi của nhân viên ngân hàng vì vừa hoàn thành giao dịch mở thẻ, người dùng này đã thực hiện theo hướng dẫn. Ngay sau đó, tài khoản của anh đã bị trừ gần 60 triệu đồng. Cục An toàn thông tin khuyến cáo người dân nâng cao cảnh giác khi nhận được cuộc gọi, tin nhắn yêu cầu cung cấp thông tin cá nhân; cần xác minh danh tính của người gọi bằng nhiều cách khác nhau. Người dân tuyệt đối không cung cấp mã OTP, mật khẩu tài khoản ngân hàng hoặc thông tin cá nhân cho bên thứ ba.

Ngoài ra, theo Cục An toàn thông tin cũng lưu ý, cuối năm là thời điểm diễn ra của hàng loạt các chiến dịch và tuần lễ giảm giá, siêu khuyến mại nhằm kích cầu mua sắm. Do đó, người tiêu dùng thường có tâm lý cởi mở hơn trong chi tiêu, tạo cơ hội cho các đối tượng lừa đảo dựng lên những kịch bản như rao bán hàng kém chất lượng với giá rẻ, gửi tặng quà hay tổ chức các chương trình trúng thưởng... để chiếm đoạt tài sản.

Đánh vào tâm lý người tiêu dùng đồng thời lợi dụng thời điểm cuối năm, đối tượng lừa đảo đưa ra những lời chào mới và hứa hẹn hấp dẫn, nhằm dụ dỗ nạn nhân tham gia vào các chương trình trúng thưởng, khuyến mãi tặng quà. Tại đây, đối tượng yêu cầu nạn nhân đóng nhiều khoản phí để tham gia và bảo đảm sẽ được nhận lại tiền và quà tặng. Tuy nhiên, càng về sau số tiền càng lớn, với mong muốn lấy lại số tiền trên, đối tượng sẽ hướng dẫn nạn nhân tải các ứng dụng độc hại về điện thoại nhằm chiếm quyền điều khiển và chiếm đoạt tài sản trong tài khoản ngân hàng, cài các app trên điện thoại để lấy lại những số tiền mà chúng ta đã bỏ ra.

Công bố các website, tài khoản ngân hàng có liên quan đến lừa đảo trực tuyến

Chia sẻ với PV Báo CAND về các giải pháp nhằm ngăn chặn tình trạng lừa đảo trực tuyến có xu hướng "nở rộ"vào dịp cuối năm, đại diện Cục An toàn thông tin cho biết: Sẽ tiếp tục tăng cường công tác tuyên truyền nâng cao nhận thức an toàn thông tin cho người dân như triển khai xây dựng chuỗi series “Điểm tin tuần” với các thông tin về tình hình lừa đảo trực tuyến nổi bật để đưa ra cảnh báo cũng như các khuyến cáo kịp thời giúp người dân tự bảo vệ mình trên môi trường mạng; phát triển kênh thông tin Cổng không gian mạng quốc gia (khonggianmang.vn) trên các nền tảng mạng xã hội để đưa thông tin, tuyên truyền về các vấn đề an toàn thông tin, đặc biệt là lừa đảo trực tuyến.

Bên cạnh đó, Cục An toàn thông tin cũng sẽ tăng cường các biện pháp kỹ thuật như tăng cường giám sát, theo dõi, cảnh báo, ngăn chặn tên miền độc hại; thúc đẩy phát triển Cơ sở dữ liệu chống lừa đảo lực tuyến quốc gia để các tổ chức, cá nhân có thể truy vấn, khai thác, đóng góp dữ liệu chống lừa đảo trực tuyến kịp thời; cung cấp các công cụ tự kiểm tra và bảo vệ an toàn thông tin trên không gian mạng. Tiếp tục triển khai hệ sinh thái Tín nhiệm mạng (tinnhiemmang.vn) để đánh giá, xác nhận website đảm bảo an toàn thông tin mạng. Tại đây, sẽ công bố danh sách các website không an toàn, vi phạm pháp luật và các tài khoản ngân hàng có liên quan đến các cuộc lừa đảo trực tuyến.

Huyền Thanh

Các tin khác

Chủ động bảo vệ học sinh, sinh viên trước cạm bẫy trên không gian mạng

Chủ động bảo vệ học sinh, sinh viên trước cạm bẫy trên không gian mạng

Công an Đồng Nai đang đẩy mạnh phối hợp với ngành giáo dục và các địa phương tuyên truyền, trang bị kỹ năng nhận diện, phòng ngừa lừa đảo, dụ dỗ và xâm hại trên không gian mạng cho học sinh, sinh viên. Qua chiến dịch “Không một mình”, các em được hướng dẫn chủ động bảo vệ bản thân và tìm kiếm trợ giúp khi cần thiết.

Công an TP Huế tổ chức diễn tập ứng cứu sự cố an ninh mạng

Công an TP Huế tổ chức diễn tập ứng cứu sự cố an ninh mạng

Từ các tình huống cụ thể, các đội thi tham gia diễn tập sẽ phân tích nguy cơ, điểm yếu trong từng giai đoạn từ khi xây dựng hệ thống AI; triển khai các biện pháp kỹ thuật nhằm bảo đảm an ninh mạng, an ninh dữ liệu, báo cáo sự cố và đề xuất giải pháp khắc phục.

Khai mạc Diễn đàn và Triển lãm An ninh tài chính số Việt Nam 2026

Khai mạc Diễn đàn và Triển lãm An ninh tài chính số Việt Nam 2026

Sáng 6/11, tại TP Hồ Chí Minh, Diễn đàn và Triển lãm An ninh tài chính số Việt Nam 2026 khai mạc với chủ đề “AI và Niềm tin số: Kiến tạo lá chắn An ninh Tài chính Việt Nam”. Sự kiện tập trung nhận diện những nguy cơ an ninh mạng, bảo vệ dữ liệu và tài sản trong quá trình phát triển các dịch vụ tài chính số.

Xử lý 2 chủ tài khoản Facebook lan truyền video đồi trụy

Xử lý 2 chủ tài khoản Facebook lan truyền video đồi trụy

Qua công tác nắm tình hình trên không gian mạng, Phòng An ninh mạng Công an TP Huế phát hiện tài khoản Facebook “Minh Khang Nguyễn” và Facebook “Ni SeVen” đăng tải bài viết kèm hình ảnh hai người ngồi trong xe ôtô VF3, trong đó có một người đàn ông không mặc quần, có mặc áo và một người phụ nữ.

Kỳ cuối: Xây dựng “văn hóa số” và sự đồng hành từ gia đình, nhà trường

Kỳ cuối: Xây dựng “văn hóa số” và sự đồng hành từ gia đình, nhà trường

Nhận diện được nguy cơ và đòn tấn công của tội phạm mạng mới chỉ là bước khởi đầu. Để bảo vệ thế hệ trẻ một cách bền vững trước ma trận cạm bẫy trên không gian ảo, vấn đề cốt lõi là phải xây dựng cho các em một “văn hóa số” chuẩn mực, hình thành bản lĩnh tự vệ số ngay từ trong tư duy. Sự phối hợp chặt chẽ giữa cơ quan chức năng - nhà trường - gia đình chính là yếu tố quyết định thành công trong sứ mệnh bảo vệ những công dân số tương lai.

Kỳ 2: “Không Một Mình” - chiến dịch nhân văn và mạng lưới “lá chắn”

Kỳ 2: “Không Một Mình” - chiến dịch nhân văn và mạng lưới “lá chắn”

Trước những diễn biến phức tạp, tinh vi của tội phạm công nghệ cao nhắm vào lứa tuổi thanh thiếu niên, lực lượng Công an đã nhanh chóng vào cuộc với quyết tâm chiến lược. Chiến dịch “Không Một Mình 2026 - Kết nối không tổn thương” được khởi động quy mô trên toàn quốc. Tại TP Hồ Chí Minh, sự phối hợp hiệp đồng tác chiến giữa Công an thành phố và Sở Giáo dục và Đào tạo, tạo nên một mạng lưới “lá chắn” an ninh số vững chắc, gửi đi thông điệp nhân văn sâu sắc: Không để bất kỳ đứa trẻ nào phải cô độc chiến đấu trước các hiểm họa trên không gian mạng.

Kỳ 1: Báo động đỏ, khi tội phạm công nghệ cao nhắm vào thế hệ trẻ

Kỳ 1: Báo động đỏ, khi tội phạm công nghệ cao nhắm vào thế hệ trẻ

Trong kỷ nguyên chuyển đổi số, không gian mạng vừa là kho tàng tri thức, vừa ẩn chứa vô số cạm bẫy tinh vi nhắm trực tiếp vào thế hệ trẻ. Trước thực trạng đó, Công an TP Hồ Chí Minh cùng các sở ban ngành thành phố đã và đang triển khai quyết liệt Chiến dịch “Không Một Mình”. Không chỉ là một chiến dịch truyền thông lan tỏa rộng khắp, đây còn là tấm “lá chắn” an ninh số vững chắc, huy động sức mạnh tổng hợp của gia đình, nhà trường và xã hội nhằm trang bị kỹ năng tự vệ, thay đổi tư duy và khẳng định một thông điệp đanh thép: Trong mọi nghịch cảnh trên không gian mạng, các em học sinh, sinh viên không bao giờ phải đơn độc đối mặt!

Mỗi sinh viên là một lá chắn bảo vệ không gian mạng

Mỗi sinh viên là một lá chắn bảo vệ không gian mạng

Trước những diễn biến phức tạp của tội phạm lừa đảo trực tuyến, Đại tá, Tiến sĩ Nguyễn Hồng Quân, Phó Cục trưởng Cục An ninh mạng, Bộ Công an - Trưởng Ban An ninh dữ liệu và Bảo vệ dữ liệu cá nhân, Hiệp hội An ninh mạng quốc gia - nhấn mạnh kỹ năng tự bảo vệ trên không gian mạng cần trở thành năng lực thiết yếu của mỗi công dân số, đặc biệt là giới trẻ.

ACB cảnh báo nguy cơ mã độc trên iPhone, khuyến nghị cập nhật iOS mới

ACB cảnh báo nguy cơ mã độc trên iPhone, khuyến nghị cập nhật iOS mới

Mã độc Coruna, DarkSword khai thác lỗ hổng bảo mật trên iPhone chưa cập nhật hệ điều hành mới, trong khi các thủ đoạn chiếm SIM, kiểm soát điện thoại tiếp tục đe dọa an toàn tài khoản ngân hàng. ACB khuyến cáo người dùng chủ động nhận diện rủi ro, bảo vệ thông tin cá nhân và tài sản.

Binance bị hack, hé lộ khả năng tin tặc xâm nhập qua laptop kỹ sư

Binance bị hack, hé lộ khả năng tin tặc xâm nhập qua laptop kỹ sư

Binance (sàn giao dịch tiền mã hóa lớn nhất thế giới) ngày 30/10 cho biết, vụ tấn công ảnh hưởng tới khoảng 6,3 tỷ USD tài sản có thể bắt nguồn từ laptop của một kỹ sư bị xâm nhập. Sàn đã phối hợp với các đối tác phong tỏa khoảng 3 tỷ USD và cam kết bù đắp toàn bộ tổn thất.

Kỷ nguyên biến thể AI và bài toán bảo đảm an ninh nhân loại

Kỷ nguyên biến thể AI và bài toán bảo đảm an ninh nhân loại

Thập niên 2026-2035 đang chứng kiến một bước ngoặt lịch sử chưa từng có: Trí tuệ nhân tạo (AI) đang dịch chuyển nhanh từ vai trò chủ yếu là công cụ hỗ trợ năng suất sang các hệ thống có mức độ tự chủ ngày càng cao, tác động sâu rộng tới kinh tế, xã hội và an ninh. Đằng sau những kỳ tích về kinh tế và công nghệ là những rủi ro với an ninh nhân loại.

Phát động Dự án CyberZ, phòng chống lừa đảo trực tuyến

Phát động Dự án CyberZ, phòng chống lừa đảo trực tuyến

Với thông điệp “Trang bị kiến thức - Làm chủ kỹ năng - Khuyến khích sáng tạo - Lan tỏa hành động”, CyberZ không chỉ hướng tới giúp sinh viên tự bảo vệ mình trước các nguy cơ lừa đảo trực tuyến, mà còn khuyến khích người trẻ chủ động tham gia bảo vệ cộng đồng, từng bước hình thành mạng lưới những “Chiến binh số” có kiến thức, kỹ năng và trách nhiệm.

Chính phủ Thụy Điển hạn chế ChatGPT và Claude vì lo ngại an ninh dữ liệu

Chính phủ Thụy Điển hạn chế ChatGPT và Claude vì lo ngại an ninh dữ liệu

Chính phủ Thụy Điển quyết định siết chặt việc sử dụng hai nền tảng trí tuệ nhân tạo (AI) ChatGPT và Claude trong các cơ quan công quyền do lo ngại nguy cơ rò rỉ dữ liệu nhạy cảm. Từ ngày 26/10, công chức Thụy Điển chỉ được phép sử dụng các nền tảng AI đã được cơ quan chức năng phê duyệt để bảo đảm an ninh thông tin.

Hai lỗ hổng nghiêm trọng trong PHP đã được vá: doanh nghiệp cần cập nhật ngay

Hai lỗ hổng nghiêm trọng trong PHP đã được vá: doanh nghiệp cần cập nhật ngay

Ngày 22/10, Cục An ninh mạng và Hiệp hội An ninh mạng quốc gia cho biết, hai lỗ hổng bảo mật mang mã CVE-2026-109618 và CVE-2026-109619 trong ngôn ngữ lập trình PHP đã có bản vá chính thức. Người dùng internet thông thường không bị ảnh hưởng trực tiếp và có thể tiếp tục sử dụng bình thường. Các tổ chức, doanh nghiệp vận hành website có sử dụng PHP nên rà soát hệ thống và cập nhật bản vá sớm.