Pwn2Own là một trong những sự kiện lớn nhất và uy tín nhất trong ngành bảo mật, nơi các nhóm nghiên cứu chạy đua để tìm ra các lỗ hổng zero-day (lỗ hổng chưa từng được biết đến trước đấy) trên các thiết bị phổ biến như ô tô, điện thoại, camera, loa thông minh, máy chủ văn phòng, v.v…
Với mỗi lỗ hổng tìm được, các nhóm nhận được tiền thưởng 20.000 USD đến 50.000 USD và điểm “Master of Pwn” từ nhà tổ chức Zero Day Initiative (ZDI). Pwn2Own 2024 diễn ra cuối tháng 10 tại Ireland là sự kiện với số tiền thưởng kỷ lục, lần đầu tiên giải thưởng vượt mức 1 triệu USD kể từ khi giải bắt đầu được tổ chức vào năm 2007.
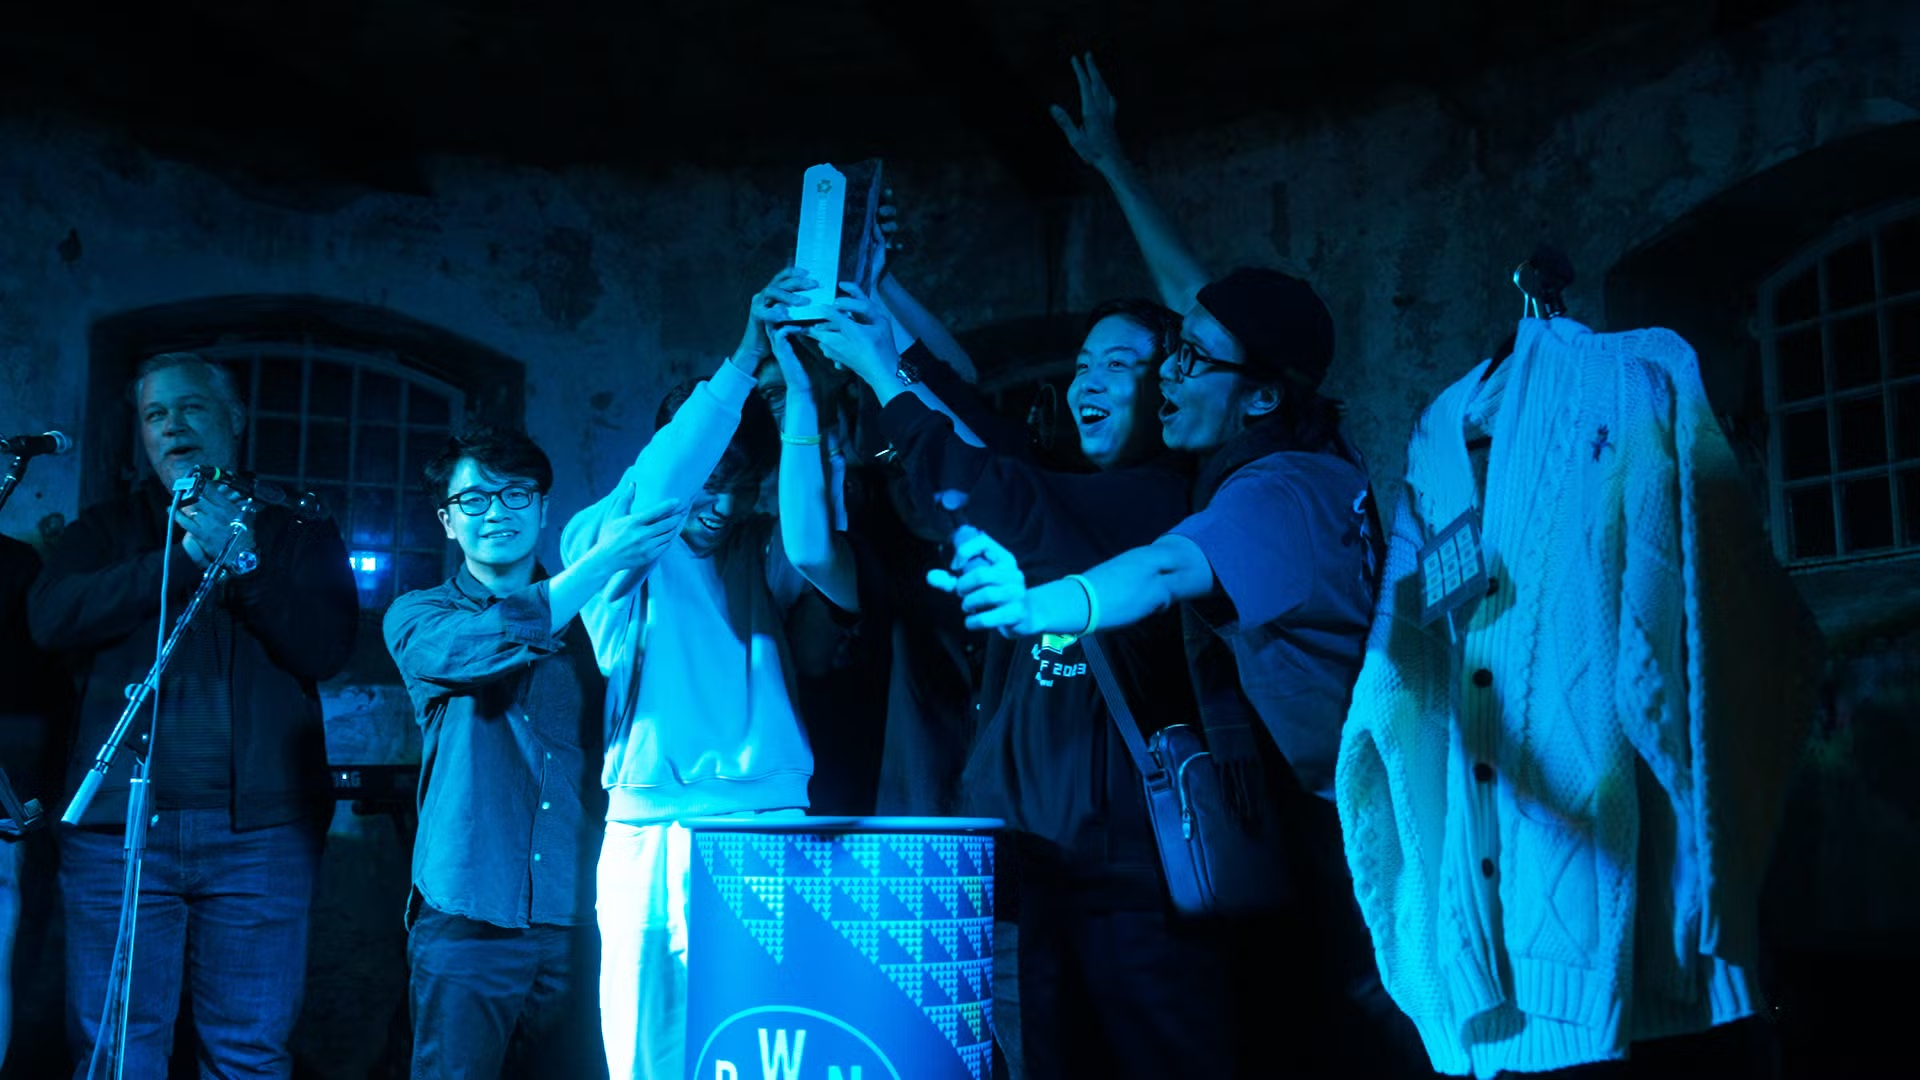
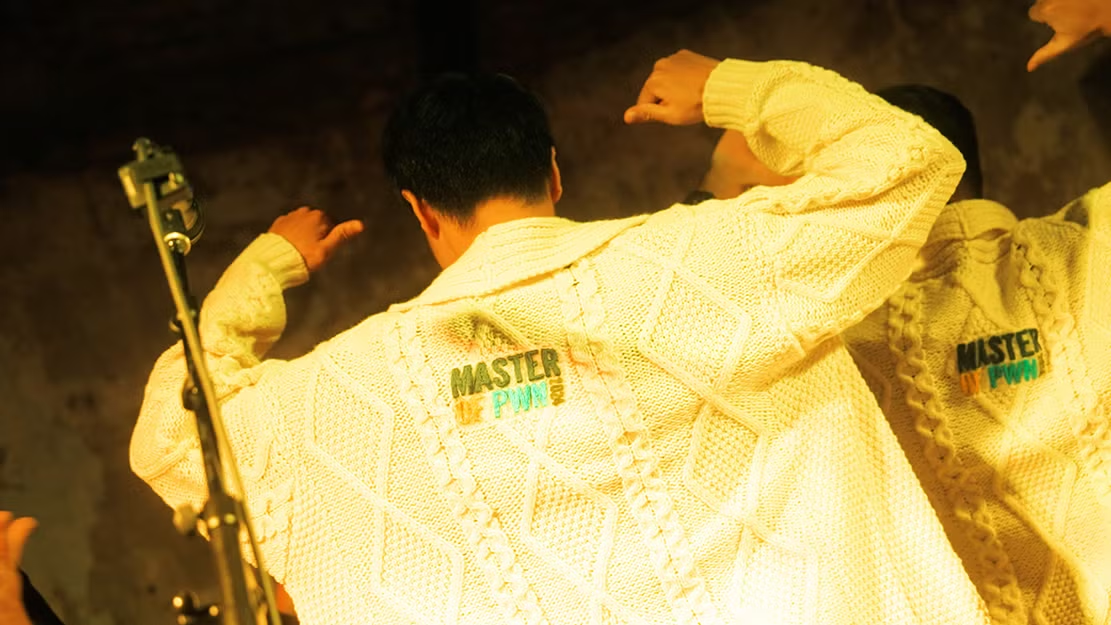
Trong đó Viettel Cyber Security mang về hơn 200.000 USD, phần thưởng lớn nhất nhờ phát hiện nhiều lỗ hổng nhất, và danh hiệu vô địch “Master of Pwn”. Nhưng người chiến thắng thực sự tại các sự kiện như Pwn2Own là người dùng, vì các thiết bị điện tử sẽ được bảo vệ, bảo mật dữ liệu tốt hơn sau khi các nhóm hacker chỉ ra lỗ hổng.
Những đối thủ lớn nhất thế giới
Pwn2Own là nơi họp mặt của những nhóm nghiên cứu bảo mật hàng đầu thế giới như Neodyme (Đức), DEVCORE (Đài Loan, Trung Quốc), Cluck (Mỹ) – là các nhóm nổi tiếng với việc tìm ra các lỗ hổng zero-day và đã từng vô địch nhiều cuộc thi bảo mật thế giới trong đó có Pwn2Own các năm trước.
“Tham gia trực tiếp tại Pwn2Own là cơ hội để đối đầu với những đối thủ danh tiếng, nhiều người có thể gọi là ‘idol’ trong ngành bảo mật với những lỗ hổng mà họ đã tìm ra trên các hệ thống quan trọng”, anh Ngô Anh Huy, trưởng đoàn của VCS tại Ireland, chia sẻ. Nhưng đây mới chỉ là một phần lý do khiến cho cuộc thi trở nên khó khăn.
Các thiết bị được đưa ra làm mục tiêu tại Pwn2Own đều thuộc về các hãng công nghệ lớn Samsung, HP, Canon, Synology, QNAP Systems, v.v… và được kinh doanh trên toàn thế giới.
Hàng triệu thiết bị của các hãng này - gồm điện thoại thông minh, thiết bị IoT gia đình, văn phòng, v.v… - đến tay người dùng cá nhân, doanh nghiệp mỗi năm. Do đó, họ buộc phải dành những khoản đầu tư lớn cho nhân lực, công nghệ liên quan đến tìm lỗi và “vá” lỗ hổng trên thiết bị để có thể đảm bảo an toàn cho thiết bị, tránh các sự cố về mất an toàn hệ thống, rò rỉ dữ liệu.
Nếu dùng bất kỳ thiết bị thông minh nào, bạn có thể thấy những “bản vá” hay bản cập nhật liên tục xuất hiện, dù nhiều khi không có tính năng mới. Đó chính là các bản vá sửa lỗi để thiết bị và phần mềm trở nên “hoàn hảo” hơn về mặt bảo mật.
Vì thế không dễ để tìm được lỗ hổng trên những thiết bị này. Hơn nữa, yêu cầu của Pwn2Own là lỗ hổng mà các nhóm tìm ra phải là duy nhất và chưa được biết đến. Chỉ cần lỗ hổng đã được trình diễn trước đó vài phút bởi một nhóm đối thủ thì gần như đã mất toàn bộ giá trị.
“Với mỗi thiết bị, nhóm phải nghiên cứu để tìm ra lỗ hổng mà các nhóm khác ít có khả năng tìm ra nhất, và phải ‘canh’ xem lỗ đó liệu có bất chợt bị vá ngay trước ngày thi hay không để chuyển sang phương án thay thế”, anh Huy cho biết.
Khoảng cách địa lý và gián đoạn cung ứng thiết bị do bão Yagi cũng khiến cho VCS gặp bất lợi hơn so với các nhóm ở Mỹ và châu Âu. Phải đến thời điểm trước cuộc thi 2 tuần nhóm VCS mới sở hữu đầy đủ các thiết bị để tiến hành nghiên cứu (nhiều thiết bị yêu cầu tấn công trên các phiên bản bán ở nước ngoài do đó không thể mua phiên bản trong nước). Dù vậy, tất cả những điều này không ngăn cản việc các kỹ sư VCS đã tìm ra hàng loạt lỗ hổng “độc đáo” và nghiêm trọng.
Chiến tích “Master of Pwn”
Trong số 9 lỗ hổng zero-day mà VCS đã phát hiện, “đắt giá” nhất là lỗ hổng xuất hiện trên các thiết bị mạng và lưu trữ được nhiều doanh nghiệp sử dụng, có nguy cơ gây ảnh hưởng nghiêm trọng nếu bị kẻ xấu lợi dụng.
“Nhóm Viettel Cyber Security kết hợp 4 bug [lỗi] trong bộ định tuyến và trong ổ cứng kết nối mạng để xâm nhập ổ cứng TrueNAS MiniX thông qua router QNAP QHora-322. Bằng cách tấn công SQL Injection [chèn mã độc tác động đến dữ liệu] và missing auth/exposed function [truy cập hệ thống dù chưa được cấp phép], Zero Day Initiative viết trên blog.
SQL (Structured Query Language, ngôn ngữ lập trình được sử dụng để quản lý và thao tác dữ liệu trong các hệ quản trị) injection là một kỹ thuật tấn công bảo mật, trong đó kẻ tấn công chèn mã SQL độc hại vào ứng dụng nhằm truy cập trái phép, thao túng hoặc phá hoại dữ liệu. Missing auth/exposed function là lỗi trong lập trình ứng dụng web và di động, xảy ra khi hệ thống không đủ các biện pháp bảo mật để ngăn kẻ tấn công truy cập vào các chức năng quan trọng hoặc dữ liệu nhạy cảm dù không được cấp quyền.
Kết hợp 2 cách tấn công, VCS khai thác thành công một hệ thống giả định trong doanh nghiệp, bao gồm ổ cứng kết nối mạng TrueNAS MiniX và bộ định tuyến QNAP QHora-322. QNAP, nhà sản xuất của QNAP QHora-322, là hãng thiết bị Đài Loan hoạt động toàn cầu và cung cấp thiết bị cho hàng chục nghìn doanh nghiệp. Tương tự với iXsystems (Mỹ), nhà sản xuất TrueNAS Mini X.
“Chúng tôi đánh giá đây là lỗ hổng khá nghiêm trọng. Một thiết bị kết nối mạng khá phổ biến tại các doanh nghiệp có thể trở thành cửa ngõ để hacker xâm nhập vào mạng nội bộ, kéo theo nhiều nguy cơ về mất an toàn hệ thống, lộ lọt dữ liệu”, Nguyễn Mạnh Dũng, thành viên trẻ tuổi nhất của nhóm VCS sinh năm 2003 và tham gia Pwn2Own lần đầu tiên, cũng là người trực tiếp nghiên cứu và khai thác các lỗ hổng, cho biết. “Nhóm khá tự hào với lỗ hổng này, vì bề mặt tấn công được sử dụng không cần nhiều điều kiện đặc biệt, dễ tấn công diện rộng và mức độ nghiêm trọng do đó cũng cao hơn”.
ZDI đánh giá đây là một lỗ hổng khó và nghiêm trọng. Lỗ hổng cụ thể đang trong thời hạn 30 ngày “niêm phong”, được chuyển đến các nhà sản xuất thiết bị để xây dựng bản vá, trước khi được công khai. Quy trình này tương tự với tất cả các lỗ hổng mà ZDI ghi nhận qua Pwn2Own.
“Những người dùng, doanh nghiệp trực tiếp sử dụng những thiết bị này và cũng là nạn nhân của các vụ tấn công có thể xảy ra. Mục đích cuối cùng của việc tìm ra lỗ hổng là để cho các hãng thấy họ cũng đang có những nguy cơ, gián tiếp cải thiện mức độ bảo mật, an toàn cho người dùng”, Mạnh Dũng nói.
Một lỗ hổng nghiêm trọng khác và khó khai thác khác mà nhóm phát hiện ra là lỗ hổng trong camera an ninh TC-500 của Synology, nhóm kỹ sư VCS cho biết. Thiết bị này được bán phổ biến trên các sàn thương mại điện tử ở nhiều nước trong đó có Việt Nam, khiến cho hacker có thể chiếm quyền hệ thống và lén theo dõi thông qua camera.
Hướng tới những chiến thắng lớn hơn
Toàn bộ các lỗ hổng zero-day đem về cho nhóm VCS chiến thắng chung cuộc tại Pwn2Own 2024 với 33 điểm, cách biệt lớn với đội đứng thứ hai đạt 17,25 điểm. Một năm trước, tại Pwn2Own 2023 diễn ra tại Vancouver, VCS cũng đạt kết quả tương tự khi chiến thắng với cách biệt điểm số gần gấp hai lần. Dù vậy, danh hiệu không phải mục đích của nhóm nghiên cứu.
“Những lỗ hổng VCS tìm ra sẽ đóng góp vào sự hoàn thiện hơn của các sản phẩm, thiết bị, giúp cho các thiết bị mới sẽ không chỉ cải tiến về mặt mặt tính năng, mà còn hoàn thiện về mặt bảo mật để người dùng có thể yên tâm rằng mọi hoạt động, dữ liệu của họ đang được xử lý một cách an toàn”, anh Nguyễn Xuân Hoàng, thành viên nhiều năm của nhóm VCS đã từng thi đấu trực tuyến giành ngôi vô địch 2023 và là người xây dựng kế hoạch tham gia thi đấu năm nay, cho biết.
“Chúng tôi nhìn nhận chiến thắng Pwn2Own không phải là đích đến, mà là một trong những kết quả của việc Viettel đầu tư cho một thế hệ trẻ có nền tảng và kỹ năng tốt, nhờ có điều kiện để nghiên cứu bảo mật. Có lẽ là không nhiều, hay có thể nói Viettel là công ty duy nhất ở Việt Nam đầu tư cho một nhóm toàn tâm toàn ý để nghiên cứu chuyên sâu”, anh Anh Huy chia sẻ.
“Một cách dễ hiểu, nghiên cứu bảo mật bắt đầu từ việc xác định và tìm hiểu về mục tiêu, sau đó tìm kiếm các lỗ hổng – đây cũng là phần mà nhóm đang làm để thi đấu P2O, và bước cuối cùng là tạo ra những sản phẩm dịch vụ từ lỗ hổng tìm được. Để tiếp tục phát triển, chúng tôi có dự định nghiên cứu sâu hơn ở bước thứ nhất và thứ ba, từ những việc như thiết bị được cấu thành như thế nào và những công nghệ mới nhất trong sản xuất thiết kế, đến việc đưa tri thức vào các sản phẩm, giải pháp bảo mật”.
Thủ tướng chính phủ biểu dương đội ngũ an ninh mạng Viettel
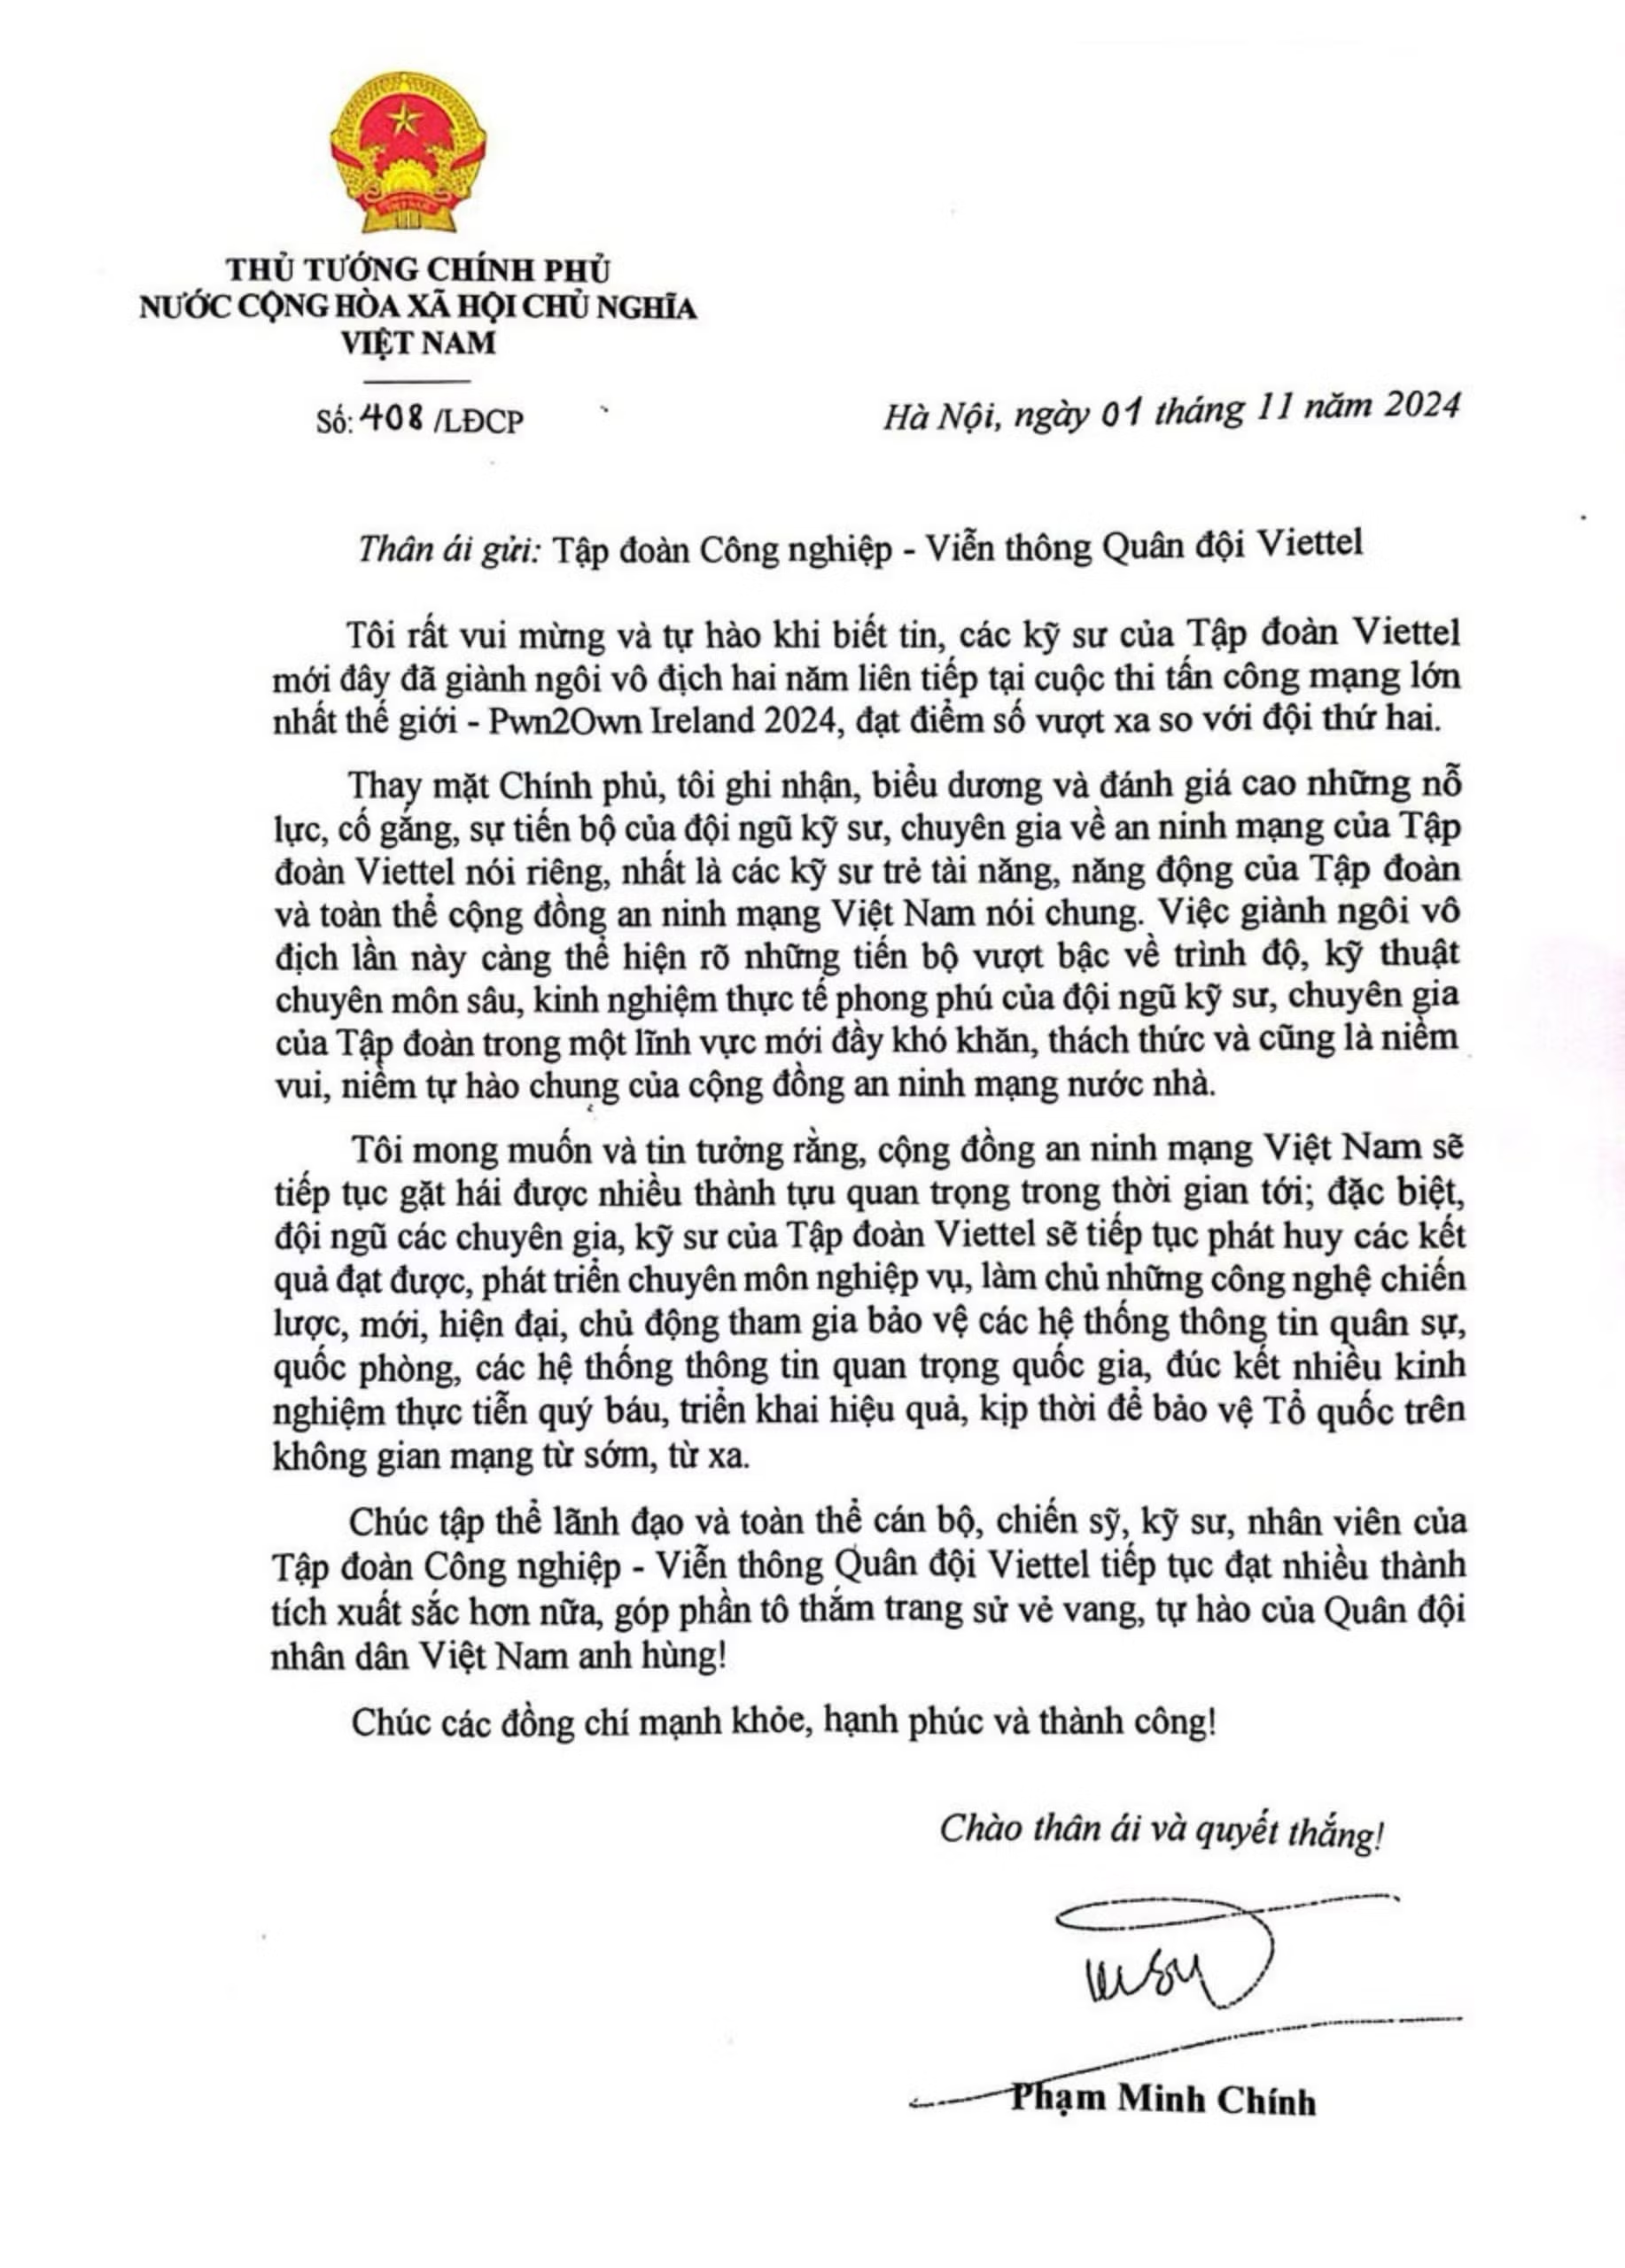
Ngày 1/11, Thủ tướng Chính phủ Phạm Minh Chính gửi thư biểu dương các kỹ sư an ninh mạng của Viettel vì thành tích giành ngôi vô địch hai năm liên tiếp tại Pwn2Own, một trong những cuộc thi an ninh mạng lớn nhất và uy tín nhất thế giới.
“Thay mặt Chính phủ, tôi ghi nhận, biểu dương và đánh giá cao những nỗ lực, cố gắng, sự tiến bộ của đội ngũ kỹ sư, chuyên gia về an ninh mạng của Tập đoàn Viettel”, Thủ tướng viết trong thư.
“Việc giành ngôi vô địch lần này càng thể hiện rõ những tiến bộ vượt bậc về trình độ, kỹ thuật và chuyên môn sâu, kinh nghiệm thực tế phong phú của đội ngũ kỹ sư, chuyên gia Tập đoàn trong một lĩnh vực mới đầy khó khăn, thách thức và cũng là niềm vui, niềm tự hào chung của cộng đồng an ninh mạng nước nhà”.
Vào ngày 25/10, đội ngũ Viettel Cyber Security giành ngôi vô địch Pwn2Own 2024 diễn ra tại Ireland. Đây là sự kiện thường niên do Zero Day Initiative tổ chức, và năm nay sự kiện đạt quy mô tổng giải thưởng trên 1 triệu USD, lớn nhất từng có.
Viettel Cyber Security vô địch Pwn2Own 2024 sau khi khai thác thành công 9 lỗ hổng zero-day (lỗ hổng bảo mật chưa từng biết đến trước đây trên các phần mềm, thiết bị) trên các sản phẩm của HP, Canon, Synology, QNAP Systems, v.v… đạt tổng 33 điểm và phần thưởng hơn 200.000 USD.
Đây là năm thứ hai liên tiếp Viettel vô địch Pwn2Own, khai thác được nhiều lỗ hổng nhất và cách biệt lớn so với đội xếp thứ hai. Các lỗ hổng được VCS phát hiện cũng giúp các nhà sản xuất cải thiện tính bảo mật của thiết bị, tránh lọt lộ hình ảnh, dữ liệu của các cá nhân, doanh nghiệp sử dụng.
“Tôi mong muốn và tin tưởng rằng, cộng đồng an ninh mạng Việt Nam sẽ tiếp tục gặt hái được nhiều thành tựu quan trọng trong thời gian tới; đặc biệt, đội ngũ các chuyên gia, kỹ sư của Tập đoàn Viettel sẽ tiếp tục phát huy các kết quả đạt được, phát triển chuyên môn nghiệp vụ, làm chủ những công nghệ chiến lược, mới, hiện đại, chủ động tham gia bảo vệ các hệ thống thông tin quân sự, quốc phòng, các hệ thống thông tin quan trọng quốc gia”, theo thư của Thủ tướng Chính phủ.
 3 triệu người dùng 5G Viettel, tốc độ tăng trưởng gấp đôi 4G