PV: Thưa ông, hiện dữ liệu cá nhân đã trở thành tài sản và là mục tiêu của các tổ chức tội phạm công nghệ cao. Cùng với việc xây dựng Luật Bảo vệ dữ liệu cá nhân, việc định danh và xác thực sinh trắc học dữ liệu cá nhân từ 1/7/2024 theo Luật Căn cước của Bộ Công an có ý nghĩa như thế nào đối với bảo vệ dữ liệu cá nhân cho người dùng?
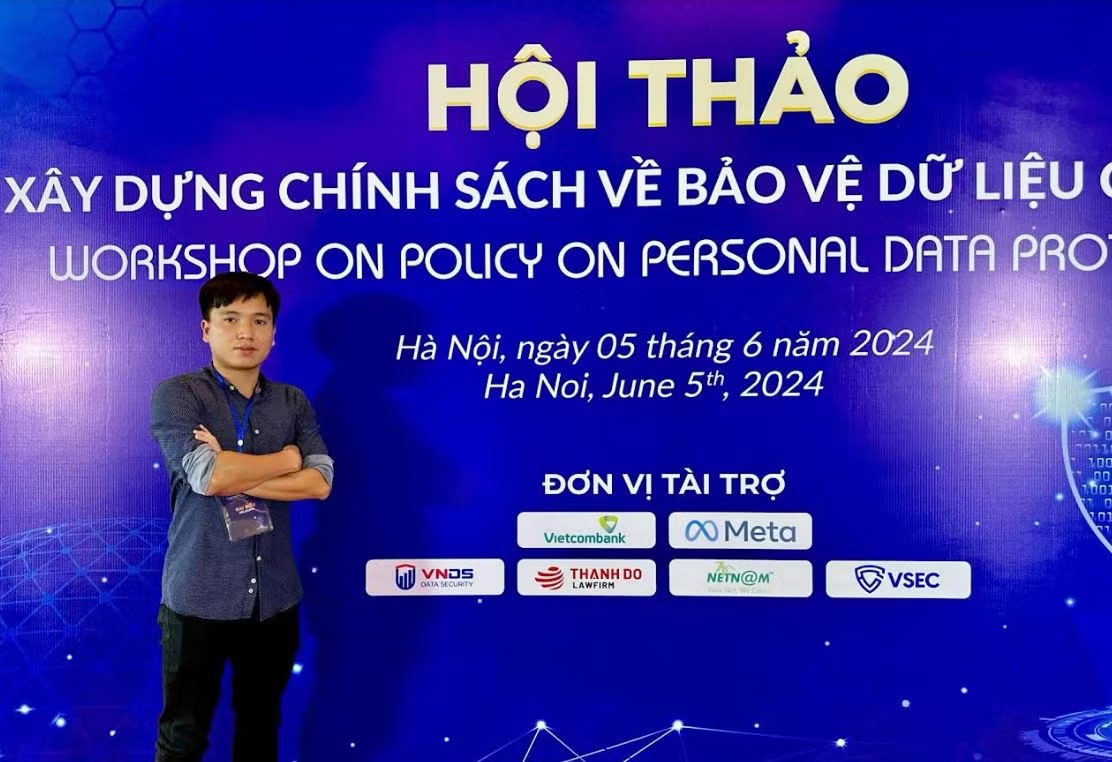
Ông Đỗ Ngọc Thiện: Theo tôi, việc định danh, xác thực sinh trắc học dữ liệu cá nhân và tích hợp vào chip CCCD sẽ giúp cơ quan quản lý nhà nước quản lý thông tin một cách chính xác, hiệu quả, tạo điều kiện thuận lợi cho người dân trong các giao dịch. Bên cạnh đó, còn giúp người dân bảo vệ quyền riêng tư. Định danh chính xác có thể giúp cung cấp bảo vệ tốt hơn cho quyền riêng tư của người dùng bằng cách đảm bảo rằng thông tin cá nhân chỉ được truy cập bởi người có thẩm quyền được pháp luật quy định.
Ở khía cạnh khác, khi được định danh, xác thực đã giúp cơ quan quản lý nhà nước có dữ liệu cá nhân chính xác. Công cụ theo dõi và phân tích dữ liệu có thể được sử dụng để phát hiện các hành vi gian lận, lừa đảo hoặc tấn công mạng.
PV: Thường thì sau khi thu thập dữ liệu sinh trắc học tích hợp vào chip CCCD, các dịch vụ khác sẽ đối chiếu, đối soát để xác thực sử dụng cho nhiều mục đích khác nhau. Vậy dữ liệu cá nhân của người dân có an toàn không, có nguy cơ bị lộ lọt không, thưa ông?
Ông Đỗ Ngọc Thiện: Dịch vụ xác thực thông tin công dân trong chíp của thẻ CCCD do Bộ Công an cung cấp nhằm phát huy vai trò, tiện ích của thẻ CCCD gắp chip điện tử phục vụ người dân, doanh nghiệp và tổ chức, cơ quan Nhà nước; đồng thời, để đơn giản hóa các quy trình, thủ tục, các giao dịch dân sự, rút ngắn thời gian đi lại của công dân; sử dụng thẻ CCCD gắn chip điện tử để thay thế một số giấy tờ trong thực hiện các giao dịch, thủ tục hành chính; định danh và xác thực chính xác công dân dựa trên dữ liệu trong chip của thẻ CCCD, qua đó, nâng cao công tác phòng ngừa tội phạm giả mạo giấy tờ, lừa đảo.
Đối với doanh nghiệp, tổ chức, việc ứng dụng dịch vụ xác thực CCCD vào định danh người dùng không chỉ không gây ra cản trở nào trong hoạt động của doanh nghiệp, tổ chức mà còn giúp quản trị danh mục khách hàng của mình thuận lợi và chính xác hơn, loại bỏ khả năng mạo danh, gian lận, bỏ trốn... của những khách hàng đang có giao dịch với doanh nghiệp mình. Lý do chính là vì dịch vụ xác thực CCCD được cung cấp dưới dạng API kết nối trực tuyến, có thể đồng thời xử lý hàng triệu yêu cầu cùng lúc, với tính chính xác gần như tuyệt đối.
PV: Vấn đề người dân quan tâm nhất hiện nay là việc mạo danh, gian lận và lừa đảo trực tuyến đang nở rộ. Các công ty công nghệ như Kalapa đang phối hợp với các ngân hàng, tổ chức tín dụng phát hiện, ngăn ngừa việc gian lận này như thế nào?
Ông Đỗ Ngọc Thiện: Hiện nay, một số các công ty công nghệ của Việt Nam trong đó có Kalapa, đang cung cấp nhiều tính năng nhằm phát hiện gian lận và lừa đảo trong giao dịch ngân hàng. Các tính năng cung cấp cho khách hàng ứng dụng các công nghệ mới nhất, tiên tiến và hiện đại nhất.
Công nghệ mới này ứng dụng phân tích dữ liệu lớn để theo dõi và phân tích hàng triệu giao dịch trong thời gian thực, phát hiện ra các mẫu gian lận; Ứng dụng trí tuệ nhân tạo (AI) và học máy (Machine Learning để phát hiện các mẫu gian lận phức tạp mà con người khó có thể nhận biết. Hay sử dụng công nghệ blockchain để tạo ra các giao dịch minh bạch, không thể thay đổi, giúp giảm thiểu rủi ro gian lận. Đồng thời, sử dụng các phương pháp sinh trắc học như dấu vân tay, nhận diện khuôn mặt, nhận diện giọng nói để xác thực người dùng.
Công nghệ này có thể phân tích hành vi (Behavioral Analysis) bằng việc sử dụng các mô hình học máy để phân tích hành vi của người dùng, từ đó phát hiện ra những hành vi bất thường có thể liên quan đến gian lận. Hay như tính năng xác thực đa yếu tố (Multi-Factor Authentication) yêu cầu người dùng xác thực danh tính qua nhiều yếu tố (ví dụ: mật khẩu, mã OTP gửi qua SMS, dấu vân tay, khuôn mặt) để tăng cường bảo mật.
Hiện đại hơn, công nghệ còn có ứng dụng hệ thống cảnh báo và giám sát thời gian thực (Real-Time Monitoring and Alerting) giám sát tất cả các giao dịch và gửi cảnh báo ngay lập tức khi phát hiện dấu hiệu gian lận. Sử dụng các mô hình đánh giá rủi ro để xác định mức độ rủi ro của mỗi giao dịch dựa trên nhiều yếu tố khác nhau như vị trí, thiết bị, lịch sử giao dịch.
Đặc biệt, công nghệ này cũng tích hợp hệ thống thông tin cảnh báo gian lận toàn cầu (Global Fraud Detection Networks) giúp ết nối và chia sẻ thông tin về các mẫu gian lận giữa các tổ chức tài chính trên toàn cầu để nhanh chóng phát hiện và phản ứng…
PV: Hiện công nghệ định danh và xác thực sinh trắc học của Việt Nam còn tương đối đơn giản. Vậy, Kalapa đã nghiên cứu và phát triển (R&D) công nghệ này như thế nào?
Ông Đỗ Ngọc Thiện: Kalapa đang tiếp tục nghiên cứu, cải tiến công nghệ nhằm tang tính chính xác và khả năng xác định mạo danh, lừa đảo. Theo đó, với tính năng chống gian lận bằng dữ liệu hình ảnh giấy tờ tùy thân, Kalapa xây dựng các mô hình AI phát hiện các sai lệch trên cơ sở có đủ thư viện các đặc điểm đặc biệt tương ứng với từng loại giấy tờ, giúp tăng tối đa khả năng phát hiện giấy tờ thật giả, cao hơn cả kiểm tra bằng mắt thường
Đối với hình ảnh chân dung (thường bị replay attack-tấn công phát lại), Kalapa xây dựng các mô hình AI giúp phát hiện ảnh chụp lại từ hình ảnh/video của nạn nhân trên màn hình độ phân giải cao, ảnh in giấy, đeo mặt nạ, hoặc ảnh tái chế với công nghệ deepfake. Trong việc chống injection attack (tấn công tiêm nhiễm), Kalapa xây dựng bộ phần mềm giúp ngăn ngừa việc chèn hình ảnh/video của nạn nhân vào phần mềm xác thực thay thế cho camera thật có thể phát hiện trùng lặp khuôn mặt trên tập khách hàng của tổ chức với kích cỡ dữ liệu lên tới hàng chục triệu người.
Các công nghệ của Kalapa được cung cấp theo các cấp độ, mô hình khác nhau tùy theo nhu cầu của tổ chức theo quy định để đảm bảo tính pháp lý, hỗ trợ theo dõi và hiệu chỉnh hệ thống liên tục để đáp ứng tốt mọi nghiệp vụ và khẩu vị rủi ro của tổ chức. Công nghệ mới này cũng áp dụng tùy chỉnh giao diện, tối ưu trải nghiệm người dùng với các tính năng tự động chụp ảnh, tính toán trên thiết bị biên (edge computing). Bên cạnh đó, Kalapa cũng giúp các doanh nghiệp hỗ trợ thành lập, tư vấn đội ngũ chuyên nghiên cứu, cập nhật và đón đầu các hình thức tấn công mới nhất trên thị trường
PV: Được biết, công nghệ sinh trắc học mà Kalapa đang cung cấp đạt tiêu chuẩn ISO 30107 iBeta level 2 (cấp cao nhất) do Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa kỳ NIST công nhận. Cụ thể, công nghệ này có ưu việt gì?
Ông Đỗ Ngọc Thiện: ISO/IEC 30107-3 là một phần của bộ tiêu chuẩn ISO/IEC 30107, liên quan đến các phương pháp và kỹ thuật để phát hiện các cuộc tấn công giả mạo sinh trắc học. ISO 30107 cung cấp một khung chuẩn quốc tế để đánh giá và cải thiện các hệ thống phát hiện giả mạo sinh trắc học, đảm bảo rằng các hệ thống này có thể đối phó hiệu quả với các mối đe dọa từ các cuộc tấn công giả mạo.
Còn iBeta Level 1 và Level 2 cung cấp các bài kiểm tra thực tế, xác thực khả năng của các hệ thống sinh trắc học trong việc phát hiện và ngăn chặn các cuộc tấn công giả mạo, từ cơ bản đến phức tạp, giúp các nhà phát triển và nhà cung cấp dịch vụ cải thiện và chứng minh hiệu quả của sản phẩm của họ. Đặc biệt, iBeta Level 2 có khả năng đối phó với các cuộc tấn công phức tạp hơn, bao gồm các mô hình 3D, video chất lượng cao, và các kỹ thuật giả mạo tiên tiến khác.
Xin cảm ơn ông!
 Xác thực sinh trắc học khi chuyển tiền để ngăn chặn lừa đảo
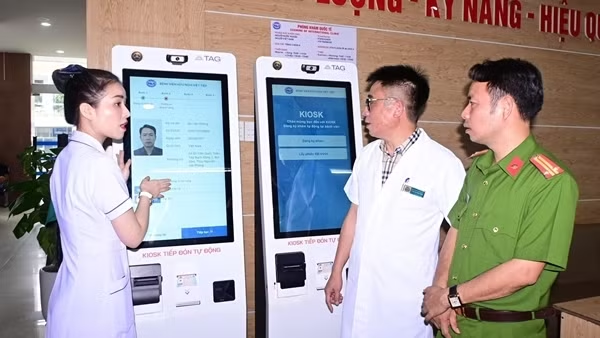 Hải Phòng vận hành mô hình “Khám chữa bệnh sử dụng sinh trắc học, Kiosk tự phục vụ”