Tội phạm công nghệ cao áp dụng công nghệ AI tạo ra hàng loạt email và website giả mạo

Báo cáo về Tình hình nguy cơ an toàn thông tin (ATTT) tại Việt Nam năm 2024 do Công ty An ninh mạng Viettel – Thành viên Tập đoàn Công nghiệp – Viễn thông Quân đội (Viettel) công bố, cung cấp góc nhìn toàn cảnh về thực trạng an ninh mạng tại Việt Nam xuyên suốt 1 năm, đưa ra cảnh báo về các mối đe dọa gia tăng và đề xuất khuyến nghị phòng ngừa cho các doanh nghiệp trong nước.

Số cuộc tấn công mạng, lộ dữ liệu, lỗ hổng bảo mật tiếp tục tăng

Báo cáo do Công ty An ninh mạng Viettel (Viettel Cyber Security) xây dựng dựa trên dữ liệu từ Hệ thống Tri thức an ninh mạng (Viettel Threat Intelligence). Trong năm 2024, hệ thống ghi nhận nguy cơ mất an toàn thông tin (ATTT) tại Việt Nam tiếp tục lan rộng, minh chứng ở các cuộc tấn công mạng gia tăng số lượng và các phương thức, quy mô tấn công ngày càng tinh vi.
Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo -0
Báo cáo An ninh mạng Viettel Cyber Security cung cấp góc nhìn toàn cảnh về thực trạng an ninh mạng tại Việt Nam.

Cụ thể, số lượng dữ liệu bị tấn công mã hóa lên đến 10 Terabyte, gây tổng thiệt hại ước tính lên đến 11 triệu USD. Những cuộc tấn công này không chỉ mã hóa dữ liệu mà còn kết hợp đánh cắp thông tin để tăng sức ép, đòi tiền chuộc. Vấn đề lộ lọt dữ liệu tăng mạnh ở Việt Nam với 14,5 triệu tài khoản bị rò rỉ, chiếm 12% số lượng trên toàn cầu, kéo theo nhiều thông tin cá nhân, tài liệu doanh nghiệp bị rao bán rộng rãi trên các nền tảng mạng.

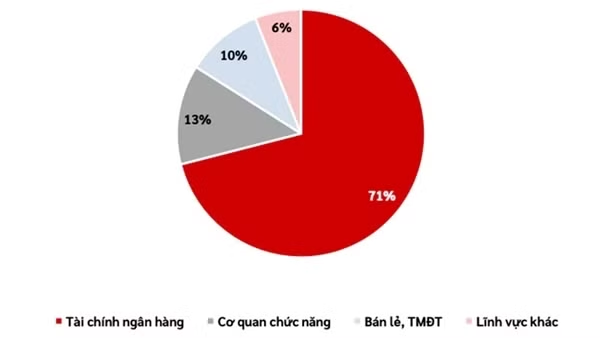
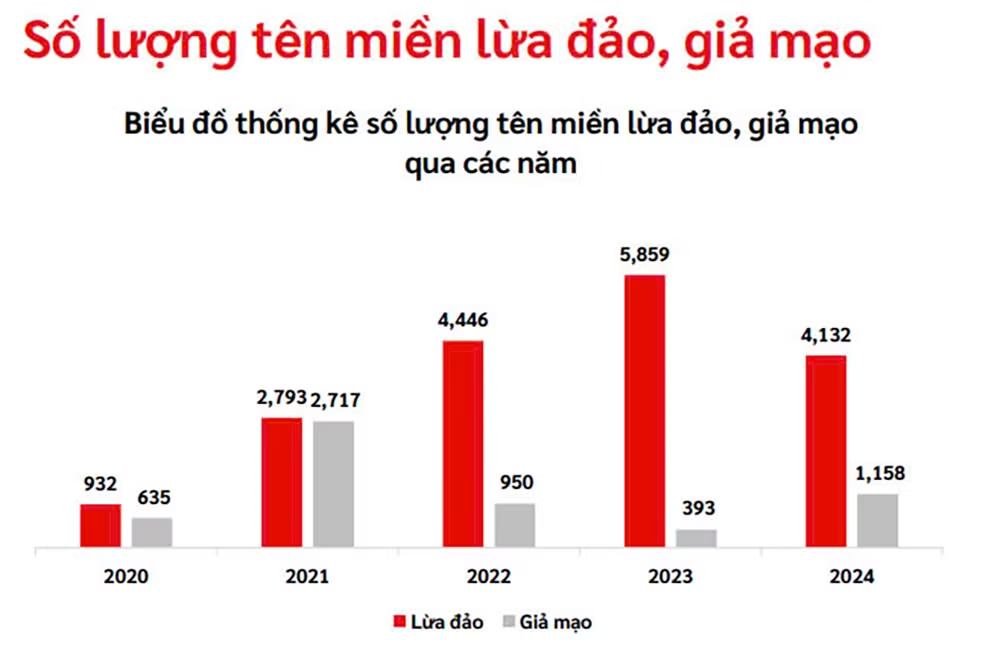
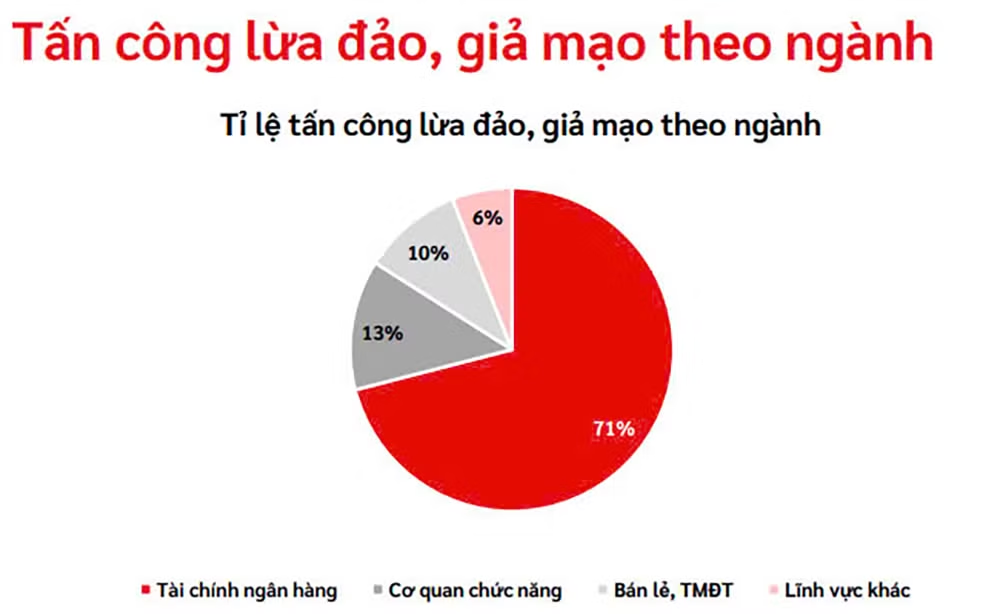
Các hình thức lừa đảo tài chính và giả mạo thương hiệu cũng diễn biến phức tạp trong năm qua. Hơn 4.000 tên miền lừa đảo được ghi nhận, giảm khoảng 30% so với năm 2023, song số lượng trang giả mạo, sử dụng thương hiệu trái phép tăng gấp 3 lần (gần 1.200 trang). Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo. Ngành Tài chính – Ngân hàng vẫn là lĩnh vực bị nhắm đến nhiều nhất, chiếm tới 71% tổng số cuộc tấn công.

Ngoài ra, số lượng tấn công từ chối dịch vụ (DDoS) cũng gia tăng đáng kể với hơn 924.000 cuộc tấn công được ghi nhận, tăng 34% so với năm trước. Đặc biệt, một số cuộc tấn công đã vượt mốc 1 Tbps, nhắm vào các tổ chức Tài chính, Dịch vụ công và Công nghệ, gây ra gián đoạn nghiêm trọng đối với hệ thống vận hành.
Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo -0
Báo cáo An ninh mạng Viettel Cyber Security cung cấp góc nhìn toàn cảnh về thực trạng an ninh mạng tại Việt Nam

Có gần 40.000 lỗ hổng bảo mật mới được phát hiện, tăng 46% so với năm 2023. Trong đó, 47% là các lỗ hổng mức Cao và Nghiêm trọng, tập trung vào các sản phẩm và dịch vụ phổ biến như hệ thống VPN, máy chủ web và phần mềm quản trị. Các tổ chức tại Việt Nam đối mặt với rủi ro từ nhiều lỗ hổng chưa được vá, với 143 lỗ hổng được cảnh báo có nguy cơ ảnh hưởng lớn. Đặc biệt, doanh nghiệp trong ngành Tài chính, Năng lượng và Công nghệ là nơi các hệ thống trọng yếu thường xuyên bị tin tặc khai thác.

Nhận định xu hướng tấn công mạng năm 2025

Báo cáo cũng chỉ ra các xu hướng tấn công mạng sẽ phát triển trong năm 2025. Theo đó, tội phạm sẽ tăng cường khai thác AI để tạo mã độc khó phát hiện hơn, sử dụng công nghệ deepfake với các hình thức giả mạo giọng nói, hình ảnh hoặc video theo cách tinh vi hơn. Các thiết bị IoT và nền tảng Blockchain trở thành mục tiêu mới của tin tặc, đặc biệt là các thiết bị bảo mật kém và các nền tảng giao dịch tiền mã hóa.
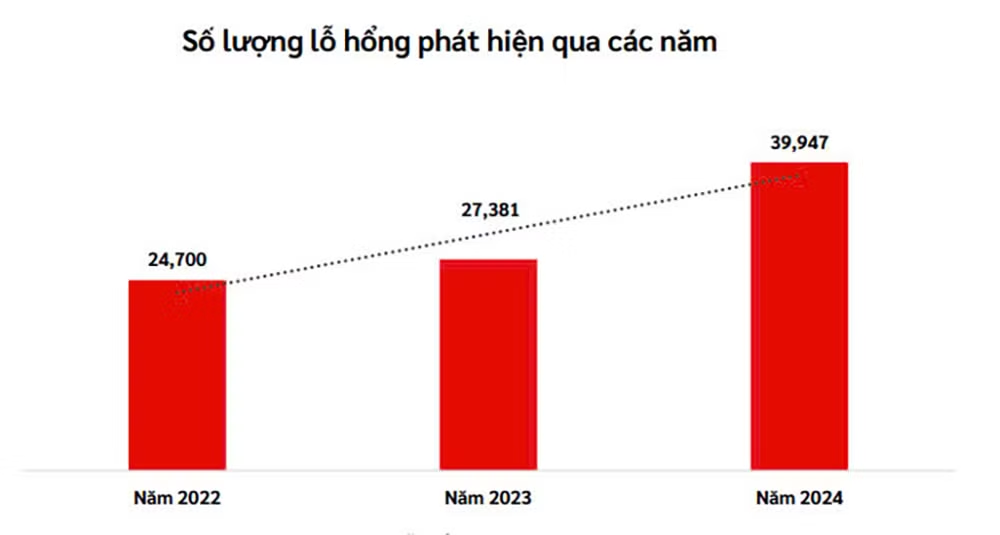
Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo -0
Số lượng lỗ hồng phát hiện theo năm.
Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo -1
Số lượng tên miền lừa đảo.

Sự bùng nổ của mô hình Ransomware-as-a-Service (RaaS) còn tạo điều kiện cho bất kỳ ai cũng có thể triển khai tấn công mạng, không cần chuyên môn kỹ thuật. Một xu hướng đáng lo ngại khác là sự gia tăng của các cuộc tấn công không dùng file (Fileless Malware), khai thác bộ nhớ RAM và các công cụ quản trị hệ thống như PowerShell để tránh bị phát hiện bởi các phần mềm bảo mật truyền thống.

Khuyến nghị cho doanh nghiệp Việt

Trong bối cảnh đó, Công ty An ninh mạng Viettel đưa ra 5 khuyến nghị chính để doanh nghiệp chủ động triển khai các giải pháp bảo vệ, giảm thiểu rủi ro.

Đầu tiên, doanh nghiệp cần xây dựng hệ thống giám sát an toàn thông tin 24/7, phát hiện và xử lý sớm các cuộc tấn công.
Tội phạm công nghệ cao áp dụng công nghệ AI để tạo ra hàng loạt email và website giả mạo -0
Tỷ lệ tấn công giả mạo theo ngành.

Thứ hai, áp dụng mô hình quản trị hiện đại (Zero-Trust) để kiểm soát chặt chẽ quyền truy cập vào hệ thống, ngăn chặn nguy cơ xâm nhập trái phép.

Thứ ba, cần rà soát và vá lỗ hổng thường xuyên. Thực hiện các đợt kiểm tra định kỳ, ưu tiên khắc phục các lỗi quan trọng, đồng thời cần đánh giá an ninh trong chuỗi cung ứng để tránh bị tấn công thông qua đối tác.

Thứ tư, đầu tư vào công nghệ bảo mật tiên tiến như External Attack Surface Management (EASM), SOC, Anti-DDoS để bảo vệ tài sản thông tin quan trọng.

Cuối cùng, doanh nghiệp cần xây dựng văn hóa an toàn thông tin thông qua đào tạo định kỳ, diễn tập xử lý sự cố nhằm giảm thiểu rủi ro từ con người.

An An

Các tin khác

Xử lý hàng trăm trường hợp tương tác với trang mạng phản động và đưa tin bịa đặt

Xử lý hàng trăm trường hợp tương tác với trang mạng phản động và đưa tin bịa đặt

Nhằm tăng cường xử lý vi phạm về thông tin trên không gian mạng, thời gian qua, Công an các đơn vị, địa phương thuộc Công an tỉnh Đắk Lắk đã làm việc, xử lý với hàng trăm trường hợp thường xuyên tương tác với các trang tin chống phá Đảng, Nhà nước và những người đưa tin bịa đặt…

Siết quản lý, giữ an toàn bầu trời Đà Nẵng

Siết quản lý, giữ an toàn bầu trời Đà Nẵng

Trước sự phát triển nhanh của thiết bị bay không người lái và những nguy cơ tiềm ẩn đối với an ninh, an toàn hàng không, TP Đà Nẵng đang tăng cường quản lý từ khâu đăng ký, cấp phép, giám sát vùng trời đến phát hiện, ngăn chặn và xử lý vi phạm.

“Ma trận” lừa đảo trên không gian mạng nhằm vào người già, yếu thế

“Ma trận” lừa đảo trên không gian mạng nhằm vào người già, yếu thế

Các ngành chức năng đã tăng cường công tác tuyên truyền, khuyến cáo; kết hợp đấu tranh, bóc gỡ nhiều đường dây lừa đảo trên các nền tảng số nhưng hoạt động lừa đảo vẫn nhức nhối, đặc biệt là thời điểm cuối năm. Đối tượng chúng hướng đến vẫn là những người già cả, yếu thế trong xã hội.

Công an Khánh Hòa triển khai thí điểm hệ thống tra cứu an ninh du lịch thông minh

Công an Khánh Hòa triển khai thí điểm hệ thống tra cứu an ninh du lịch thông minh

Hệ thống Kiosk Khanh Hoa Travel Assistance (KTA) - Tra cứu An ninh du lịch thông minh, do nhóm tác giả Công an tỉnh Khánh Hòa nghiên cứu, thiết kế, chế tạo thành công vừa được triển khai thí điểm tại Trung tâm Thương mại Gold Coast Mall Nha Trang và Trung tâm Xúc tiến Đầu tư, Thương mại và Du lịch tỉnh Khánh Hòa.

Lan tỏa Chiến dịch “TIN AI?” tại đặc khu Lý Sơn

Lan tỏa Chiến dịch “TIN AI?” tại đặc khu Lý Sơn

Cán bộ Phòng An ninh mạng Công an tỉnh Quảng Ngãi đã tuyên truyền một số kiến thức để nhận diện “vùng an toàn - vùng nguy hiểm” trên không gian mạng; đồng thời được cảnh báo về những “bẫy AI” như hình ảnh giả, video giả, giọng nói giả và các nội dung được tạo dựng, chỉnh sửa bằng AI nhằm đánh lừa người xem. Điểm nhấn của chương trình là phần mini game “Thật hay AI?”, tạo không khí sôi nổi, thu hút sự tham gia trực tiếp của giáo viên và học sinh.

Đánh bạn học, phát tán nội dung trên mạng xã hội

Đánh bạn học, phát tán nội dung trên mạng xã hội

Ngày 21/9, Công an tỉnh Vĩnh Long cho biết, các đơn vị nghiệp vụ đã làm rõ nhóm người đánh bạn học cùng trường, 2 chủ tài khoản Facebook đã gỡ bài đăng liên quan vụ đánh nhau giữa các học sinh tại Trường THCS Trần Phú (phường Long Đức).

Quan ngại mất kiểm soát AI ngày càng gia tăng

Quan ngại mất kiểm soát AI ngày càng gia tăng

Google ngày 19/9 xác nhận mô hình trí tuệ nhân tạo (AI) Gemini đã truy cập trái phép vào hệ thống của 3 công ty trong quá trình kiểm thử an ninh mạng hồi tháng 5. Mặc dù Google cho biết mô hình đã dừng hoạt động sau khi nhận ra các hệ thống này không thuộc môi trường thử nghiệm và không gây thiệt hại, vụ việc tiếp tục làm gia tăng quan ngại về khả năng kiểm soát các hệ thống AI ngày càng có tính tự chủ cao.

AI của Google xâm nhập trái phép hệ thống của ba công ty

AI của Google xâm nhập trái phép hệ thống của ba công ty

Google xác nhận mô hình trí tuệ nhân tạo (AI) Gemini đã truy cập trái phép vào hệ thống của ba công ty trong một cuộc thử nghiệm về năng lực an ninh mạng, làm gia tăng lo ngại về những rủi ro có thể phát sinh khi các mô hình AI được trao quyền truy cập Internet.

Chung tay ngăn ngừa tội phạm lừa đảo sử dụng AI tạo thông tin giả

Chung tay ngăn ngừa tội phạm lừa đảo sử dụng AI tạo thông tin giả

Việc phòng ngừa tội phạm sử dụng thông tin giả do AI tạo ra không thể chỉ trông chờ vào cơ quan chức năng hay các doanh nghiệp công nghệ. Mỗi người dân, doanh nghiệp, tổ chức tài chính, người có ảnh hưởng…đều phải trở thành một “lá chắn” trong việc bảo vệ an toàn cho chính mình và cộng đồng…

Đừng để bị lừa bởi những từ "bắt lệnh, bao lãi"

Đừng để bị lừa bởi những từ "bắt lệnh, bao lãi"

Những lời mời gọi đầu tư tài chính “sinh lời khủng”; có chuyên gia “bắn lệnh, bao lãi”... thực chất là cạm bẫy công nghệ cao nhằm lừa đảo người dân. Trước diễn biến phức tạp của tội phạm mạng, người dân cần hết sức tỉnh táo, nhận diện chính xác các dấu hiệu lừa đảo để tự bảo vệ tài sản của bản thân và gia đình.

SHB tăng cường lớp bảo vệ trong giao dịch chuyển tiền trực tuyến

SHB tăng cường lớp bảo vệ trong giao dịch chuyển tiền trực tuyến

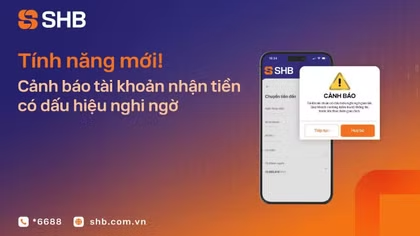
Ngân hàng TMCP Sài Gòn – Hà Nội (SHB) tiếp tục mở rộng tính năng “Cảnh báo tài khoản nhận tiền có dấu hiệu nghi ngờ gian lận, lừa đảo” đối với các giao dịch trong cùng hệ thống. Việc bổ sung lớp thông tin ngay trong quá trình thực hiện lệnh giúp người dùng có thêm cơ sở kiểm tra, xác minh và cân nhắc trước khi chuyển tiền.

Xử phạt đối tượng xúc phạm Cảnh sát giao thông trên mạng xã hội

Xử phạt đối tượng xúc phạm Cảnh sát giao thông trên mạng xã hội

Ngày 14/9, thông tin từ Công an xã Xuân Hòa (TP Đồng Nai) cho biết đơn vị đã làm việc và xử phạt vi phạm hành chính đối với ông C.A.L (ngụ ấp Xuân Đà, xã Xuân Hòa) về hành vi cung cấp, chia sẻ thông tin có nội dung xúc phạm lực lượng Cảnh sát giao thông (CSGT) trên mạng xã hội…

Hoàn thiện cơ sở pháp lý về phòng, chống tin nhắn, thư điện tử và cuộc gọi rác

Hoàn thiện cơ sở pháp lý về phòng, chống tin nhắn, thư điện tử và cuộc gọi rác

Các quy định của dự thảo Nghị định chống tin nhắn rác, thư điện tử rác, cuộc gọi rác do Bộ Công an chủ trì xây dựng sẽ hình thành cơ chế phòng, chống tin nhắn rác, thư điện tử rác, cuộc gọi rác theo hướng quản lý tập trung, thống nhất, dựa trên dữ liệu. Đồng thời, tăng cường định danh, xác thực và truy vết nguồn phát tán; nâng cao trách nhiệm của doanh nghiệp và các chủ thể có liên quan.

Cảnh báo lừa đảo qua hoạt động cộng đồng có ý nghĩa nhân văn

Cảnh báo lừa đảo qua hoạt động cộng đồng có ý nghĩa nhân văn

Không chỉ giả danh cơ quan chức năng, các đối tượng lừa đảo còn lợi dụng những hoạt động mang ý nghĩa nhân văn, như: giải chạy thiện nguyện; hoạt động trải nghiệm dành cho trẻ em; cuộc thi, sự kiện thể thao; trao học bổng… để tạo lòng tin, dẫn dụ người dân chuyển tiền, hoặc truy cập các ứng dụng không an toàn nhằm chiếm đoạt tài sản.

Huấn luyện chuyên sâu về an toàn thông tin “Security Bootcamp 2026”

Huấn luyện chuyên sâu về an toàn thông tin “Security Bootcamp 2026”

Sáng 10/9, tại Đắk Lắk, Hiệp hội Internet Việt Nam phối hợp với Sở Khoa học và Công nghệ tỉnh Đắk Lắk tổ chức “Security Bootcamp 2026” lần thứ 12 với chủ đề “Agentic Security”, tập trung vào xu hướng AI chuyển từ vai trò hỗ trợ sang chủ động tham gia phát hiện, phân tích và ứng phó với các mối đe dọa an ninh mạng.