Ít nhất 100 trường học tại Ý đã nhận được email đe dọa đánh bom và đầu độc vào ngày 16/11, khiến giới chức nước này phải kích hoạt quy trình an ninh mới do chính phủ ban hành sau hàng loạt vụ đe dọa tương tự xảy ra vào tuần trước.
Email đe dọa được gửi đến vào khoảng 10h50, ký tên bằng hai chữ cái viết tắt MA, với nội dung cảnh báo về 2 mối nguy hiểm sắp xảy ra.
“Tôi vừa được giao nhiệm vụ đặt và kích hoạt một thiết bị nổ trong tòa nhà của các người. Vụ nổ sẽ xảy ra sau 40 phút”, email viết.
Thông điệp này đồng thời tuyên bố rằng “một nhân viên căng tin đã trộn chất độc, bao gồm natri azua và kali xyanua, vào thực phẩm và nguồn cung cấp thức ăn”.
“Các người đã phớt lờ những yêu cầu của chúng tôi”, email đe dọa viết thêm.
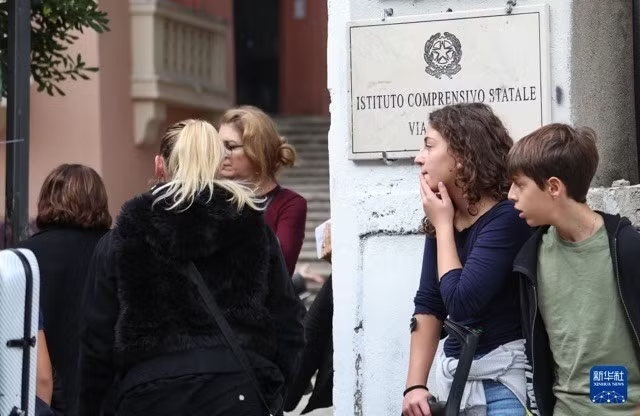
Tuy nhiên, trong đợt đe dọa lần này, chỉ một số ít trường học phải sơ tán. Kết quả kiểm tra thực phẩm tại các căng tin trường học không phát hiện bất kỳ dấu hiệu bất thường nào.
Theo hướng dẫn an ninh mới, các trường học tại Ý sẽ không còn tự động sơ tán khi nhận được những lời đe dọa chung chung, được phát tán trên diện rộng. Thay vào đó, quyết định sơ tán sẽ do lực lượng thực thi pháp luật và các cơ quan an ninh đưa ra, dựa trên đánh giá mức độ nguy hiểm và tình hình thực tế.
Lực lượng cảnh sát chuyên trách về bưu chính và viễn thông của Ý đã mở cuộc điều tra nhằm làm rõ vụ việc.
Trao đổi với kênh truyền hình Sky TG24, ông Ivano Gabrielli, Giám đốc Cơ quan Cảnh sát An ninh mạng Ý, cho biết công tác điều tra đang đối mặt với nhiều thách thức.
“Chúng tôi đang đứng trước một thách thức trong công tác điều tra: Phương thức thực hiện càng đơn giản thì càng khó phát hiện sai sót của đối tượng. Hiện nay, việc tìm kiếm một địa chỉ email trên dark web (mạng web ngầm) và sử dụng ẩn danh để gửi thư là điều rất dễ dàng”, ông Gabrielli nhận định.
Tuy nhiên, ông cho rằng đối tượng thiết lập hệ thống để phát tán số lượng lớn email đe dọa vẫn có thể để lại những sơ hở, qua đó giúp cơ quan điều tra lần theo dấu vết và xác định danh tính của thủ phạm.
Phát biểu tại Brussels (Bỉ), Ngoại trưởng Ý Antonio Tajani nhấn mạnh các bên có “nhận thức chung và mong muốn tăng cường đoàn kết trong việc ứng phó với các cuộc tấn công, đồng thời ngăn chặn các hình thức đe dọa khác nhau, từ email đến các cuộc tấn công mạng và hành vi xâm nhập hệ thống trái phép”.