Nguy cơ tấn công mạng vào trong sản phẩm của WSO2

Cục An toàn thông tin, Bộ Thông tin và Truyền thông (TT&TT) vừa đề nghị các cơ quan, tổ chức, doanh nghiệp kiểm tra, rà soát và xác minh hệ thống thông tin dùng sản phẩm WSO2 có bị ảnh hưởng bởi lỗ hổng bảo mật CVE-2022-29464.

Cục An toàn thông tin, Bộ TT&TT vừa có công văn cảnh báo tới đơn vị chuyên trách về CNTT các bộ, ngành, địa phương; các tập đoàn, tổng công ty nhà nước; các ngân hàng, tổ chức tài chính; và hệ thống các đơn vị chuyên trách về an toàn thông tin về nguy cơ tấn công mạng vào các hệ thống Việt Nam từ lỗ hổng bảo mật CVE-2022-29464 trong sản phẩm của WS02.
Nguy cơ tấn công mạng vào các hệ thống Việt Nam từ lỗ hổng trong sản phẩm của WSO2 -0
Theo Cục An toàn thông tin, nguy cơ và mức độ ảnh hưởng của lỗ hổng bảo mật trong sản phẩm WS02 là rất lớn.

Theo Cục An toàn thông tin, vào đầu tháng 4/2022, WSO2 đã công bố lỗ hổng bảo mật CVE-2022-29464 (WSO2-2021-1738) ảnh hưởng đến các sản phẩm của WSO2 bao gồm WSO2 API Manager, WSO2 Identity Server, WSO2 Enterprise Integrator. Lỗ hổng này có điểm CVSS: 9.8 (Nghiêm trọng) cho phép đối tượng tấn công tải tệp tùy ý lên máy chủ từ đó thực thi mã từ xa.

WSO2 cung cấp các sản phẩm phần mềm mã nguồn mở thường được sử dụng nhiều trong các cơ quan tổ chức có hệ thống thông tin với quy mô lớn như một giải pháp chia sẻ dữ liệu tập trung. Vì vậy, theo đánh giá sơ bộ của Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC), Cục An toàn thông tin mức độ ảnh hưởng của lỗ hổng này rất lớn.

Nhằm đảm bảo an toàn thông tin cho hệ thống thông tin, góp phần bảo đảm bảo an toàn cho không gian mạng Việt Nam, Cục An toàn thông tin khuyến nghị Quý đơn vị thực hiện: Kiểm tra, rà soát và xác minh hệ thống thông tin có sử dụng sản phẩm WSO2. Trong trường hợp bị ảnh hưởng, cần nâng cấp lên phiên bản mới nhất hoặc thực hiện các biện pháp khắc phục thay thế nhằm giảm thiểu nguy cơ tấn công. Đồng thời tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng; thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.

Trong trường hợp cần hỗ trợ, liên hệ đầu mối hỗ trợ của Cục An toàn thông tin: Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC), điện thoại: 02432091616, thư điện tử: ncsc@ais.gov.vn.
Hùng Quân

Các tin khác

Xử lý hàng trăm trường hợp tương tác với trang mạng phản động và đưa tin bịa đặt

Xử lý hàng trăm trường hợp tương tác với trang mạng phản động và đưa tin bịa đặt

Nhằm tăng cường xử lý vi phạm về thông tin trên không gian mạng, thời gian qua, Công an các đơn vị, địa phương thuộc Công an tỉnh Đắk Lắk đã làm việc, xử lý với hàng trăm trường hợp thường xuyên tương tác với các trang tin chống phá Đảng, Nhà nước và những người đưa tin bịa đặt…

Siết quản lý, giữ an toàn bầu trời Đà Nẵng

Siết quản lý, giữ an toàn bầu trời Đà Nẵng

Trước sự phát triển nhanh của thiết bị bay không người lái và những nguy cơ tiềm ẩn đối với an ninh, an toàn hàng không, TP Đà Nẵng đang tăng cường quản lý từ khâu đăng ký, cấp phép, giám sát vùng trời đến phát hiện, ngăn chặn và xử lý vi phạm.

“Ma trận” lừa đảo trên không gian mạng nhằm vào người già, yếu thế

“Ma trận” lừa đảo trên không gian mạng nhằm vào người già, yếu thế

Các ngành chức năng đã tăng cường công tác tuyên truyền, khuyến cáo; kết hợp đấu tranh, bóc gỡ nhiều đường dây lừa đảo trên các nền tảng số nhưng hoạt động lừa đảo vẫn nhức nhối, đặc biệt là thời điểm cuối năm. Đối tượng chúng hướng đến vẫn là những người già cả, yếu thế trong xã hội.

Công an Khánh Hòa triển khai thí điểm hệ thống tra cứu an ninh du lịch thông minh

Công an Khánh Hòa triển khai thí điểm hệ thống tra cứu an ninh du lịch thông minh

Hệ thống Kiosk Khanh Hoa Travel Assistance (KTA) - Tra cứu An ninh du lịch thông minh, do nhóm tác giả Công an tỉnh Khánh Hòa nghiên cứu, thiết kế, chế tạo thành công vừa được triển khai thí điểm tại Trung tâm Thương mại Gold Coast Mall Nha Trang và Trung tâm Xúc tiến Đầu tư, Thương mại và Du lịch tỉnh Khánh Hòa.

Lan tỏa Chiến dịch “TIN AI?” tại đặc khu Lý Sơn

Lan tỏa Chiến dịch “TIN AI?” tại đặc khu Lý Sơn

Cán bộ Phòng An ninh mạng Công an tỉnh Quảng Ngãi đã tuyên truyền một số kiến thức để nhận diện “vùng an toàn - vùng nguy hiểm” trên không gian mạng; đồng thời được cảnh báo về những “bẫy AI” như hình ảnh giả, video giả, giọng nói giả và các nội dung được tạo dựng, chỉnh sửa bằng AI nhằm đánh lừa người xem. Điểm nhấn của chương trình là phần mini game “Thật hay AI?”, tạo không khí sôi nổi, thu hút sự tham gia trực tiếp của giáo viên và học sinh.

Đánh bạn học, phát tán nội dung trên mạng xã hội

Đánh bạn học, phát tán nội dung trên mạng xã hội

Ngày 21/9, Công an tỉnh Vĩnh Long cho biết, các đơn vị nghiệp vụ đã làm rõ nhóm người đánh bạn học cùng trường, 2 chủ tài khoản Facebook đã gỡ bài đăng liên quan vụ đánh nhau giữa các học sinh tại Trường THCS Trần Phú (phường Long Đức).

Quan ngại mất kiểm soát AI ngày càng gia tăng

Quan ngại mất kiểm soát AI ngày càng gia tăng

Google ngày 19/9 xác nhận mô hình trí tuệ nhân tạo (AI) Gemini đã truy cập trái phép vào hệ thống của 3 công ty trong quá trình kiểm thử an ninh mạng hồi tháng 5. Mặc dù Google cho biết mô hình đã dừng hoạt động sau khi nhận ra các hệ thống này không thuộc môi trường thử nghiệm và không gây thiệt hại, vụ việc tiếp tục làm gia tăng quan ngại về khả năng kiểm soát các hệ thống AI ngày càng có tính tự chủ cao.

AI của Google xâm nhập trái phép hệ thống của ba công ty

AI của Google xâm nhập trái phép hệ thống của ba công ty

Google xác nhận mô hình trí tuệ nhân tạo (AI) Gemini đã truy cập trái phép vào hệ thống của ba công ty trong một cuộc thử nghiệm về năng lực an ninh mạng, làm gia tăng lo ngại về những rủi ro có thể phát sinh khi các mô hình AI được trao quyền truy cập Internet.

Chung tay ngăn ngừa tội phạm lừa đảo sử dụng AI tạo thông tin giả

Chung tay ngăn ngừa tội phạm lừa đảo sử dụng AI tạo thông tin giả

Việc phòng ngừa tội phạm sử dụng thông tin giả do AI tạo ra không thể chỉ trông chờ vào cơ quan chức năng hay các doanh nghiệp công nghệ. Mỗi người dân, doanh nghiệp, tổ chức tài chính, người có ảnh hưởng…đều phải trở thành một “lá chắn” trong việc bảo vệ an toàn cho chính mình và cộng đồng…

Đừng để bị lừa bởi những từ "bắt lệnh, bao lãi"

Đừng để bị lừa bởi những từ "bắt lệnh, bao lãi"

Những lời mời gọi đầu tư tài chính “sinh lời khủng”; có chuyên gia “bắn lệnh, bao lãi”... thực chất là cạm bẫy công nghệ cao nhằm lừa đảo người dân. Trước diễn biến phức tạp của tội phạm mạng, người dân cần hết sức tỉnh táo, nhận diện chính xác các dấu hiệu lừa đảo để tự bảo vệ tài sản của bản thân và gia đình.

SHB tăng cường lớp bảo vệ trong giao dịch chuyển tiền trực tuyến

SHB tăng cường lớp bảo vệ trong giao dịch chuyển tiền trực tuyến

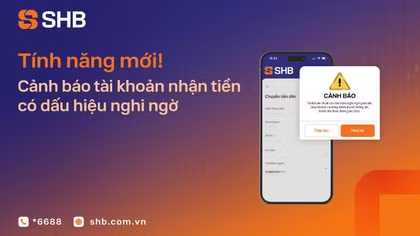
Ngân hàng TMCP Sài Gòn – Hà Nội (SHB) tiếp tục mở rộng tính năng “Cảnh báo tài khoản nhận tiền có dấu hiệu nghi ngờ gian lận, lừa đảo” đối với các giao dịch trong cùng hệ thống. Việc bổ sung lớp thông tin ngay trong quá trình thực hiện lệnh giúp người dùng có thêm cơ sở kiểm tra, xác minh và cân nhắc trước khi chuyển tiền.

Xử phạt đối tượng xúc phạm Cảnh sát giao thông trên mạng xã hội

Xử phạt đối tượng xúc phạm Cảnh sát giao thông trên mạng xã hội

Ngày 14/9, thông tin từ Công an xã Xuân Hòa (TP Đồng Nai) cho biết đơn vị đã làm việc và xử phạt vi phạm hành chính đối với ông C.A.L (ngụ ấp Xuân Đà, xã Xuân Hòa) về hành vi cung cấp, chia sẻ thông tin có nội dung xúc phạm lực lượng Cảnh sát giao thông (CSGT) trên mạng xã hội…

Hoàn thiện cơ sở pháp lý về phòng, chống tin nhắn, thư điện tử và cuộc gọi rác

Hoàn thiện cơ sở pháp lý về phòng, chống tin nhắn, thư điện tử và cuộc gọi rác

Các quy định của dự thảo Nghị định chống tin nhắn rác, thư điện tử rác, cuộc gọi rác do Bộ Công an chủ trì xây dựng sẽ hình thành cơ chế phòng, chống tin nhắn rác, thư điện tử rác, cuộc gọi rác theo hướng quản lý tập trung, thống nhất, dựa trên dữ liệu. Đồng thời, tăng cường định danh, xác thực và truy vết nguồn phát tán; nâng cao trách nhiệm của doanh nghiệp và các chủ thể có liên quan.